
 #1
Инструменты для оценки, тестирования и обеспечения безопасности облачных сред (AWS, Azure, GCP) и их служб.
Рекомендация Kitploit
 rubenbe/opensoho
Легковесная платформа управления устройствами OpenWRT для небольших сетей. Централизованная настройка, мониторинг и управление WiFi для 2–20…
 redhuntlabs/bucketloot
BucketLoot — это автоматический инспектор S3-совместимых bucket'ов, который помогает пользователям извлекать активы, выявлять утечки секретов и даже…
 assetnote/ghostbuster
Устраните висящие эластичные IP-адреса, выполнив анализ ваших ресурсов во всех ваших учетных записях AWS.
 dev-sec/puppet-os-hardening
Этот puppet-модуль предоставляет множество конфигураций, связанных с безопасностью, обеспечивая всестороннюю базовую защиту.
 owasp/quantum-security-project
Не зависящий от вендора проект OWASP, сопоставляющий риски безопасности квантовой эпохи с помощью списка Top 10 рисков, рекомендаций по снижению…
 sbasu7241/aws-threat-simulation-and-detection
Играемся с Stratus Red Team (инструмент симуляции атак на облака) и SumoLogic
 awslabs/threat-modeling-mcp-server
MCP-сервер для структурированного моделирования угроз на основе STRIDE с автоматической проверкой кода, анализом бизнес-контекста и созданием…
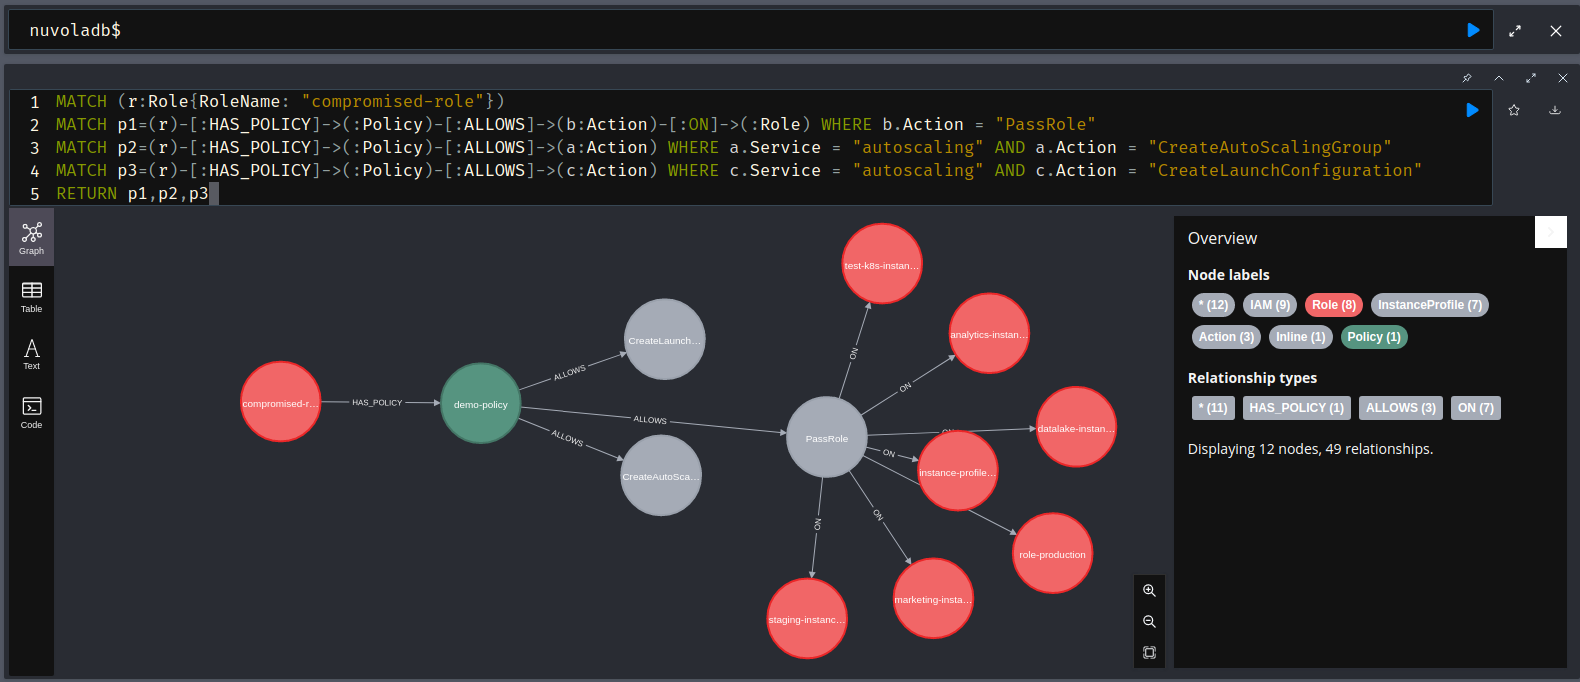 primait/nuvola
Инструмент анализа безопасности AWS на основе графов, который выгружает облачные конфигурации, обнаруживает неверные конфигурации и отображает пути…
 anssi-fr/dfir-o365rc
Модуль PowerShell для сбора журналов Office 365 и Azure
 praetorian-inc/trajan
Мультиплатформенный инструмент для обнаружения уязвимостей CI/CD и автоматизации атак, предназначенный для выявления уязвимостей в конфигурациях…
 kstenerud/yoloai
Ваш агент — это угроза безопасности, поэтому относитесь к нему соответственно. yoloAI правильно реализует песочницу для ИИ-агентов.
 shabarkin/aws-enumerator
Перечислитель сервисов AWS только для чтения с более чем 600 API-вызовами для разведки в облаке, сбора информации и анализа результатов во время…
 dev-sec/ssh-baseline
DevSec SSH Baseline — профиль InSpec
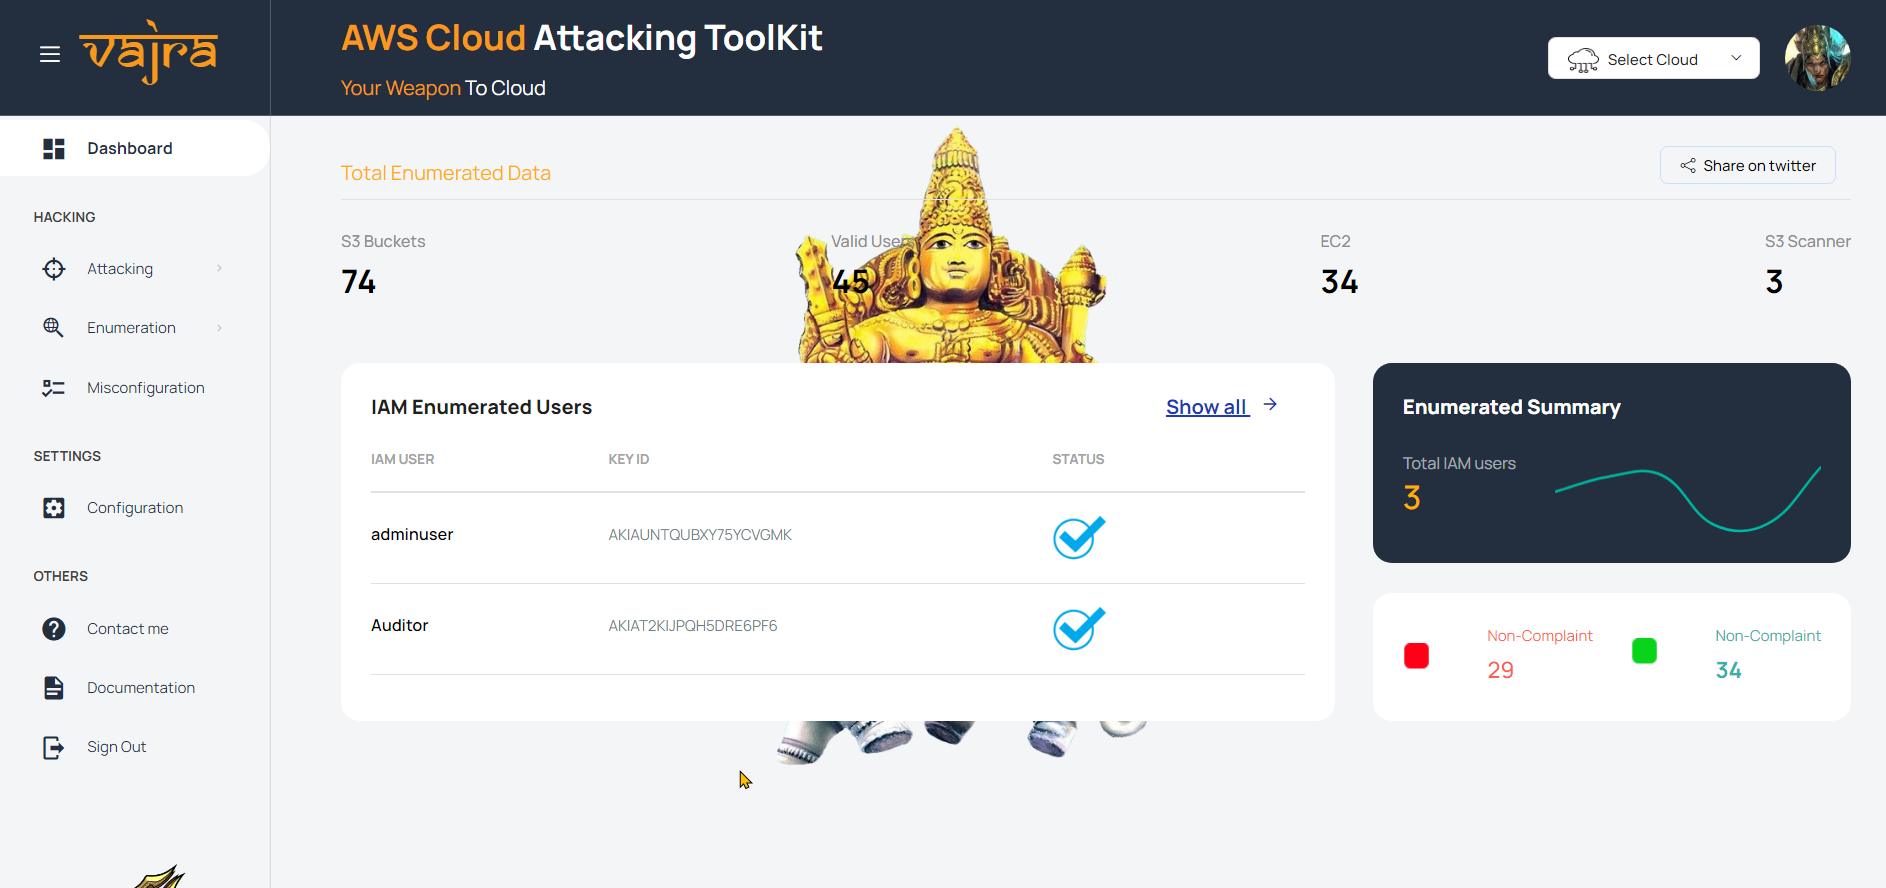 trouble-1/vajra
Vajra — это инструмент с UI, который предлагает множество методов для атаки и перебора в среде Azure и AWS. Он отличается интуитивно понятным…
 russellromney/turbolite
SQLite VFS с холодными JOIN-запросами из S3 менее чем за 100 мс + сжатие и шифрование на уровне страниц
 q3k/cve-2019-5736-poc
Невооружённое доказательство концепции для CVE-2019-5736 (побег из Docker)
 videns/vulners-scanner
Сканер уязвимостей на основе API аудита vulners.com
 node9-ai/node9-proxy
Контроль доступа для ИИ-агентов. Задайте, что разрешено делать Claude Code, Codex, Gemini, Cursor и любому MCP-серверу, проверяйте рискованные…








