
 #1
Инструменты для аудита конфигураций, разрешений и служб на облачных платформах (IaaS, PaaS).
Рекомендация Kitploit

 alegrey91/vex8s
Подавление уязвимостей с применением контекста Kubernetes к сканированиям
 radkawar/aws-firmware-dump
Получает EBS-диски AWS AMI, которую вы можете запустить, передавая снимки через EBS direct APIs в приватный S3-бакет с манифестами sha256 и…
 qmadev/tf-mythic-azure
Автоматическое развертывание Mythic C2 в Azure с использованием Terraform
 xlab-si/iac-scan-runner
Сервис, который сканирует вашу инфраструктуру как код на предмет распространенных уязвимостей.
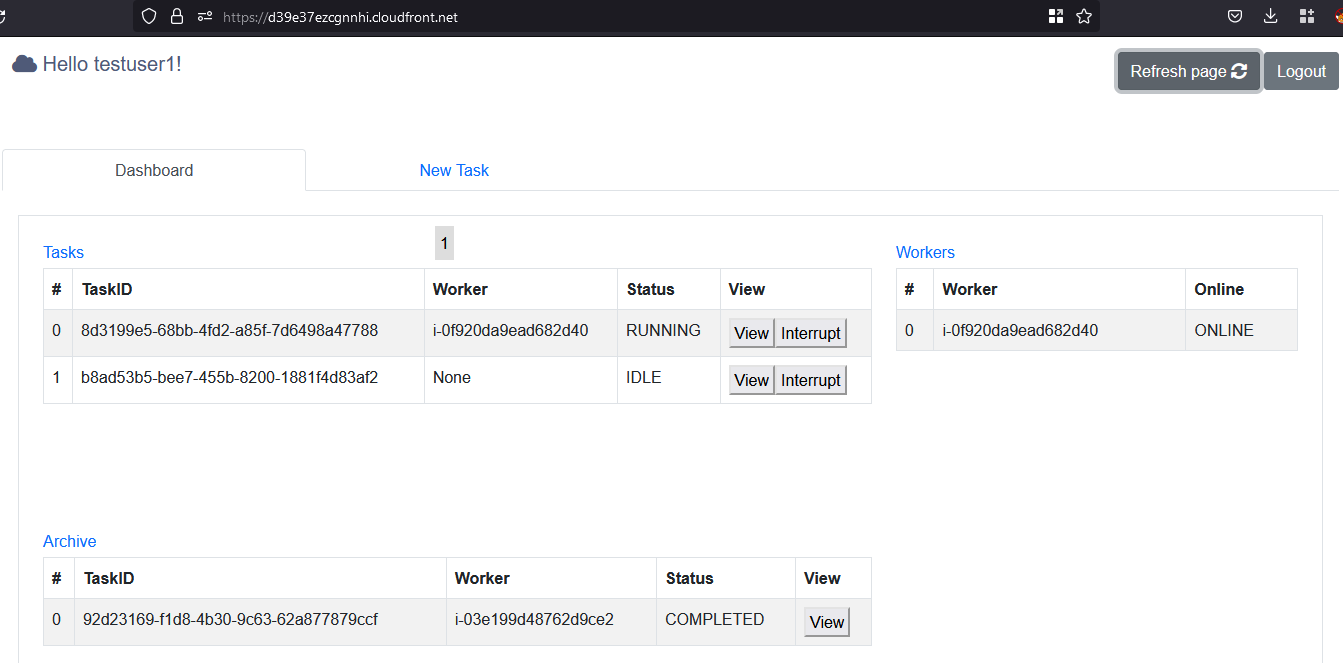 nccgroup/cowcloud
Бессерверное AWS-решение для распределения рабочих нагрузок по разведке и сканированию уязвимостей. Отправляйте задачи через веб-интерфейс; рабочие…
 wearecloudar/s3-account-search
Поиск аккаунтов S3
 rootsecdev/secretsstalker
Оценка учётных данных приложений Entra ID в режиме только для чтения: перечисляет разрешения Graph, Azure RBAC и доступные облачные данные, затем…
 aquasecurity/trivy-plugin-aqua
Плагин для интеграции Trivy с платформой Aqua Security для сканирования IaC, пайплайнов и зависимостей на предмет уязвимостей и ошибок конфигурации.
 capture0x/aws-pentest
Автоматизированный CLI для оценки безопасности AWS с 30 модулями, охватывающими повышение привилегий IAM, открытость S3, вычисления, сеть,…
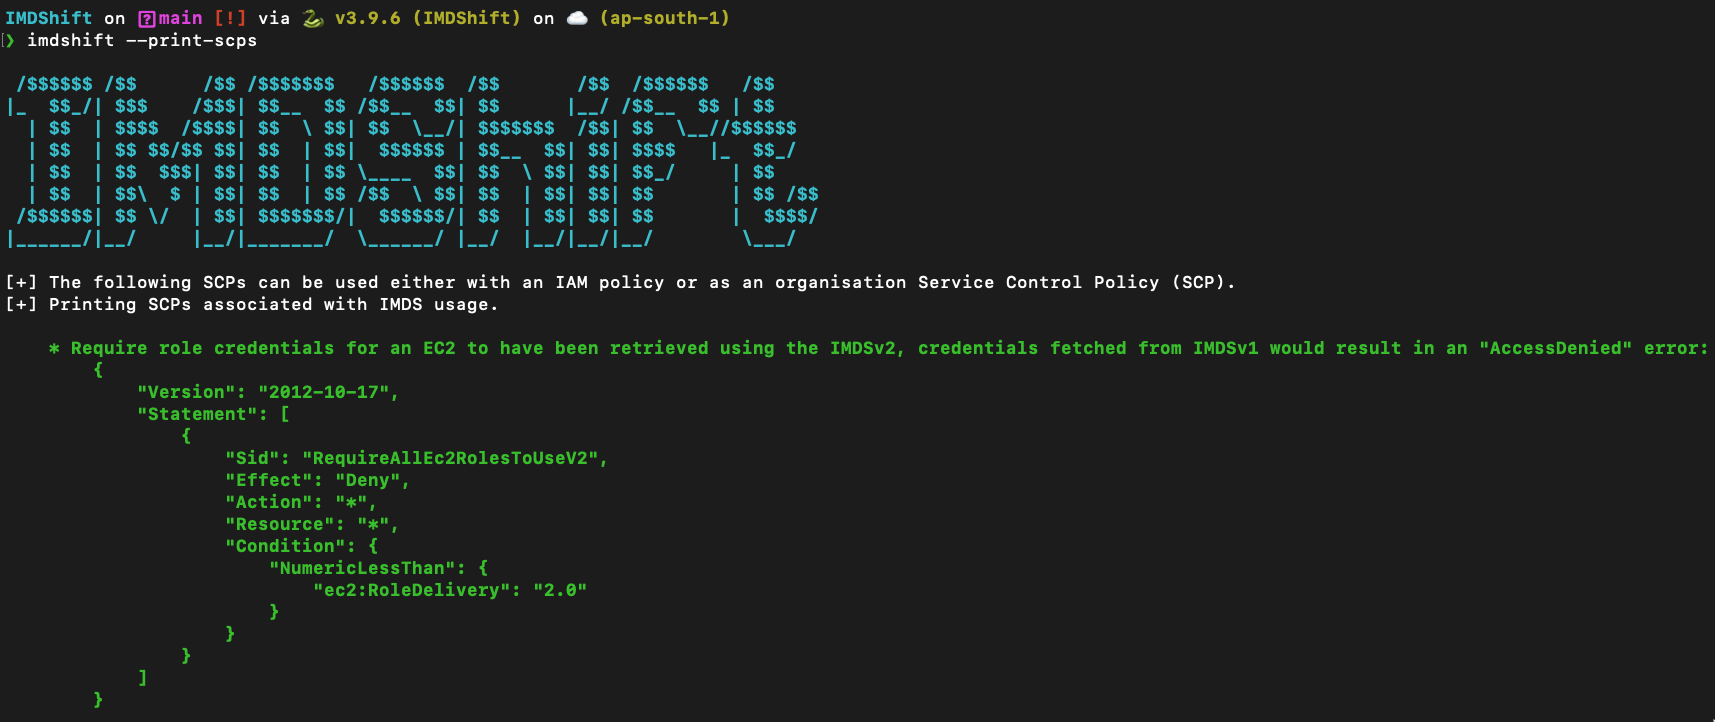 ayushpriya10/imdshift
Автоматизирует миграцию рабочих нагрузок AWS с IMDSv1 на IMDSv2 для смягчения атак типа SSRF. Обнаруживает использование IMDSv1 в EC2, ECS, EKS,…
 andresriancho/nimbostratus-target
Этот репозиторий содержит целевую инфраструктуру, которую вы можете использовать для запуска инструментов nimbostratus.
 lnfernux/log-horizon
Microsoft Sentinel SIEM Log Source Analyzer
 pyperanger/dockerevil
WorldFirst (Публичный) эксплойт Docker API - Мои исследования в области безопасности, связанные с Docker и Openshift
 tevora-threat/rt_redirectors
Роль Ansible для настройки редиректоров для C2 красной команды
 qarait/ephemera
Центр сертификации SSH с нулевым доверием
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Скрипт обнаружения для CVE-2026-31431 (Copy Fail), который проверяет версию ядра, наличие патча, конфигурации ядра, доступность сокета AF_ALG,…
 ustayready/outpost
Инструмент управления тестированием и отчётами AWS
 nccgroup/sfpoldevchk
Salesforce Policy Deviation Checker








