
 #1
Инструменты для аудита конфигураций, разрешений и служб на облачных платформах (IaaS, PaaS).
Рекомендация Kitploit
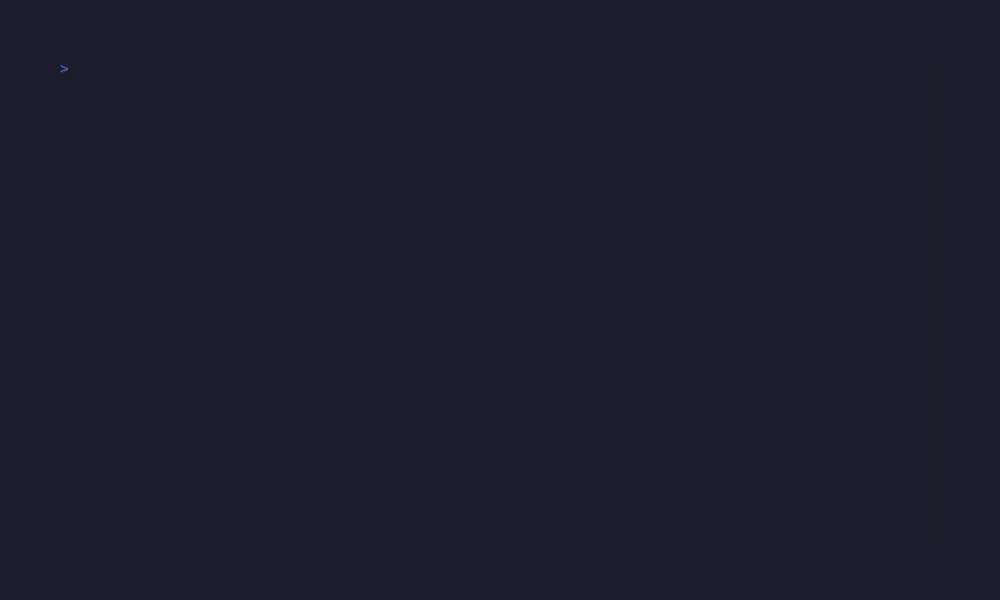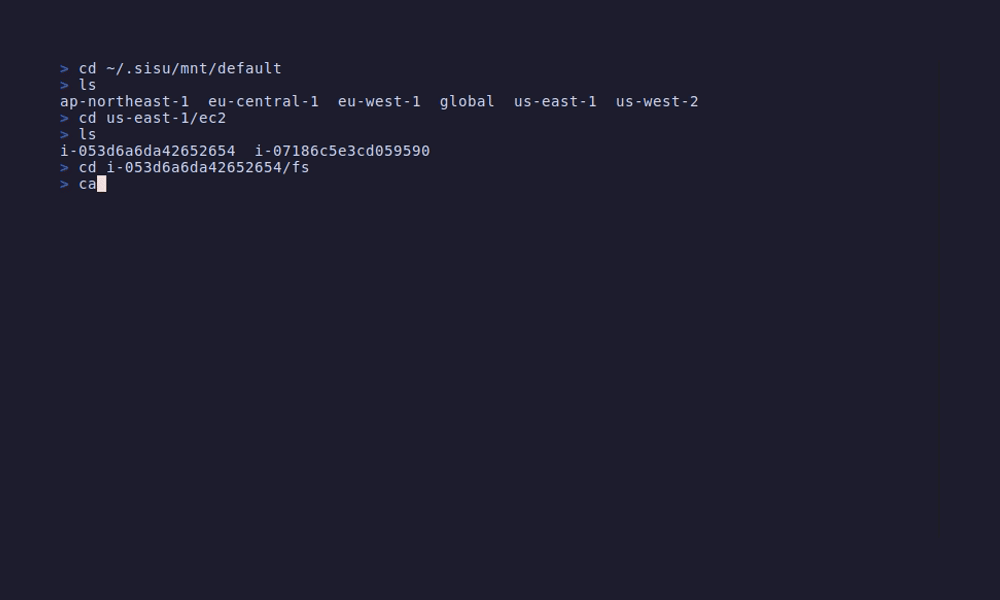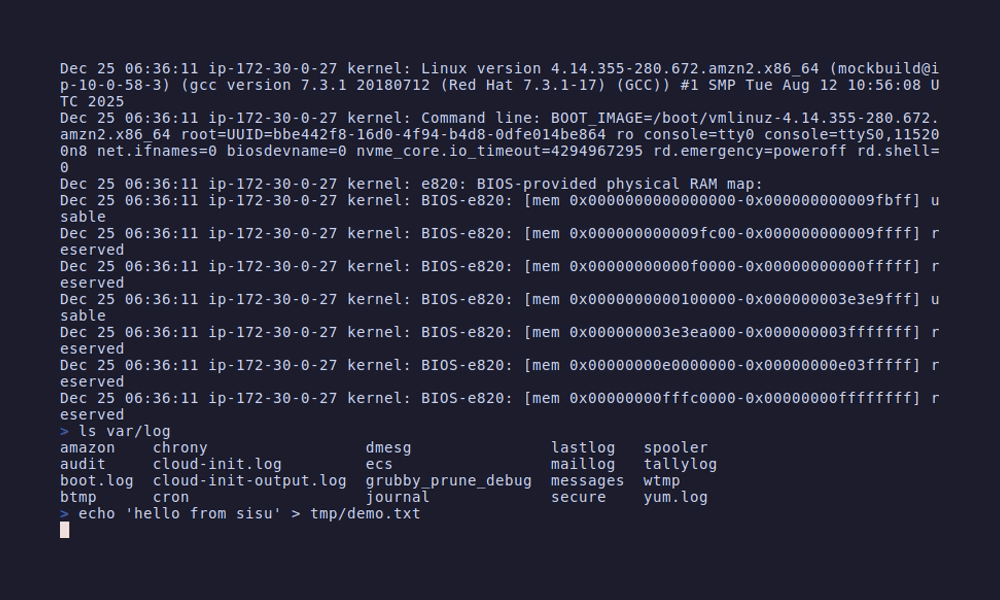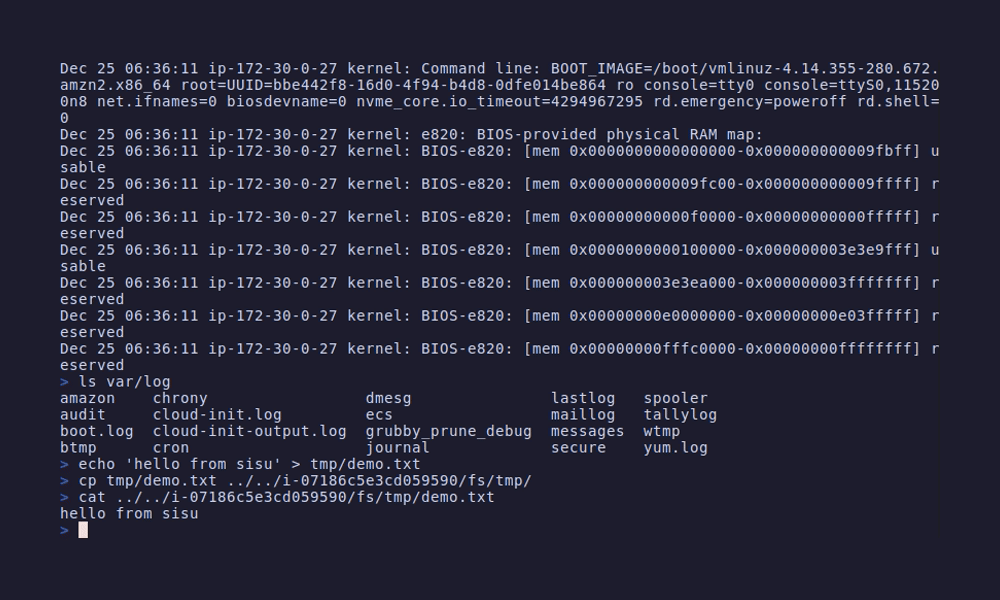
 semonte/sisu
Монтирует ресурсы AWS как локальную файловую систему для исследования инфраструктуры, аудита безопасности и анализа конфигурации с помощью…
 owasp/awscanner
Находит ресурсы, доступные из интернета, в аккаунте AWS
 jdauphant/patch-openssl-cve-2014-0160
Патч openssl #heartbleed с помощью ansible
 jas502n/cve-2019-5736
Эксплойт для CVE-2019-5736: побег из контейнера runc, который перезаписывает бинарный файл docker-runc на хосте полезной нагрузкой, запускается через…
 blake-fm/vcenter-log4j
Скрипт для применения официального обходного решения для уязвимости log4j в VMware vCenter CVE-2021-44228
 contrastsecurity/contrast
SAST CLI для сканирования приложений на Java, JavaScript и .NET, а также функций AWS Lambda, выявляющий уязвимости кода и чрезмерно разрешительные…
 seanrickerd/cve-2026-31431
Эксплойт для ядра Linux CVE-2026-31431, вызывающий повреждение page cache через манипуляцию authencesn AEAD, нацеленный на повышение привилегий в…
 jq6l43d1/proxmox-lxc-docker-fix
Обходной путь для CVE-2025-52881: Исправляет поломки Docker/Podman в контейнерах Proxmox LXC, вызванные несовместимостью AppArmor с runc 1.2.7+.…
 eduardolat/authkeysync
🔐 Легковесная CLI-утилита, предназначенная для синхронизации публичных SSH-ключей из удалённых URL в локальные файлы authorized_keys
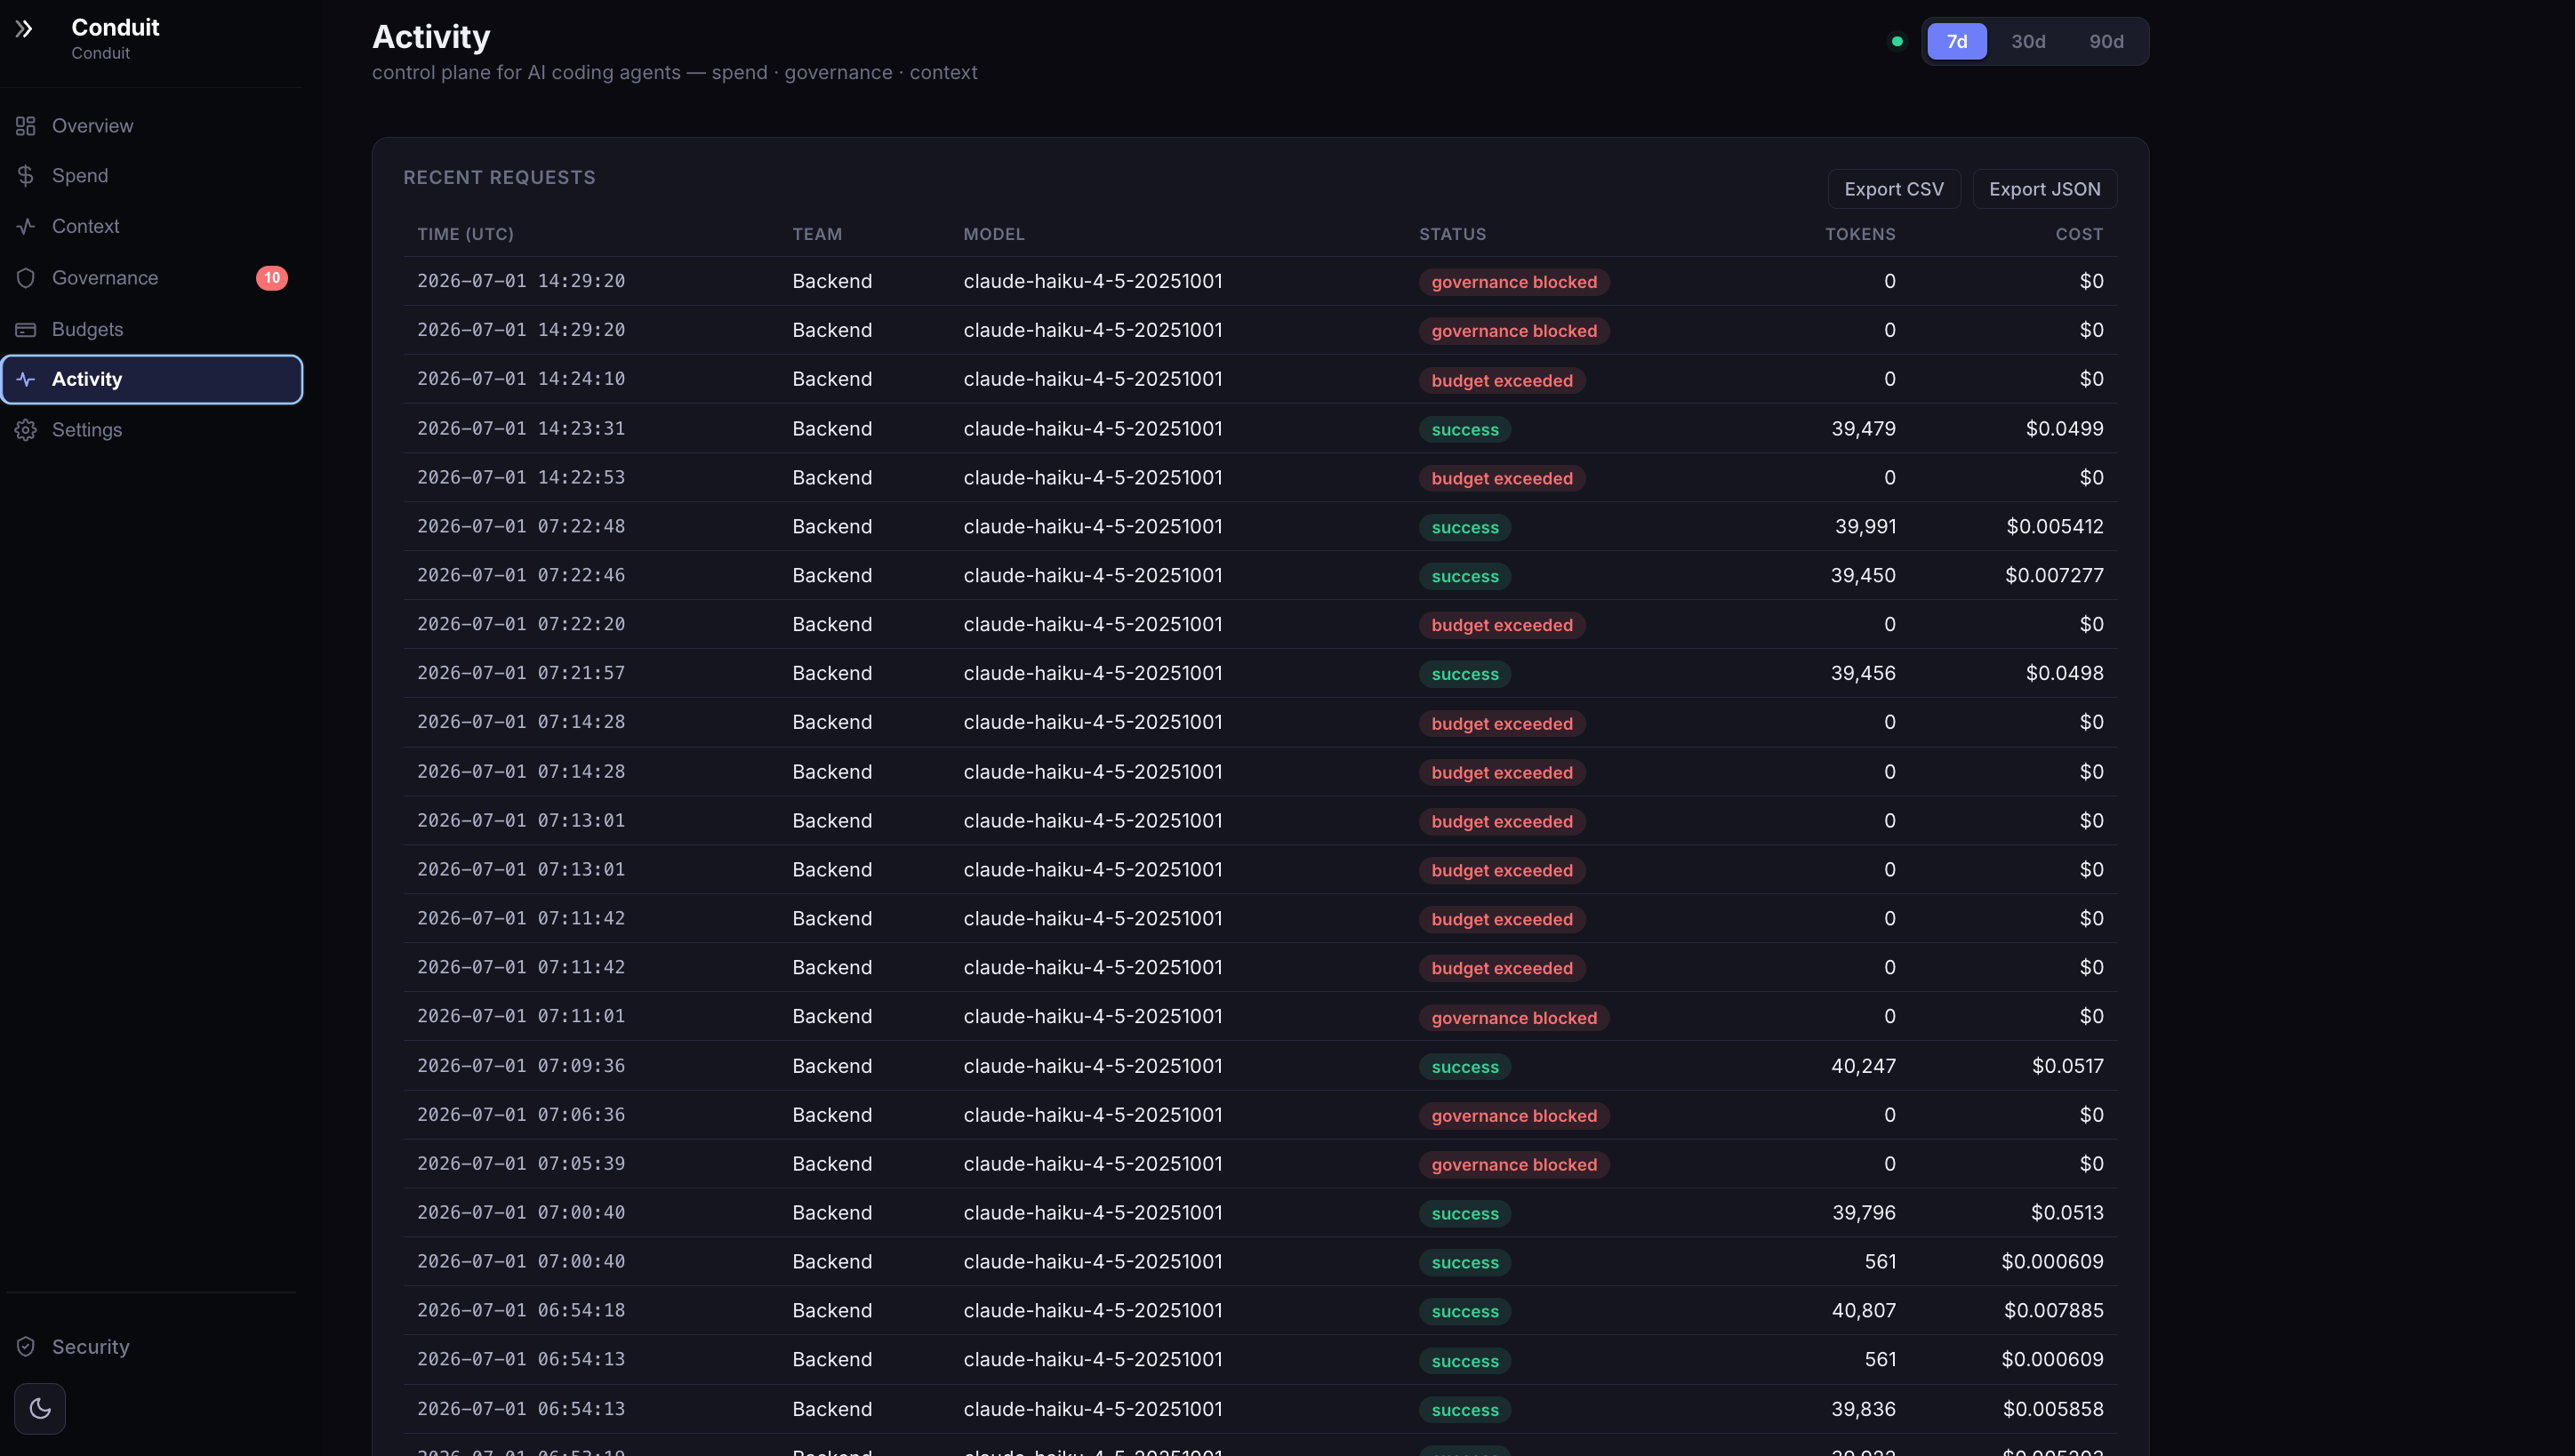 anee769/conduit
Локальный API-шлюз для ИИ-агентов кодирования с распределением затрат на каждого инженера, жесткими бюджетами, управлением исходящим трафиком…
 ooafa/bucketbuster
Сканирует публичные конечные точки объектного хранилища в облаках Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei и Baidu для поиска бакетов с…
 mitiga/log4shell-cloud-scanner
мы предоставляем командам DevOps и безопасности скрипт для выявления облачных рабочих нагрузок, которые могут быть уязвимы к уязвимости Log4j…
 akhld/spark-exploit
Произвольное выполнение кода в незащищённом кластере Apache Spark
 d3vzer0/cnc-relay
Docker проекты для сохранения исходных IP-адресов beacon с использованием C2 ретрансляционной инфраструктуры
 mandiant/vcsa-hardening-tool
Автоматизированное ужесточение безопасности по модели Zero Trust и криминалистический аудит для VMware vCenter Server Appliance (VCSA)
 atiilla/cve-2026-42897
CVE-2026-42897 - слепая зона Exchange Health Checker: правила исходящей перезаписи URL в IIS молча игнорируются, что делает меры смягчения EOMT…
 tapanmeena/azpim
Инструмент командной строки для управления активациями ролей Azure Privileged Identity Management (PIM) непосредственно из вашего терминала.
 aoripus-ltd/januscape-hotfix
Полный набор исправлений для уязвимости побега из гостевой системы в хост (CVE-2026-53359) в KVM/x86 shadow MMU. От livepatch без простоя до…








