
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
 bmax121/kernelpatch
Патчинг и хукинг ядра Linux, имея только урезанный образ ядра Linux.
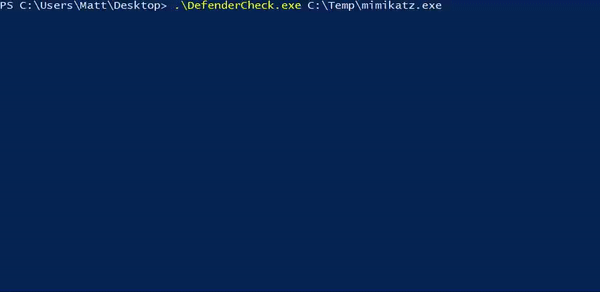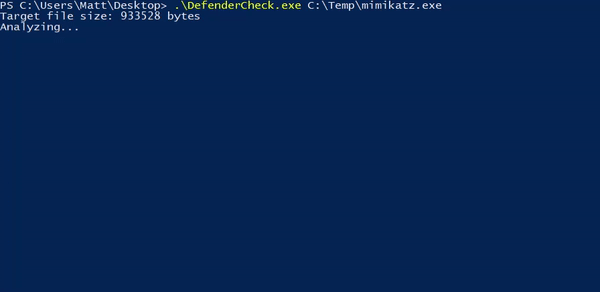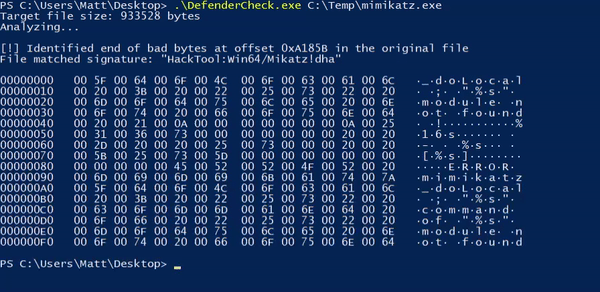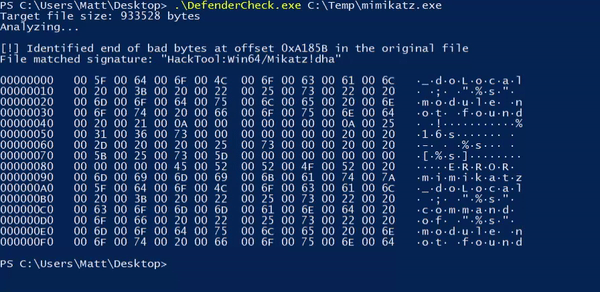 matterpreter/defendercheck
Определяет байты, которые помечает Microsoft Defender.
 miscusi-peek/cheatengine-mcp-bridge
Подключите своих любимых AI-агентов напрямую к Cheat Engine через MCP. Автоматизируйте реверс-инжиниринг, сканирование указателей и анализ памяти с…
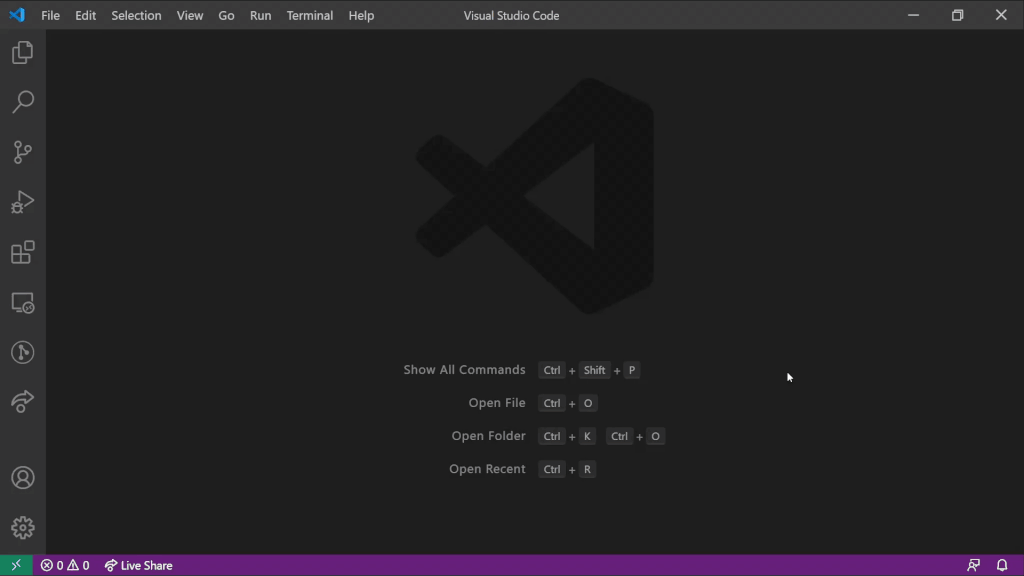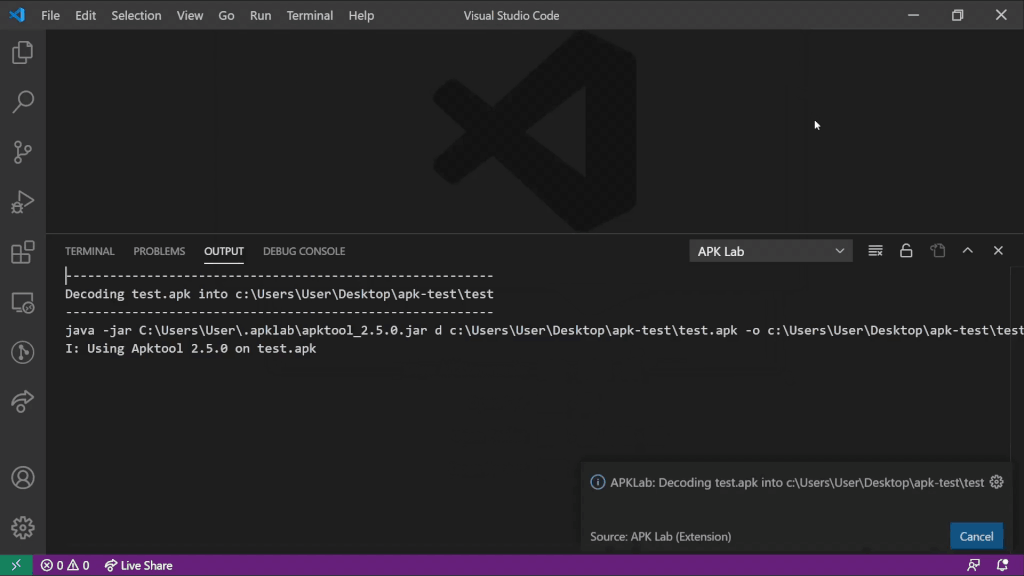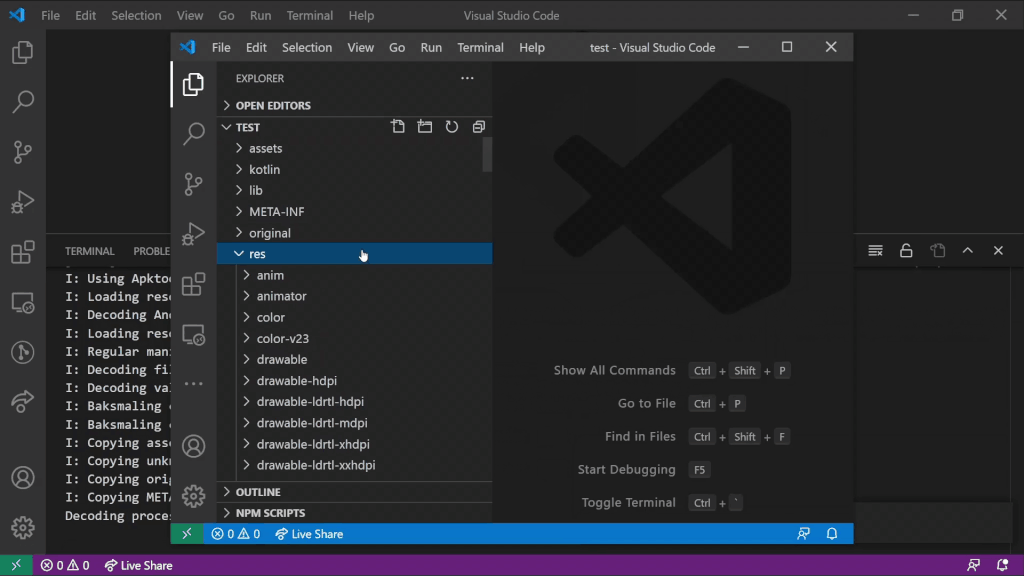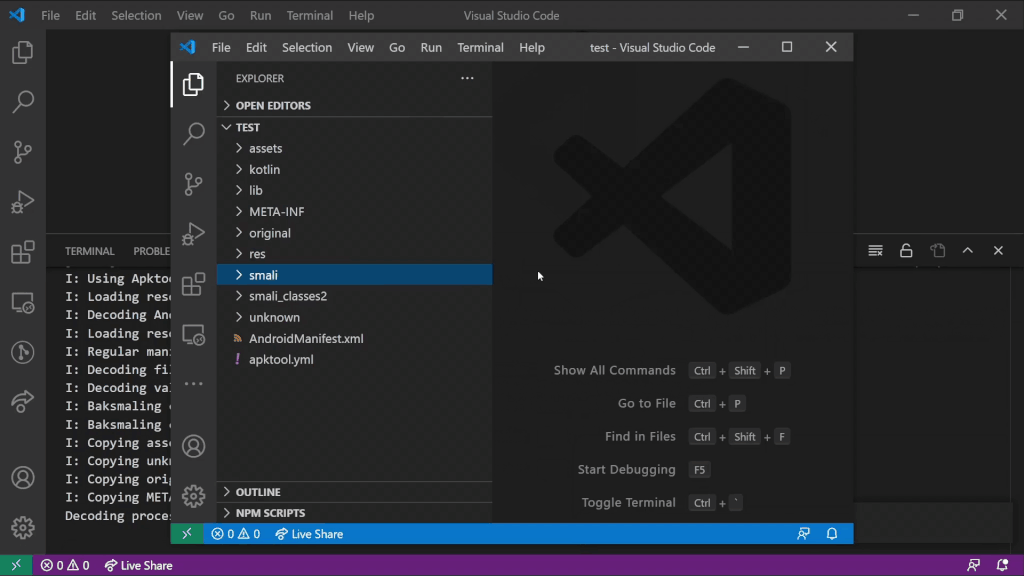 apklab/apklab
Рабочая среда обратной разработки Android для VS Code
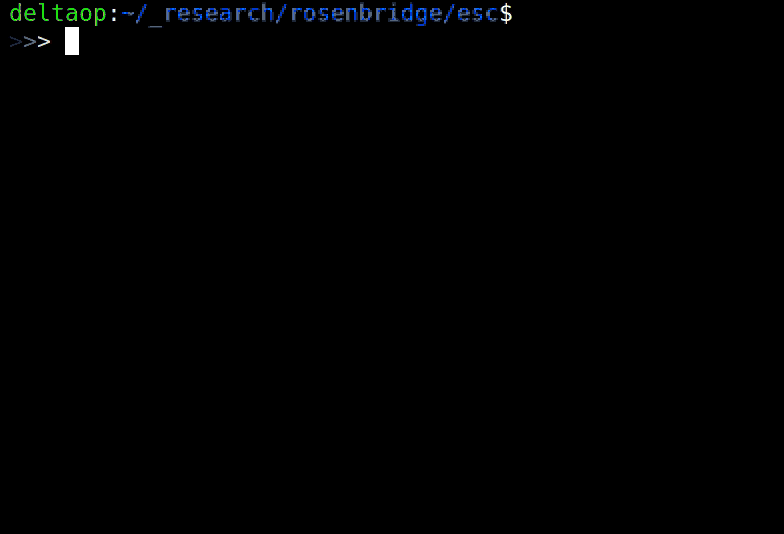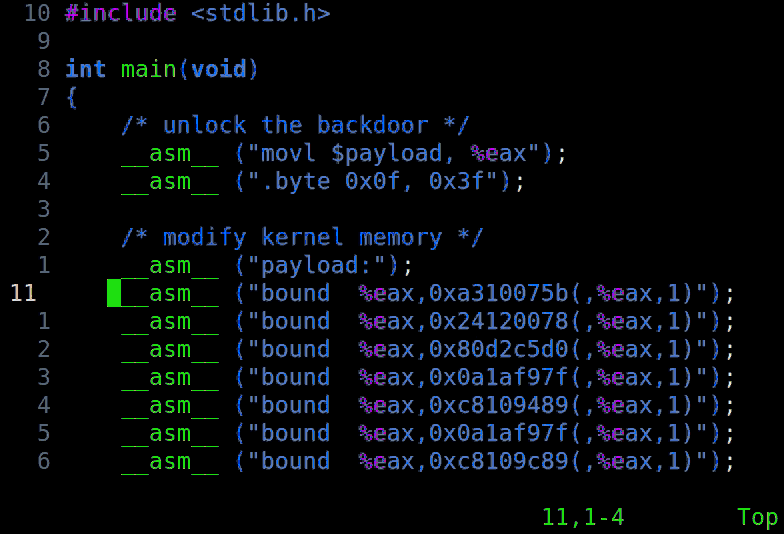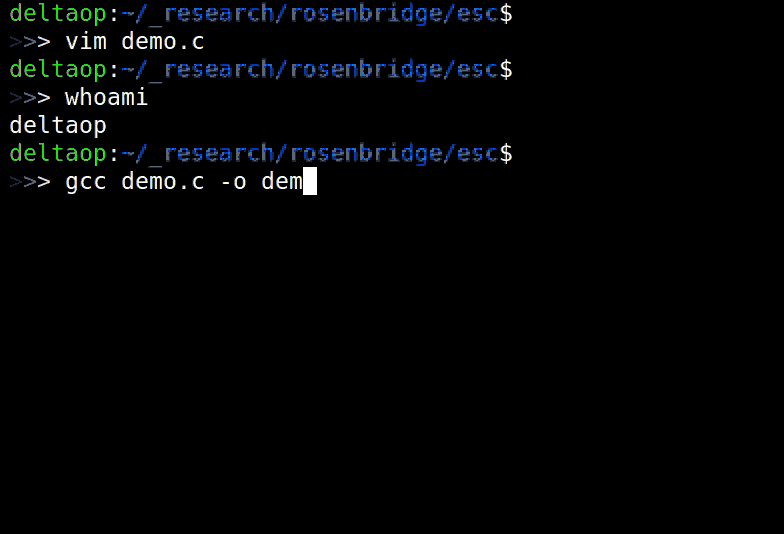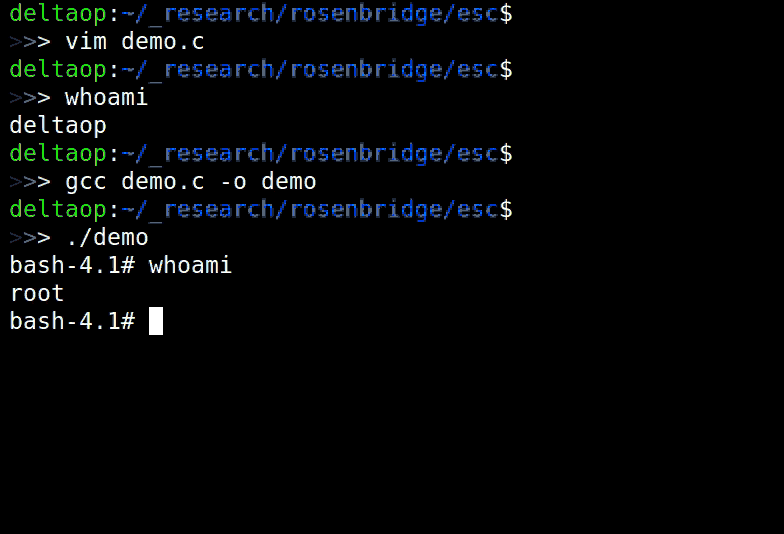 xoreaxeaxeax/rosenbridge
Аппаратные бэкдоры в процессорах x86
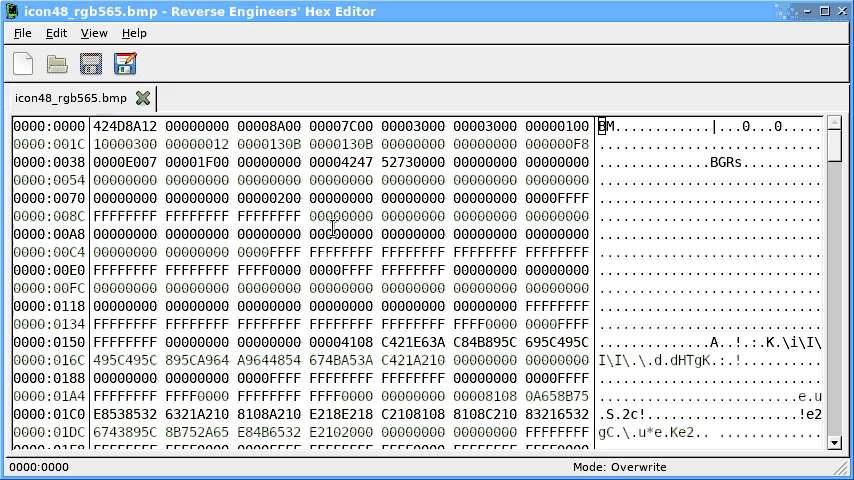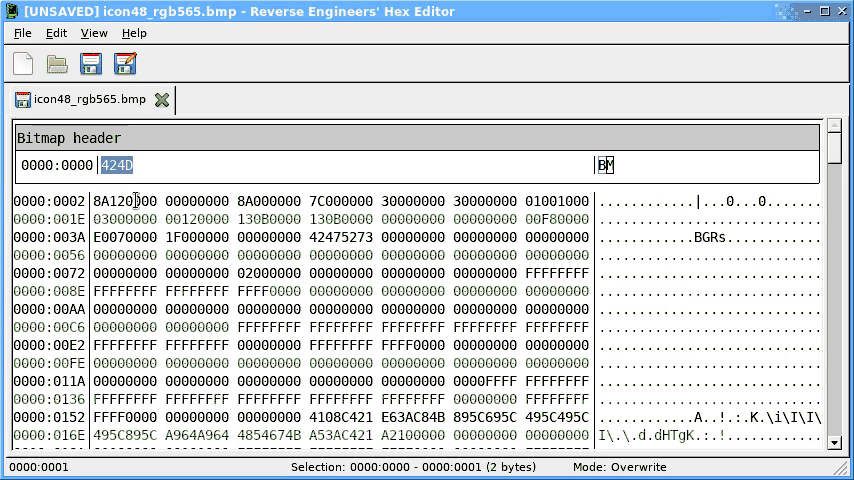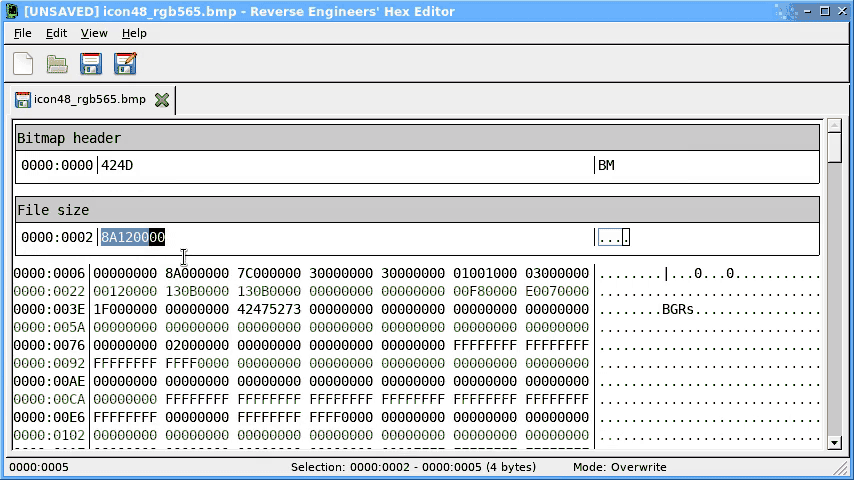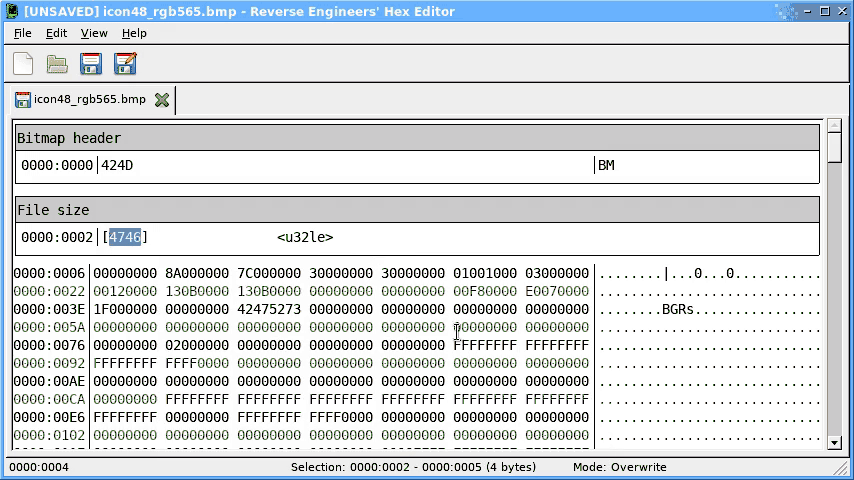 solemnwarning/rehex
Шестнадцатеричный редактор реверс-инженеров
 nygard/class-dump
Генерирует Objective-C заголовки из Mach-O файлов.
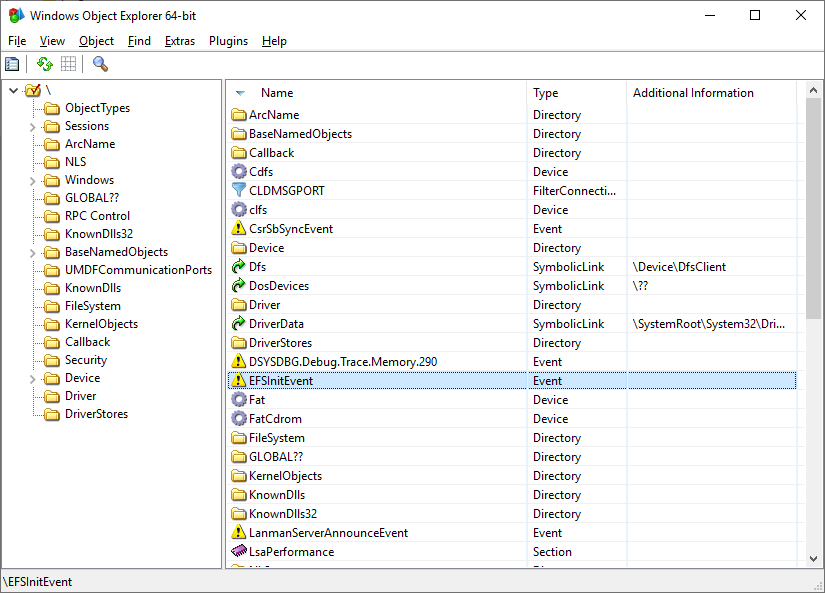 hfiref0x/winobjex64
64-битный Windows Object Explorer
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
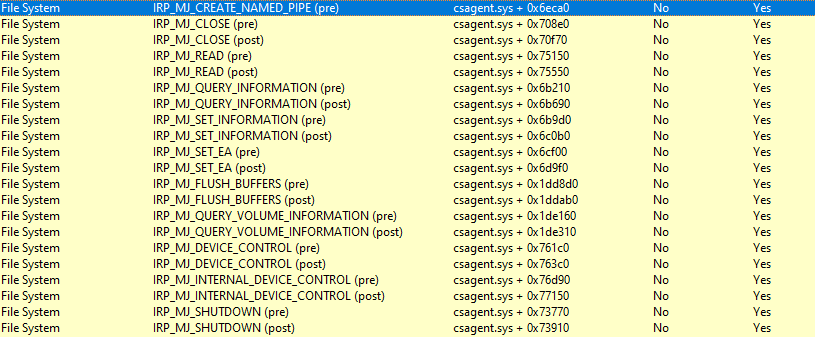 mr-un1k0d3r/edrs
Инструмент red team для обхода EDR: динамически определяет ID системных вызовов, патчит заглушки ntdll, снимает хуки IAT и перечисляет перехваченные…
 mrexodia/titanhide
Драйвер ядра Windows, который перехватывает функции Nt* SSDT для сокрытия отладчиков и процессов от анти-отладочных проверок, с плагином для x64dbg…
 googleprojectzero/jackalope
Бинарный, покрытие-ориентированный фаззер для Windows, macOS, Linux и Android
 fabrimagic72/malware-samples
Коллекция образцов вредоносного ПО, перехваченных несколькими honeypot-ловушками, которыми я управляю
 fkie-cad/fact_core
Инструмент анализа и сравнения прошивок
 keystone-engine/keystone
Многоплатформенный ассемблерный фреймворк, который преобразует исходный код на ассемблере в машинный код для Arm, x86, MIPS, PowerPC, RISC-V и других…
 marin-m/pbtk
Набор инструментов для реверс-инжиниринга и фаззинга приложений на основе Protobuf
 ionescu007/simplevisor
Минимальный гипервизор Intel VT-x для Windows и UEFI, который виртуализирует работающий хост для интроспекции, поддерживая динамический hyperjacking,…








