
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
 marin-m/vmlinux-to-elf
Инструмент для восстановления полностью анализируемого .ELF-файла из сырого ядра путем извлечения таблицы символов ядра (kallsyms)
 hasherezade/malware_training_vol1
Материалы для обучения анализу вредоносного ПО для Windows (том 1)
 sashs/ropper
Отображает информацию о файлах в различных форматах и находит гаджеты для построения ROP-цепочек для различных архитектур (x86/x86_64, ARM/ARM64,…
 0xdea/frida-scripts
Коллекция моих скриптов инструментирования Frida для реверс-инжиниринга мобильных приложений и не только.
 m4b/goblin
Озорной, кроссплатформенный крейт для бинарного парсинга, написанный на Rust.
 mattiwatti/efiguard
Отключение PatchGuard и принудительной подписи драйверов во время загрузки
 frida/frida-gum
Кроссплатформенная библиотека инструментирования и интроспекции, написанная на C
 googleprojectzero/tinyinst
Легковесная библиотека динамической инструментации
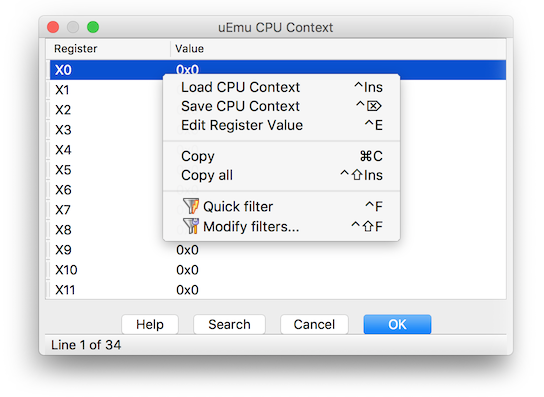 alexhude/uemu
Крошечный милый плагин-эмулятор для IDA на основе unicorn.
 justicerage/manalyze
Статический анализатор PE-исполняемых файлов с обнаружением упаковщиков, компиляторов, подозрительных импортов, криптографических констант и сигнатур…
 nowsecure/r2frida
Radare2 и Frida — лучше вместе.
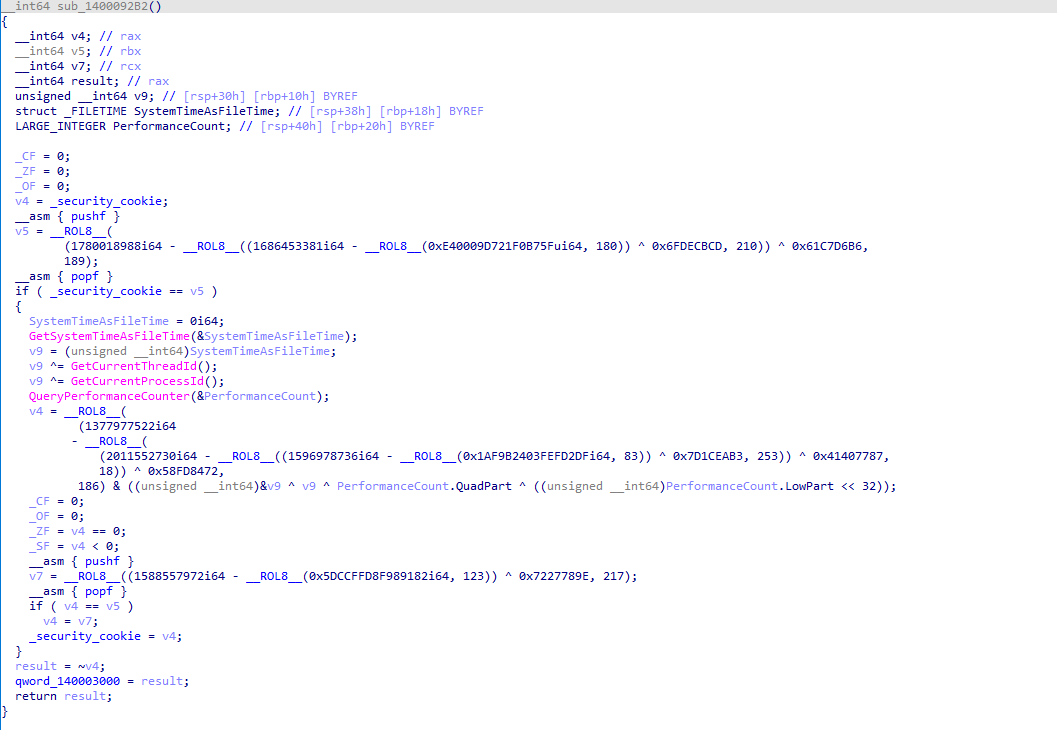 weak1337/alcatraz
Обфускатор x64-двоичных файлов PE с уплощением потока управления, защитой от дизассемблирования, обфускацией импорта и мутацией инструкций для…
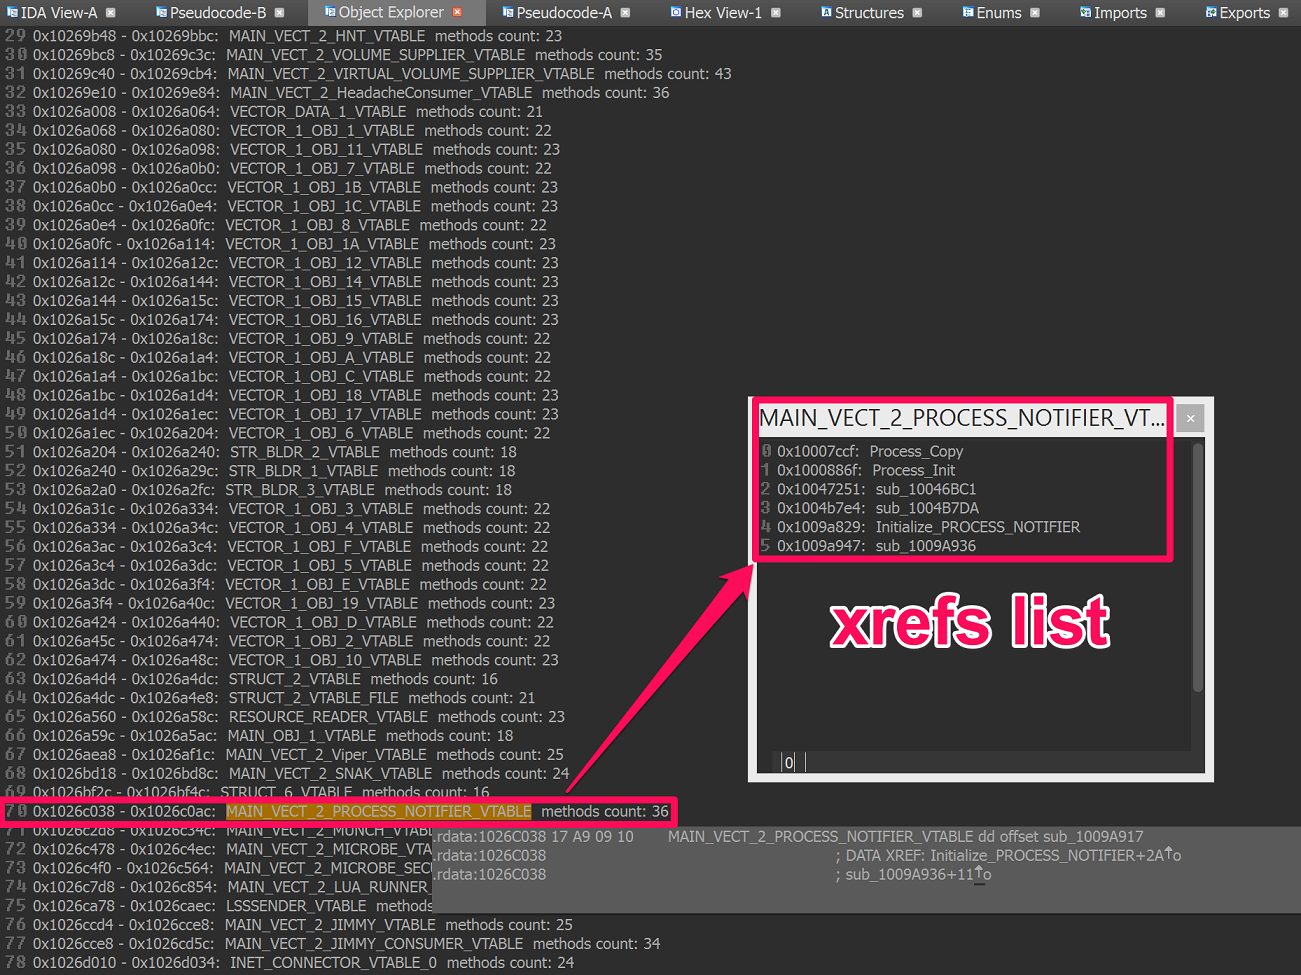 rehints/hexrayscodexplorer
Плагин для декомпилятора Hex-Rays для улучшенной навигации по коду.
 lifting-bits/remill
Библиотека для подъема машинного кода в LLVM биткод
 redballoonsecurity/ofrak
Платформа для анализа и модификации бинарных файлов, предназначенная для распаковки, анализа, изменения и переупаковки прошивок и исполняемых…
 ax/apk.sh
Делает реверс-инжиниринг Android-приложений проще, автоматизируя повторяющиеся задачи, такие как извлечение, декодирование, пересборка и патчинг APK.

 gmh5225/awesome-llvm-security
Курируемая подборка ресурсов по безопасности LLVM, охватывающая бинарный лифтинг, обфускацию кода, статический анализ, символьное исполнение,…








