
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
 dman95/sasm
SASM — простая кроссплатформенная IDE для языков ассемблера NASM, MASM, GAS и FASM
 dryxio/auto-re-agent
Восстанавливайте и проверяйте код C/C++ из скомпилированных программ с помощью ИИ.
 mandiant/speakeasy
Фреймворк эмуляции вредоносного ПО для Windows, который выполняет бинарные файлы, драйверы и шелл-код в смоделированной среде выполнения, эмулируя…
 vaibhavpandeyvpz/apkstudio
Открытая, кроссплатформенная IDE на базе Qt6 для реверс-инжиниринга пакетов Android-приложений. Она имеет удобный макет, похожий на IDE, включающий…
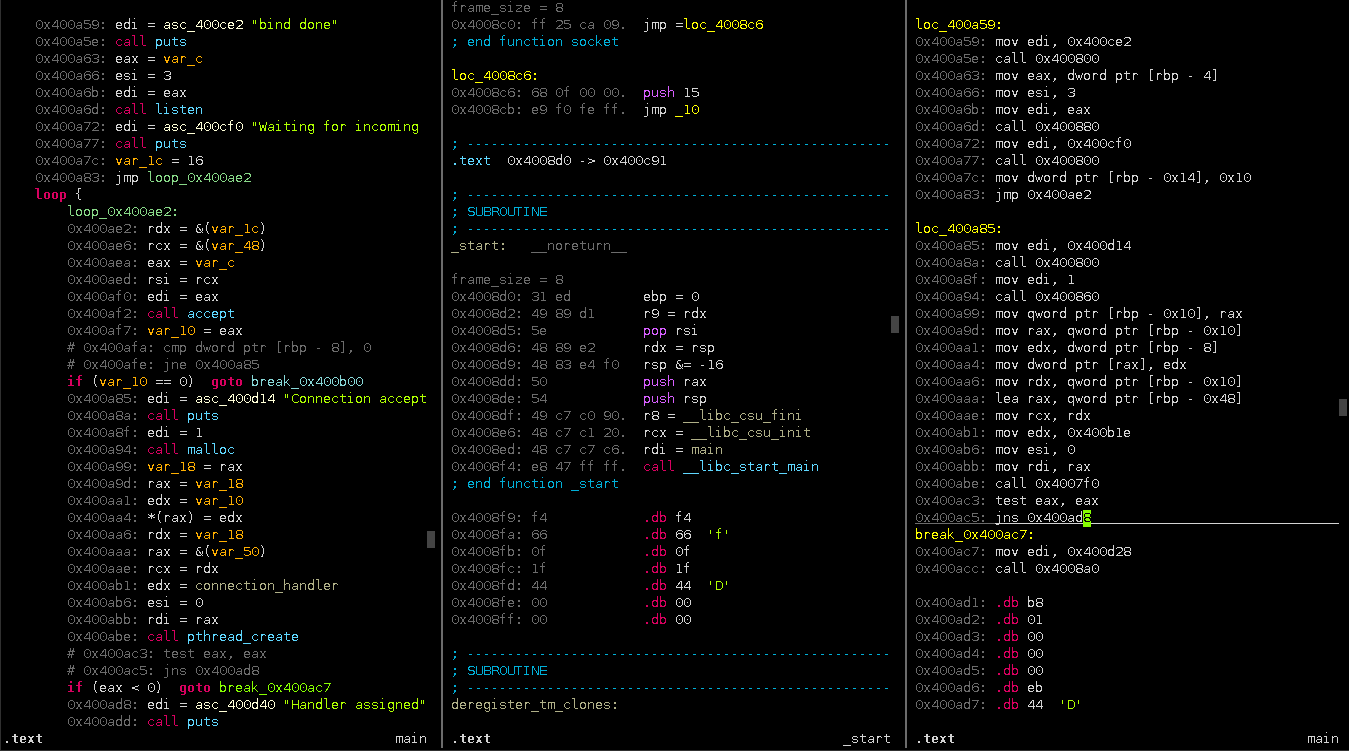 plasma-disassembler/plasma
Plasma — это интерактивный дизассемблер для x86/ARM/MIPS. Он может генерировать псевдокод с отступами и цветовой подсветкой синтаксиса.
 epasveer/seer
Seer - графический интерфейс для gdb
 hasherezade/pe-sieve
Сканирует заданный процесс. Распознаёт и извлекает различные потенциально вредоносные импланты (заменённые/внедрённые PE-файлы, шеллкоды, хуки, патчи…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
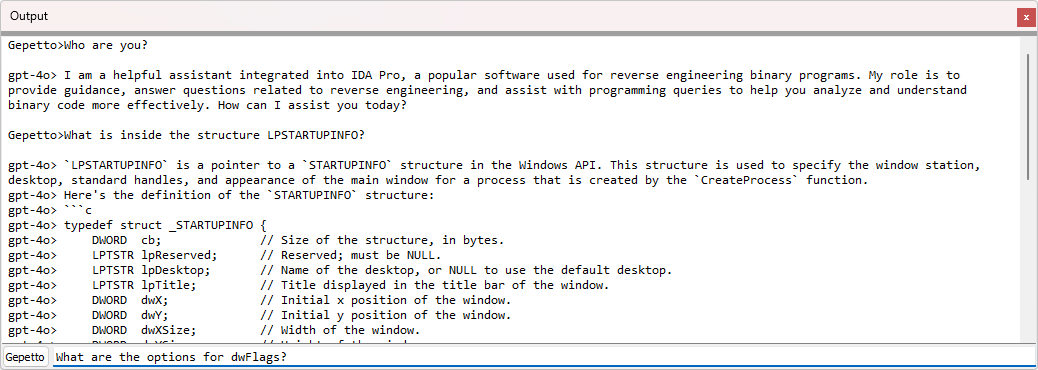 justicerage/gepetto
Плагин для IDA, который обращается к языковым моделям, чтобы ускорить реверс-инжиниринг.
 iddoeldor/frida-snippets
Примеры Frida, созданные вручную
 onekey-sec/unblob
Извлечение файлов из любых форматов контейнеров
 calebfenton/simplify
Виртуальная машина Android и деобфускатор
 amlweems/xzbot
заметки, honeypot и демонстрация эксплойта для бэкдора xz (CVE-2024-3094)
 glmcdona/process-dump
Инструмент для Windows для извлечения вредоносных PE-файлов из памяти обратно на диск для анализа.
 kjcracks/clutch
iOS-утилита, работающая только на джейлбрейк-устройствах, которая расшифровывает исполняемые файлы установленных приложений и сохраняет их в виде…
 storyyeller/krakatau
Декомпилятор, ассемблер и дизассемблер для Java
 google/bindiff
Быстро находите различия и сходства в дизассемблированном коде








