
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
 gpoulios/ropinjector
Патчинг ROP-закодированных шеллкодов в PE-файлы
 trailofbits/rpcinvestigator
Инструмент для обнаружения и анализа интерфейсов RPC в Windows с визуальным перечислением конечных точек, парсингом PE-файлов, разрешением символов,…
 risksense-ops/cve-2016-6366
Публичный репозиторий для улучшений эксплойта EXTRABACON
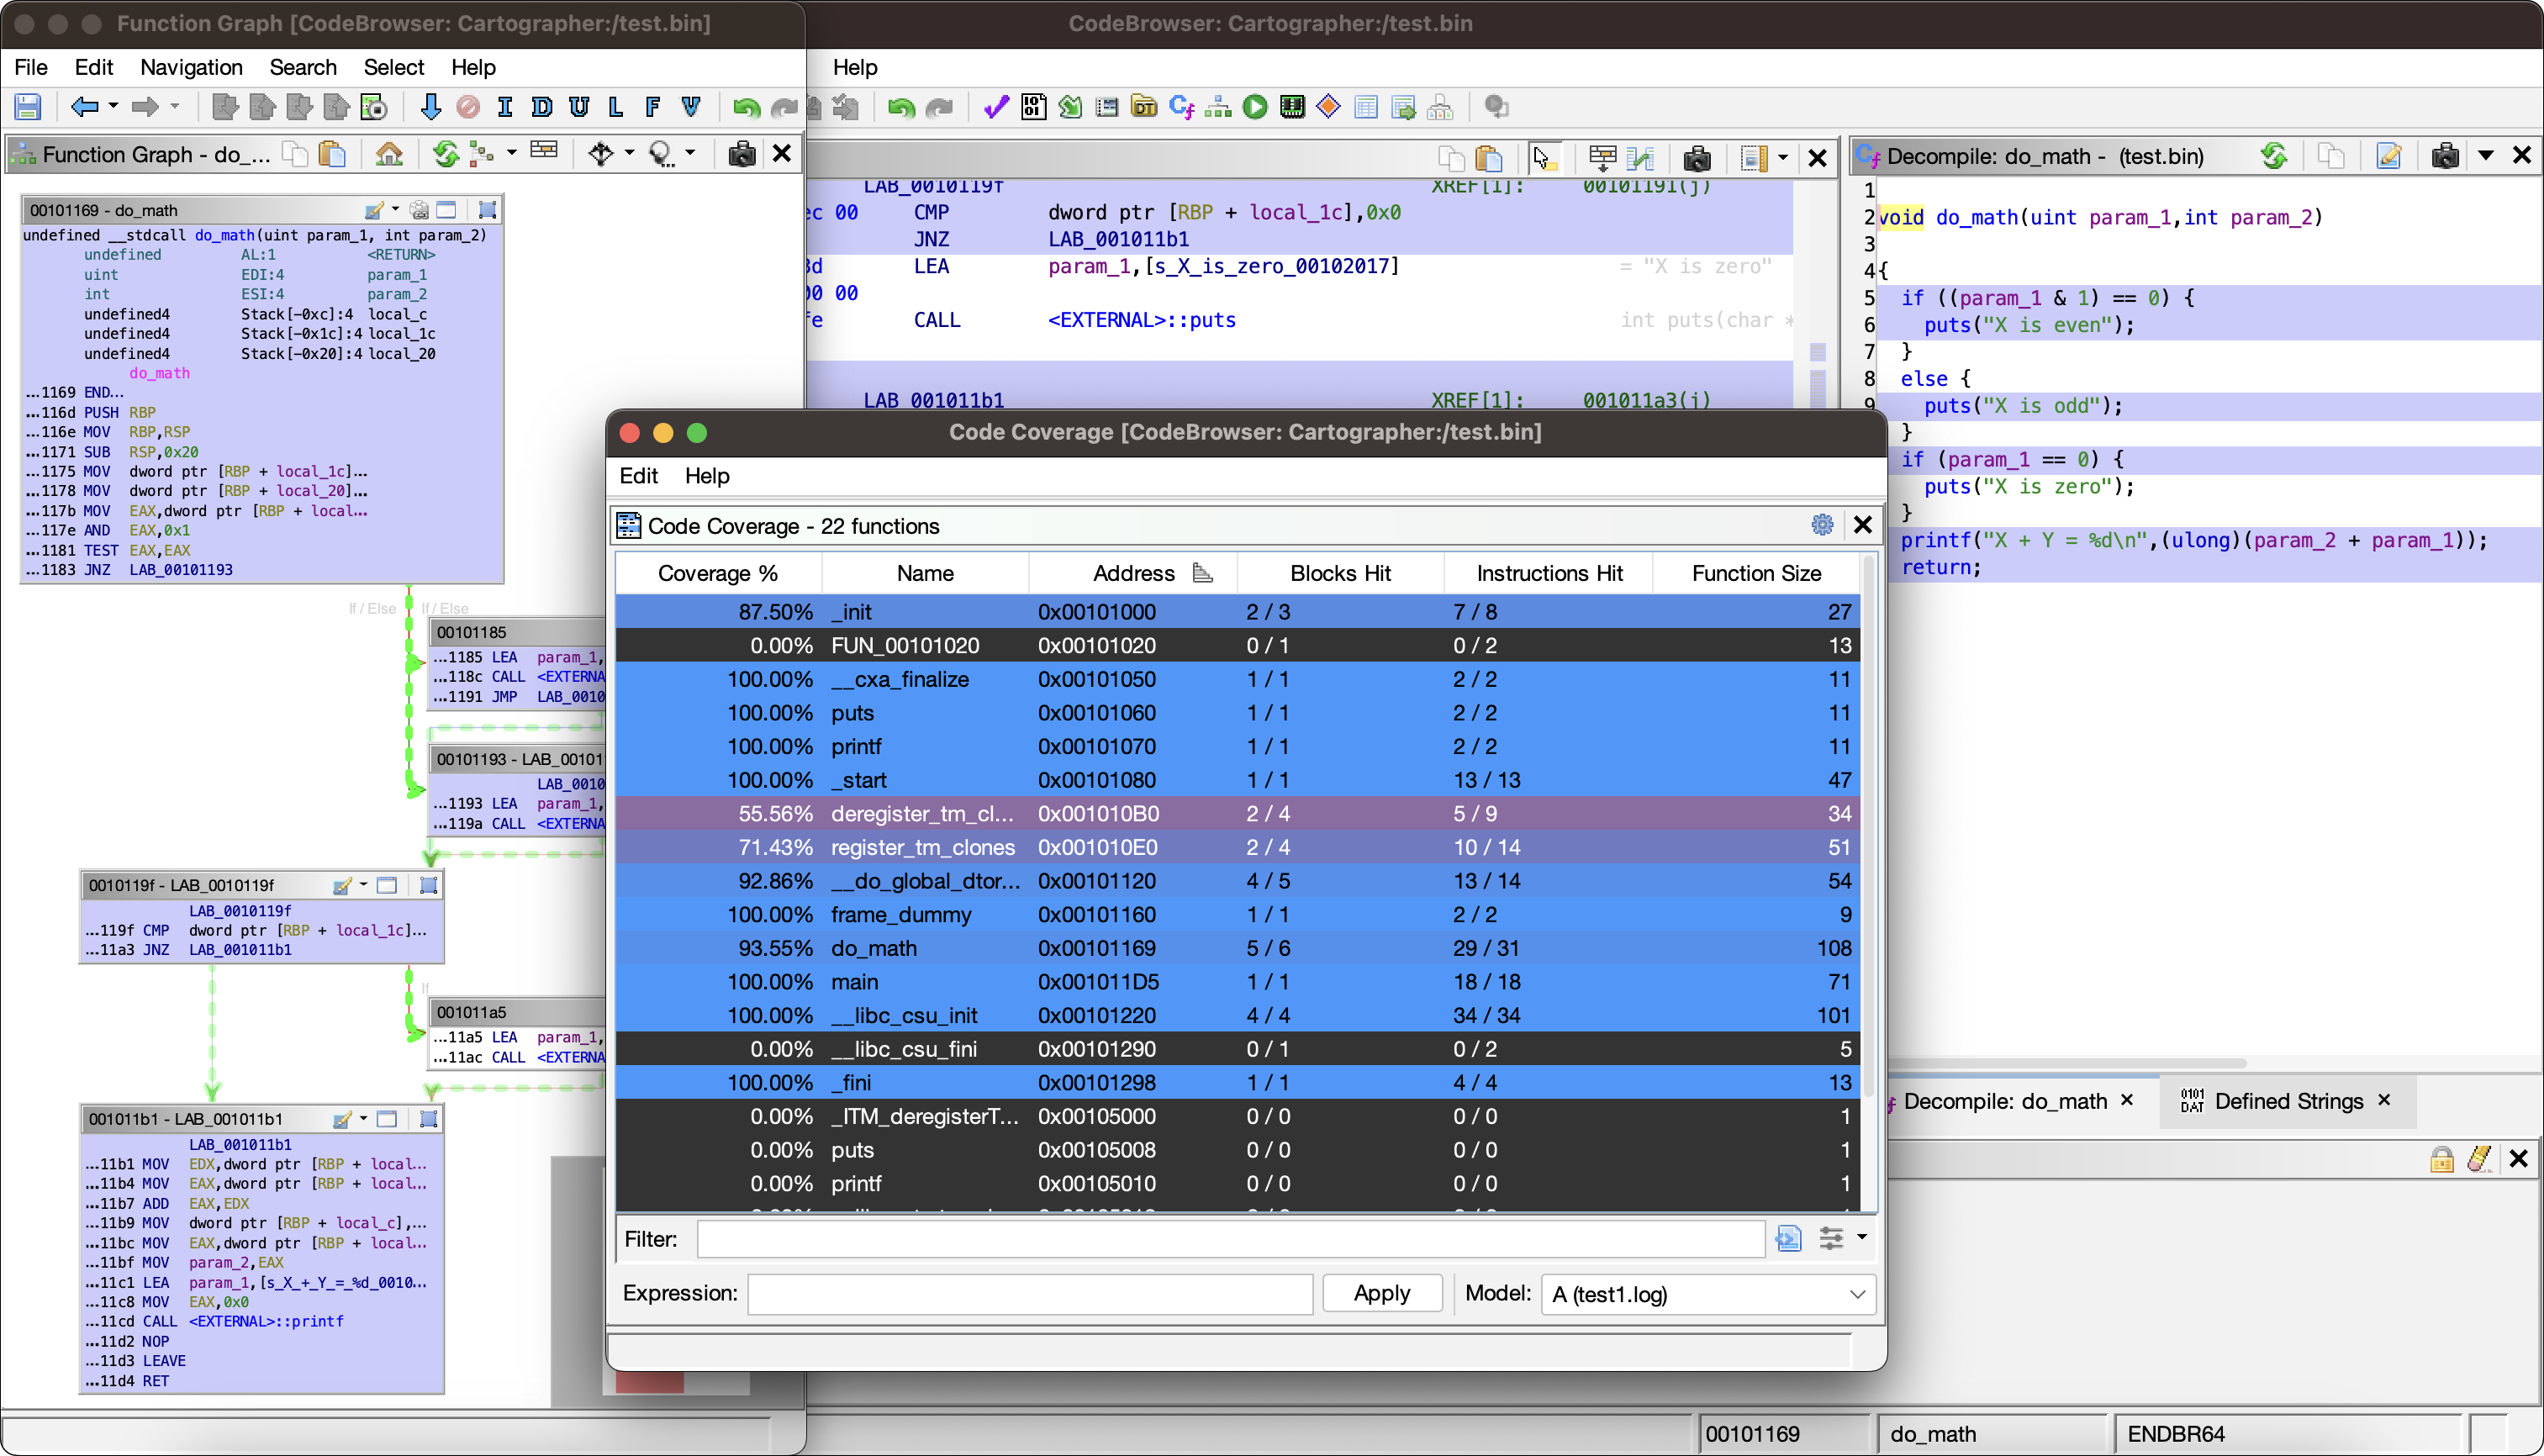 nccgroup/cartographer
Плагин для изучения покрытия кода в Ghidra
 drago-96/cve-2022-0778
Эксплойт proof-of-concept для CVE-2022-0778, демонстрирующий бесконечный цикл в BN_mod_sqrt в OpenSSL через специально сформированный сертификат…
 zznop/drow
Внедряет код в ELF-исполняемые файлы после сборки
 denuvosoftwaresolutions/gamba
Упрощение общих смешанных булево-арифметических выражений: GAMBA
 nccgroup/tpmgenie
TPM Genie — это интерпозер шины I2C для дискретных доверенных платформенных модулей.
 netspooky/scare
Мультиархитектурный REPL и эмулятор ассемблера для вашей командной строки.
 delvinru/apk-info
APK full-featured parser
 ropfuscator/ropfuscator
ROPfuscator — это фреймворк для мелкозернистой обфускации кода программ на C/C++ с использованием ROP (return-oriented programming).
 yuatemycat/superghidra
Python toolkit accelerating Ghidra with a cached daemon, ARM64 P-code lifting, Z3 equivalence proofs, GPU-accelerated scanning, binary diffing, and…
 felixber/findfunc
Плагин для IDA Pro для фильтрации функций по шаблонам ассемблера, последовательностям байт, ссылкам на строки/имена и ограничениям по размеру, с…
 hdm/juniper-cve-2015-7755
Заметки, бинарные файлы и связанная информация из анализа проблем CVE-2015-7755 и CVE-2015-7756 в Juniper ScreenOS
 jakev/pyxamstore
Python утилита для разбора Xamarin AssemblyStore blob файлов
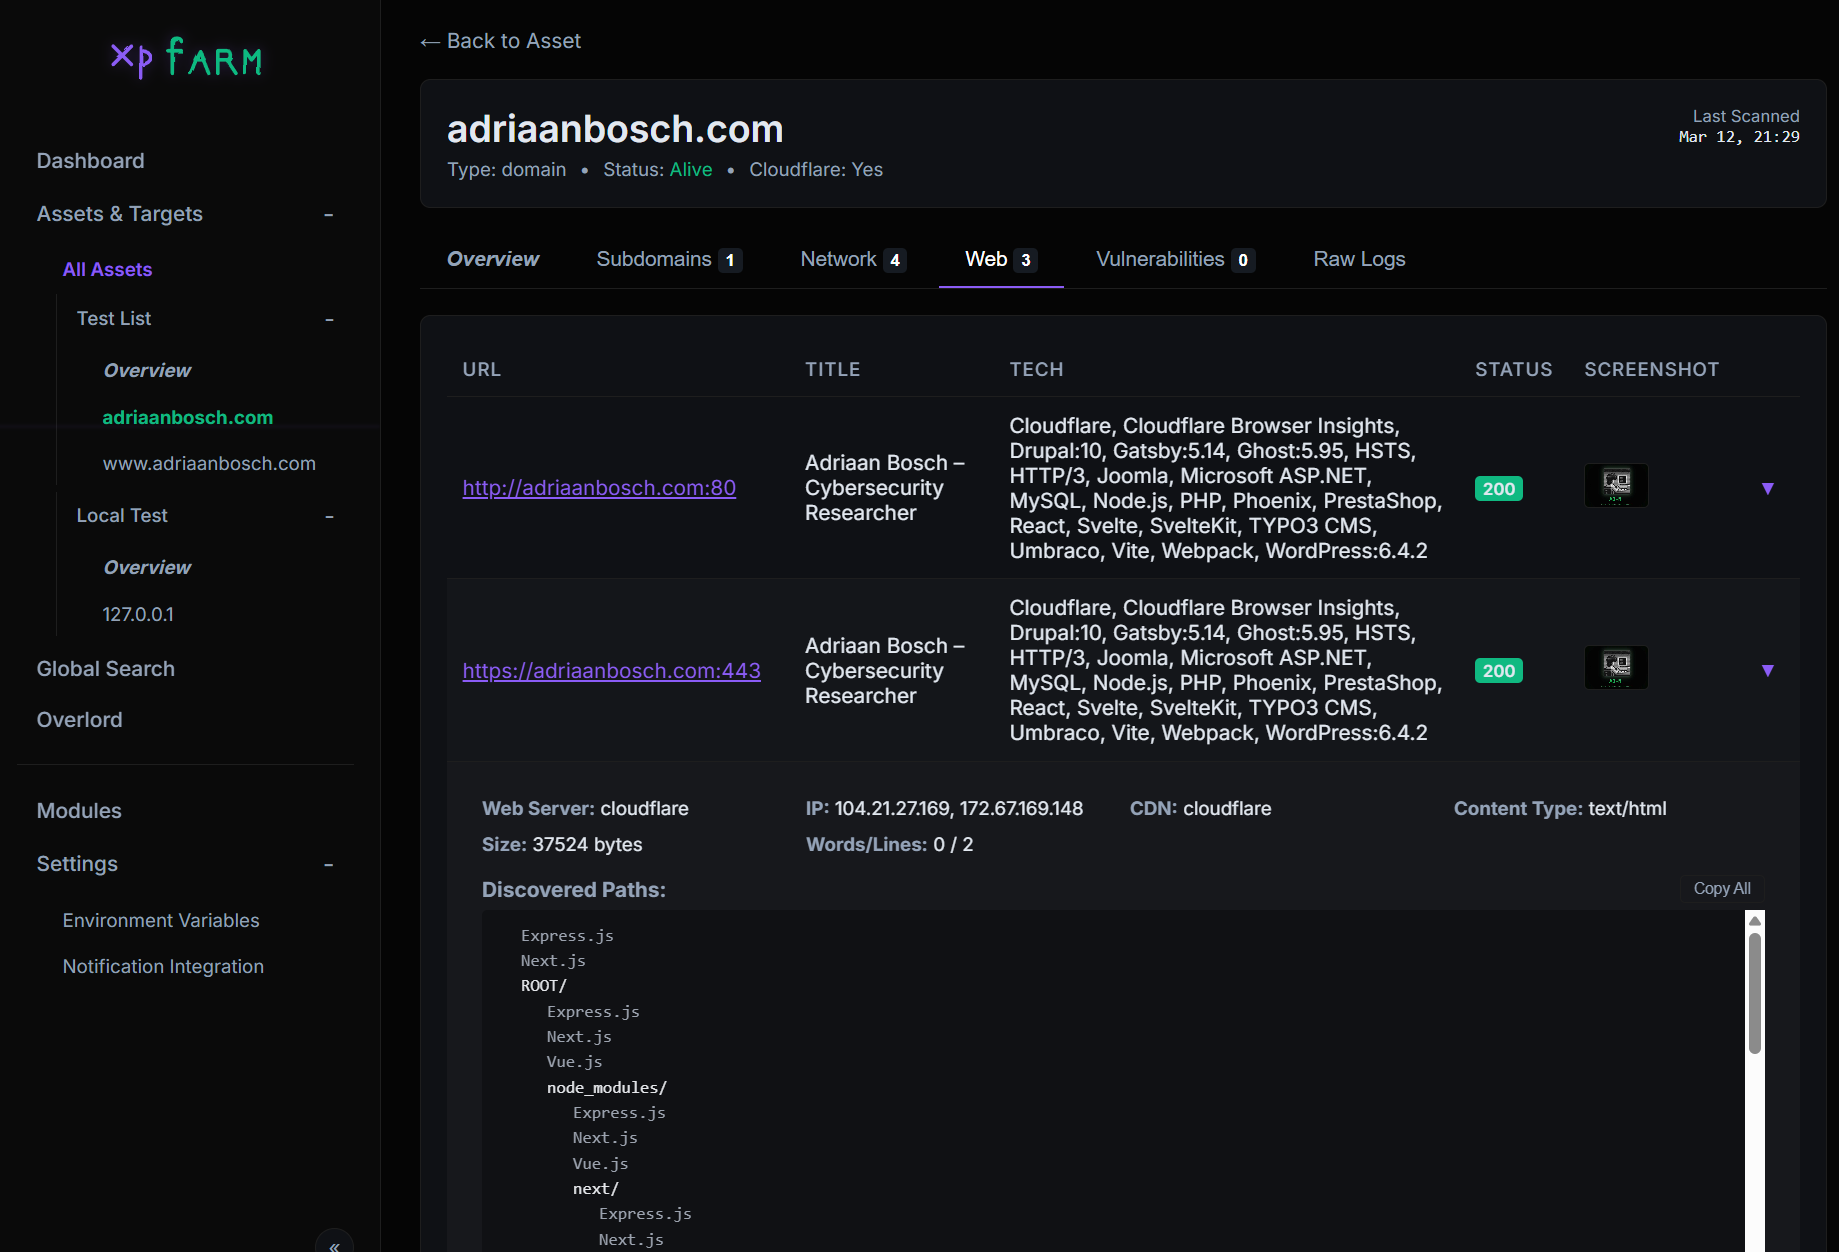 canuk40/xpfarm
Автоматизированный фреймворк для баг-баунти и разведки — объединяет Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana и другие в…
 seemoo-lab/polypyus
Историограф прошивок, работающий только с бинарными файлами, который учится находить функции в сырых бинарных файлах, извлекая известные функции из…
 trailofbits/mquire
Криминалистика памяти Linux с нулевыми зависимостями, использующая встроенные в ядро BTF и kallsyms для анализа памяти с учётом типов без внешней…








