
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Анализ Бинарных Файлов

Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k8 ч 27 мин назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k7 ч 35 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k12 ч 19 мин назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k6 ч 6 мин назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k6 дней назад
angr preview#6

angr

GitHubangr/angr
9.0k1 день назад
capa preview#7

capa

GitHubmandiant/capa
6.1k8 ч 56 мин назад
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k9 ч 48 мин назад
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k2 дней назад
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k26 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1662 результатов
choronzon preview

choronzon

GitHubcensus/choronzon

Эволюционный фаззер, основанный на знаниях
vulnerability-analysisexploitationfuzzing+1
27210 лет назад
findyara-ida preview

findyara-ida

GitHuboalabs/findyara-ida

Плагин IDA на Python для сканирования бинарных файлов с помощью правил Yara

static-analysisvulnerability-analysisreverse-engineering+2
1844 лет назад
disrobe preview

disrobe

GitHub1-3-7/disrobe

Rust CLI-набор, который статически декомпилирует, деобфусцирует и распаковывает нативный код, байт-код, скрипты, прошивки и пакеты приложений в более…
android-securitystatic-analysisreverse-engineering+4
16812 дней назад
fuzzuf preview

fuzzuf

GitHubfuzzuf/fuzzuf

Модульный фаззинг-фреймворк с DSL (HierarFlow) для составления циклов фаззинга из переиспользуемых примитивов. Поддерживает AFL, libFuzzer, VUzzer и…
vulnerability-analysisfuzzingpenetration-testing+2
3852 лет назад
awesome-reverse-engineering-and-malware-analysis preview

awesome-reverse-engineering-and-malware-analysis

GitHubzx41r/awesome-reverse-engineering-and-malware-analysis

Проверенная карта реверс-инжиниринга и анализа вредоносного ПО. Дизассемблеры, распаковка, разработка эксплойтов, фаззинг, DFIR и глубокие разборы,…
reverse-engineeringfuzzingmalware-analysis+8
8214 дней назад
mtk_bp preview

mtk_bp

GitHubnccgroup/mtk_bp

Инструменты для анализа и реверс-инжиниринга прошивки базового процессора MediaTek, включая извлечение файлов, разбор символов и интеграцию с Ghidra…

embedded-systems-securitystatic-analysisreverse-engineering+4
7627 дней назад
NimGetSyscallStub preview

NimGetSyscallStub

GitHubs3cur3th1ssh1t/nimgetsyscallstub

Динамически извлекает свежие заглушки системных вызовов из ntdll.dll, чтобы обойти сигнатурное обнаружение, с шаблоном выполнения шелл-кода для…
payload-generationexploitationshellcode+2
2324 лет назад
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Игрушечные скрипты для работы с WinDbg JS API
memory-forensicsdynamic-code-analysisreverse-engineering+3
2442 лет назад
SAFE preview

SAFE

GitHubgadiluna/safe

SAFE: Само-внимательные вложения функций для бинарного сходства

reverse-engineeringbinary-analysismachine-learning+1
1763 лет назад
rdx preview

rdx

GitHubch0pin/rdx

A native APK and DEX decompiler written in Rust
android-securitystatic-analysiscode-analysis+6
1633 дней назад
binary-cartography preview

binary-cartography

GitHubmrphrazer/binary-cartography

Технические вебинары по реверс-инжинирингу, анализу вредоносного ПО и защите программного обеспечения.
reverse-engineeringmalware-analysisbinary-analysis+7
1531 месяц назад
frida-extract preview

frida-extract

GitHuboalabs/frida-extract

Инструмент извлечения на основе Frida.re для RunPE (и MapViewOfSection)
dynamic-analysis-sandboxingreverse-engineeringforensics+3
1149 лет назад
redexer preview

redexer

GitHubplum-umd/redexer

Фреймворк Redexer для двоичной инструментации Dalvik-байткода
android-securitystatic-analysisdynamic-analysis-sandboxing+4
1745 лет назад
inhale preview

inhale

GitHubnetspooky/inhale

Инструмент для анализа и классификации вредоносного ПО.
static-analysishash-analysisforensics+3
1915 лет назад
CVE-2025-21298 preview

CVE-2025-21298

GitHubynwarcs/cve-2025-21298

Доказательство концепции и детали по CVE-2025-21298

memory-forensicsvulnerability-analysisexploitation+2
1971 год назад
oregami preview

oregami

GitHubshemesh999/oregami

Плагины и скрипты IDA для анализа фрейма использования регистров
static-analysisreverse-engineeringdebuggers+1
1827 месяцев назад
HookDump preview

HookDump

GitHubzeroperil/hookdump

Обнаружение хуков продуктов безопасности
defensive-toolsbinary-analysisred-teaming
3255 лет назад
dragondance preview

dragondance

GitHub0ffffffffh/dragondance

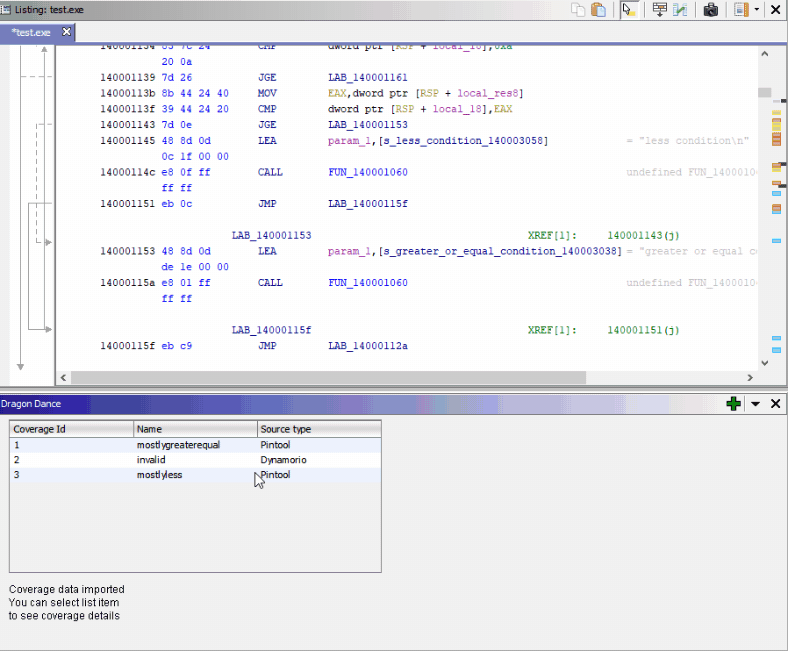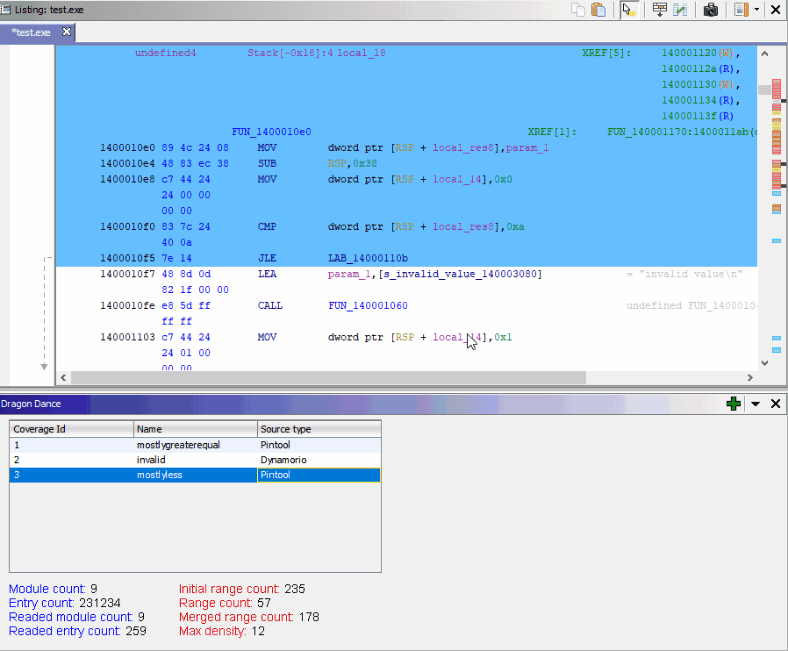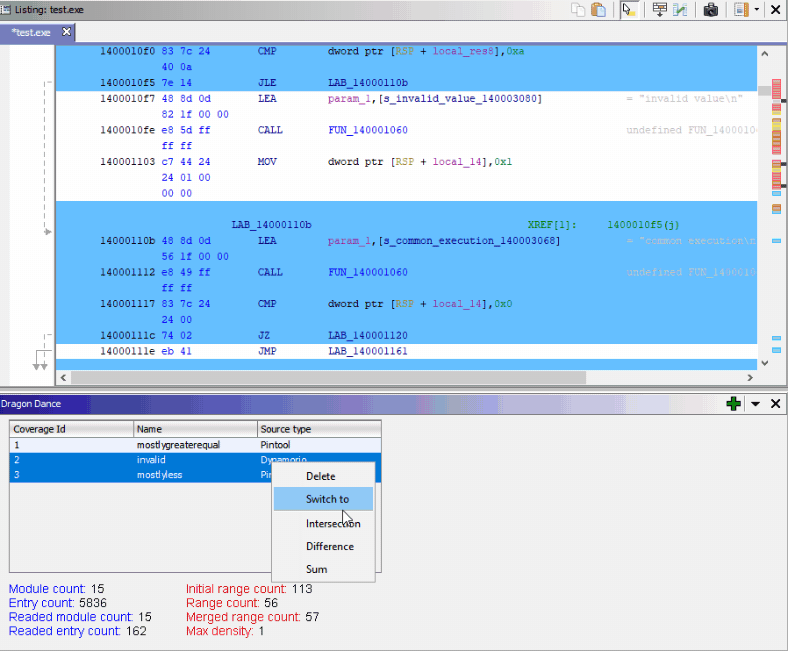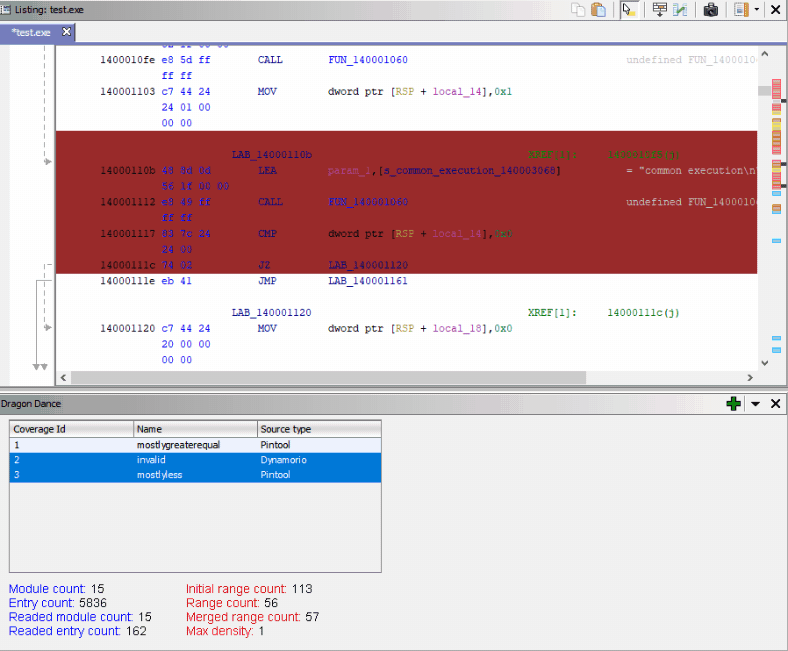
Плагин для визуализации покрытия двоичного кода для Ghidra

dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
3005 лет назад
Назад1…282930…93Вперёд








