
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
 kudelskisecurity/cdf
Автоматизированный инструмент дифференциального фаззинга для криптографического программного обеспечения, который обнаруживает ошибки реализации,…
 4w4k3/repy2exe
Инструмент для обратной разработки приложений py2exe.
 mxmssh/drafl
AFL + DynamoRIO = фаззинг бинарных файлов без исходного кода на Linux
 rovellipaolo/ninjadroid
Ninja: обратный инжиниринг Android APK-пакетов
 idamcp/idamcp
MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
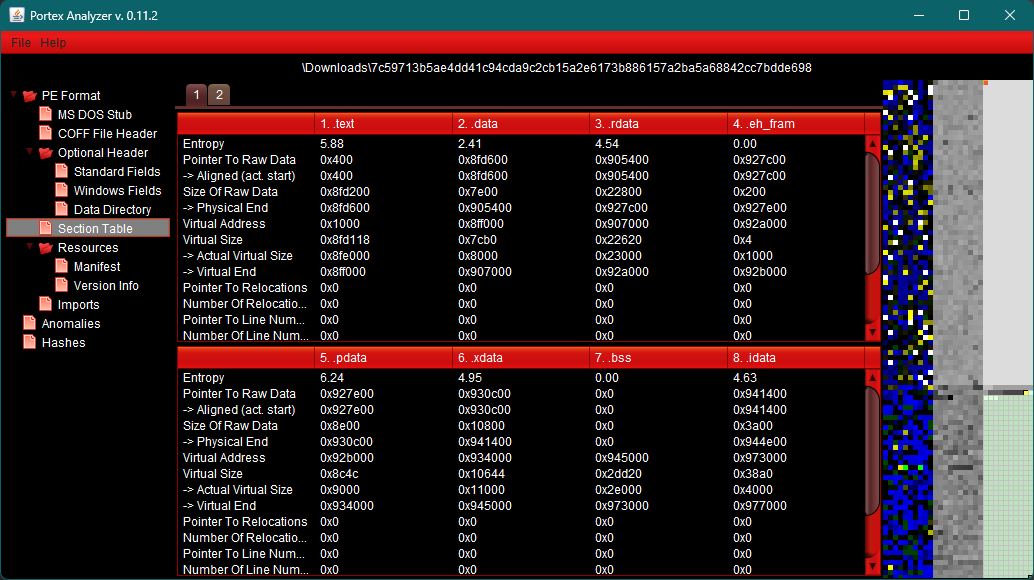 struppigel/portexanalyzergui
Графический интерфейс для PortEx, библиотеки для анализа переносимых исполняемых файлов и вредоносных программ
 bannsec/autopwn
Автоматизируйте повторяющиеся задачи для фаззинга.
 binarly-io/fwhunt
Правило формата Binarly Firmware Hunt (FwHunt) было разработано для сканирования известных уязвимостей в UEFI-прошивке.
 atomdrift-project/scan
Обнаружение 0-day вредоносного ПО для бинарных файлов, исходного кода и скриптов (которое не отстой)
 pinksawtooth/how_to_become_a_malware_analyst
Кураторское руководство по становлению аналитиком вредоносного ПО, охватывающее базовые знания, обратную разработку, инструменты анализа и обучение с…
 longwayhomie/polyengine
PolyEngine — это уклоняющийся от обнаружения PE-паковщик, предназначенный для CTF-соревнований и изучения низкоуровневой безопасности Windows. Он…
 binarly-io/fwhunt-scan
Инструменты для анализа прошивки UEFI и проверки модулей UEFI с помощью правил FwHunt
 theldus/bread
Внедряемый отладчик реального режима x86 для обратной разработки BIOS и отладки произвольного кода реального режима через последовательный кабель, с…
 cert-polska/malduck
🦆 Malduck — ваш утиный компаньон в путешествиях по анализу вредоносного ПО
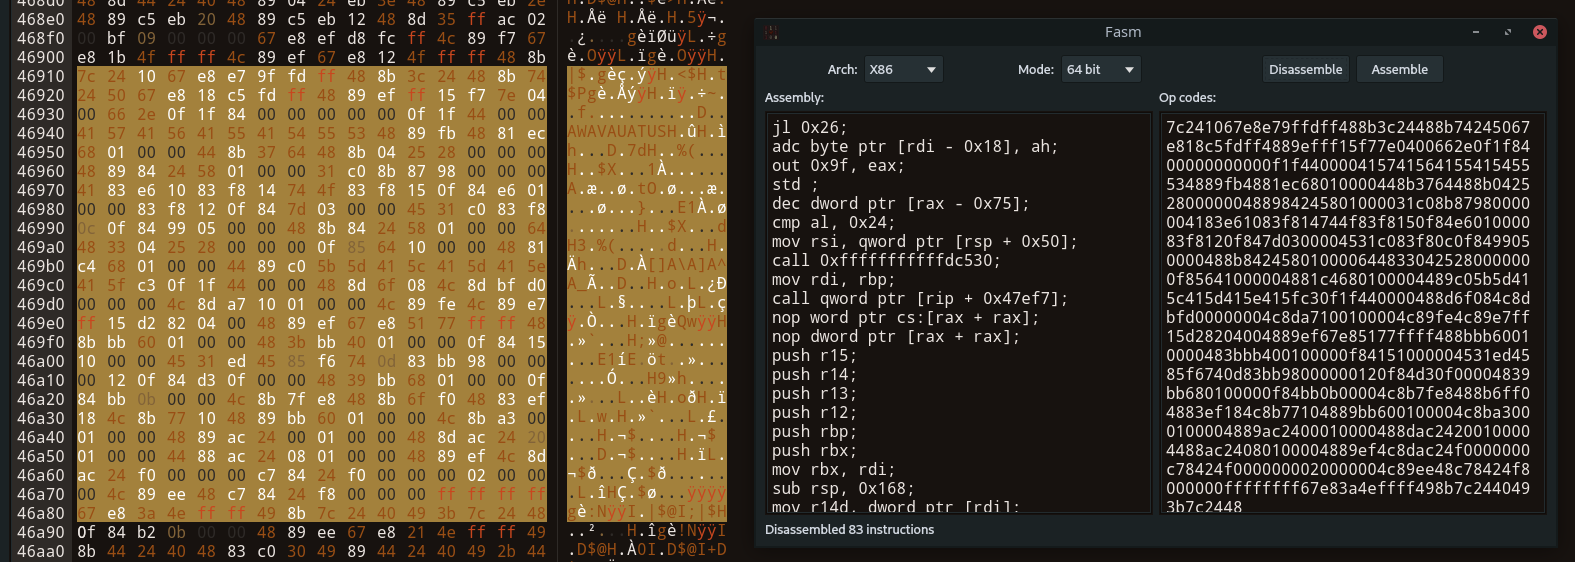 echo-devim/fhex
Полнофункциональный HexEditor, совместимый с Linux/Windows/MacOS
 battelle/repsych
Психологическая война в реверс-инжиниринге
 ergrelet/themida-unmutate
Статический деобфускатор для мутационной обфускации Themida, WinLicense и Code Virtualizer 3.x.
 florianmattana/sass-king
Обратное проектирование словаря инструкций NVIDIA SASS, аудит ядер и распознавание шаблонов для различных архитектур GPU.








