Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
drow — Внедряет код в ELF-исполняемые файлы после сборки | Kitploit

Инструменты/GitHubGitHub/zznop/drow
ЭксплуатацияОбратная инженерияАнализ Бинарных ФайловЭксплуатация Бинарных Файлов
GitHubzznop/drow

drow

Внедряет код в ELF-исполняемые файлы после сборки

Репозиторий
23634332 лет назадПроверено Kitploit
Поделиться

drow Build Status

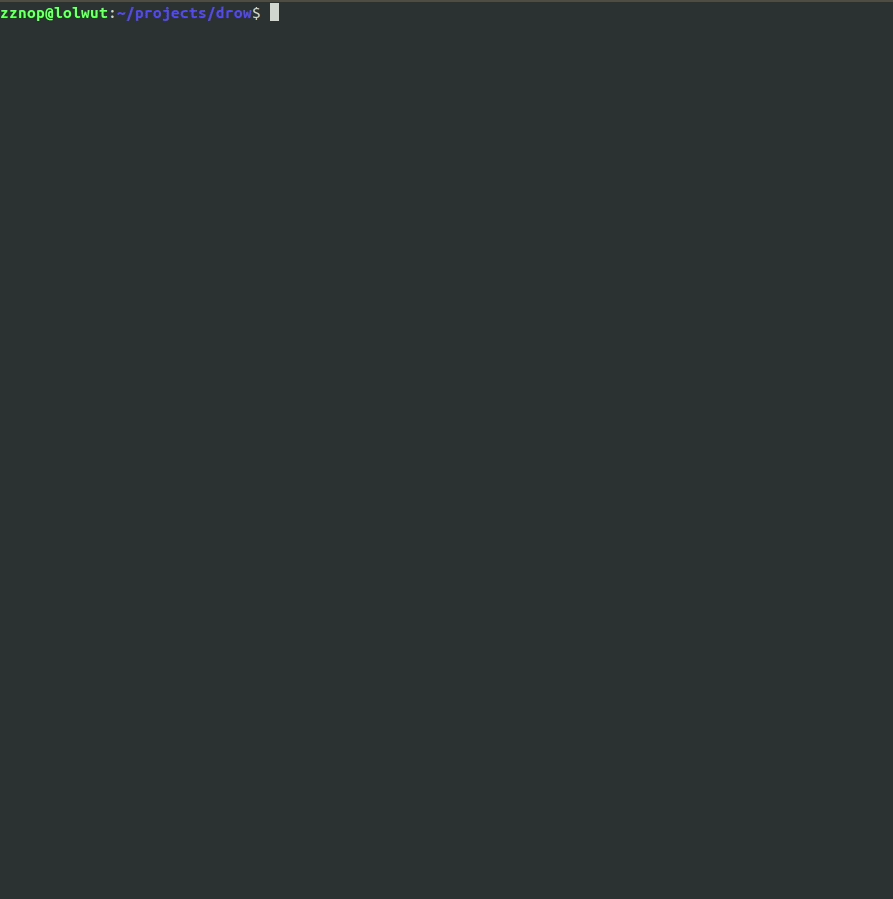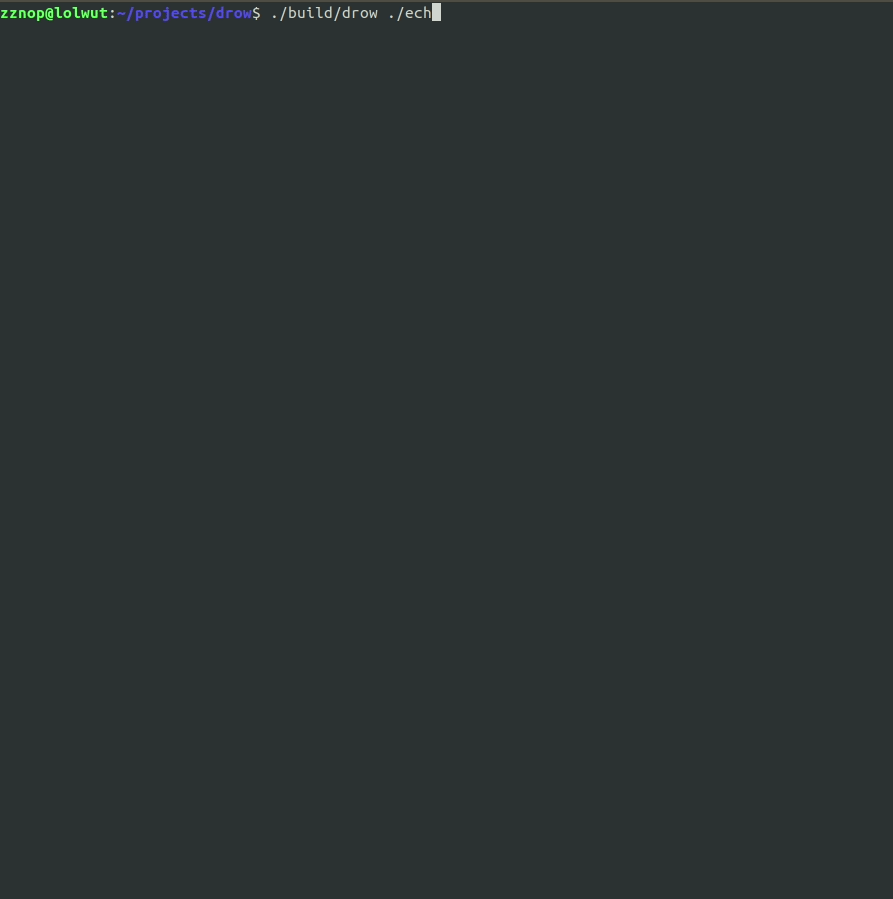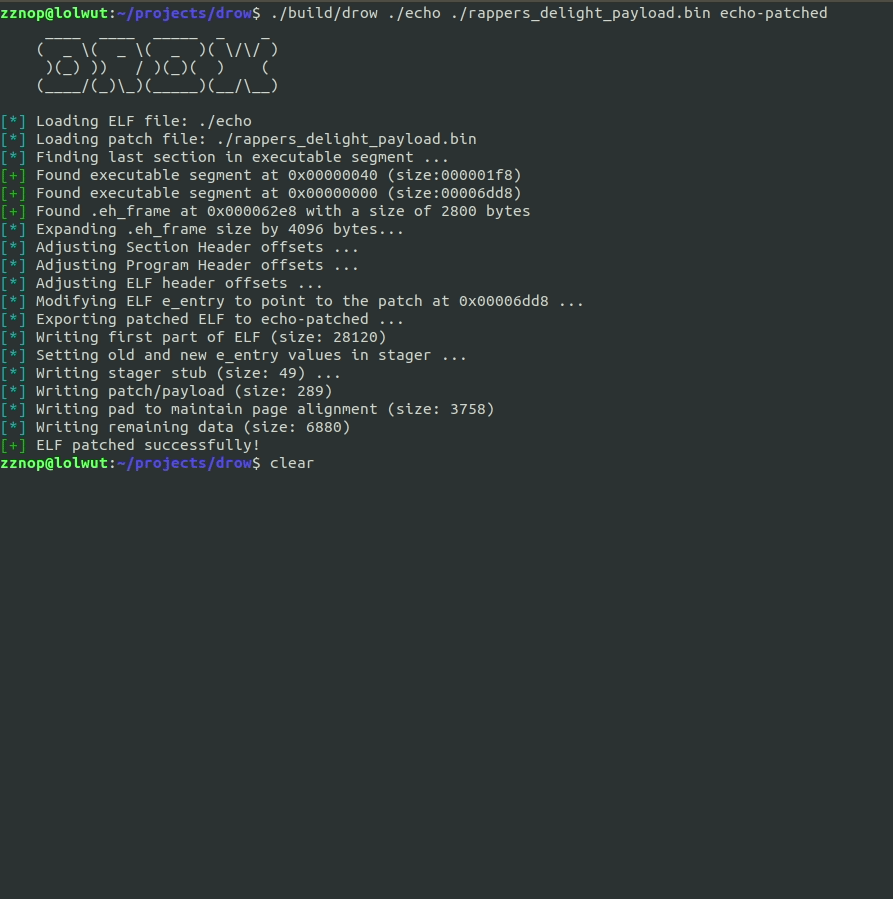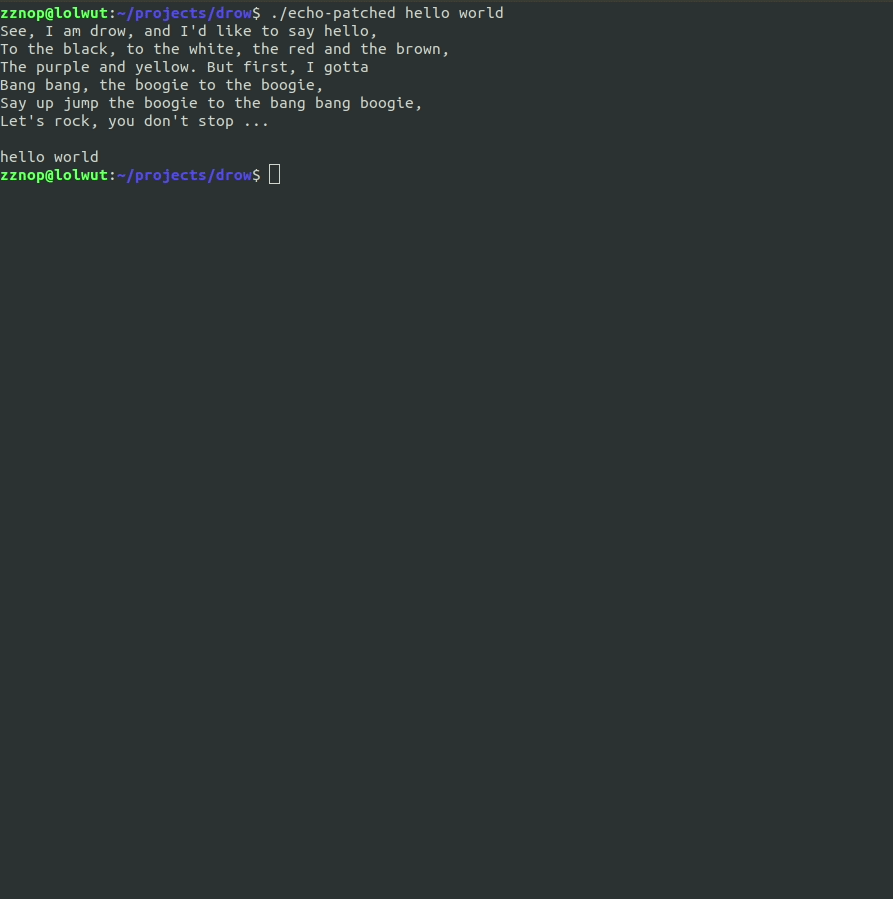
demo ich

Описание

TL;DR

drow — это утилита командной строки, используемая для внедрения кода и перехвата точки входа ELF-исполняемых файлов (после сборки). Она принимает немодифицированные ELF-исполняемые файлы на вход и экспортирует изменённый ELF, содержащий встроенную пользовательскую полезную нагрузку, которая выполняется во время работы.

Немного подробнее ...

Drow выполняет следующие шаги для создания нового модифицированного ELF:

  1. Отображает в памяти немодифицированный целевой ELF-исполняемый файл и пользовательскую полезную нагрузку — позиционно-независимый блок.
  2. Находит первый исполняемый сегмент, анализируя программные заголовки.
  3. Находит последнюю секцию в исполняемом сегменте, анализируя заголовки секций.
  4. Расширяет sh_size последней секции (в сегменте) и p_memsz/p_filesz программного заголовка на размер пользовательской полезной нагрузки.
  5. Корректирует sh_offset заголовков секций и p_offset программных заголовков (сдвигает секции и сегменты вниз, чтобы освободить место для полезной нагрузки и небольшого «stager stub»).
  6. Корректирует смещения в ELF-заголовке (e_shoff, e_phoff и т.д.).
  7. Изменяет e_entry ELF-заголовка (смещение точки входа ELF) так, чтобы он указывал на внедрённый код.
  8. Создаёт новый ELF, содержащий внедрённый код и изменённые ELF-заголовки.

Помимо внедрения пользовательской полезной нагрузки, drow внедряет небольшой код-заглушку, которая добавляется в начало полезной нагрузки. Эта заглушка предназначена для вызова полезной нагрузки. Если полезная нагрузка написана так, чтобы возвращать управление вызывающему, то после её возврата stager выполняет хвостовой вызов в _start, восстанавливая выполнение, чтобы программа могла работать как задумано.

Сборка

Установите gcc и scons. Затем запустите scons из корня каталога.

Дополнительная информация

Помимо сборки drow, этот проект также собирает полезную нагрузку для Linux x86-64 с именем rappers_delight.bin, которая просто выводит данные в stdout. Её можно использовать для тестирования. В настоящее время drow работает только с ELF64-файлами, предназначенными для x86-64.

Другие работы

В этой области было проделано много работы с открытым исходным кодом. Я рекомендую также ознакомиться со следующими проектами и связанными с ними публикациями:


  • The Cerberus ELF Interface: http://phrack.org/issues/61/8.html
  • The Backdoor Factory: https://github.com/secretsquirrel/the-backdoor-factory
  • ELFSH: http://www.eresi-project.org/
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →