
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
 kazu-yamamoto/pgpdump
A PGP packet visualizer
 frank2/packer-tutorial
Руководство о том, как написать пакер для Windows!
 trailofbits/cobra
Реконструкция арифметики на основе коэффициентов — упроститель выражений Mixed Boolean-Arithmetic (MBA) для деобфускации
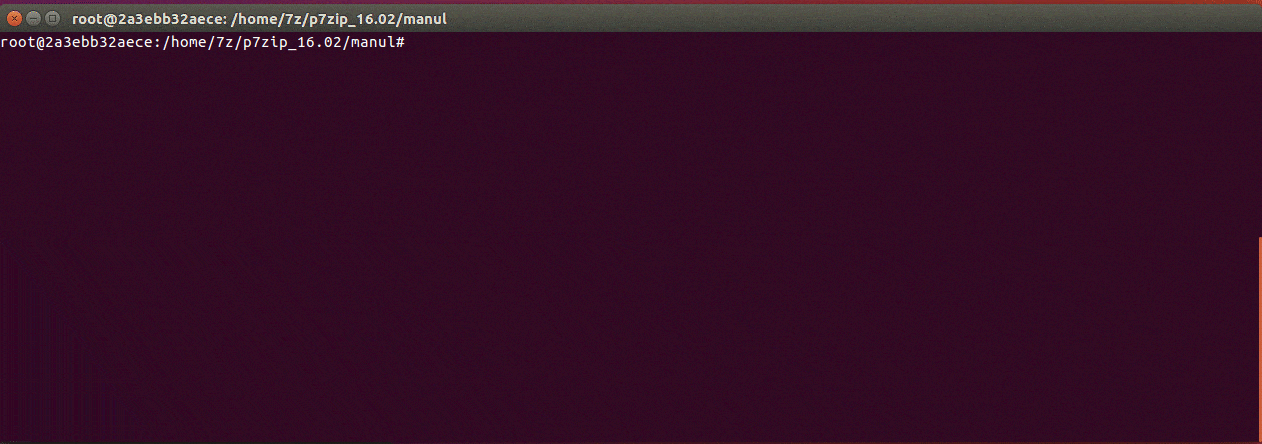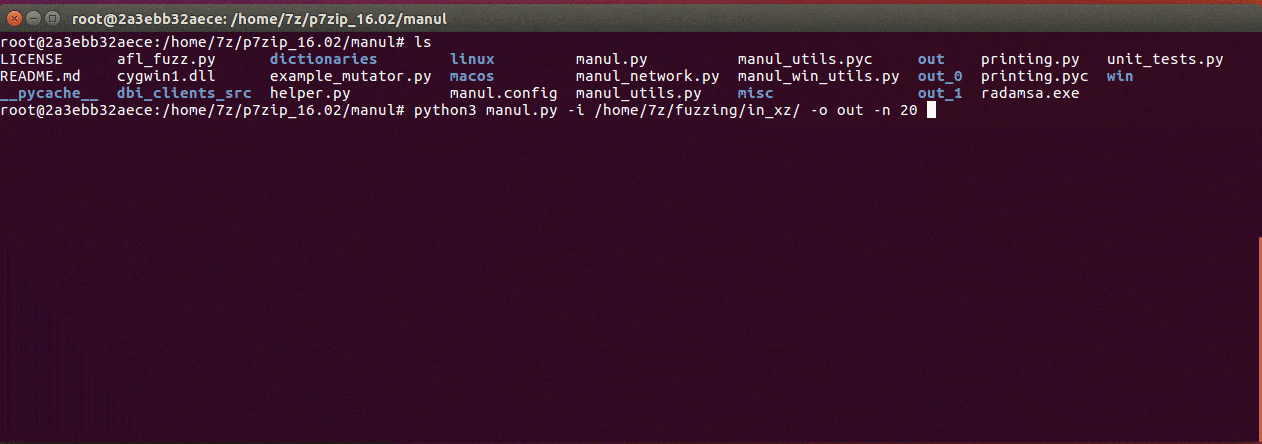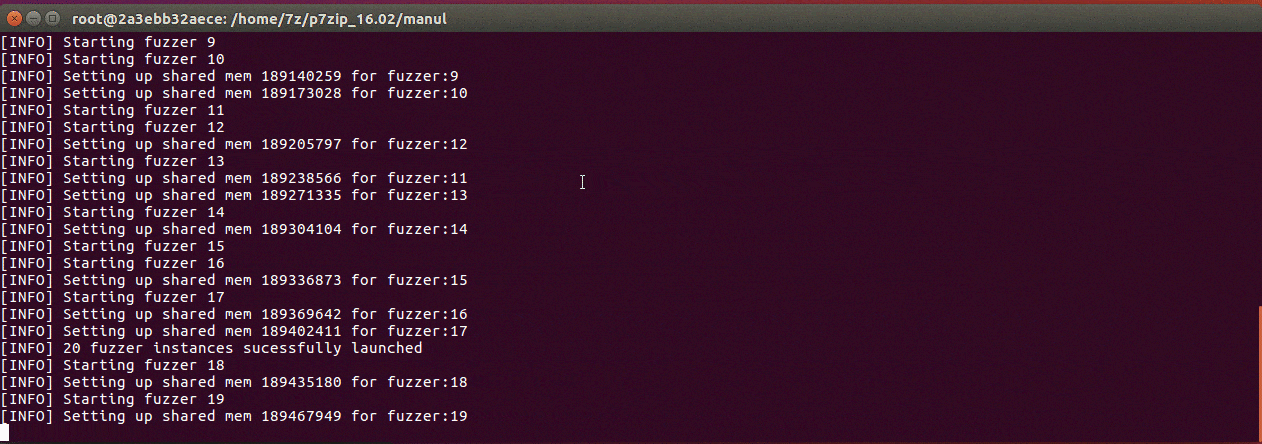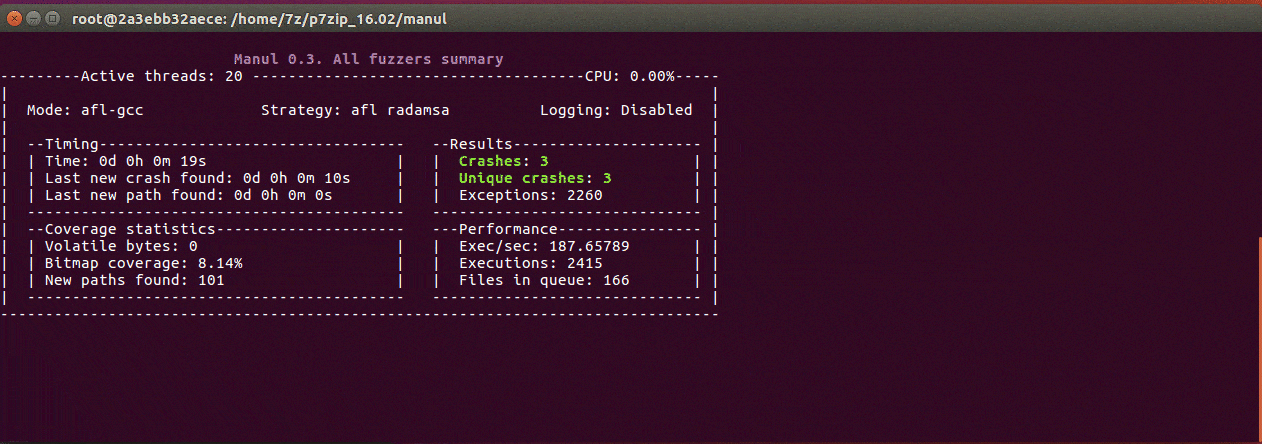 mxmssh/manul
Manul — это параллельный фаззер, управляемый покрытием, для бинарных файлов с открытым исходным кодом и чёрного ящика на Windows, Linux и MacOS.
 matheuzsecurity/furtex
Инструментарий для постэксплуатации и обхода защиты для Linux.
 mr-un1k0d3r/windows-signedbinary
Видоизменяет подписанные бинарные файлы Windows для сохранения действительных подписей каталога при изменении хешей файлов, обходя блокировки…
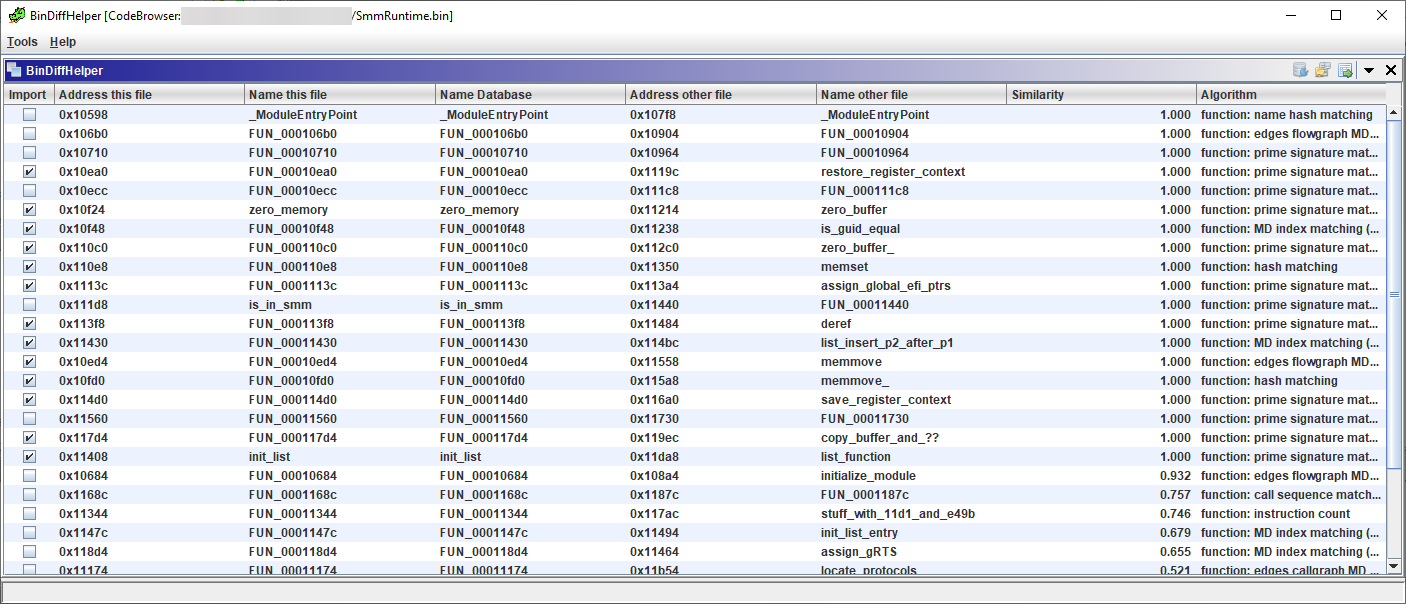 ubfx/bindiffhelper
Расширение Ghidra для интеграции BinDiff для сопоставления функций
 uds-se/formatfuzzer
Шаблонно-управляемый фаззер бинарных форматов, который генерирует и разбирает корректные тестовые входные данные с высокой скоростью, с интеграцией…
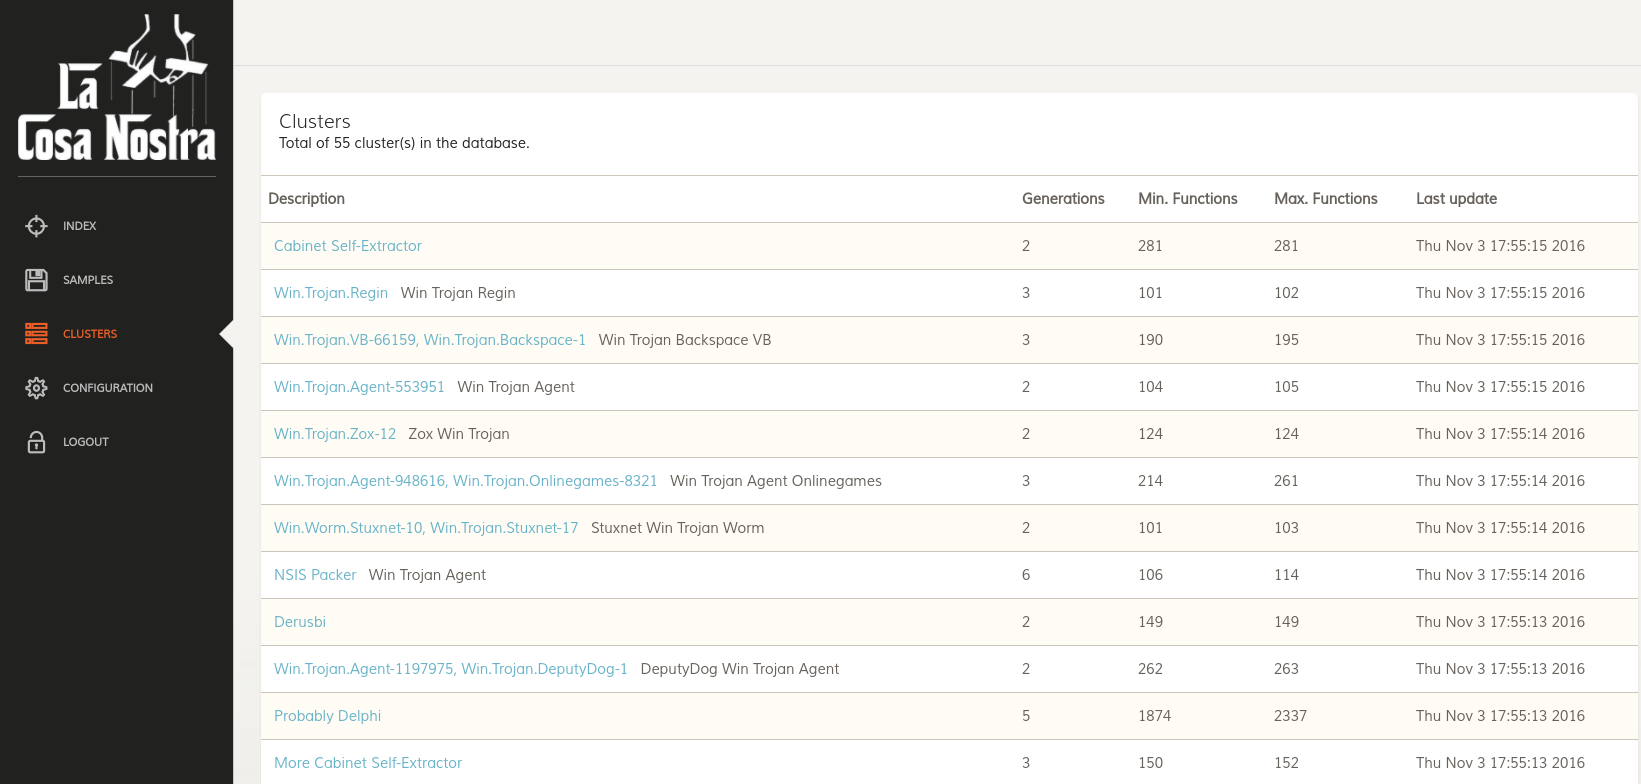 joxeankoret/cosa-nostra
Cosa Nostra — свободный инструментарий (FOSS) с открытым исходным кодом для кластеризации вредоносного ПО на основе графов.
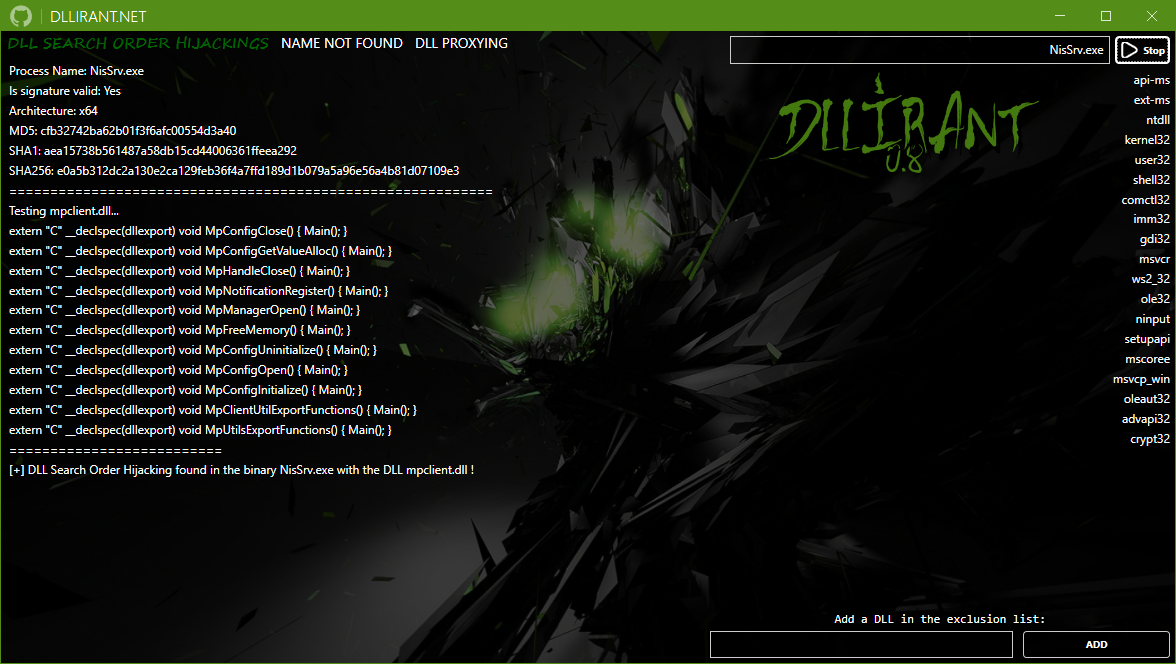 redteamsocietegenerale/dllirant
DLLirant — это инструмент для автоматизации исследований DLL Hijacking для указанного бинарного файла.
 airbus-cyber/ghidralligator
Мультиархитектурный pcode-эмулятор на базе Ghidra/Sleigh для фаззинга AFL++ бинарных файлов, прошивок и встраиваемых устройств; обнаруживает ошибки…
 nccgroup/asatools
Основной репозиторий для получения всех проектов инструментов NCC Group, связанных с Cisco ASA.
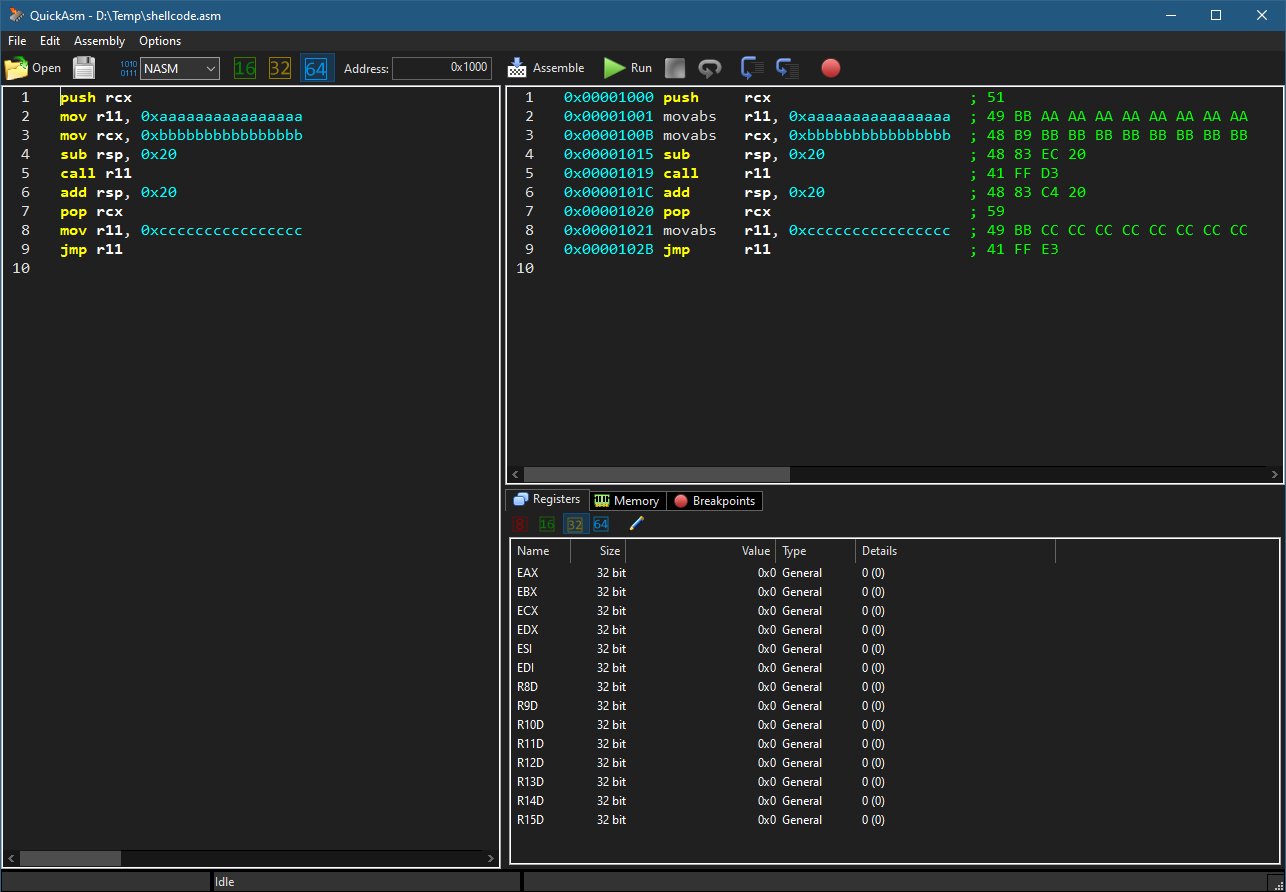 zodiacon/quickasm
Простой ассемблер/дизассемблер/эмулятор x86/x64
 secrary/infectpe
InfectPE - Внедрение пользовательского кода в PE-файл [Этот проект больше не поддерживается]
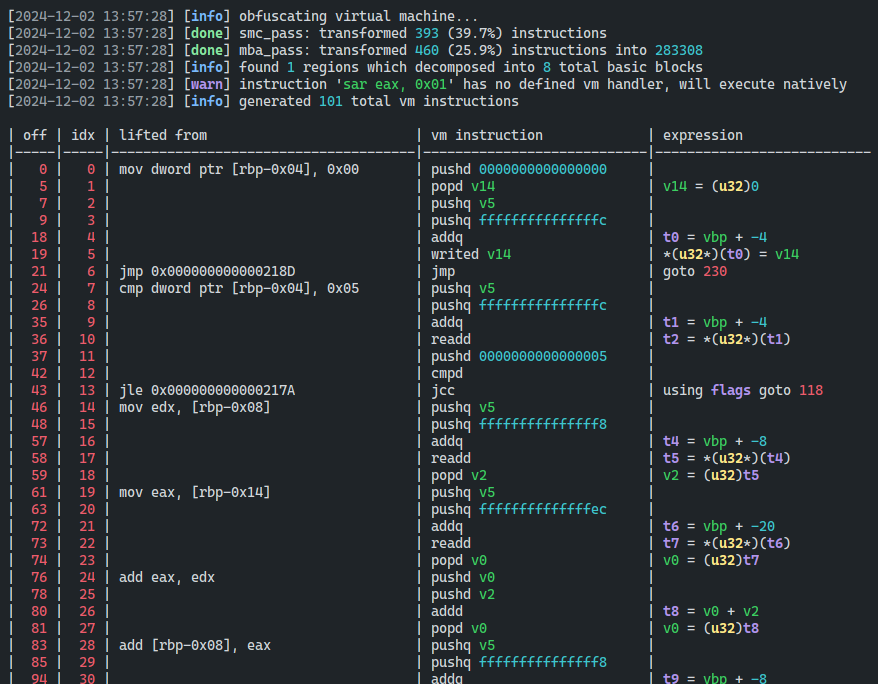 dmaivel/covirt
Виртуализатор кода x86-64 для обфускации на основе виртуальной машины
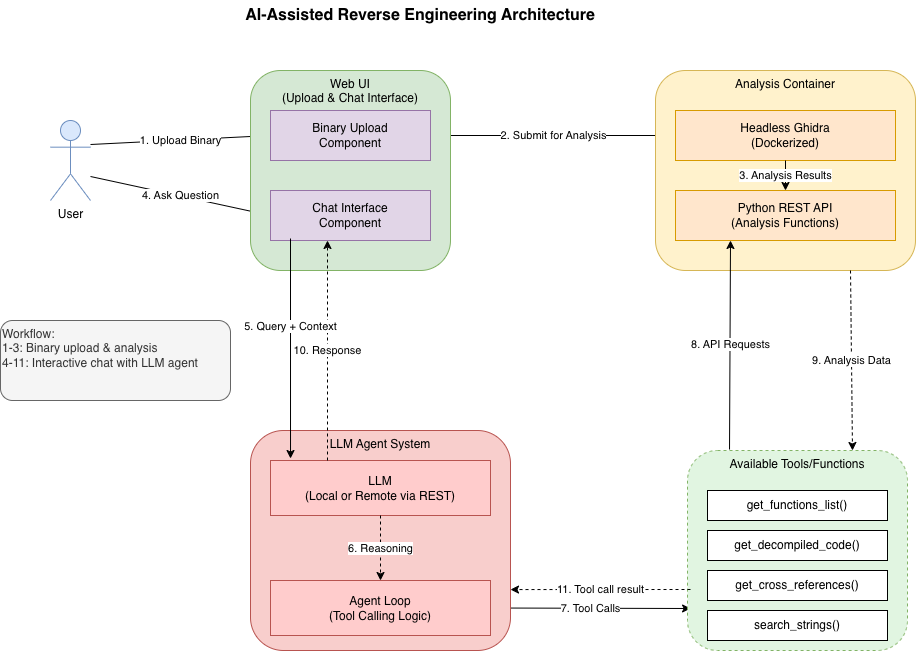 biniamf/ai-reverse-engineering
AI-ассистируемый реверс-инжиниринг с помощью Ghidra
 cellebrite-labs/ida_kernelcache
Инструментарий IDA для анализа кэшей ядра iOS.
 kudelskisecurity/cdf
Автоматизированный инструмент дифференциального фаззинга для криптографического программного обеспечения, который обнаруживает ошибки реализации,…








