
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Анализ Бинарных Файлов

Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 день назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k16 ч 5 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 месяц назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 месяцев назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k3 дней назад
angr preview#6

angr

GitHubangr/angr
9.0k1 день назад
capa preview#7

capa

GitHubmandiant/capa
6.1k2 дней назад
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k1 день назад
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k7 ч 10 мин назад
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k23 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1648 результатов
DrSemu preview

DrSemu

GitHubsecrary/drsemu

DrSemu - Инструмент для обнаружения и классификации вредоносного ПО в изолированной среде на основе динамического поведения
dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
2797 лет назад
cve-2022-27255 preview

cve-2022-27255

GitHubinfobyte/cve-2022-27255

Автоматизированный набор инструментов для анализа прошивок и эксплуатации CVE-2022-27255 — переполнения буфера в Realtek eCos SDK SIP ALG,…
embedded-systems-securityiot-securityvulnerability-analysis+7
2844 лет назад
antidbg preview

antidbg

GitHubnotrequiem/antidbg

Скрытная библиотека антиотладки для пользовательского режима Windows на C/C++, полностью построенная на системных вызовах и предназначенная для…
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+4
3501 месяц назад
BinAIVulHunter preview

BinAIVulHunter

GitHubke0z/binaivulhunter

Используйте декомпилятор IDA PRO HexRays с OpenAI(ChatGPT) для поиска возможных уязвимостей в бинарных файлах.
static-analysisvulnerability-analysiscode-analysis+4
37211 месяцев назад
elegant-bouncer preview

elegant-bouncer

GitHubmsuiche/elegant-bouncer

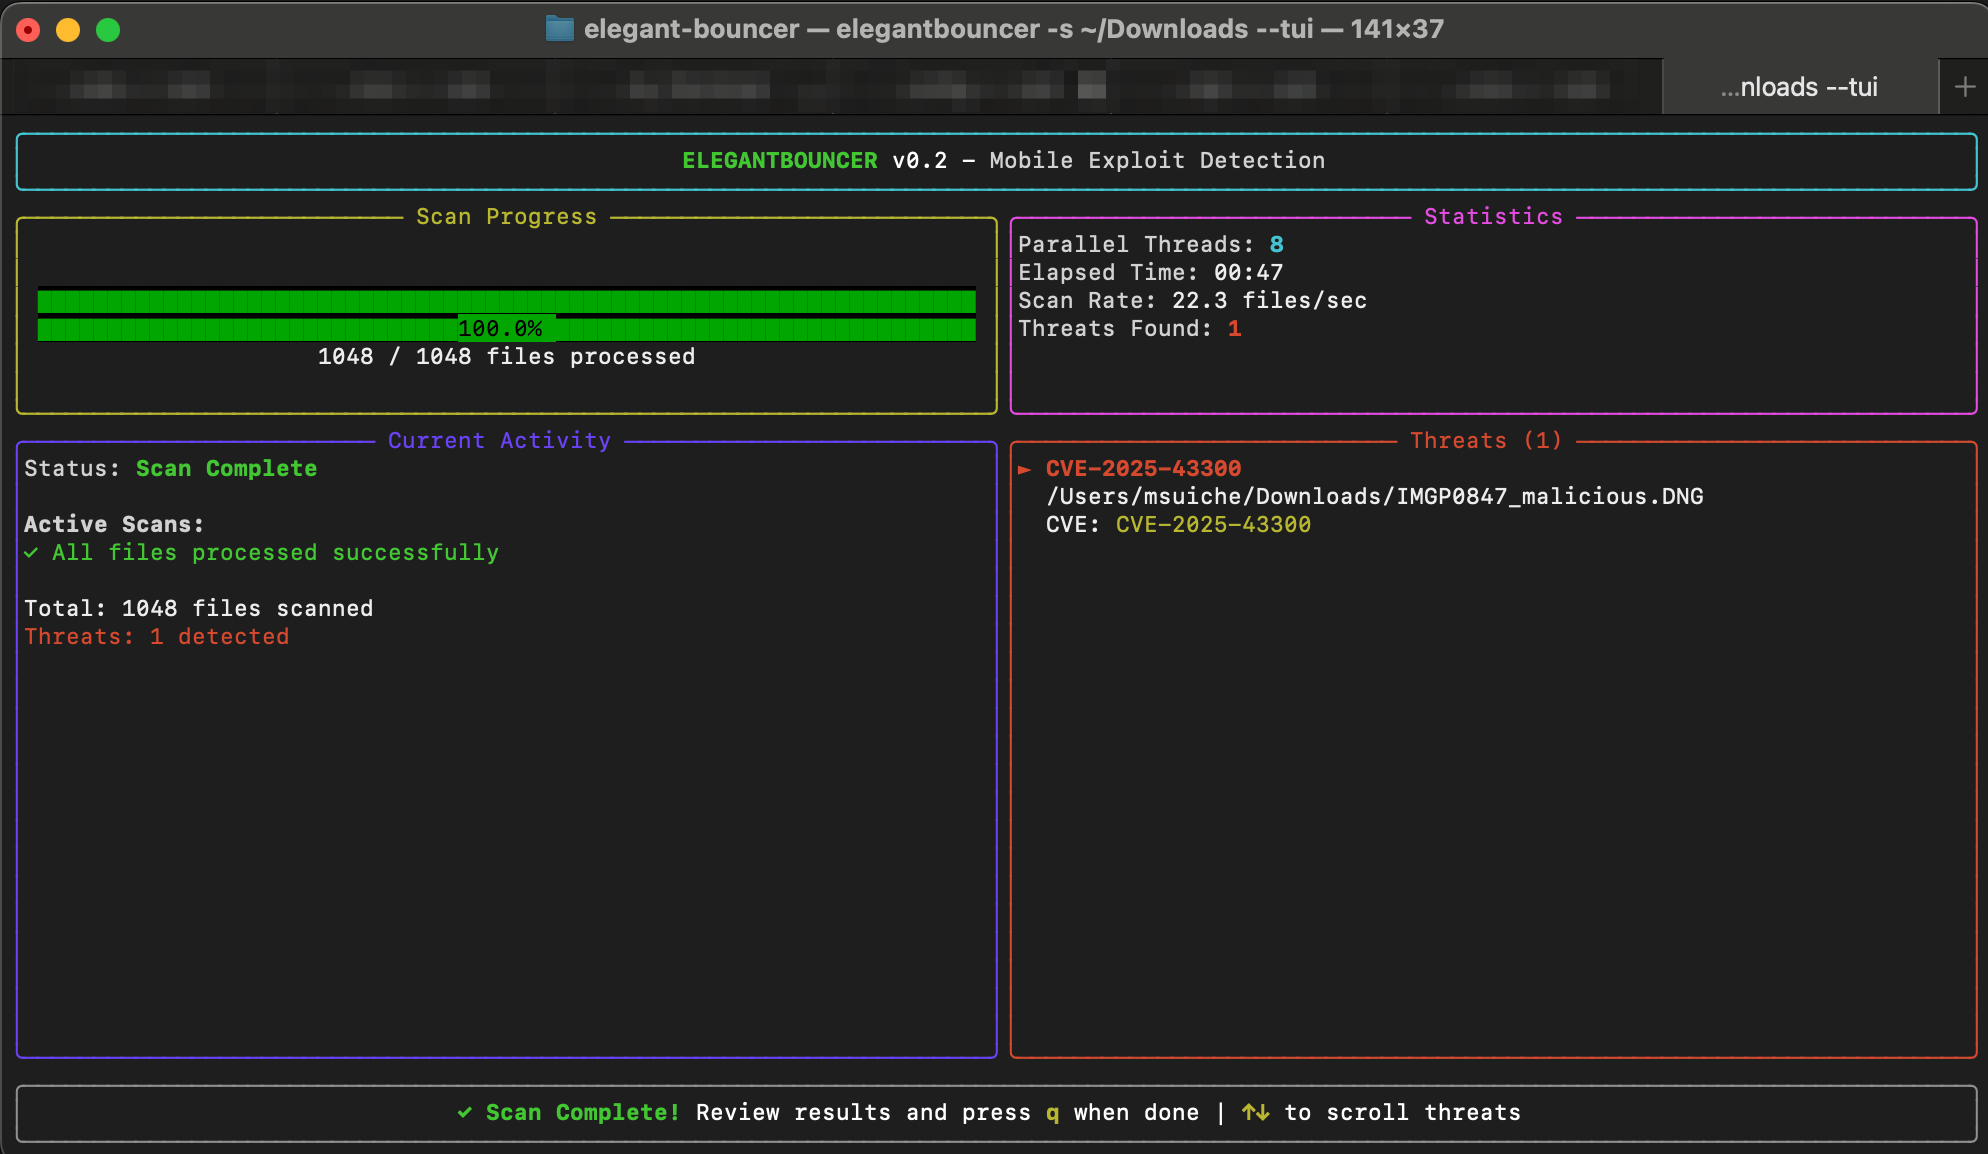
ELEGANTBOUNCER — это инструмент обнаружения мобильных эксплойтов на основе файлов.
ios-securityvulnerability-analysismobile-forensics+4
1774 дней назад
ScratchABit preview

ScratchABit

GitHubpfalcon/scratchabit

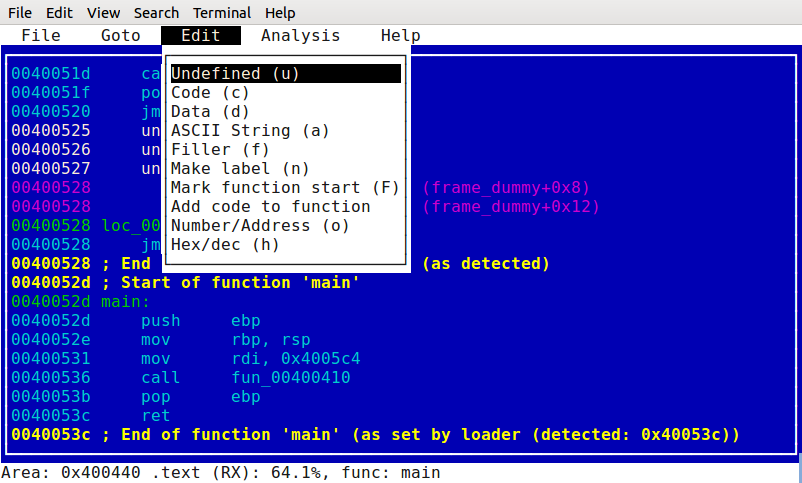
Легко перенастраиваемый и настраиваемый интерактивный дизассемблер с API плагинов, совместимым с IDAPython.
static-analysisreverse-engineeringdebuggers+1
4135 лет назад
fpicker preview

fpicker

GitHubttdennis/fpicker

Набор инструментов для внутрипроцессного фаззинга на основе Frida с прокси AFL++, отдельными активным/пассивным режимами и обменом через разделяемую…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+2
2961 год назад
MemoryModulePP preview

MemoryModulePP

GitHubstrivexjun/memorymodulepp

C++ библиотека для загрузки DLL-библиотек напрямую из памяти без обращения к диску, с поддержкой обработки исключений, что обеспечивает скрытное…
exploitationreverse-engineeringmalware-analysis+2
2256 лет назад
freki preview

freki

GitHubcristianzsh/freki

Платформа анализа вредоносного ПО с открытым исходным кодом со статическим анализом PE-файлов, сопоставлением с шаблонами YARA, интеграцией с…
static-analysisreverse-engineeringmalware-analysis+2
44614 дней назад
quokka preview

quokka

GitHubquarkslab/quokka

Quokka: быстрый и точный экспортёр бинарных файлов

static-analysiscode-analysisreverse-engineering+2
22317 дней назад
sleigh preview

sleigh

GitHublifting-bits/sleigh

Сборка CMake библиотеки спецификаций процессора SLEIGH из Ghidra, предоставляющая автономные движки дизассемблирования и подъёма p-code для…
static-analysiscode-analysisdynamic-code-analysis+4
1945 дней назад
EhTrace preview

EhTrace

GitHubk2/ehtrace

ATrace — это инструмент для трассировки выполнения бинарных файлов в Windows.

dynamic-analysis-sandboxingcode-analysisexploitation+4
24311 месяцев назад
cerberus-re-skill preview

cerberus-re-skill

GitHubowenpawl/cerberus-re-skill

cerberus-re — это локальная рабочая среда для реверс-инжиниринга, ориентированная на Apple и предназначенная для построения повторяемого трёхглавого…
static-analysisdynamic-analysis-sandboxingios-security+7
1802 месяцев назад
CrimsonEDR preview

CrimsonEDR

GitHubhelixo32/crimsonedr

Симулируйте поведение AV/EDR для обучения разработке вредоносного ПО.
defensive-toolsdynamic-analysis-sandboxingmalware-analysis+3
5682 лет назад
ropr preview

ropr

GitHubben-lichtman/ropr

Молниеносно быстрый™ многопоточный поисковик ROP-гаджетов. Альтернатива ropper / ropgadget (пока только x86).
exploitationreverse-engineeringshellcode+1
5556 месяцев назад
replica preview

replica

GitHubreb311ion/replica

Плагин для Ghidra, который улучшает реверс-инжиниринг за счет исправления пропущенной дизассемблированности, обнаружения функций, маркировки…
static-analysisreverse-engineeringmalware-analysis+2
3156 лет назад
bincrypter preview

bincrypter

GitHubhackerschoice/bincrypter

Упаковать/Зашифровать/Обфусцировать ELF + SHELL-скрипты

encryption-decryption-toolspayload-generationreverse-engineering+2
4556 месяцев назад
pyREtic preview

pyREtic

GitHubmynameismeerkat/pyretic

pyREtic — это расширяемый фреймворк для обратного проектирования байт-кода Python 2.x в памяти.

static-analysiscode-analysisdynamic-code-analysis+5
2693 лет назад
Назад1…242526…92Вперёд








