
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
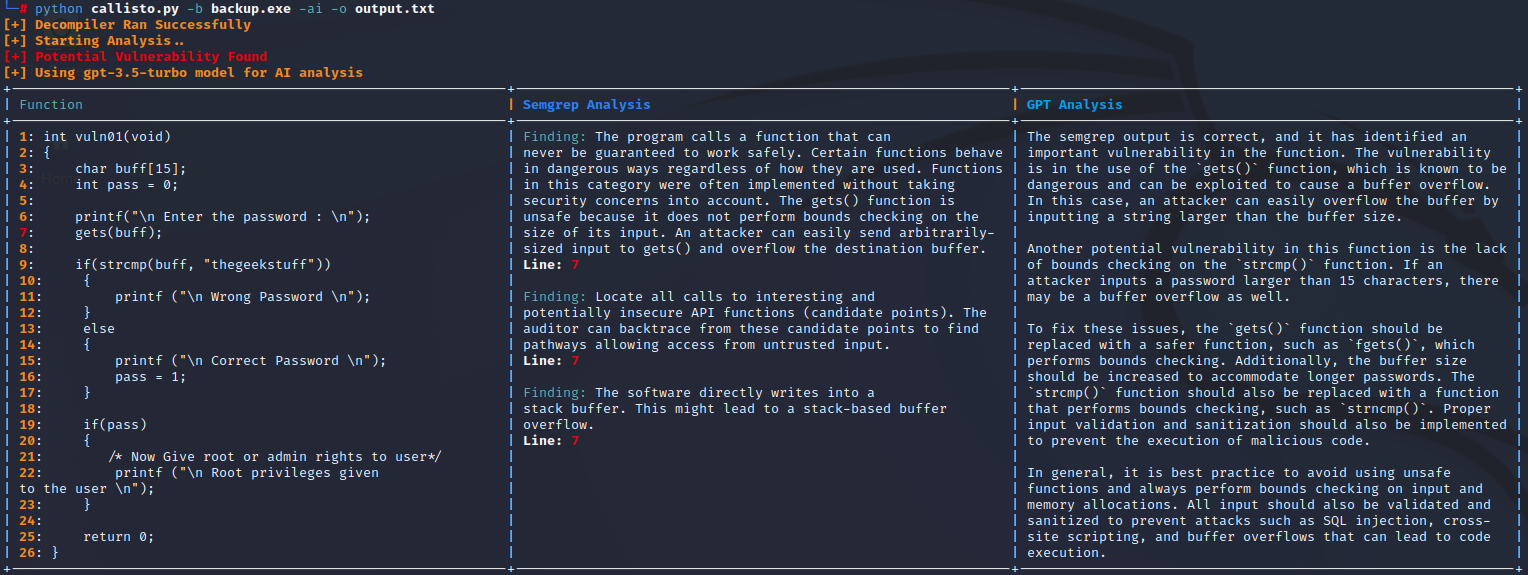
 jetp1ane/callisto
Автоматизированный инструмент анализа уязвимостей бинарных файлов, который декомпилирует исполняемые файлы с помощью Ghidra, сканирует псевдо-C код с…
 mfthomps/resim
Реверс-инжиниринг программного обеспечения с использованием полносистемного симулятора
 fox-it/dissect.cobaltstrike
Библиотека Python для анализа и разбора данных, связанных с Cobalt Strike, таких как полезные нагрузки Beacon и профили Malleable C2.
 mxmssh/drltrace
Drltrace — это трассировщик вызовов библиотек для приложений Windows и Linux.
 sjkim1127/reversecore_mcp
Безопасный MCP-сервер, который предоставляет AI-агентам возможность выполнять автоматизированную обратную разработку, анализ вредоносного ПО,…
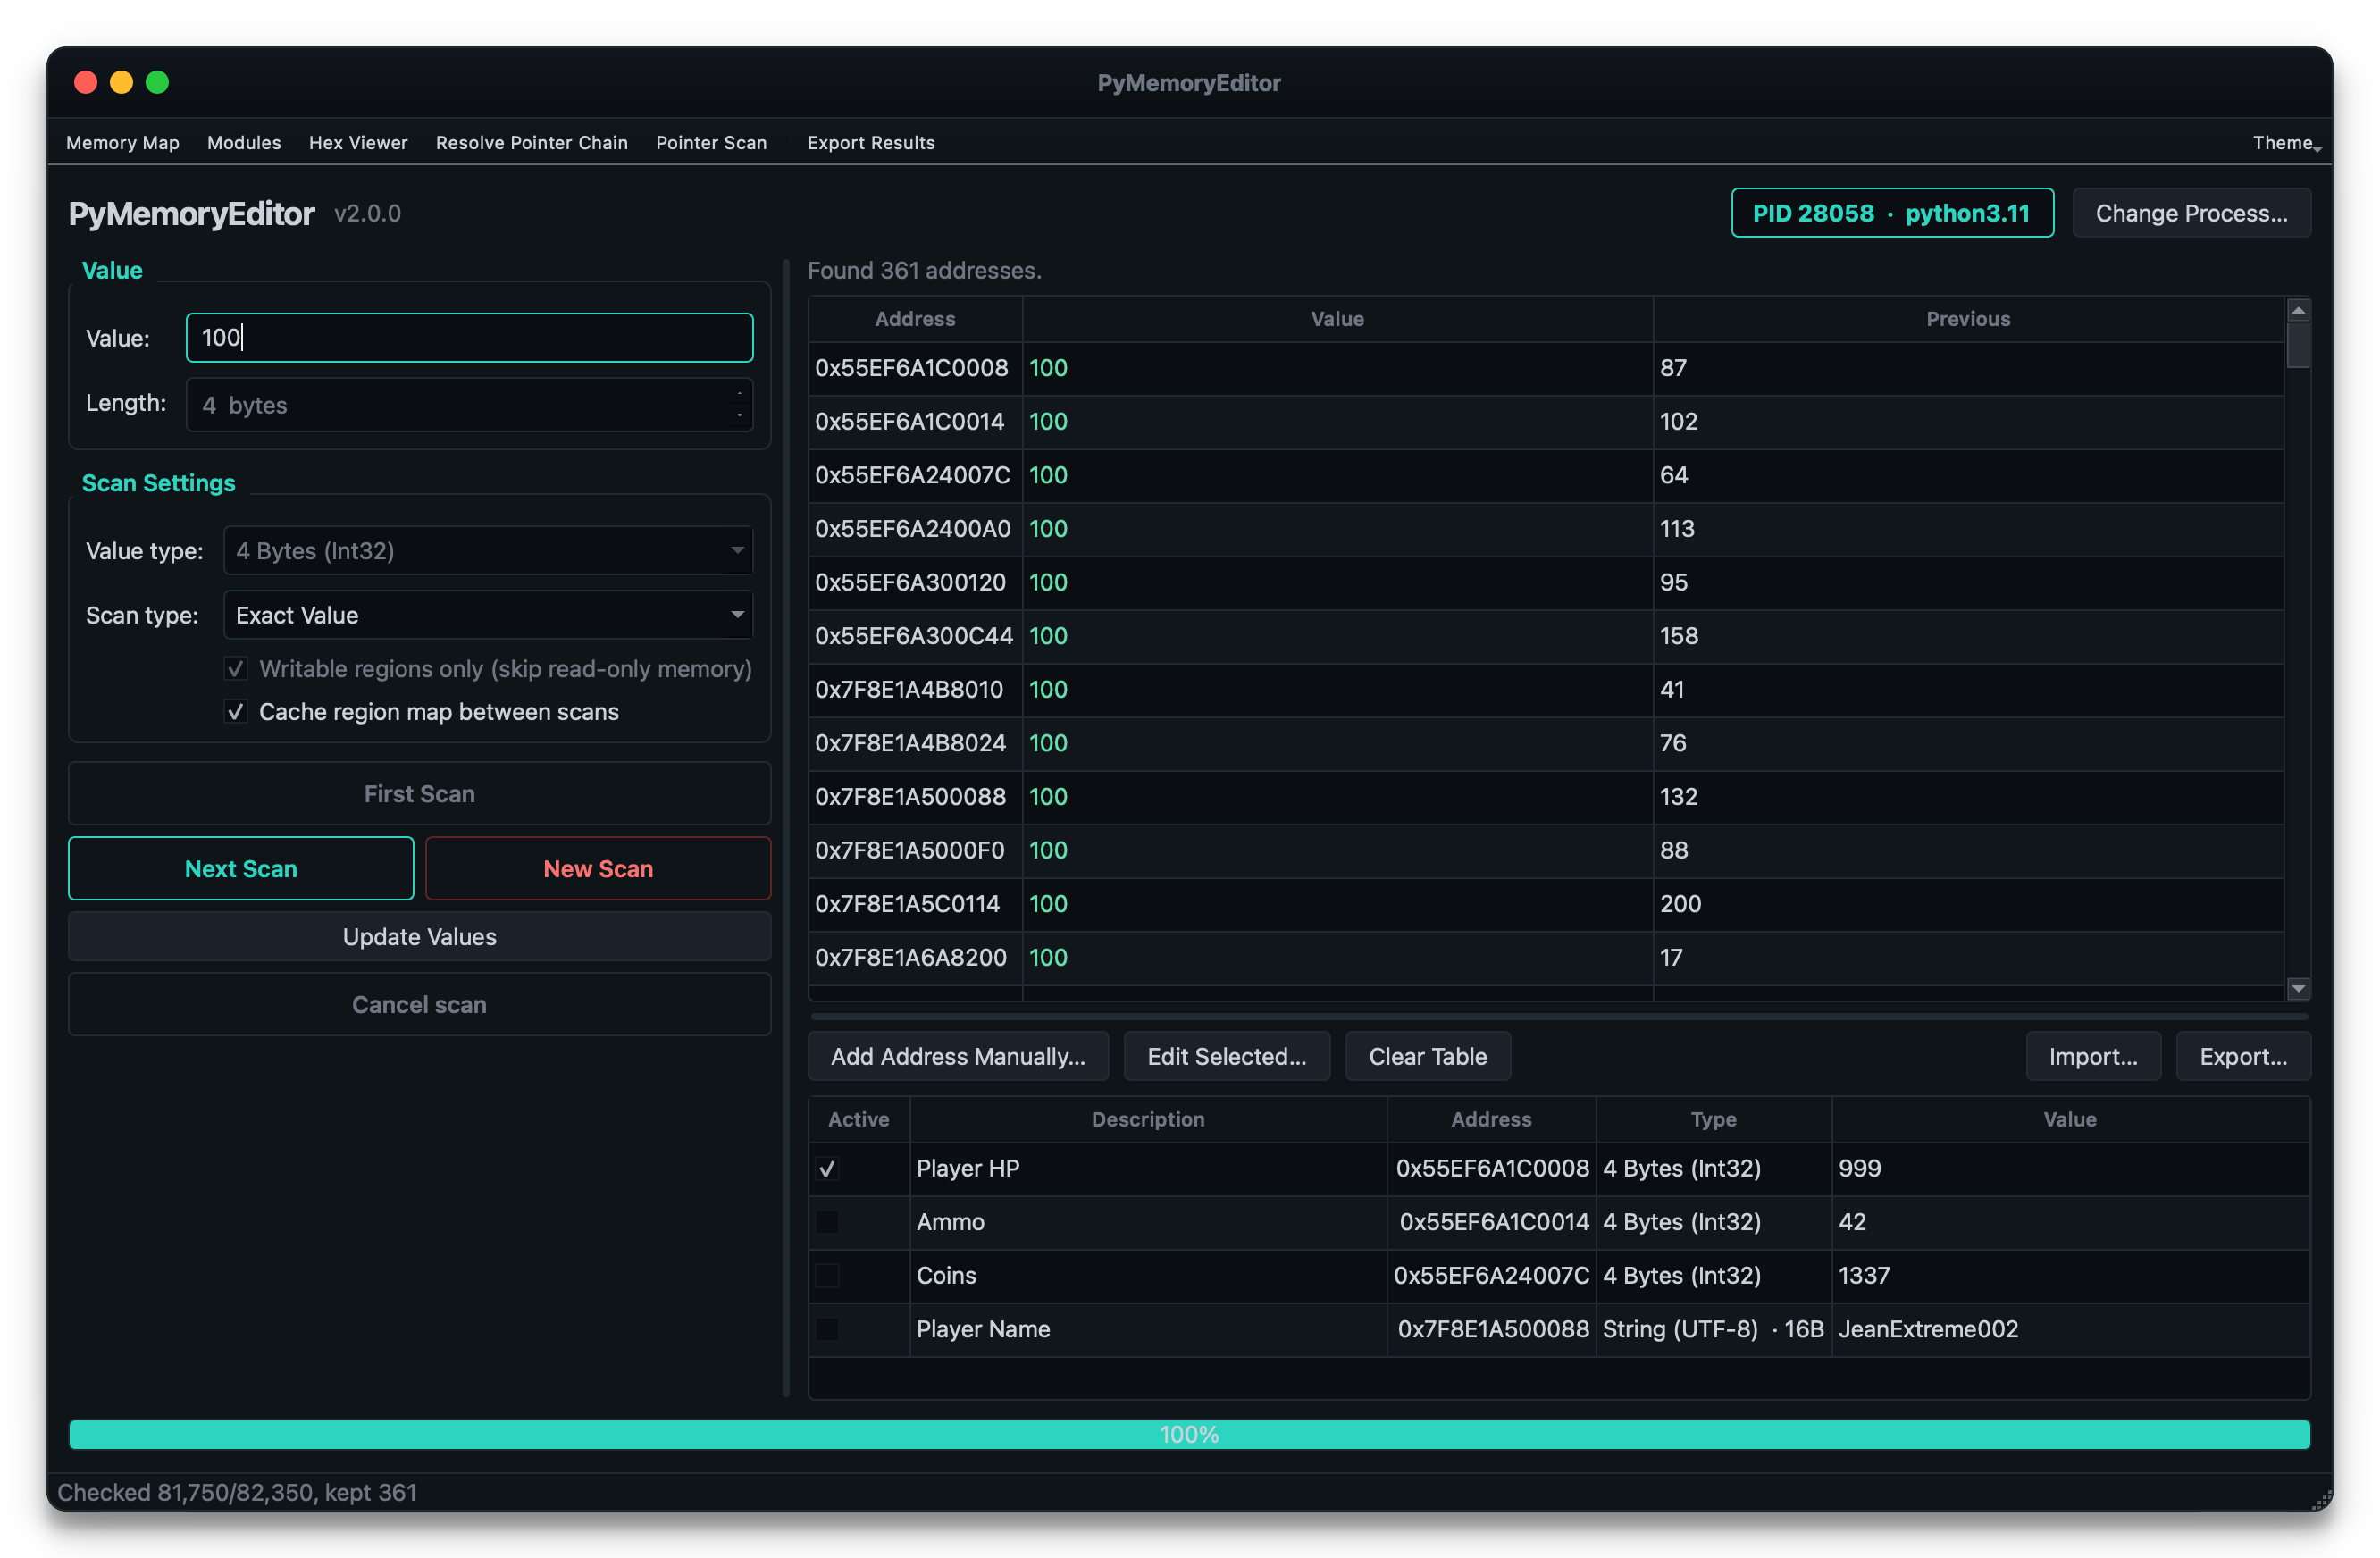 jeanextreme002/pymemoryeditor
Чистая библиотека на Python, приложение и MCP, которые позволяют исследовать, изменять и искать в памяти любого запущенного процесса всего в…
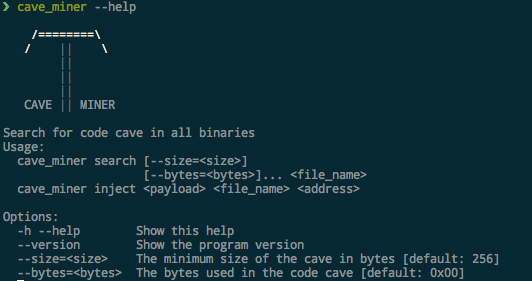 antonin-deniau/cave_miner
Поиск code cave во всех бинарных файлах
 lepotekil/msfmania
Инструменты для обхода антивирусов на Python
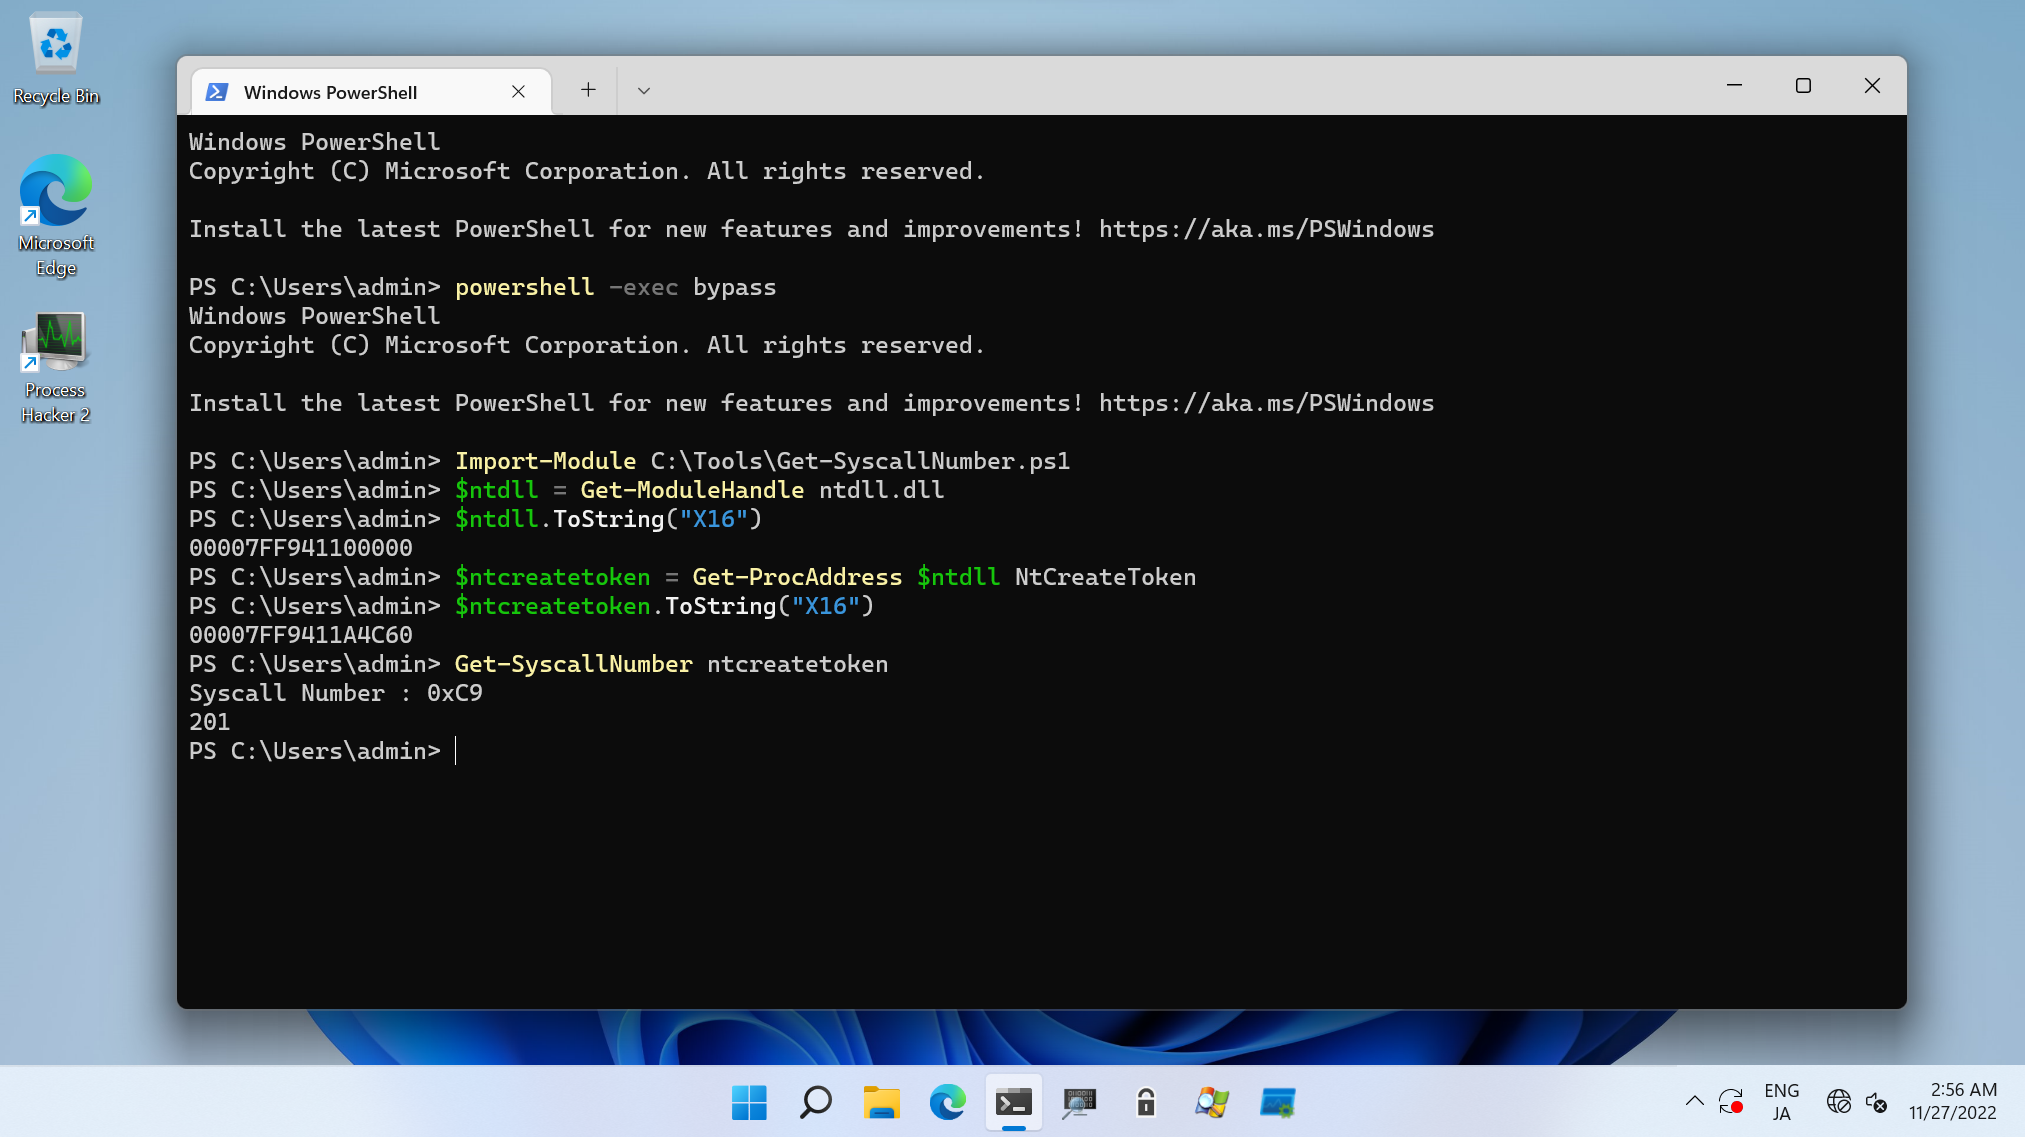 daem0nc0re/atomicsyscall
Инструменты и PoC для исследования системных вызовов Windows.
 shack2/javaserializetools
Инструмент для эксплуатации уязвимости десериализации Java V1.0 Инструмент для проверки уязвимостей, связанных с десериализацией Java. Разработан…
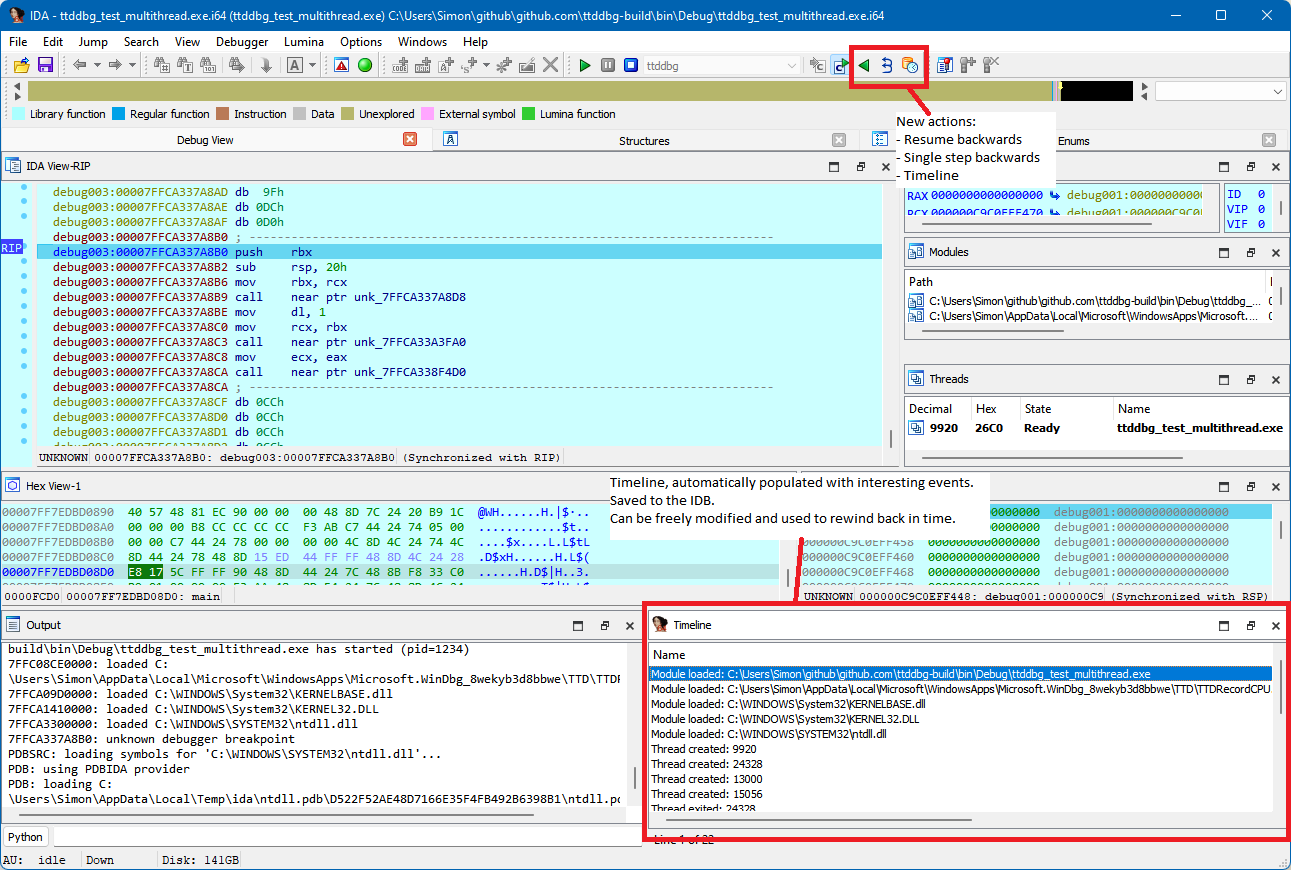 airbus-cert/ttddbg
Time Travel Debugging IDA плагин
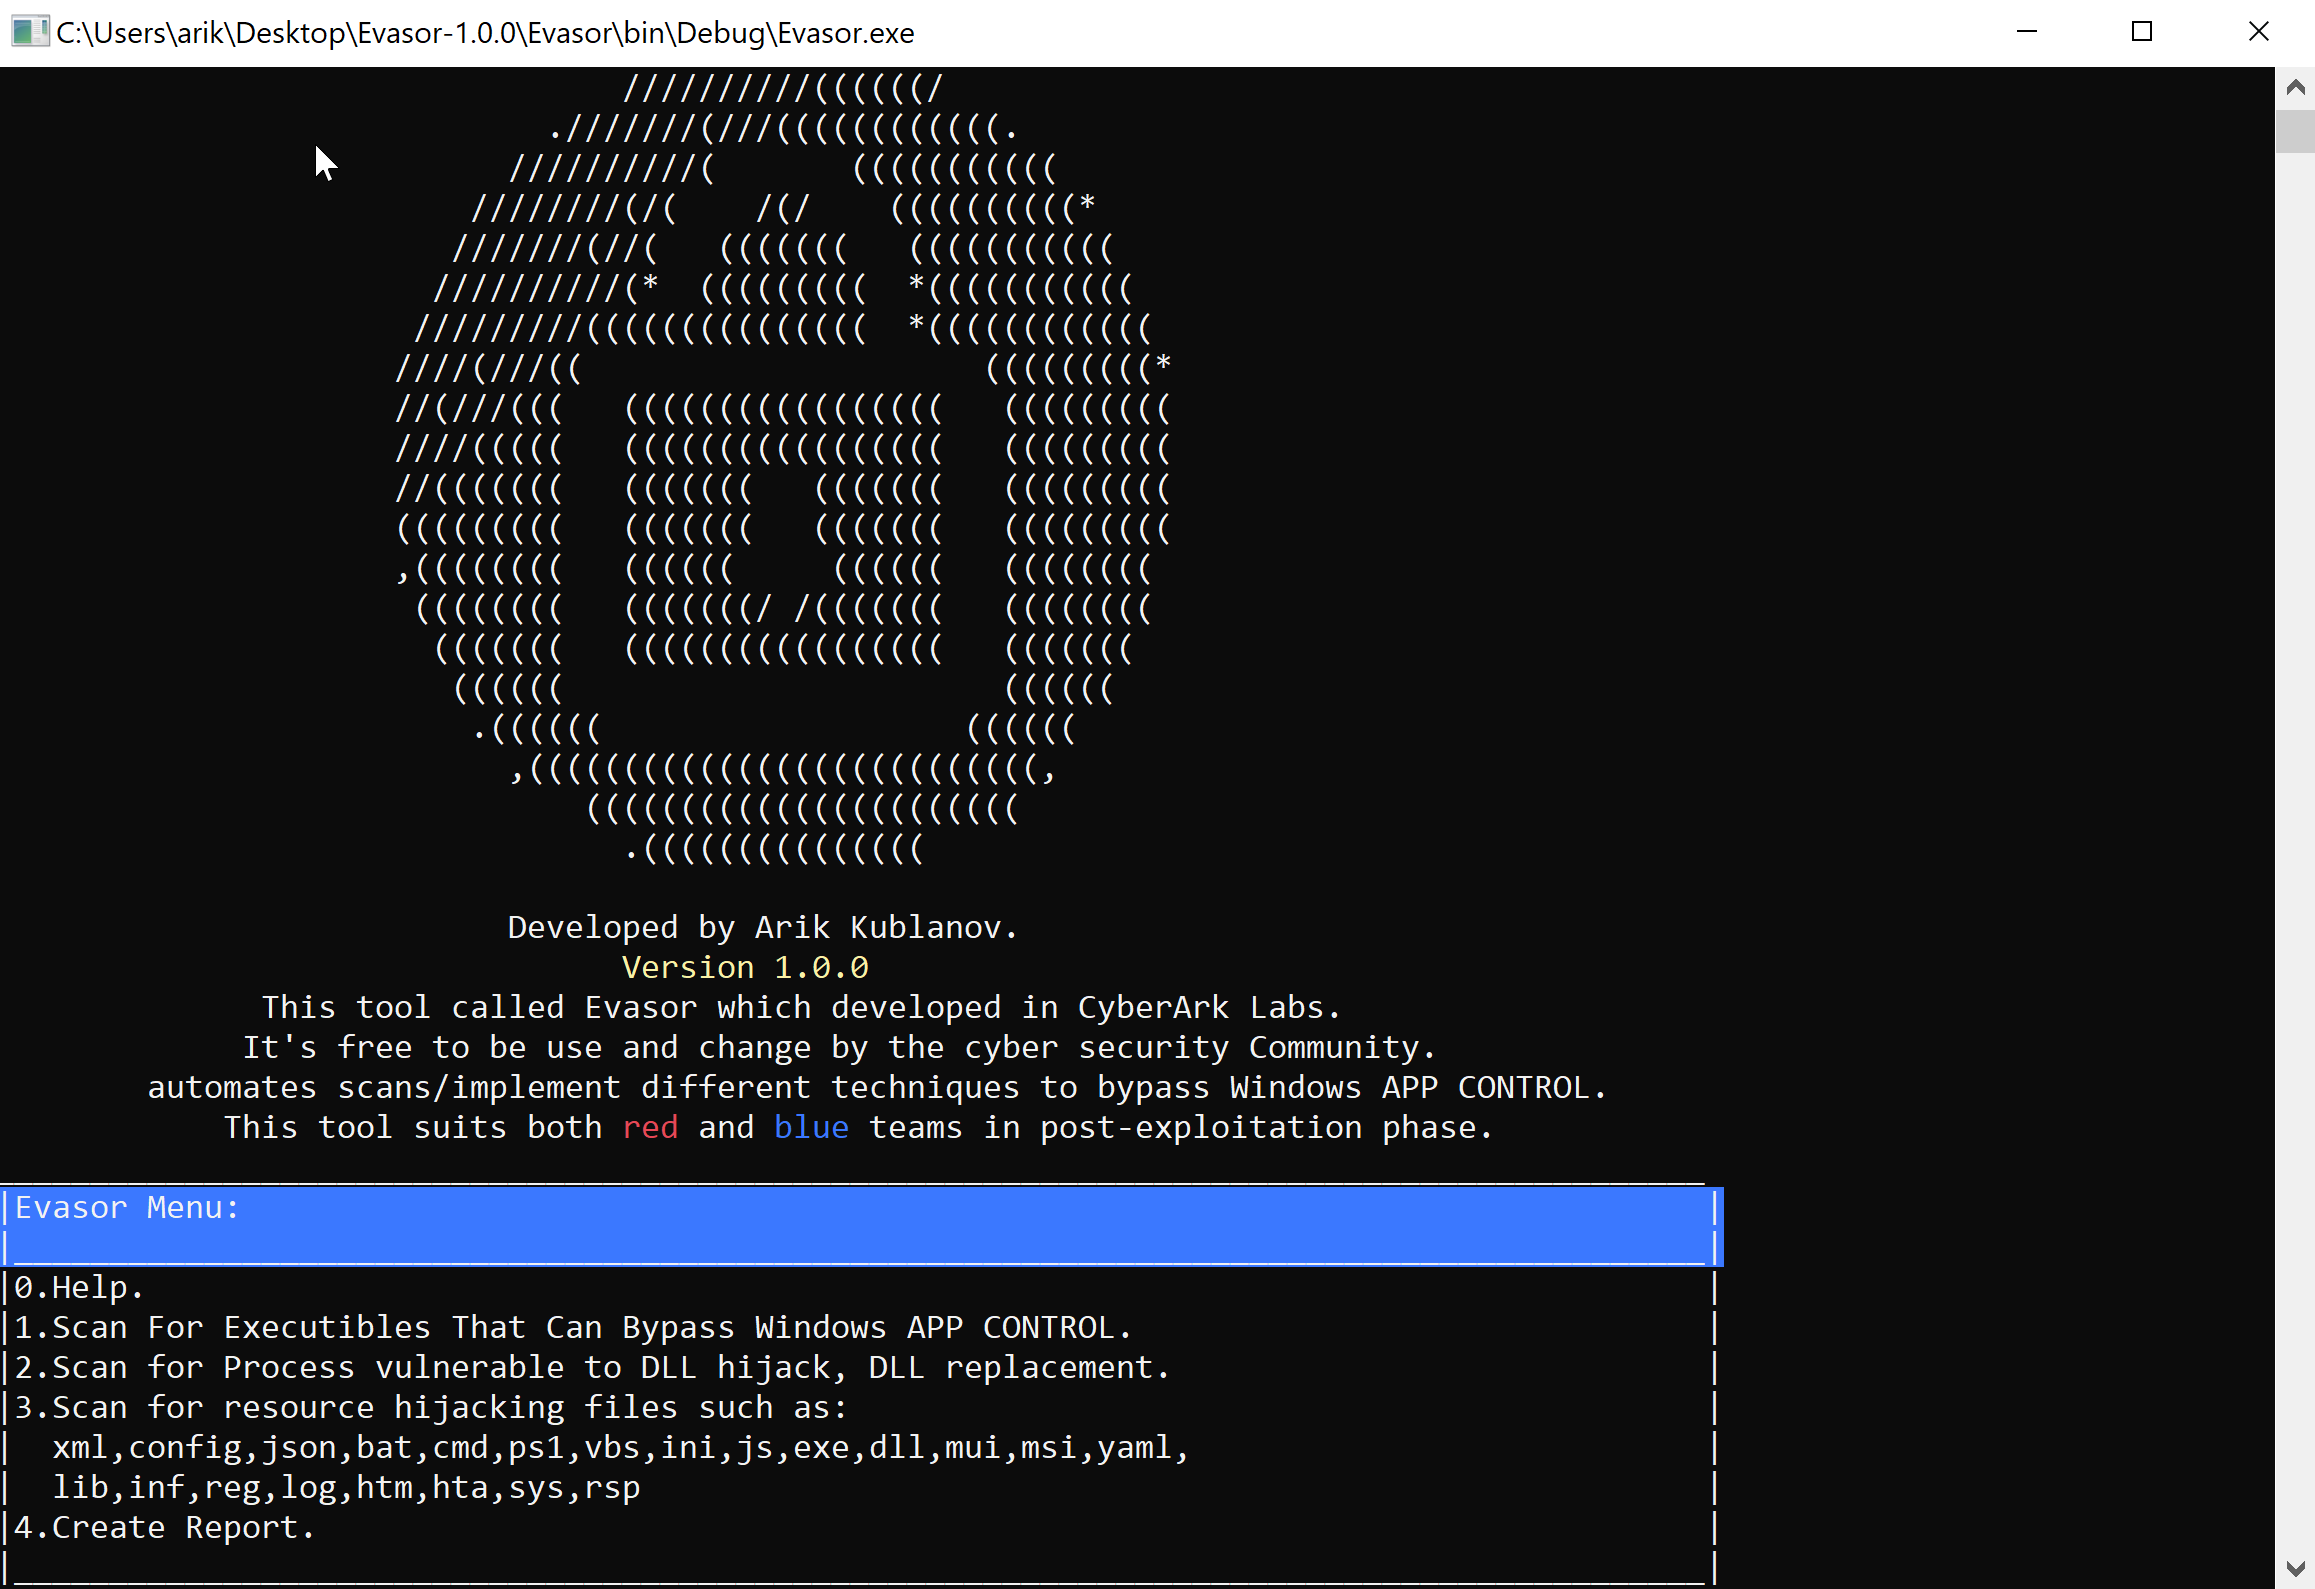 cyberark/evasor
Инструмент для использования на этапе пост-эксплуатации синими и красными командами для обхода политик APPLICATIONCONTROL
 httpvoid/cve-reverse
Курируемый список CVE, подвергнутых реверс-инжинирингу и анализу, — ресурс для исследования уязвимостей, понимания эксплуатации и обучения.
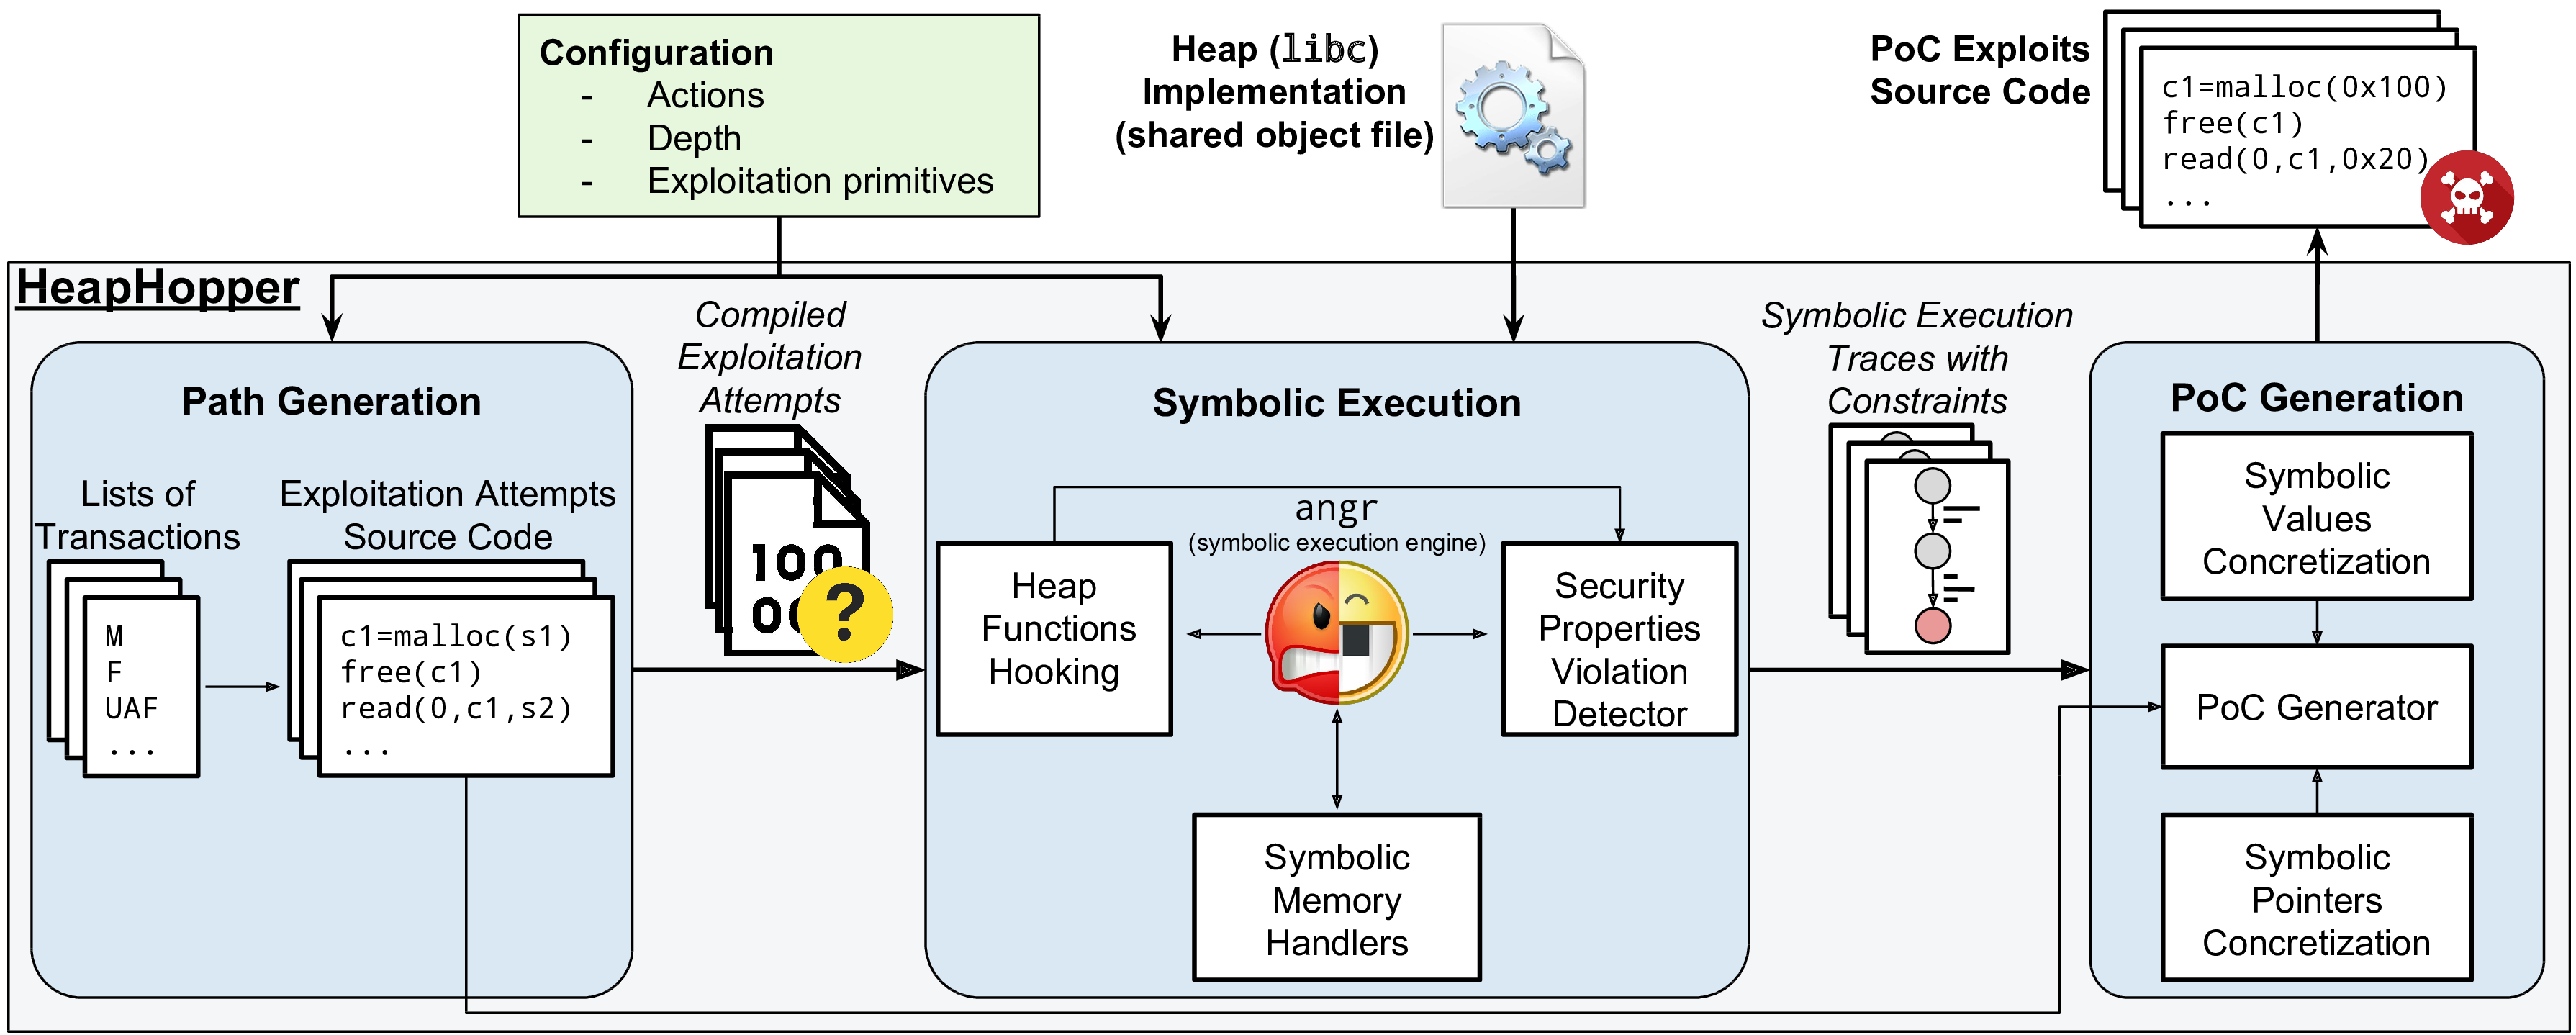 angr/heaphopper
HeapHopper — это фреймворк ограниченной проверки моделей для реализаций кучи.
 hfiref0x/wdextract
Извлечение базы данных Windows Defender из файлов vdm и её распаковка
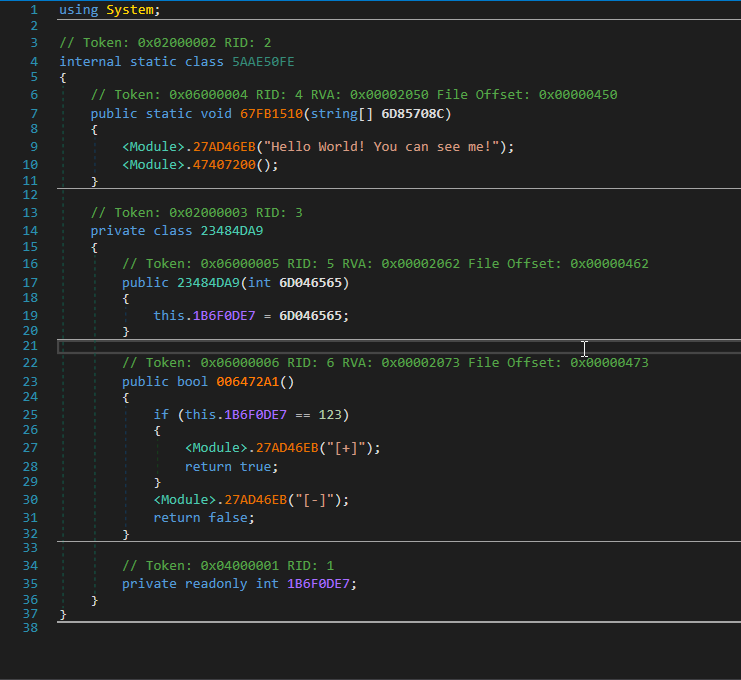 void-stack/vmunprotect.dumper
VMUnprotect.Dumper может динамически снимать защиту с VMProtected Assembly.
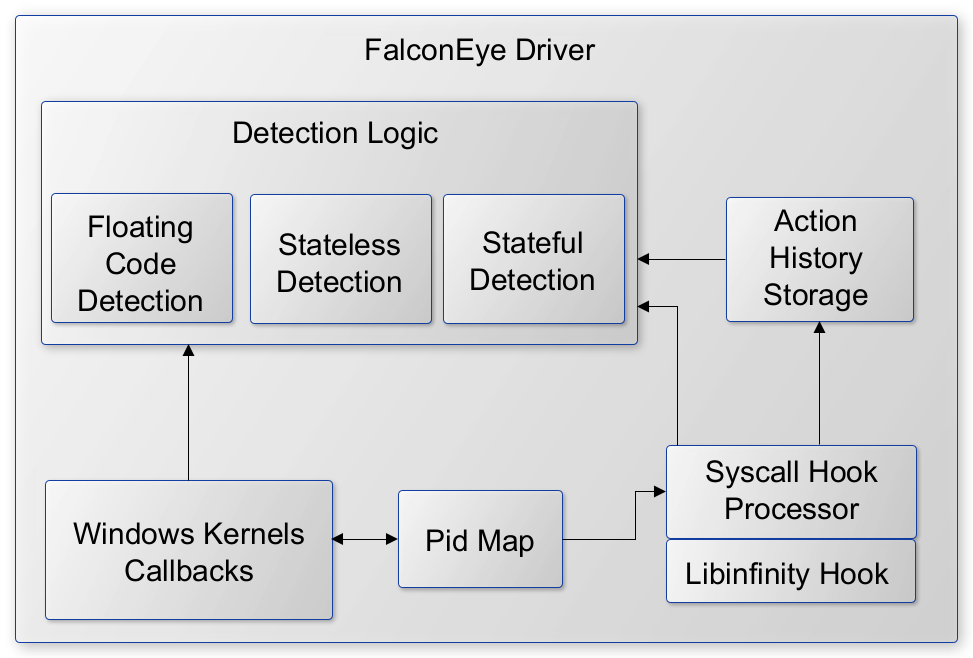 rajiv2790/falconeye
Драйвер режима ядра Windows для обнаружения в реальном времени техник внедрения процессов, включая внедрение шелл-кода, DLL и рефлективное внедрение,…
 mistymntncop/cve-2023-4863
Доказательство концепции для CVE-2023-4863, переполнение буфера кучи при декодировании изображений WebP. Демонстрирует механизм срабатывания…








