
 #1
Инструменты для оценки безопасности REST, SOAP и GraphQL API.
Рекомендация Kitploit

 matank001/moxy
Moxy — это инструмент DAST с открытым исходным кодом, предназначенный для современного тестирования безопасности веб-приложений. Он предоставляет…
 justmorpheus/burp-automation
Выполнение автоматического сканирования с помощью Burp Suite Pro и Vmware Burp Rest API
 go-appsec/toolbox
Совместное тестирование безопасности приложений между людьми и агентами через CLI и MCP
 momenbasel/vulnhawk
SAST-сканер на основе ИИ, который находит обход аутентификации, IDOR и логические ошибки, которые пропускают Semgrep/CodeQL. Бесплатное действие…
 owasp/agent-security-regression-harness
Исполняемое регрессионное тестирование безопасности для агентных приложений и систем, интегрированных с MCP.
 kpomin57/waf-tester
Программа для тестирования функциональности WAF
 horizon3ai/cve-2023-27532
Эксплойт доказательства концепции для CVE-2023-27532 в Veeam Backup and Replication, использующий незащищённую конечную точку API для извлечения…
 tpt11fb/springvulscan
Плагин для сканирования уязвимостей Spring для burpsuite. SpringVulScan: поддерживает обнаружение: утечка маршрутов | CVE-2022-22965 | CVE-2022-22963…
 jas502n/burpsuite_pro_v1.7.37
Комплексная платформа для тестирования безопасности веб-приложений с расширенным движком сканирования, перехватывающим прокси-сервером и…
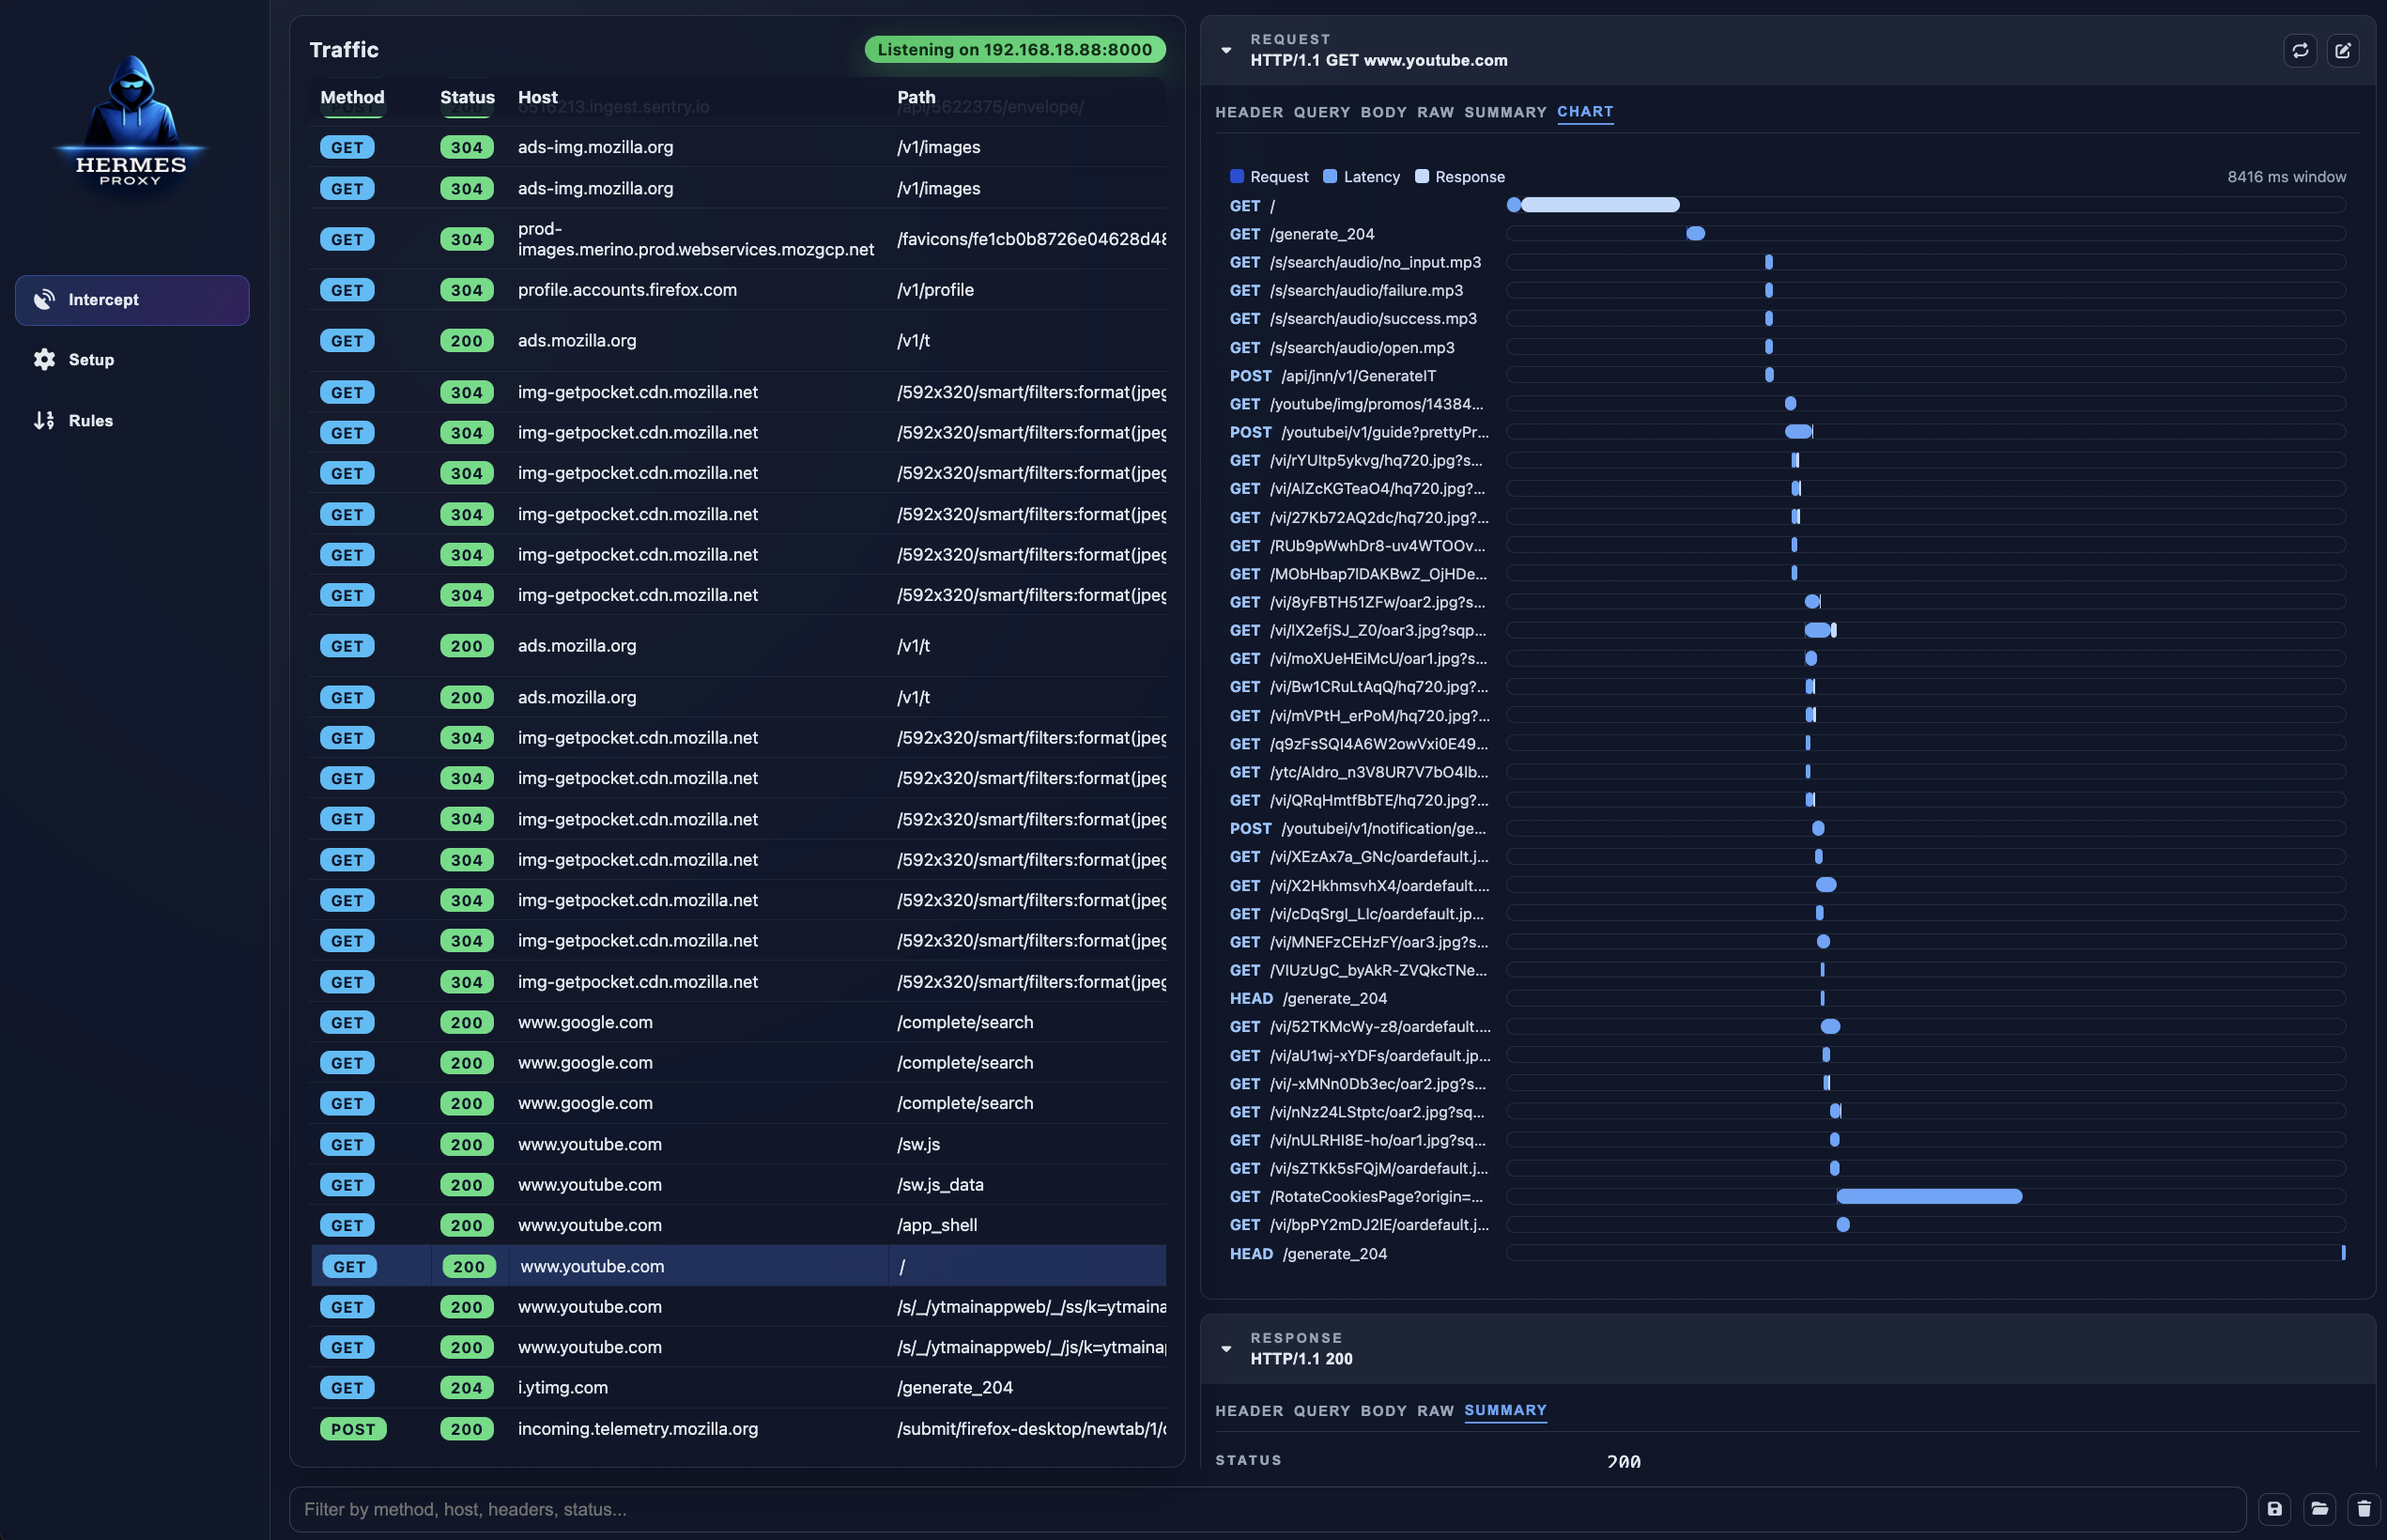 jp/hermes-proxy
Hermes Proxy - HTTP анализатор трафика
 owasp/apicheck
Модульный набор инструментов DevSecOps для тестирования безопасности REST API, предназначенный для разработчиков, системных администраторов и…
 coffinxp/google-api-key-scanner
Проверяет ключи Google Maps API по 21 конечной точке, выявляя открытые сервисы с PoC-URL, поддерживая прокси и тихий режим для целенаправленного…
 trailofbits/slither-mcp
MCP-сервер для статического анализа смарт-контрактов Solidity с помощью Slither
 sobri3195/pegasus-pentest-arsenal
Комплексный набор инструментов для тестирования безопасности веб-приложений, объединяющий 10 мощных функций тестирования на проникновение в одном…
 hackinglz/maps_scanner
MAPS облачный сканер и анализатор ответов для исследования Microsoft Defender.
 morpheuslord/nmap-api
RESTful API, оборачивающая Nmap для автоматического сканирования сети, обнаружения портов, перечисления служб и анализа уязвимостей с возможностью…
 joanbono/gurp
Burp Commander, написанный на Go
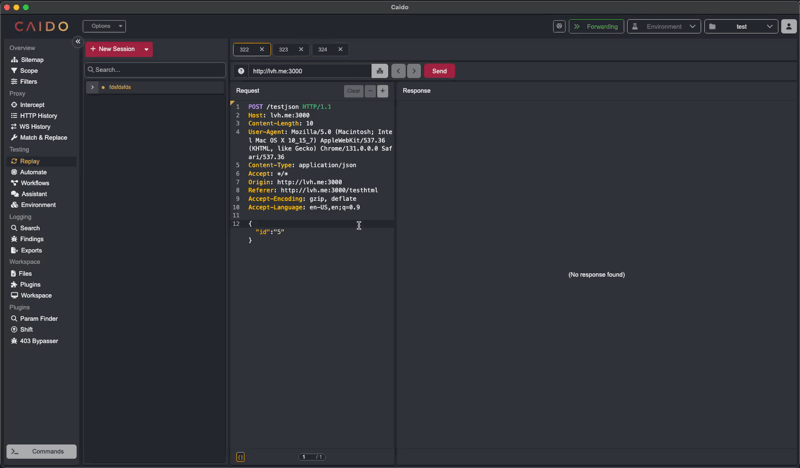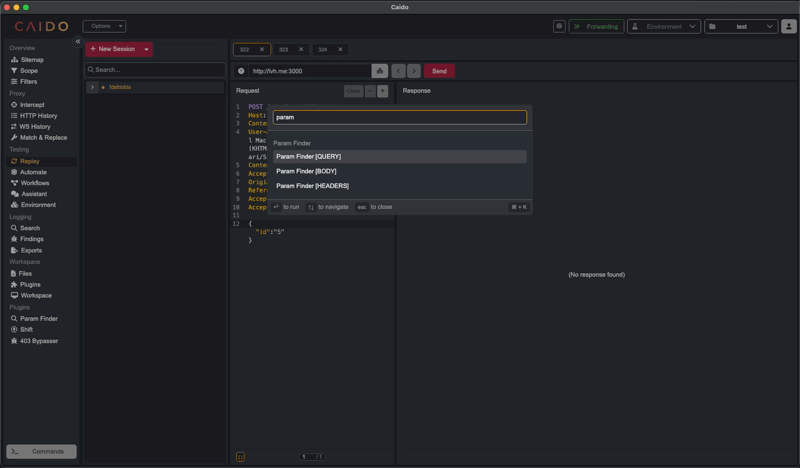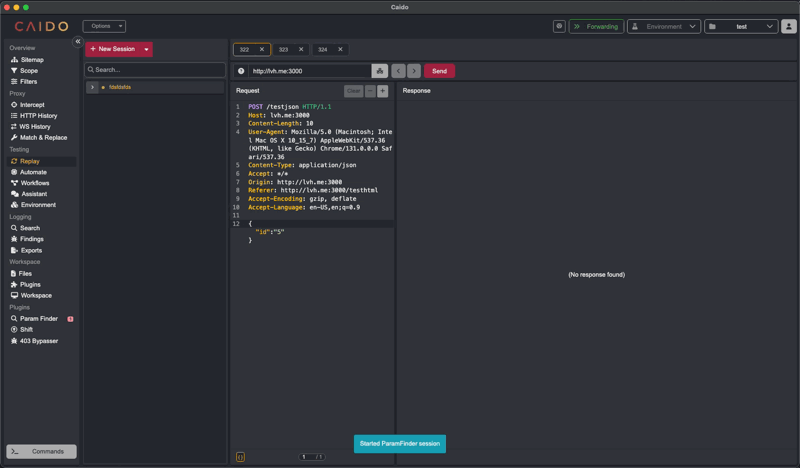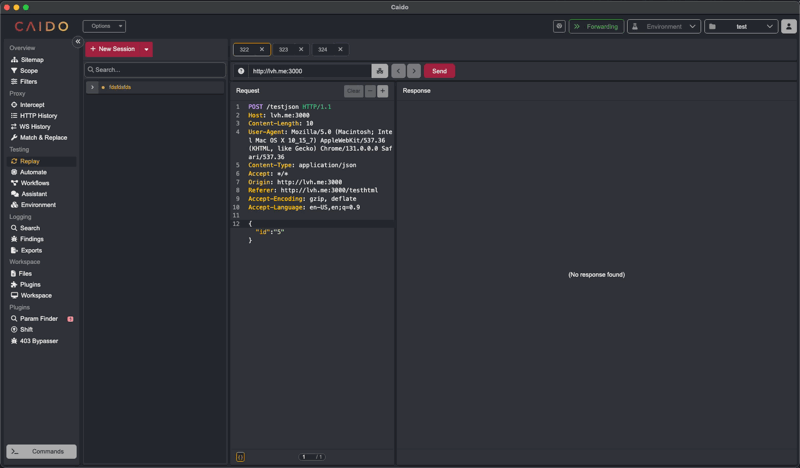 caido-community/paramfinder
Обнаружение скрытых параметров в Caido








