Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SpringVulScan — Плагин для сканирования уязвимостей Spring для burpsuite. SpringVulScan: поддерживает обнаружение: утечка маршрутов | CVE-2022-22965 | CVE-2022-22963 | CVE-2022-22947 | CVE-2016-4977 | Kitploit
Инструменты/GitHubGitHub/tpt11fb/springvulscan
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование безопасности APIВеб-безопасностьТестирование на Проникновение
GitHubtpt11fb/springvulscan

SpringVulScan

Плагин для сканирования уязвимостей Spring для burpsuite. SpringVulScan: поддерживает обнаружение: утечка маршрутов | CVE-2022-22965 | CVE-2022-22963 | CVE-2022-22947 | CVE-2016-4977

Репозиторий
1546413 лет назадПроверено Kitploit
Поделиться

SpringVulScan

Если вам понравился проект, поставьте автору звёздочку.

SpringVulScan--плагин для Burp Suite

Обновления

1.1

  1. Добавлено сканирование пользовательских корневых путей.
  2. По правому клику можно отправлять запросы в SpringVulScan, настраивать собственные словари и т.д.
  3. Оптимизирована логика обнаружения.
  4. Пользовательский выбор можно использовать не только для обнаружения утечки маршрутов, но и для перебора каталогов.
  5. Просто скачайте SpringVulScan-1.1.zip из релизов и распакуйте.

Предисловие

Это мой первый плагин для Burp Suite. Его цель — лучше и удобнее выявлять места, где могут существовать уязвимости Spring. При первой разработке я столкнулся с множеством проблем и трудностей: от сбора материалов по разработке плагинов для Burp Suite (API, документация) из интернета до реализации базовых функций. В общей сложности на это ушло около полумесяца (с учётом некоторых других дел). К счастью, сейчас он уже завершён! Когда появится время, хочу составить руководство по разработке плагинов для Burp Suite (использование API). Документацию также размещу на GitHub и буду поддерживать её в дальнейшем! Ниже описаны его функции и способы использования.

Описание функций

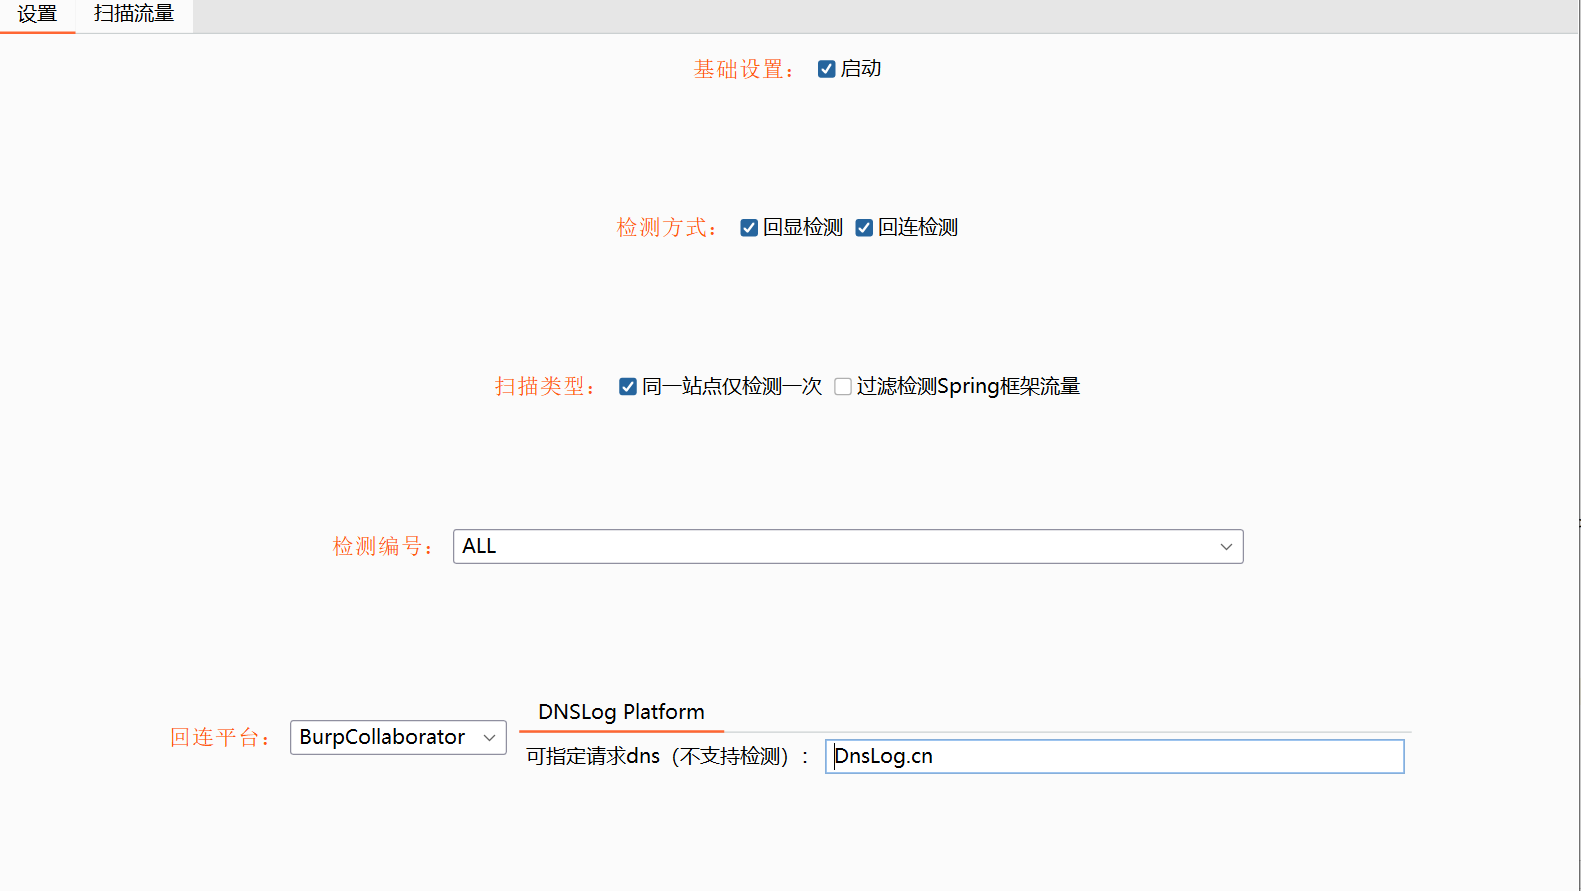
Интерфейс

img

Внешне он так себе, над GUI тоже пришлось повозиться.

ФункцияОписание
Базовые настройкиБез комментариев
Метод обнаруженияЭхо (echo) и обратный вызов (callback), без комментариев. В обычных случаях можно просто включать всё.
Тип сканированияОдин и тот же сайт проверяется только один раз: включено по умолчанию. После включения один и тот же сайт сканируется только один раз, и повторное сканирование не выполняется при изменении URL. Фильтрация обнаружения Spring Framework: отключено по умолчанию. После включения автоматически выполняется фильтрующее обнаружение на основе характеристики Spring "whitelabel error page", без повторного сканирования остального трафика.
Обнаружение по номеруМожно указать тип уязвимости для обнаружения.
Платформа обратного вызоваПока поддерживаются только burpcollaborator и DnsLog.cn. Функции других платформ ещё не доработаны. Если у цели нет ограничений по трафику, рекомендуется использовать burpcollaborator — скорость сканирования высокая, а результаты точные.

Каталог файлов

img

conifg
------apiRoute.txt		泄露路由检测,可自定义。
------config.yml			CVE漏洞检测payload,部分payload不建议自定义。
SpringVulScan-1.0.jar

Результаты обнаружения

img

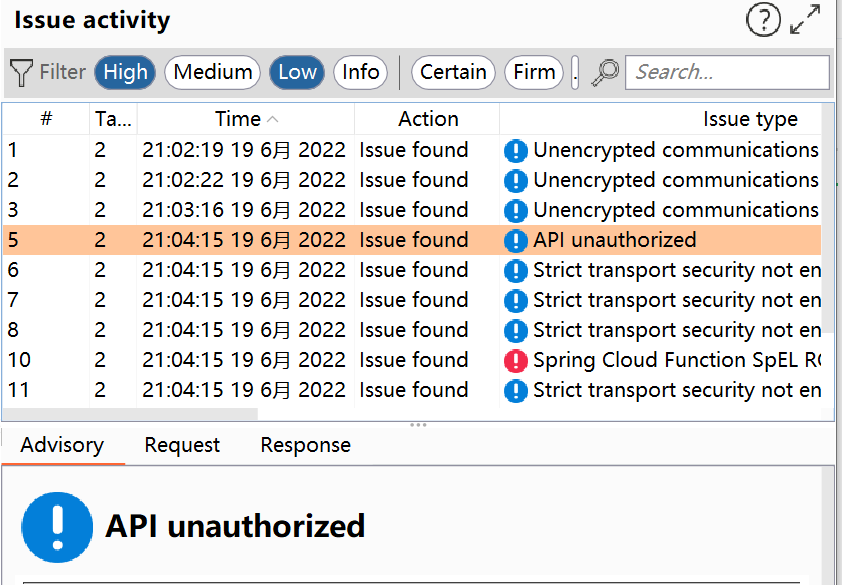
Эта панель была не очень удобной, поэтому я добавил отображение на панель Dashboard. Так что можно просто посмотреть на панели Dashboard, есть ли уязвимости.

img

Такие уязвимости, как CVE-2022-22965, которые можно напрямую эксплуатировать и легко обнаруживать, сразу же отображаются красным как критический уровень. А такие вещи, как утечка API, которые не так просто обнаружить, попадают на панели Low и Medium. Конечно, на панели Medium вероятность выше, чем на Low, и результаты точнее.
img

img

Заключение

Основные моменты и способы использования изложены выше. Поскольку это мой первый инструмент, в нём наверняка есть ещё не обнаруженные проблемы. Пожалуйста, создавайте issue напрямую.

Ссылки

https://portswigger.net/burp/extender/api/burp/package-summary.html

https://xz.aliyun.com/t/7065

А также некоторые другие плагины с открытым исходным кодом.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →