Почему Hermes Proxy?
- Запуск в один клик. Откройте Chrome, Edge, Brave, Firefox и другие браузеры уже направленными через Hermes и доверяющими его сертификату, не трогая системные настройки прокси или хранилища сертификатов.
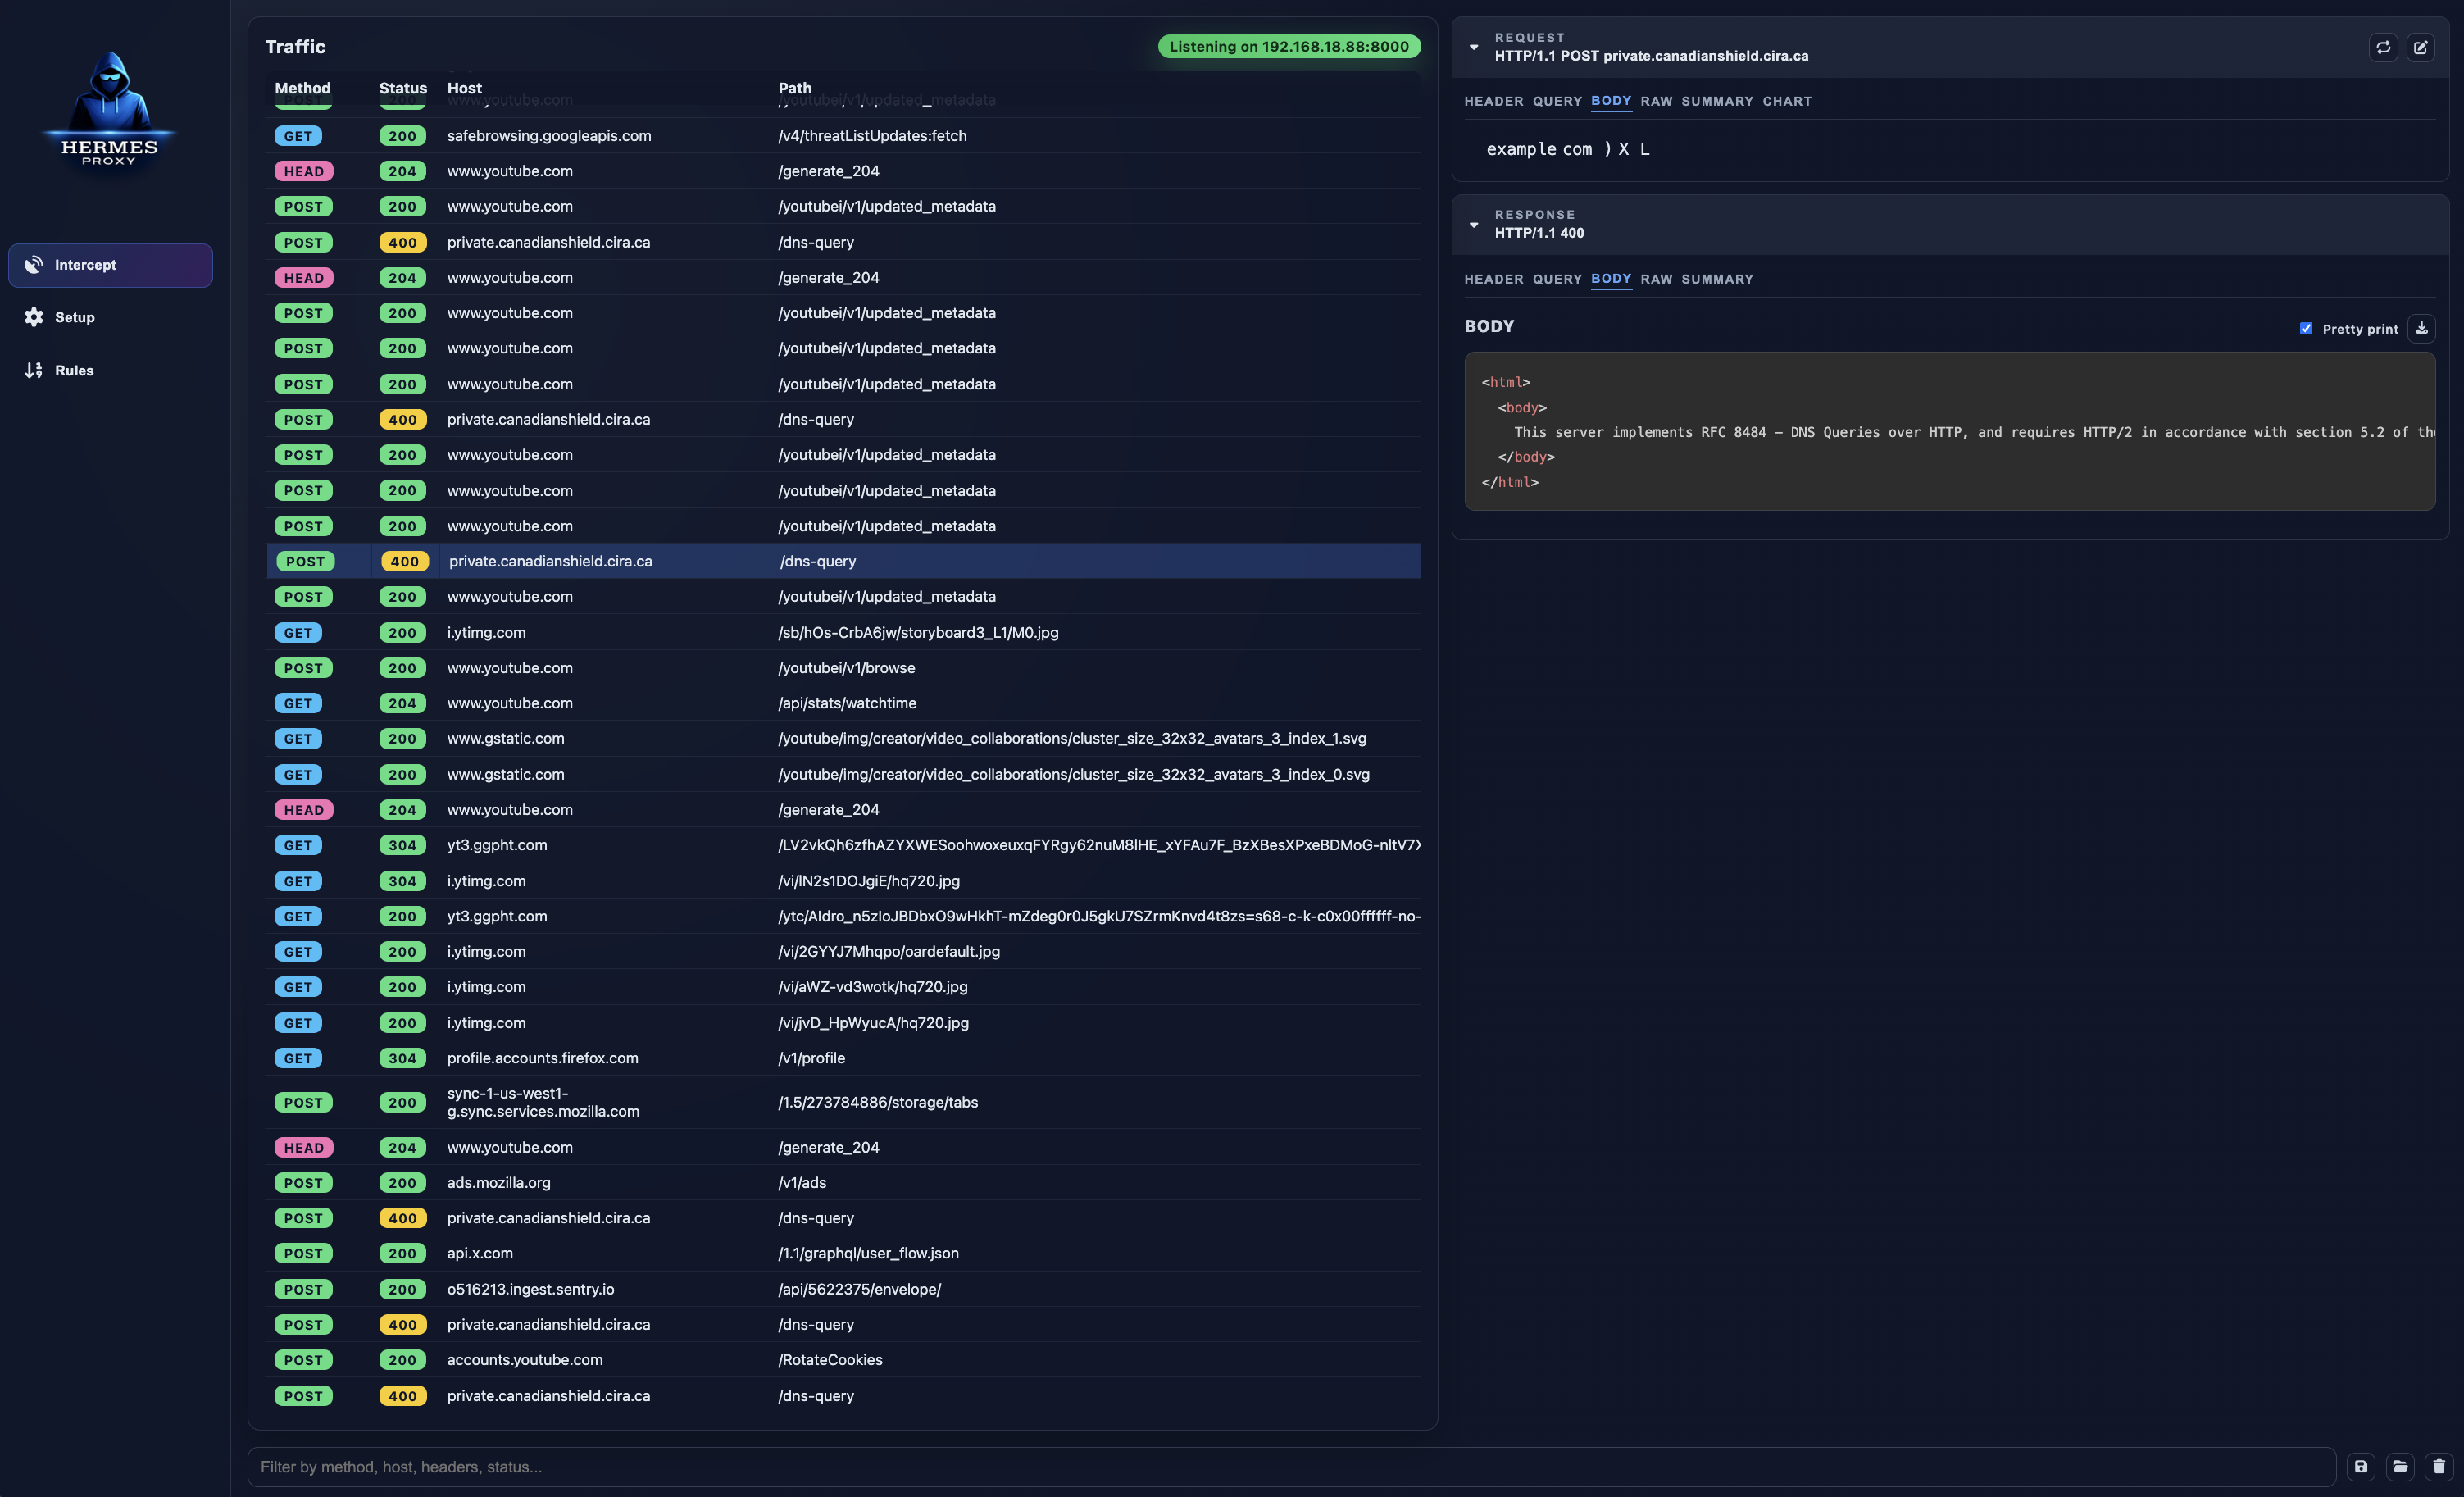
- Всё в одном месте. HTTP/1.1, HTTP/2, HTTPS (через локальный CA) и WebSocket в едином живом списке.
- Быстро находите нужное. Структурированные фильтры вроде
status:>=400 host:api.example.com -path:/health, сортируемые столбцы и один клик, чтобы скрыть изображения, шрифты и скрипты.
- Меняйте то, что видит приложение. Правила могут задерживать запросы, переписывать заголовки, возвращать поддельный ответ или разрывать соединение — без изменений кода в тестируемом приложении.
- Воспроизводите и редактируйте. Повторно отправляйте любой запрос или откройте его в редакторе и сначала измените URL, заголовки или тело.
- Делитесь найденным. Экспортируйте всё (или только выделенное) в HAR, копируйте как cURL / fetch / PowerShell или импортируйте чужой HAR.
- Локально и приватно. Без аккаунта, без облака. Трафик никогда не покидает вашу машину.
Обзор
| |
|---|
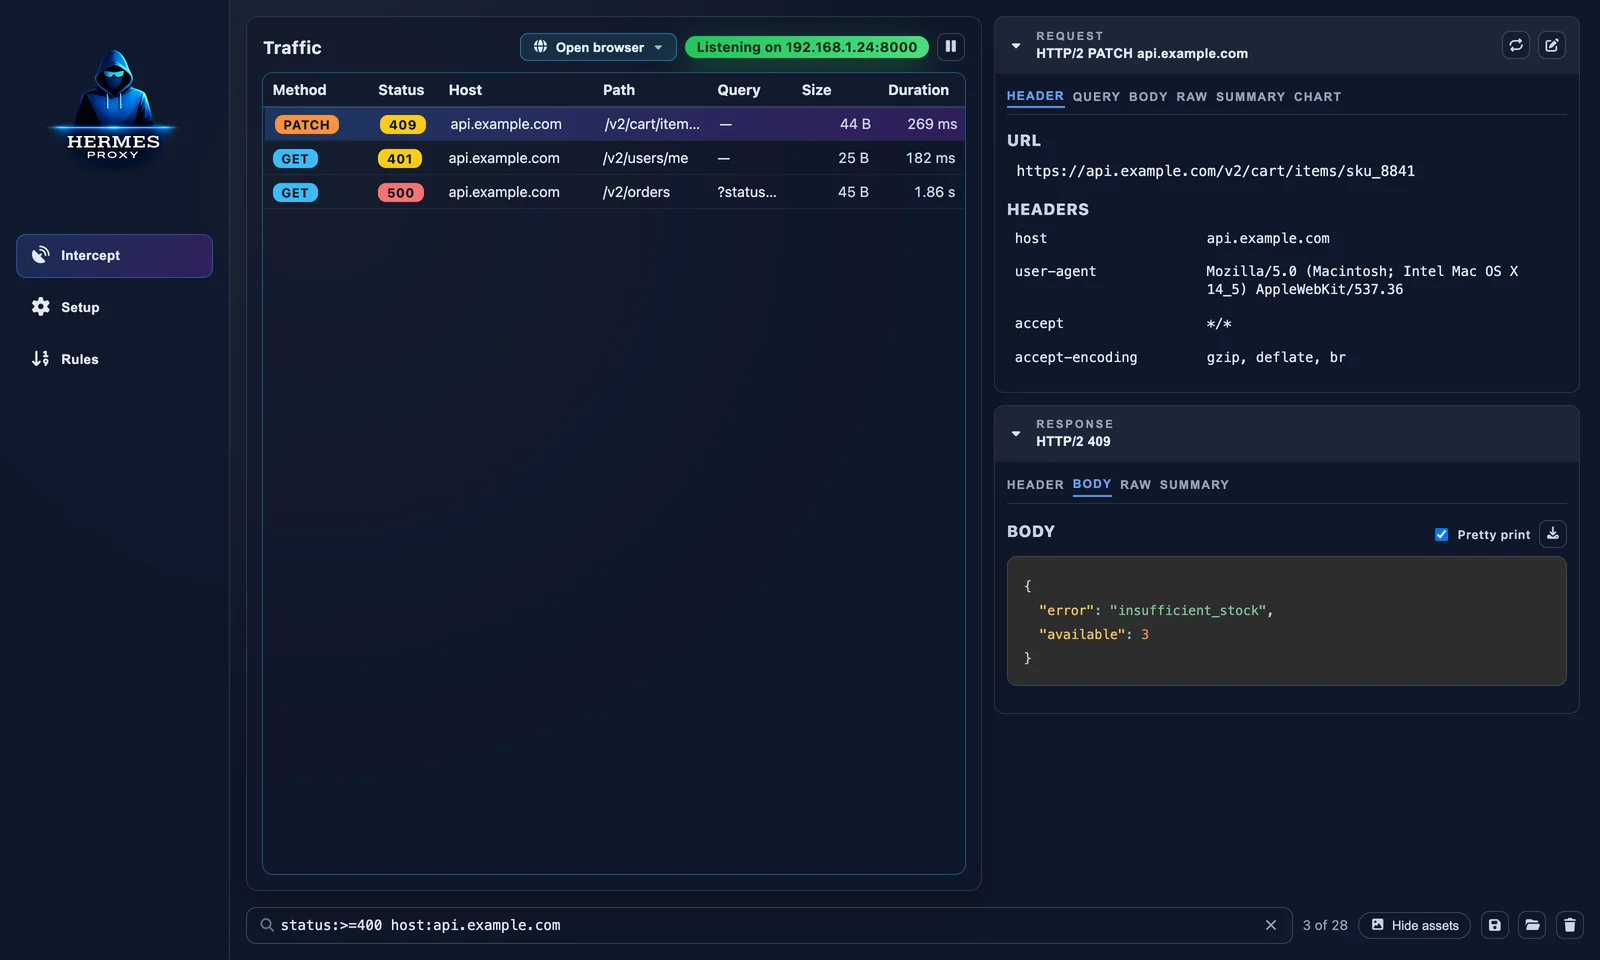 | 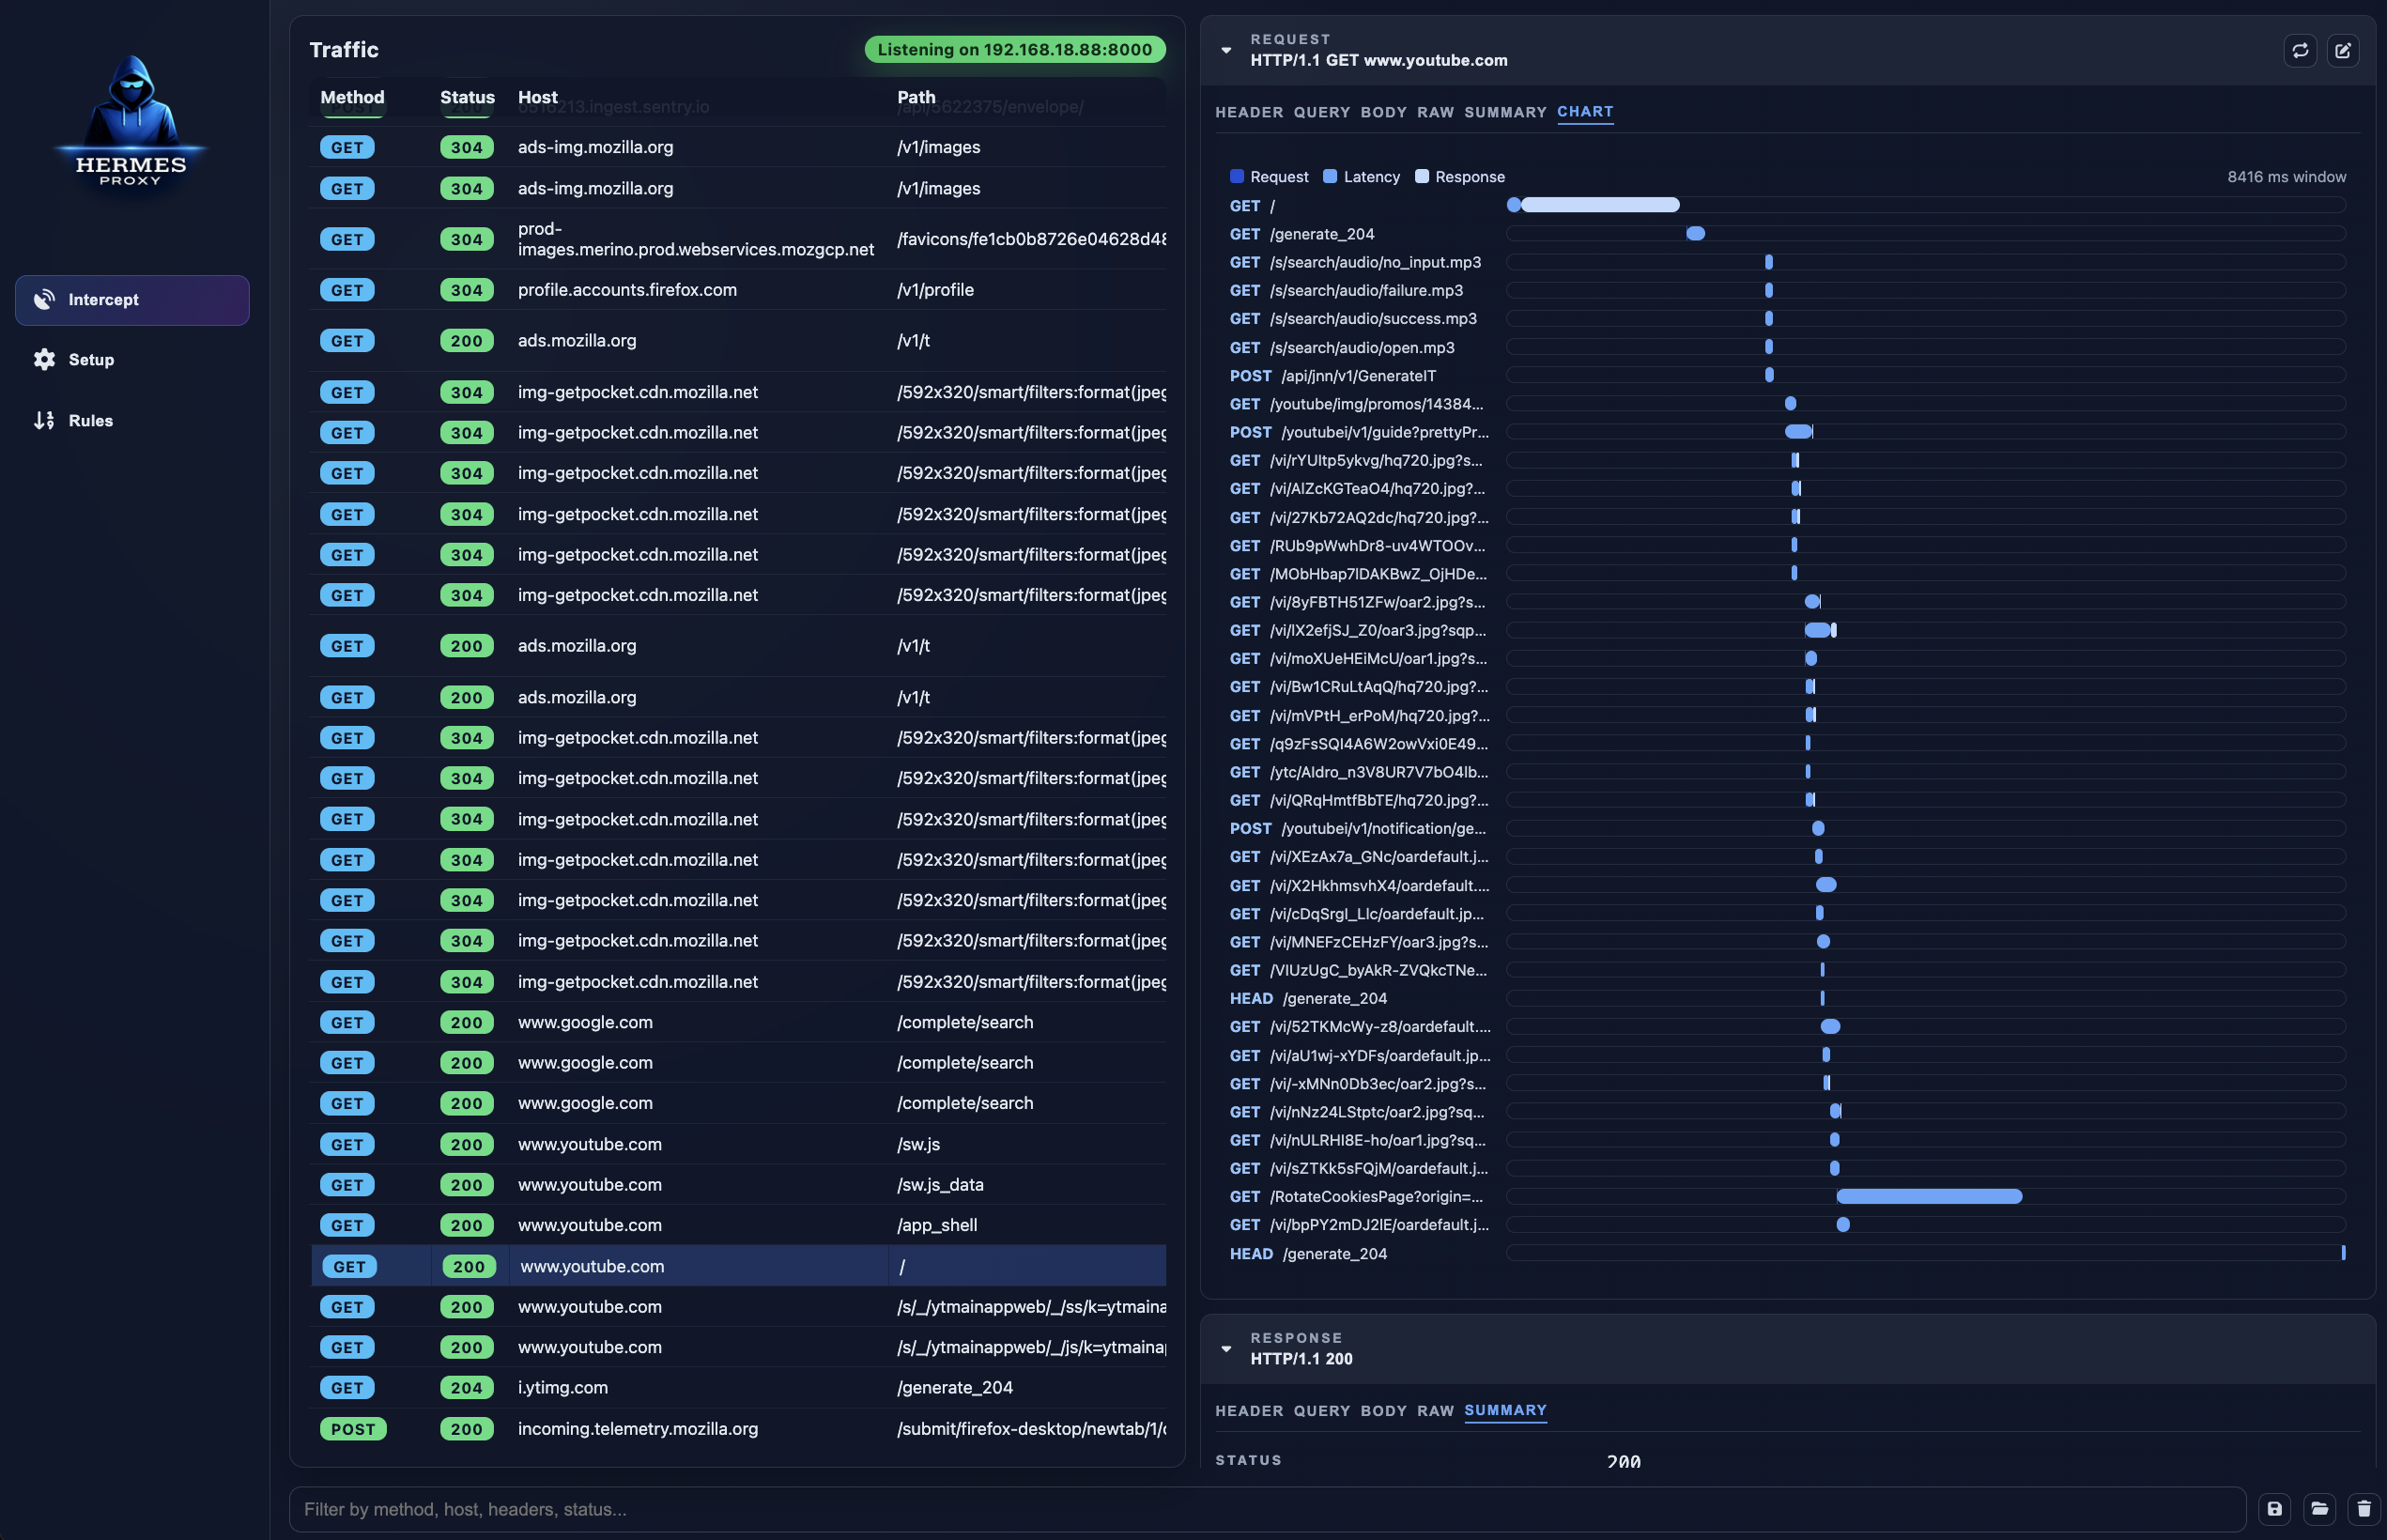 |
| Фильтруйте как на языке запросов. Комбинируйте метод, диапазоны статусов, шаблоны хостов, тип содержимого и отрицание. | Диаграмма водопада. Смотрите каждый запрос, инициированный страницей, с таймингами отправки / ожидания / получения. |
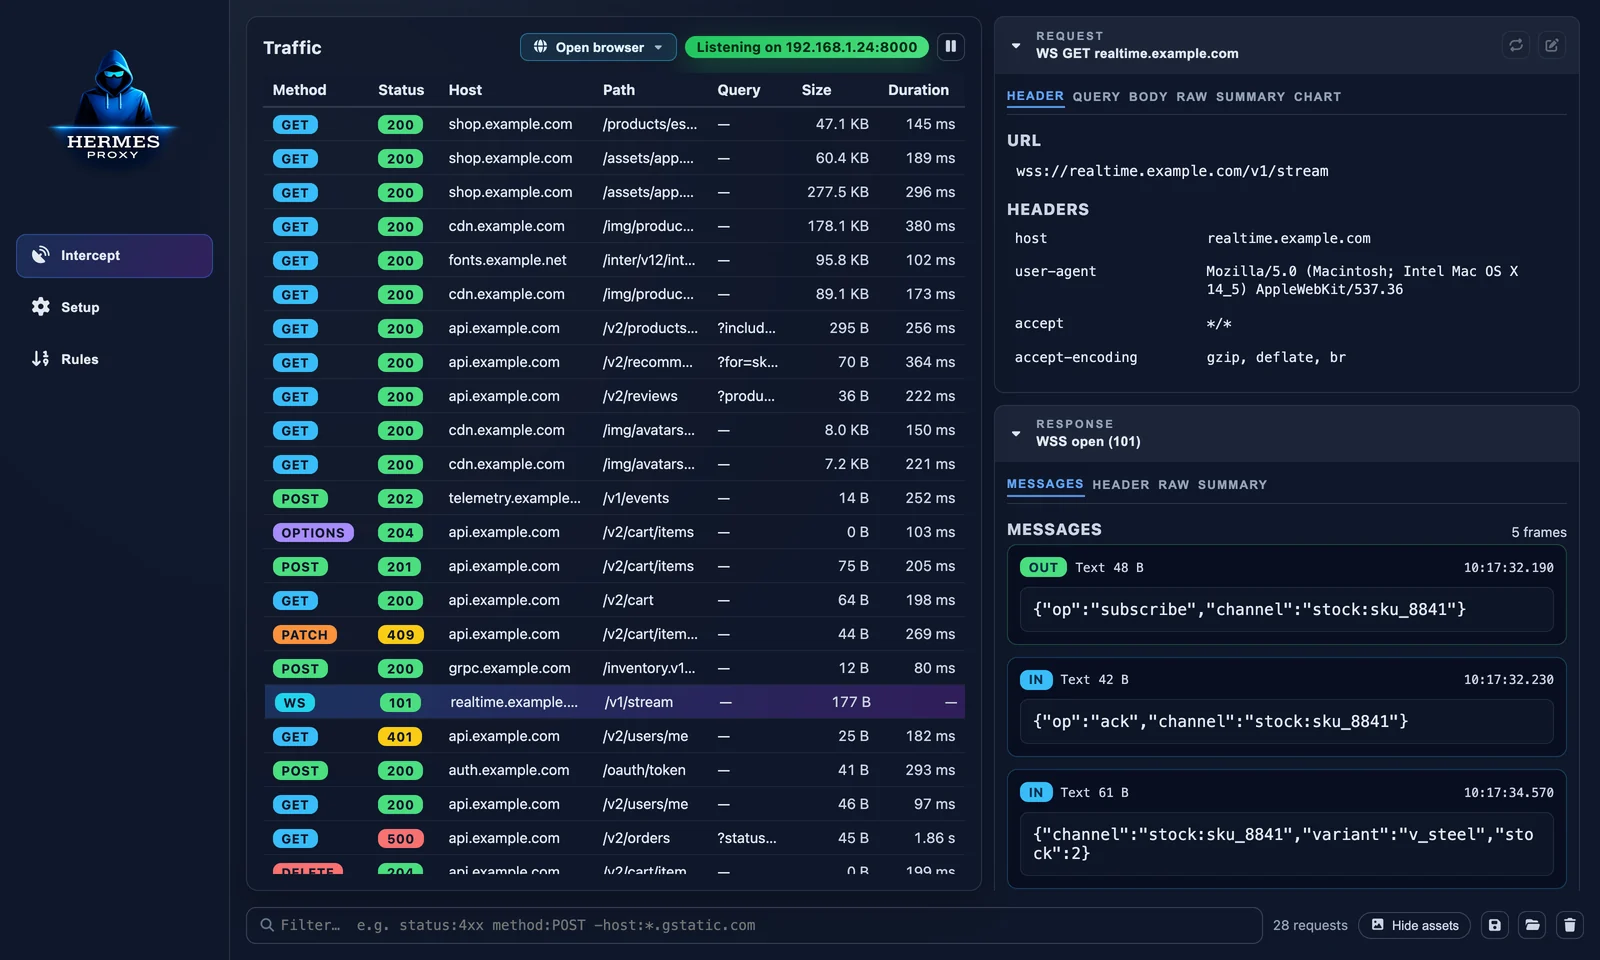 | 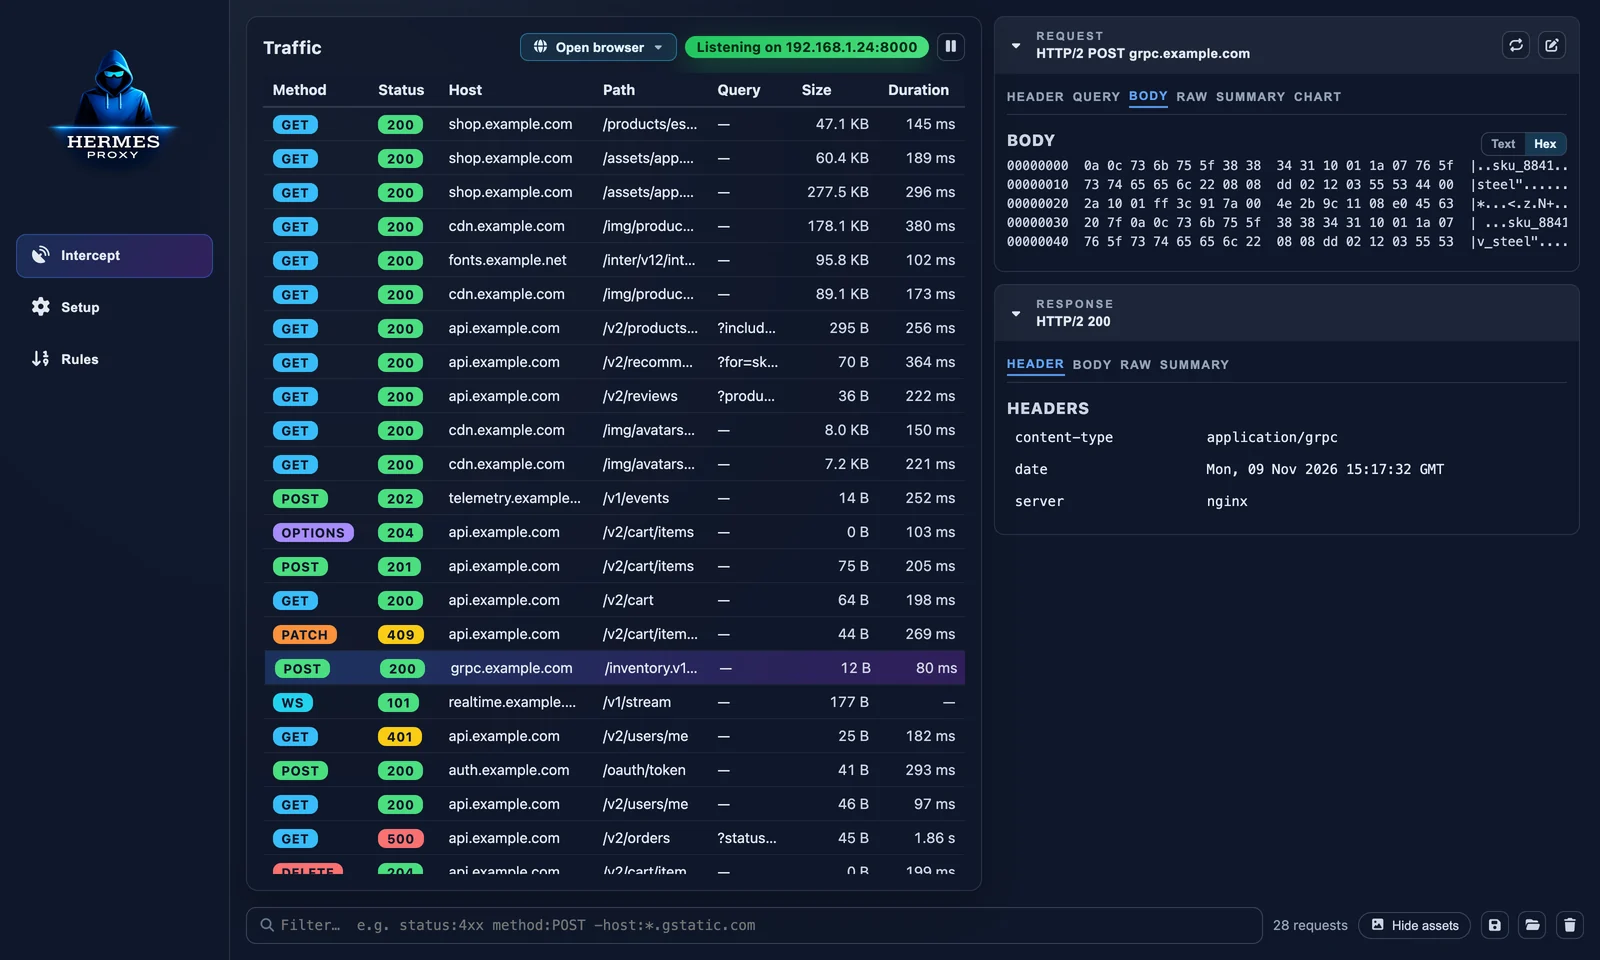 |
| Кадры WebSocket. Каждое входящее и исходящее сообщение с направлением, размером и временной меткой. | Бинарные тела. gRPC, protobuf, изображения и другие нетекстовые данные открываются в hex-просмотре. |
Возможности
Захват
- Открытие предварительно настроенного браузера (Chrome, Chrome Canary, Chromium, Edge, Brave, Vivaldi, Opera, Firefox) в отдельном профиле без изменений в системе
- Перехват HTTP, HTTPS и WebSocket через прокси на базе mockttp
- Автоматически создаваемый локальный центр сертификации, экспортируемый со вкладки Setup
- Прослушивание на всех интерфейсах для захвата телефонов, планшетов, виртуальных машин и других устройств в вашей сети
- Пауза / возобновление записи без остановки прокси
- Настраиваемый максимальный размер захватываемого тела
Инспекция
- Живая виртуализированная таблица трафика, остающаяся быстрой при тысячах запросов
- Столбцы для времени, метода, статуса, хоста, пути, query, типа содержимого, размера и длительности. Клик для сортировки, правый клик для показа или скрытия; ваша раскладка запоминается.
- Заголовки запроса и ответа, параметры query, необработанный вид, сводка (кэширование, сжатие, размеры)
- Красиво отформатированный и подсвеченный синтаксисом JSON и HTML, hex-дамп для бинарных тел
- Диаграмма водопада запроса и всего, что он инициировал
Действия
- Воспроизвести запрос как есть или отредактировать URL/заголовки/тело в отдельном окне редактора
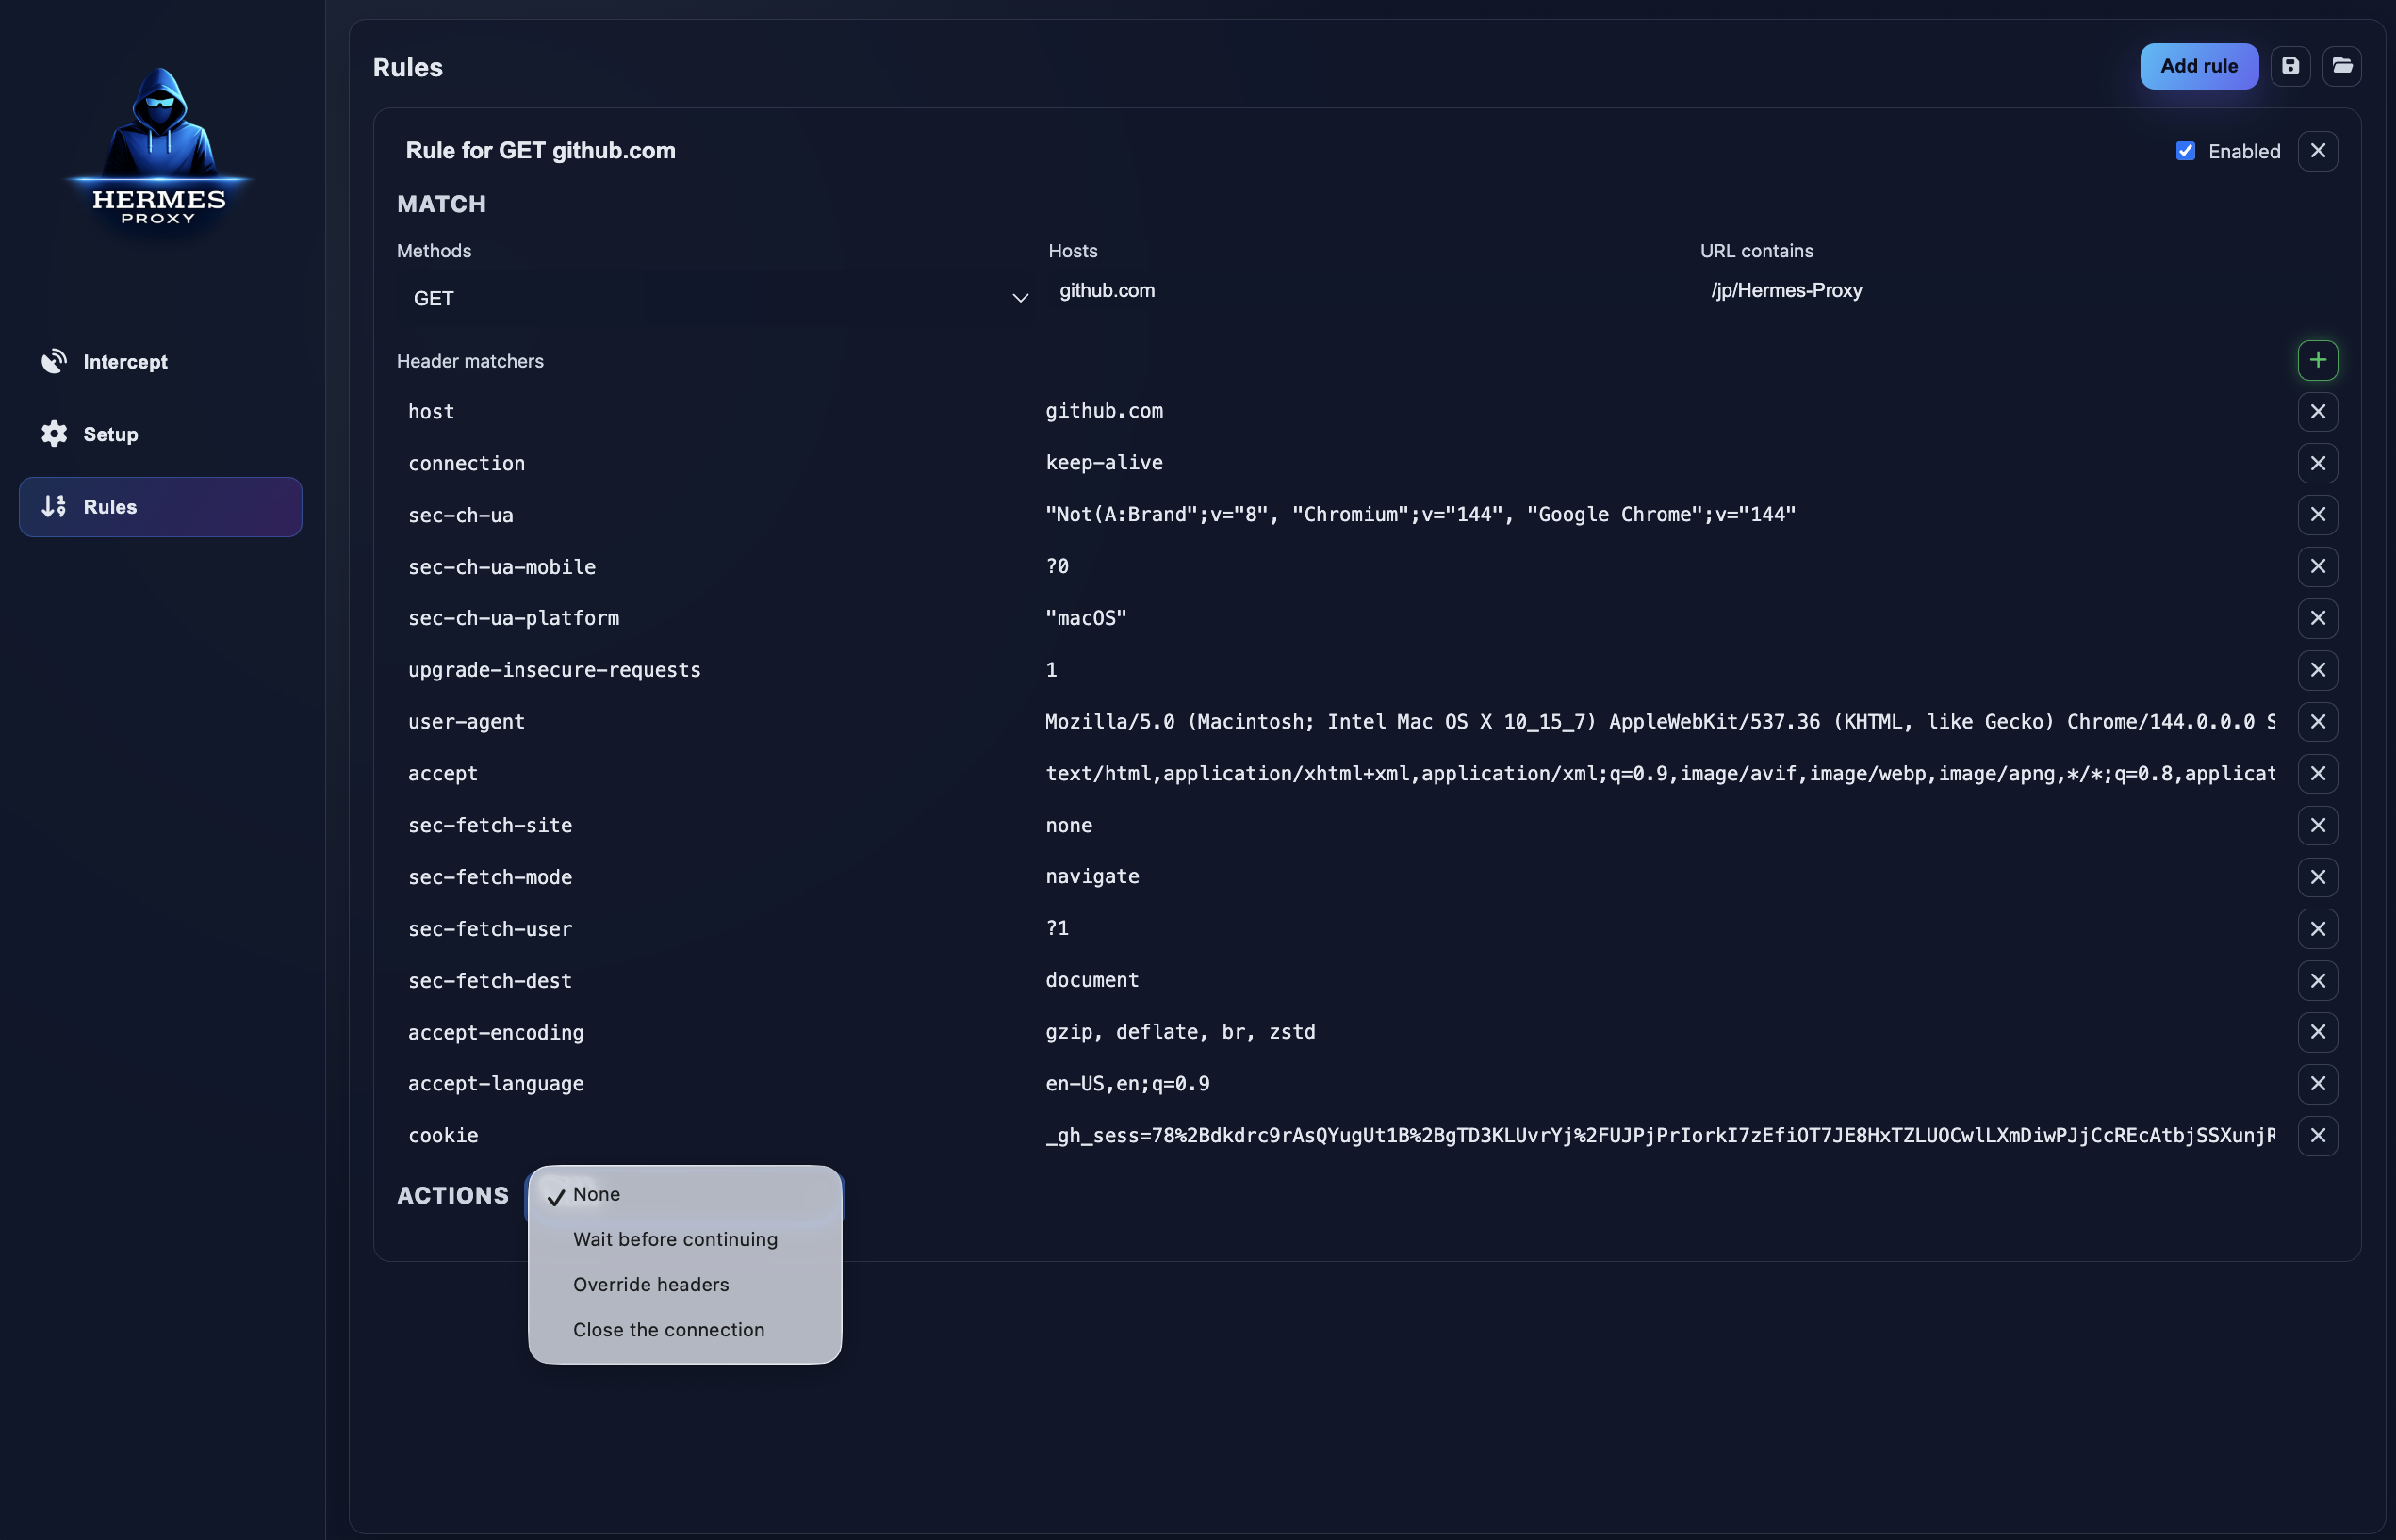
- Правила: сопоставление по методу, хосту, URL и заголовкам; затем задержка, переопределение заголовков, переопределение всего ответа или закрытие соединения
- Создать правило прямо из перехваченного запроса (правый клик → Add matching rule)
- Копировать как URL, cURL, fetch или PowerShell; копировать тело ответа; сохранить тело в файл
- Экспортировать все или выбранные запросы в HAR, импортировать файлы HAR
- Удалять отдельные запросы или очищать всю сессию
Начало работы
Установка
Готовые бинарные файлы для macOS, Windows и Linux прикреплены к каждому релизу на GitHub.
[!NOTE]
Сборки релизов пока не подписаны кодом, поэтому macOS Gatekeeper и Windows SmartScreen могут отказаться их открывать. До тех пор запуск из исходного кода (см. ниже) — самый надёжный вариант.
Запуск из исходного кода
Требуется Node.js 20.19+ (рекомендуется 22 LTS).
git clone https://github.com/jp/Hermes-Proxy.git
cd Hermes-Proxy
npm install
npm run dev
Открытие браузера через Hermes
Самый быстрый способ начать: нажмите Open browser над списком трафика (или используйте вкладку Setup) и выберите один из браузеров, найденных Hermes на вашей машине.
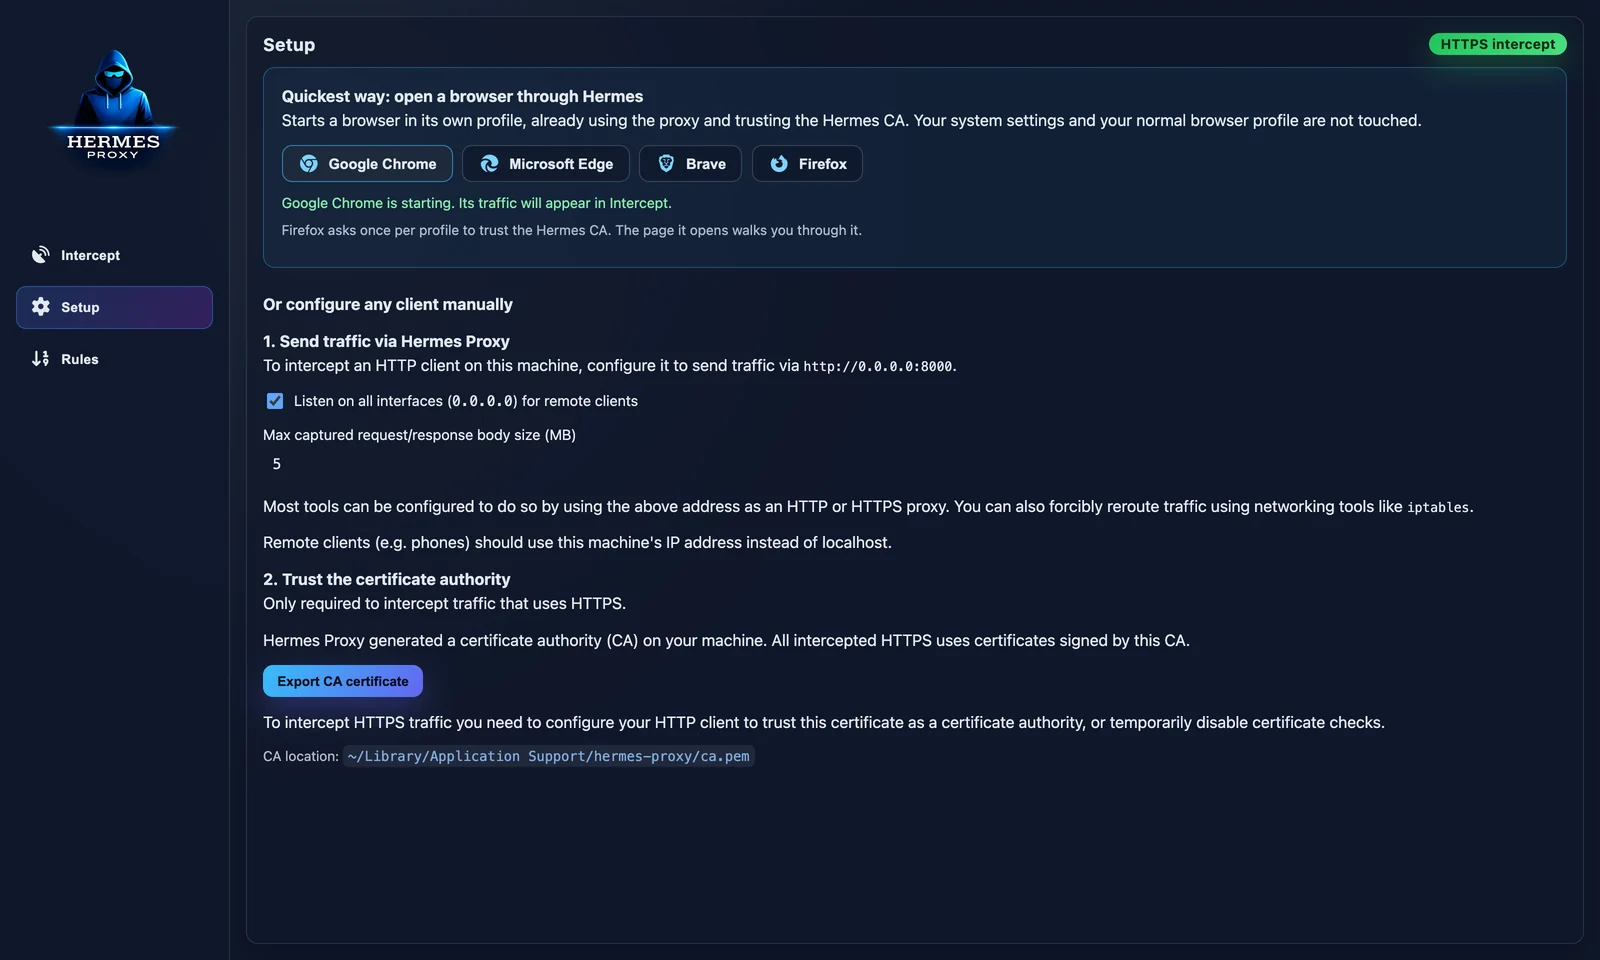
Браузер открывается в отдельном профиле, который уже использует прокси, поэтому ваш повседневный профиль и системные настройки остаются нетронутыми. При первом запуске он открывает http://hermes.proxy — страницу, обслуживаемую Hermes, которая подтверждает, что перехват HTTP и HTTPS работает.
- Chrome, Edge, Brave, Chromium, Vivaldi, Opera: HTTPS работает сразу. Hermes сообщает браузеру о необходимости доверять своему CA только для этого профиля (
--ignore-certificate-errors-spki-list), поэтому ничего не устанавливается.
- Firefox: на целевой странице есть кнопка Trust Hermes CA in this profile. Firefox запрашивает подтверждение один раз для каждого профиля.
Профили сохраняются между запусками (включая логины и cookie) в папке данных Hermes в browser-profiles/. Браузеры, запущенные Hermes, закрываются при выходе из Hermes.
Отправка трафика через него вручную
По умолчанию Hermes прослушивает порт 8000. Точный адрес отображается в верхней части списка трафика и на вкладке Setup.
# A single command
curl -x http://localhost:8000 https://httpbin.org/get

# Most CLI tools and SDKs honor the standard proxy variables
export HTTP_PROXY=http://localhost:8000
export HTTPS_PROXY=http://localhost:8000

# Launch a desktop app with the proxy set (macOS)
HTTPS_PROXY=http://localhost:8000 open -a "Some App"

 jp/hermes-proxy