
 #1
Инструменты для оценки безопасности REST, SOAP и GraphQL API.
Рекомендация Kitploit

 asaotomo/hx0-hawkeye
Легковесное расширение для браузера для захвата трафика и анализа безопасности, позволяющее выполнять захват, перехват, модификацию, повторную…
 sech0us3/waf-checker
Автоматизированный инструмент оценки WAF, который определяет производителей брандмауэров, тестирует 19 категорий атак с использованием продвинутых…
 xaaha/hulak
Легкий файловый CLI-клиент API с age-шифрованием секретов, полноценной поддержкой GraphQL и встроенным MCP-сервером для рабочих процессов ИИ-агентов.
 nccgroup/argumentinjectionhammer
Расширение Burp, предназначенное для выявления уязвимостей внедрения аргументов.
 google/aura-inspector
Автоматизированный инструмент тестирования безопасности для Salesforce Experience Cloud, который обнаруживает неправильно настроенные приложения…
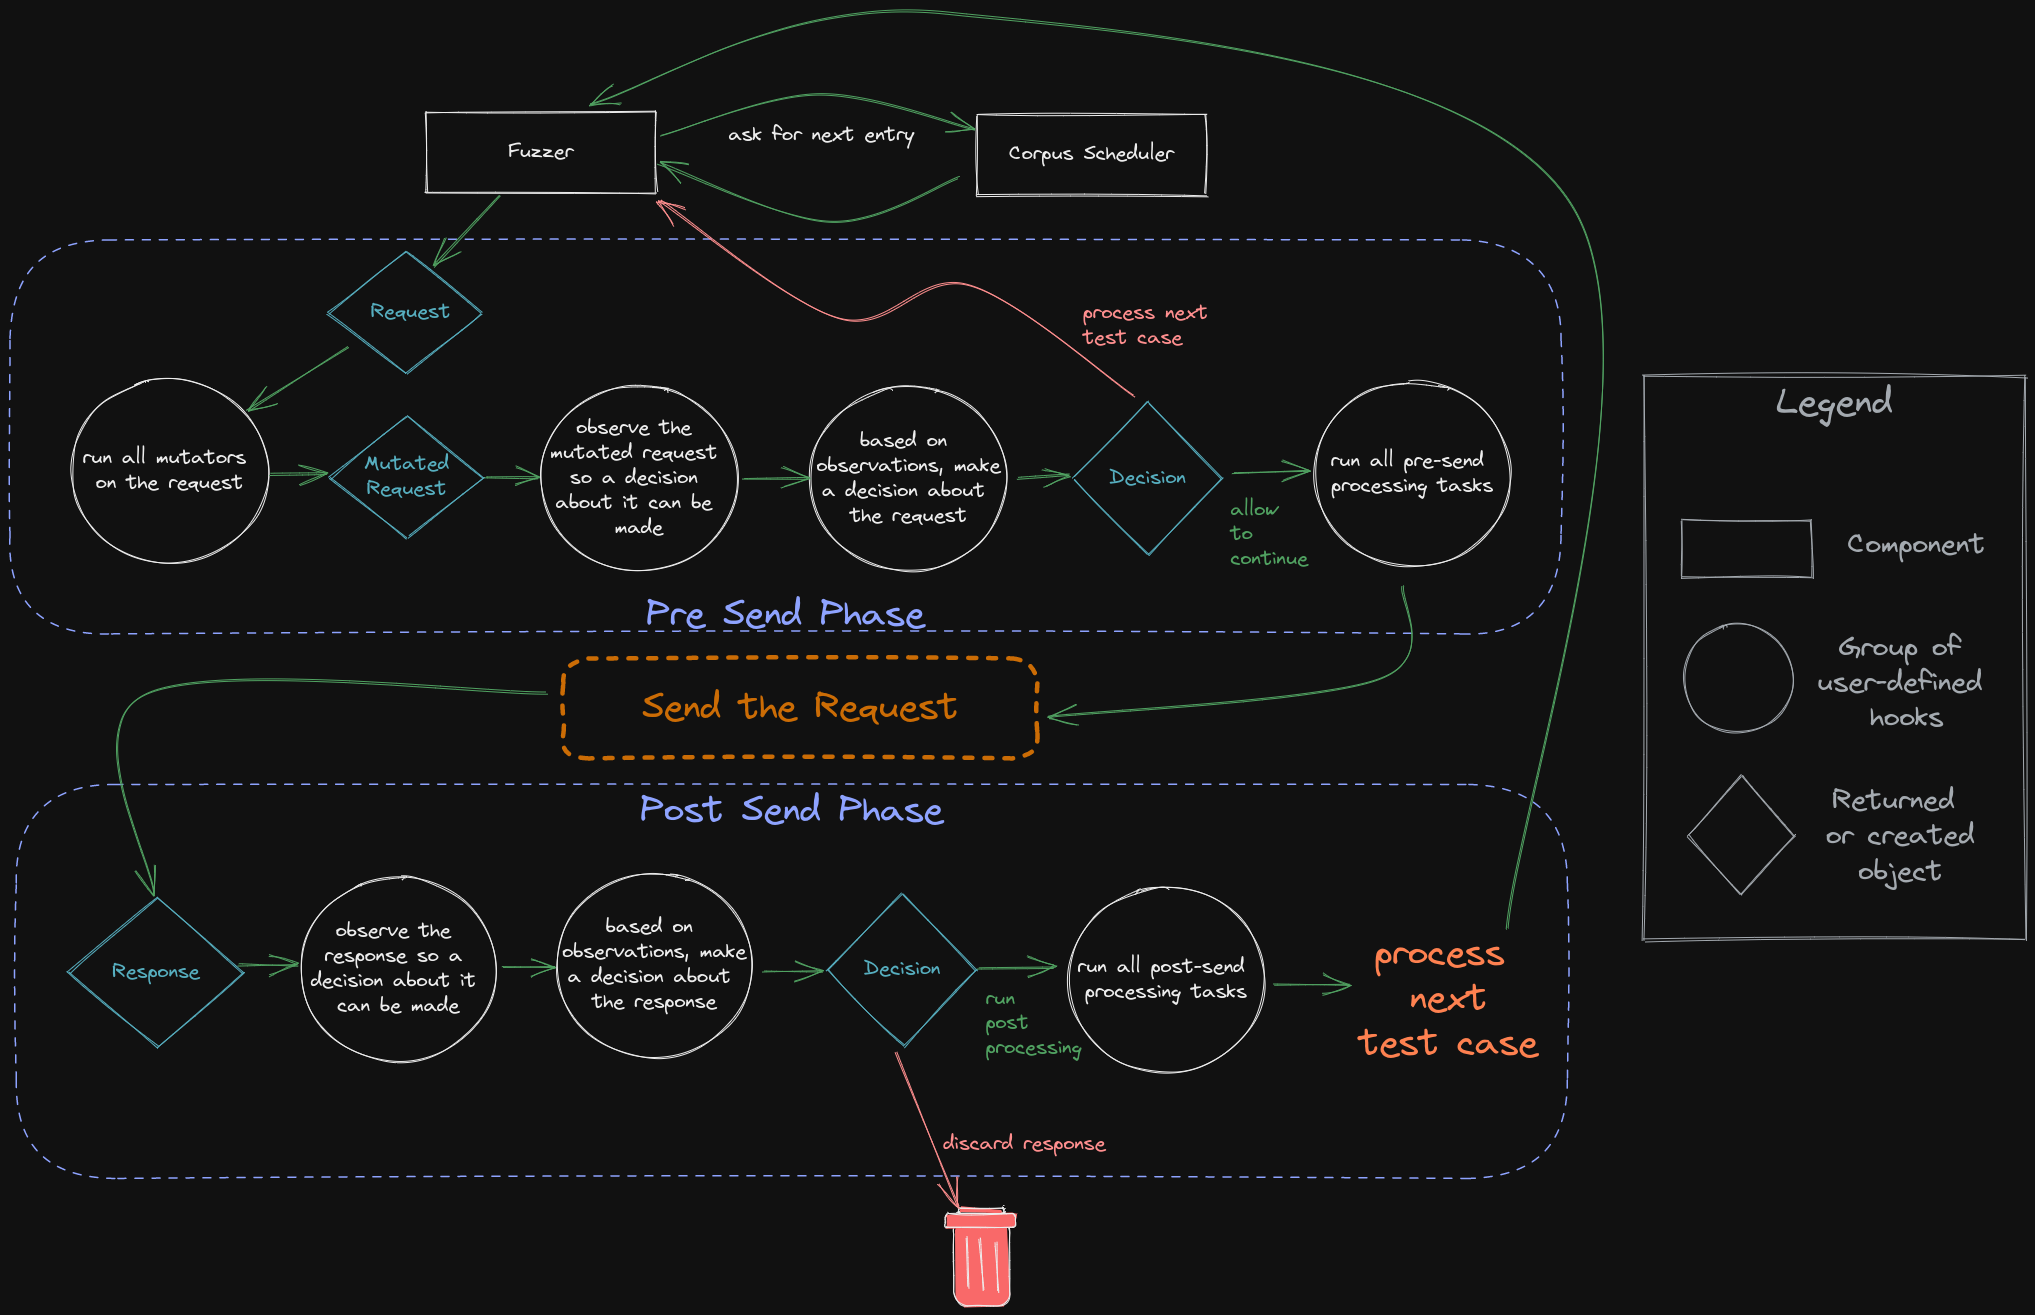 epi052/feroxfuzz
Создавайте структурно-осведомлённые black-box HTTP-фаззеры на Rust с компонуемыми мутаторами, планировщиками, наблюдателями, решателями и…
 manuelberrueta/flowanalyzer
FlowAnalyzer — это инструмент, помогающий в тестировании и анализе потоков OAuth 2.0, включая OpenID Connect (OIDC).
 pentestgeek/burpcommander
Интерфейс командной строки на Ruby для REST API Burp Suite
 cybervelia/graphicator
Автоматизированный инструмент для перечисления схем GraphQL и извлечения данных, который перебирает документы самоанализа (introspection),…
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
 rub-nds/rest-attacker
Автоматизированная платформа для тестирования на проникновение REST API с генерацией тестов на основе OpenAPI, 32 тестами безопасности на основе…
 owasp/raider
OWASP Raider: новый фреймворк для манипулирования HTTP-процессами постоянных сессий
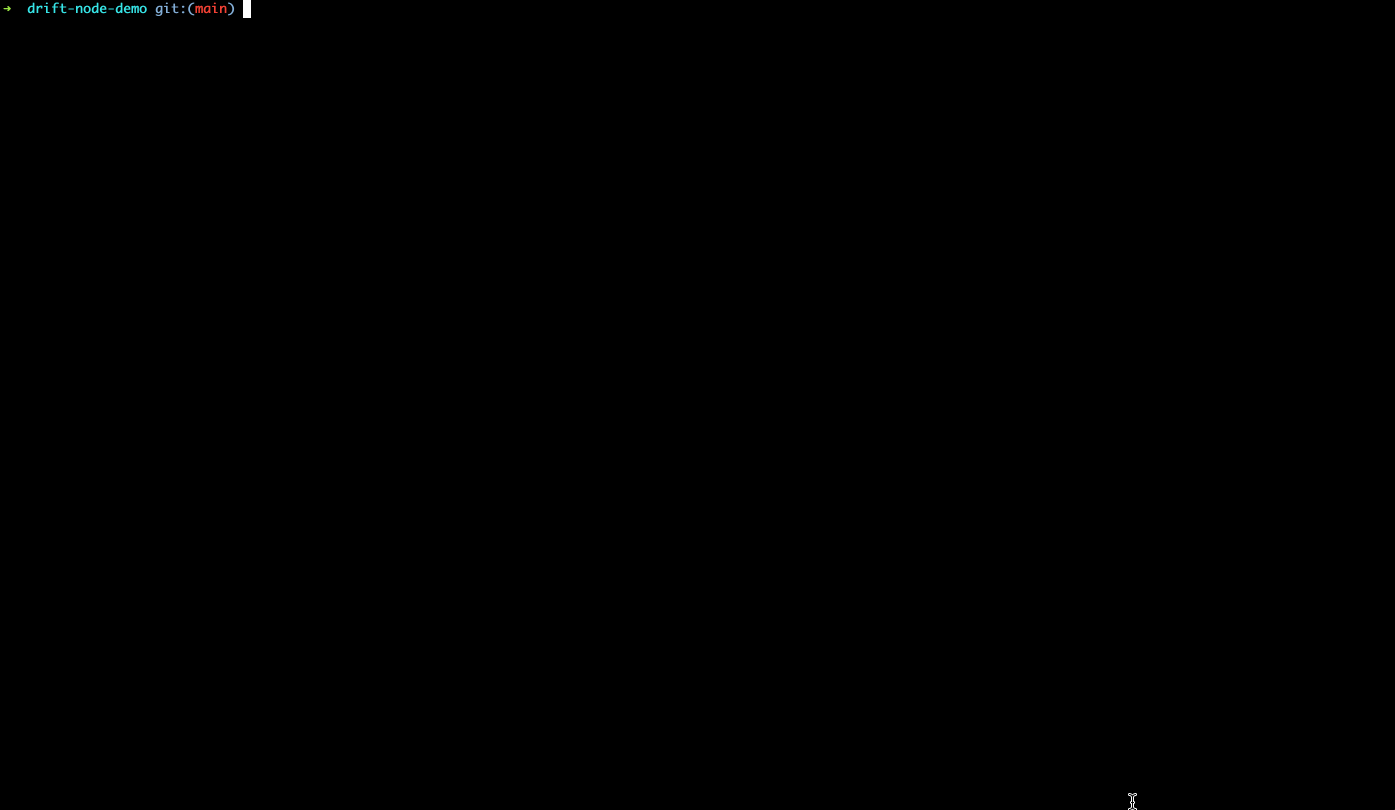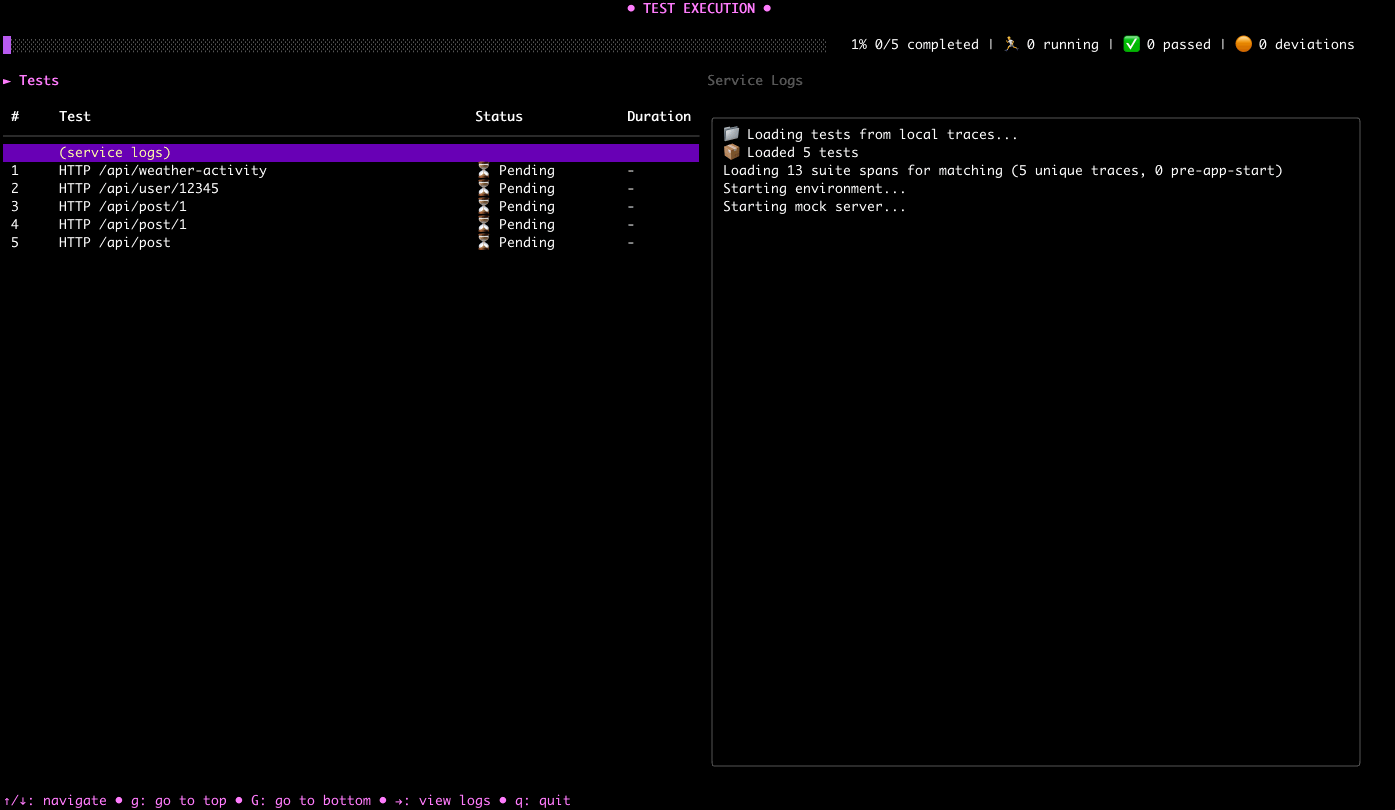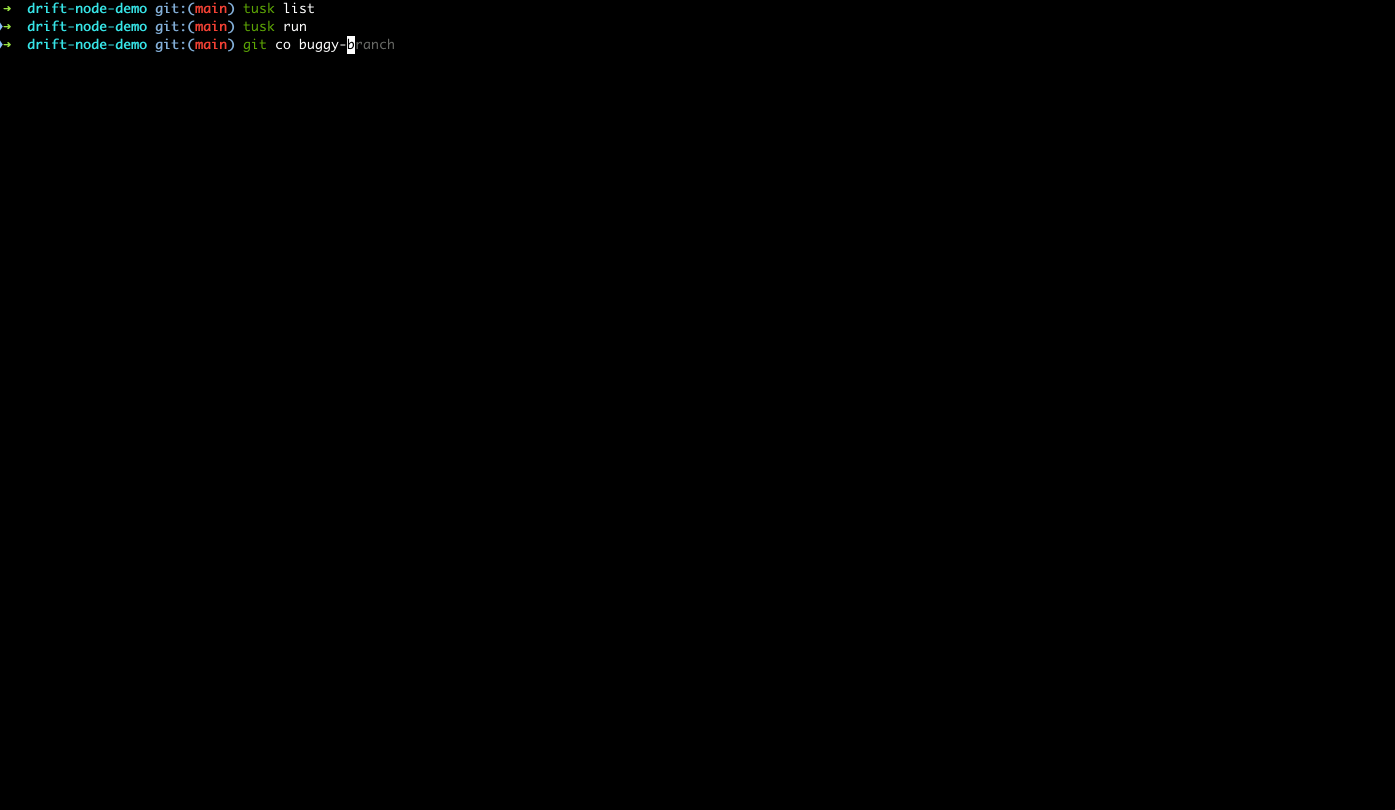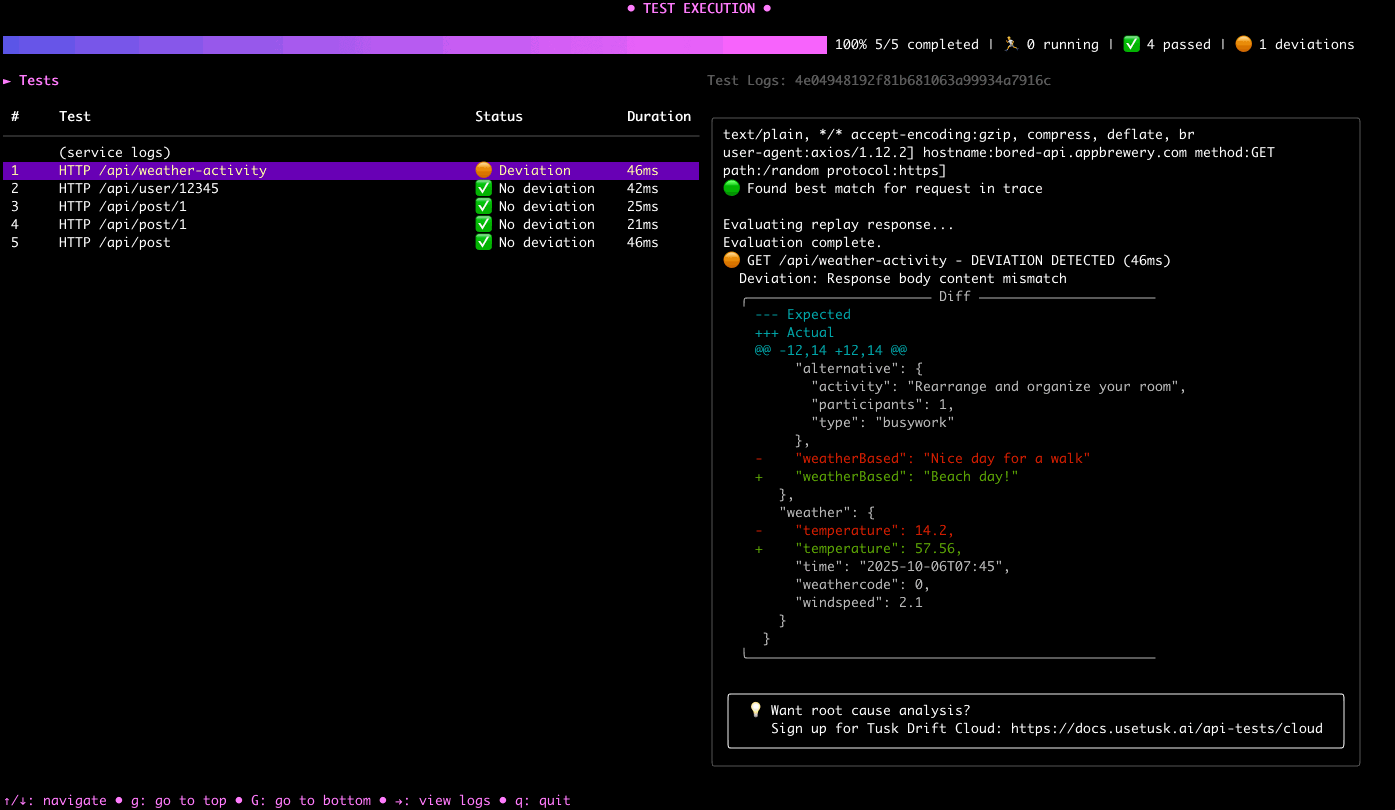 use-tusk/drift-node-sdk
Node.js SDK для захвата и воспроизведения API-вызовов, осуществляемых к/от вашего сервиса
 use-tusk/tusk-cli
Автоматизированный тестовый набор с записью и воспроизведением живого трафика
 santandersecurityresearch/corsair_scan
Автоматизированный сканер неправильных настроек CORS, который проверяет внедрение заголовка Origin, отражение подстановочных символов и утечку…
 danialhalo/acuautomate
Неофициальный инструмент командной строки Acunetix для автоматизированного пентестинга и поиска уязвимостей в больших масштабах.
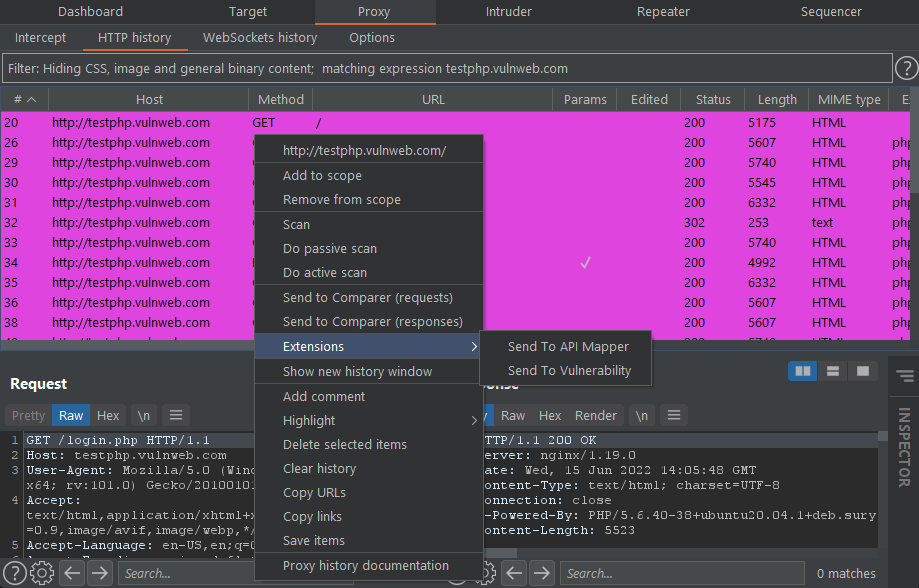 portswigger/pentest-mapper
Расширение Burp Suite для тестирования приложений на проникновение, позволяющее картировать потоки данных и уязвимости.
 s4dhulabs/vimana-framework
Vimana — это модульная среда безопасности для аудита Python API и веб-приложений. Архитектура на основе плагинов позволяет специалистам по…








