
 #1
Инструменты для оценки безопасности REST, SOAP и GraphQL API.
Рекомендация Kitploit
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — основано на доказательствах, без ИИ-мусора. Охватывает 18 классов уязвимостей на HackerOne, Bugcrowd, Intigriti и…
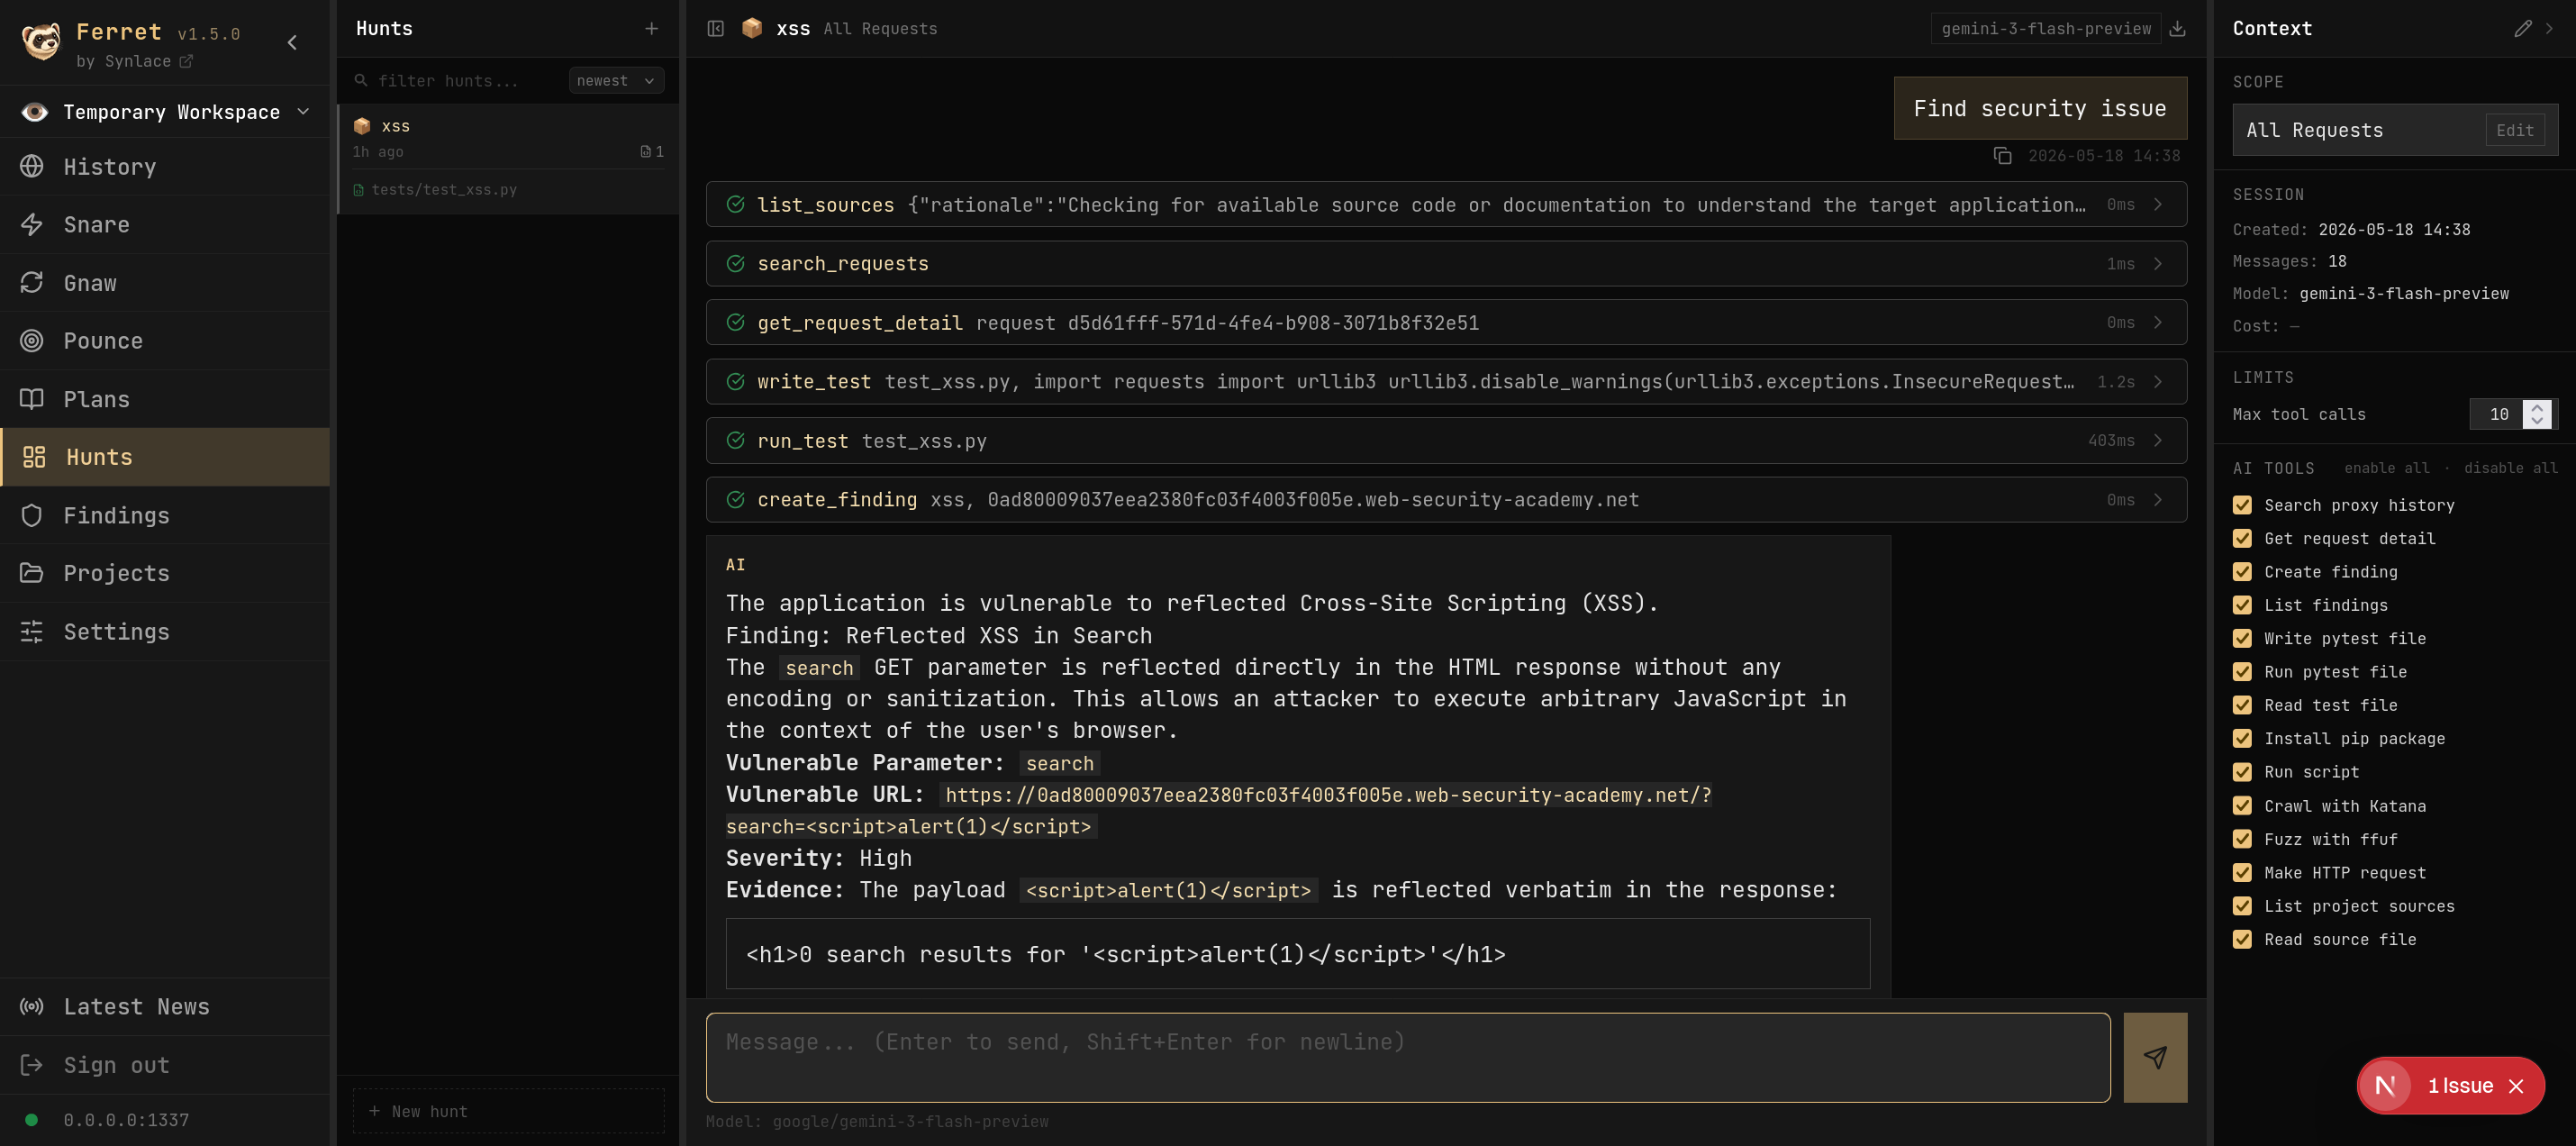 synlace/ferret
Совместный набор для пентеста веб-приложений
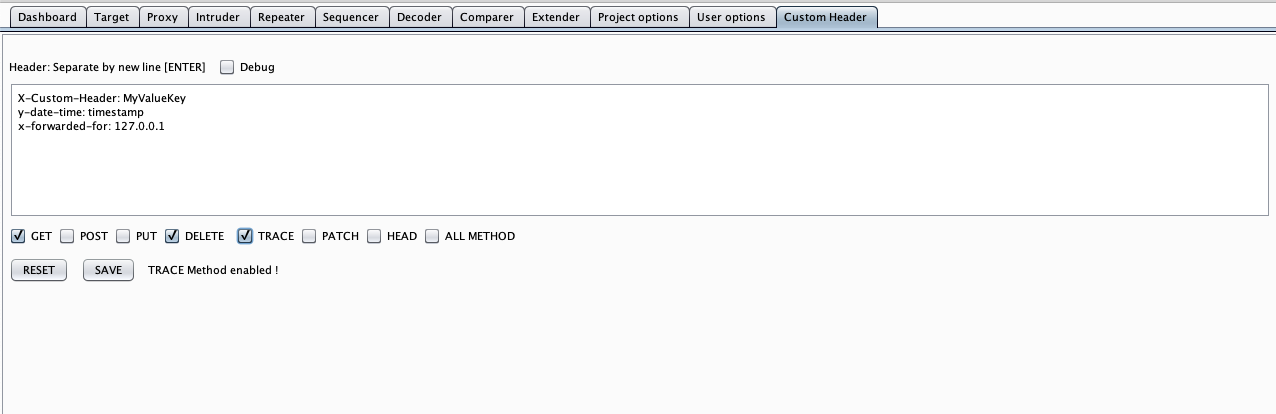 mirfansulaiman/customheader
Это расширение Burp Suite позволяет настроить заголовок, добавив новый заголовок в HTTP-запрос BurpSuite (Scanner, Intruder, Repeater, Proxy History).
 hackvertor/shadow-repeater
Расширение Burp Suite Repeater, которое автоматически мутирует полезные нагрузки и анализирует ответы для выявления обхода пути, SQL-инъекций, XSS и…
 piratesshield/apiharvester
Инструмент для одноразовой атаки на API — находит URL API по заданному корню и имитирует автоматизированные атаки
 nccgroup/wcfdser-ngng
Плагин Burp Extender, который сделает двоичные SOAP-объекты читаемыми и модифицируемыми.
 logisek/huntcyberark
Аудит безопасности CyberArk
 infobyte/ai-pentest-agent
Автономный AI-агент для пентеста с циклом plan→act→judge, универсальными навыками, шлюзом деструктивных действий и сменными LLM-провайдерами, а также…
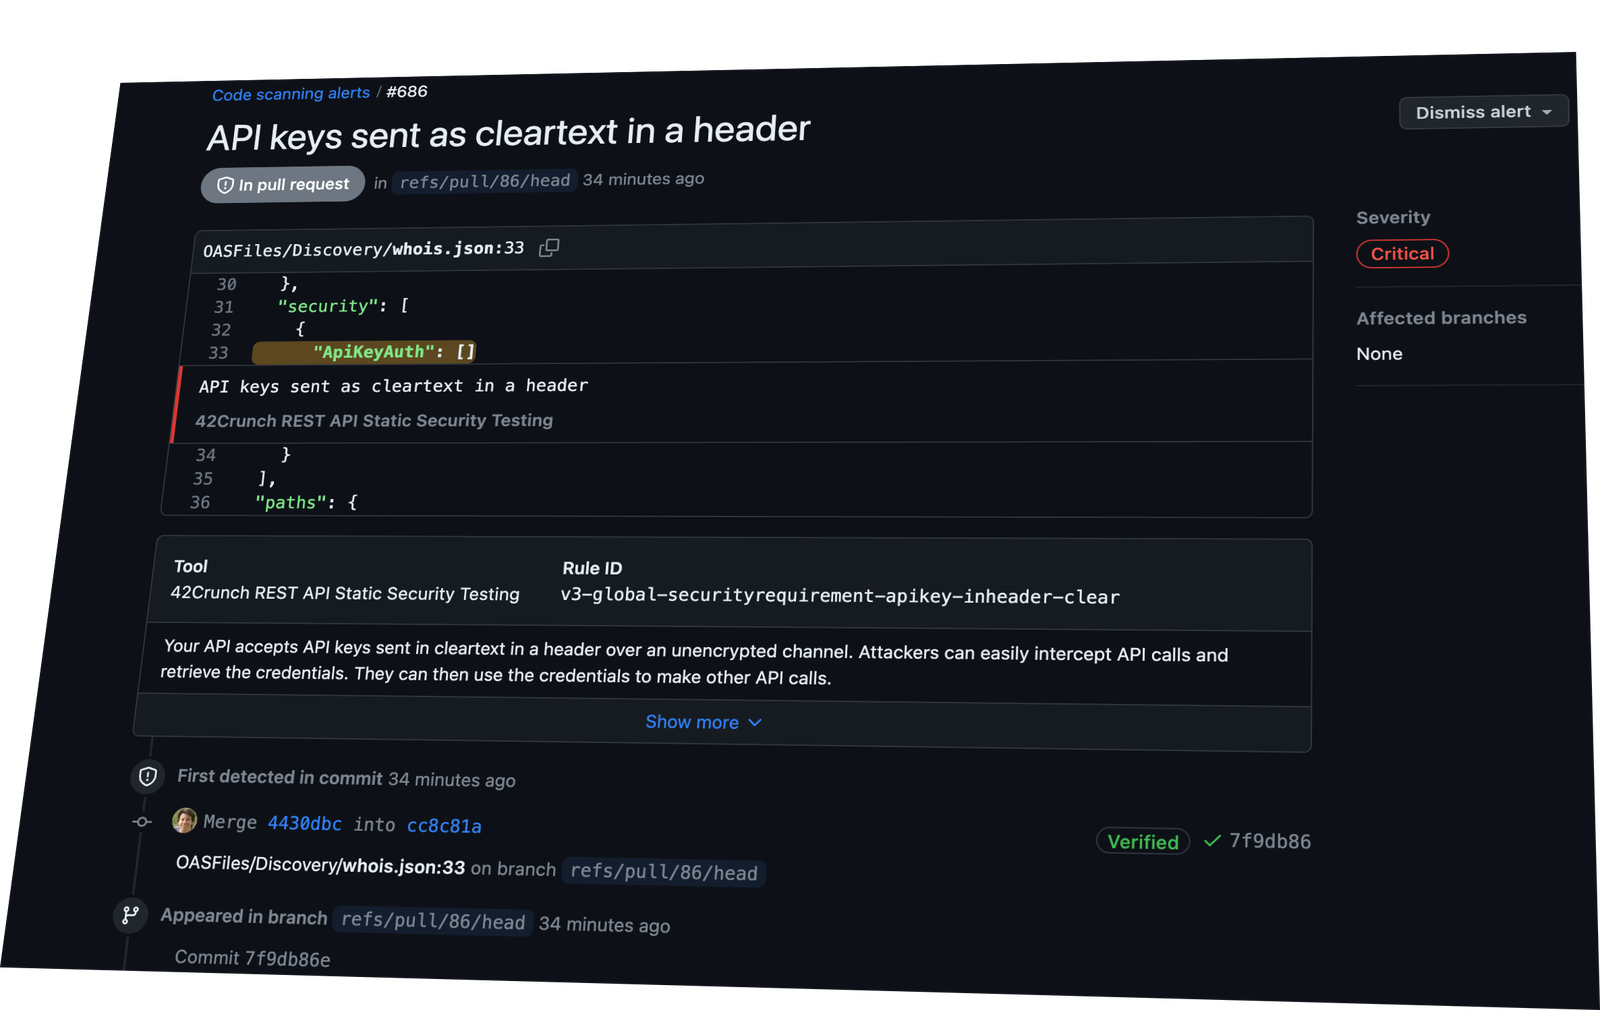 42crunch/api-security-audit-action
Автоматизирует статический аудит безопасности API-контрактов OpenAPI в CI/CD, выполняя 300+ проверок аутентификации, авторизации и ограничений…
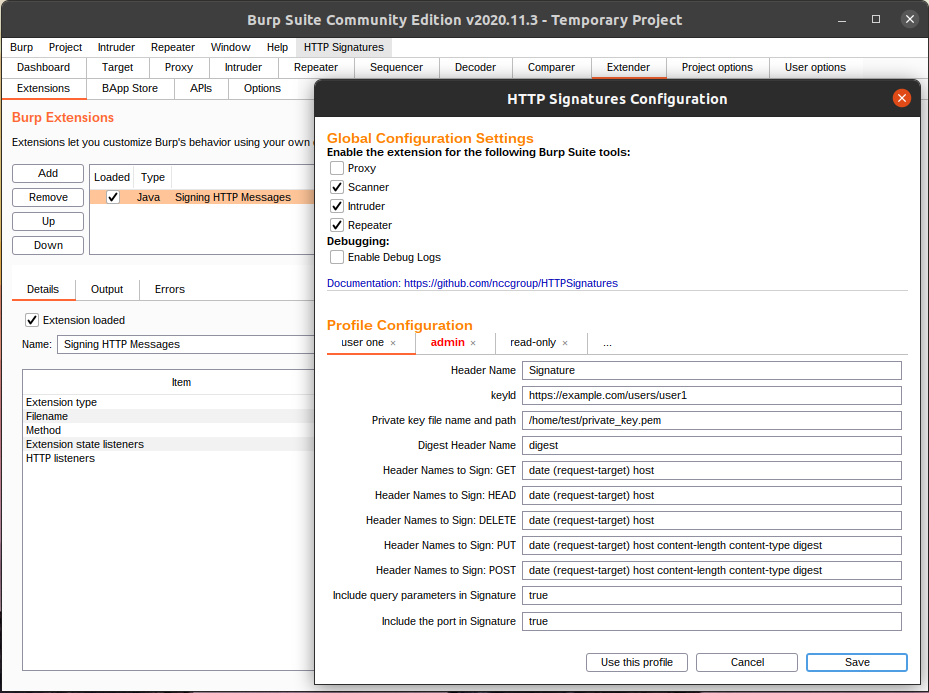 nccgroup/httpsignatures
Расширение Burp Suite, реализующее черновик спецификации Signing HTTP Messages (draft-ietf-httpbis-message-signatures-01).
 raz0r/burp-radamsa
Расширение фаззера Radamsa для Burp Suite
 nccgroup/amfdser-ngng
Плагин Burp Extender, который принимает десериализованные объекты AMF и кодирует их в XML с помощью библиотеки Xtream.
 projectdiscovery/collaborator
Библиотека BurpSuite Standard/Private Collaborator
 hackvertor/repeat-strike
Расширение Burp Suite, использующее сгенерированные ИИ правила regex-атак для обнаружения IDOR и ошибок контроля доступа, а затем сканирующее историю…
 emo-crab/slinger
HTTP-клиент, специально разработанный для исследователей безопасности
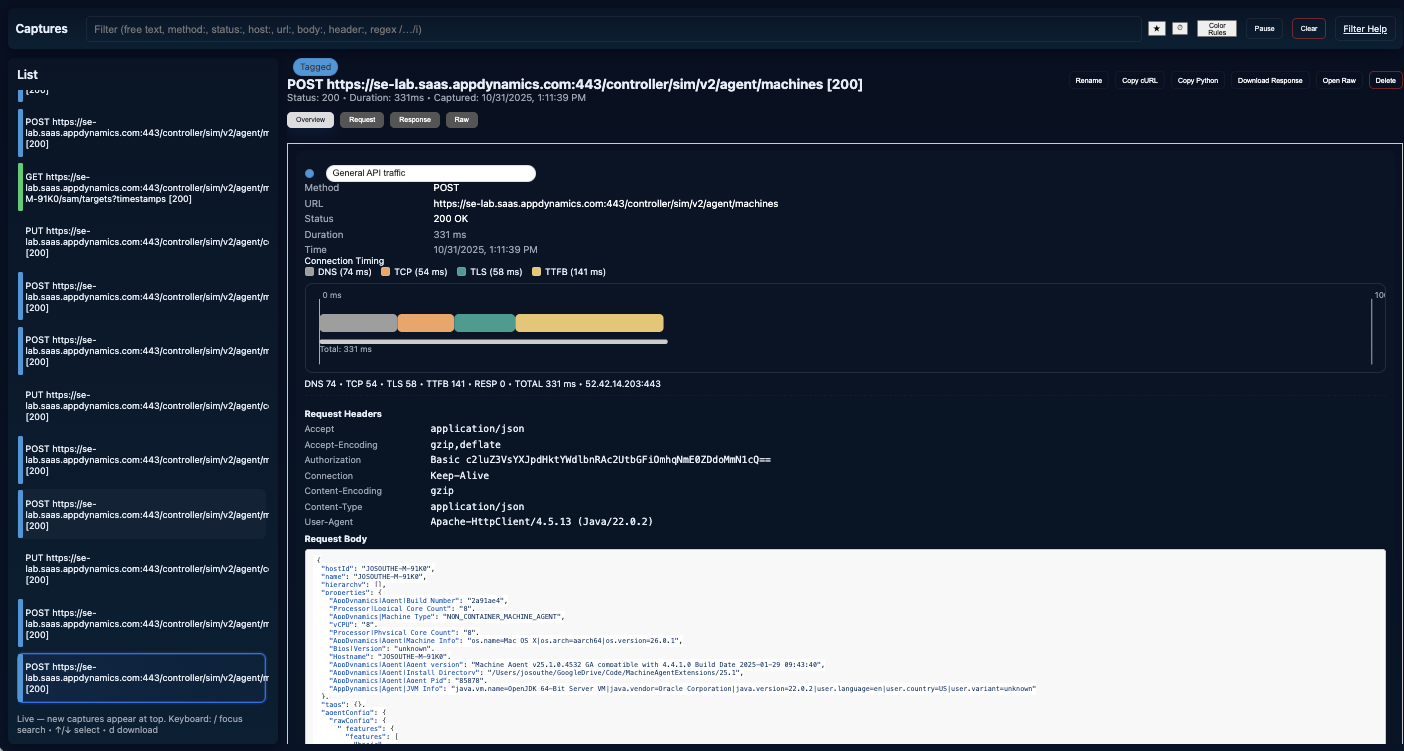 jbsouthe/http-breakout-proxy
Анализ HTTP-прокси для реверс-инжиниринга протокольного взаимодействия
 agentsid-dev/agentsid-scanner
Сканер безопасности для MCP-серверов. Оценивает аутентификацию, разрешения, риски внедрения и безопасность инструментов. Маяк безопасности агентов.
 wi3memake/react2shell-scanner
Инструмент командной строки для оценки безопасности React и Next.js приложений, анализирующий React Server Components на предмет ошибок конфигурации,…








