
 #1
Инструменты для оценки безопасности REST, SOAP и GraphQL API.
Рекомендация Kitploit

 dolevf/graphw00f
Инструмент для определения версии движка GraphQL-сервера, который отправляет безвредные и некорректные запросы для идентификации серверной технологии…
 papamica/waf-checker
Тестирует ваш WAF с помощью +160 полезных нагрузок
 imperva/automatic-api-attack-tool
Инструмент Imperva для настраиваемых атак на API принимает в качестве входных данных спецификацию API, а в качестве выходных данных генерирует и…
 synacktiv/hopla
HopLa — плагин-расширение для Burp Suite — добавляет возможности ИИ, поддержку автодополнения и набор полезных полезных нагрузок в Burp Suite
 elastic/agent-skills
Официальные навыки Elastic
 keyvaluesoftwaresystems/agent-opfor
Эмуляция противодействия с открытым исходным кодом для AI-агентов и MCP-серверов.
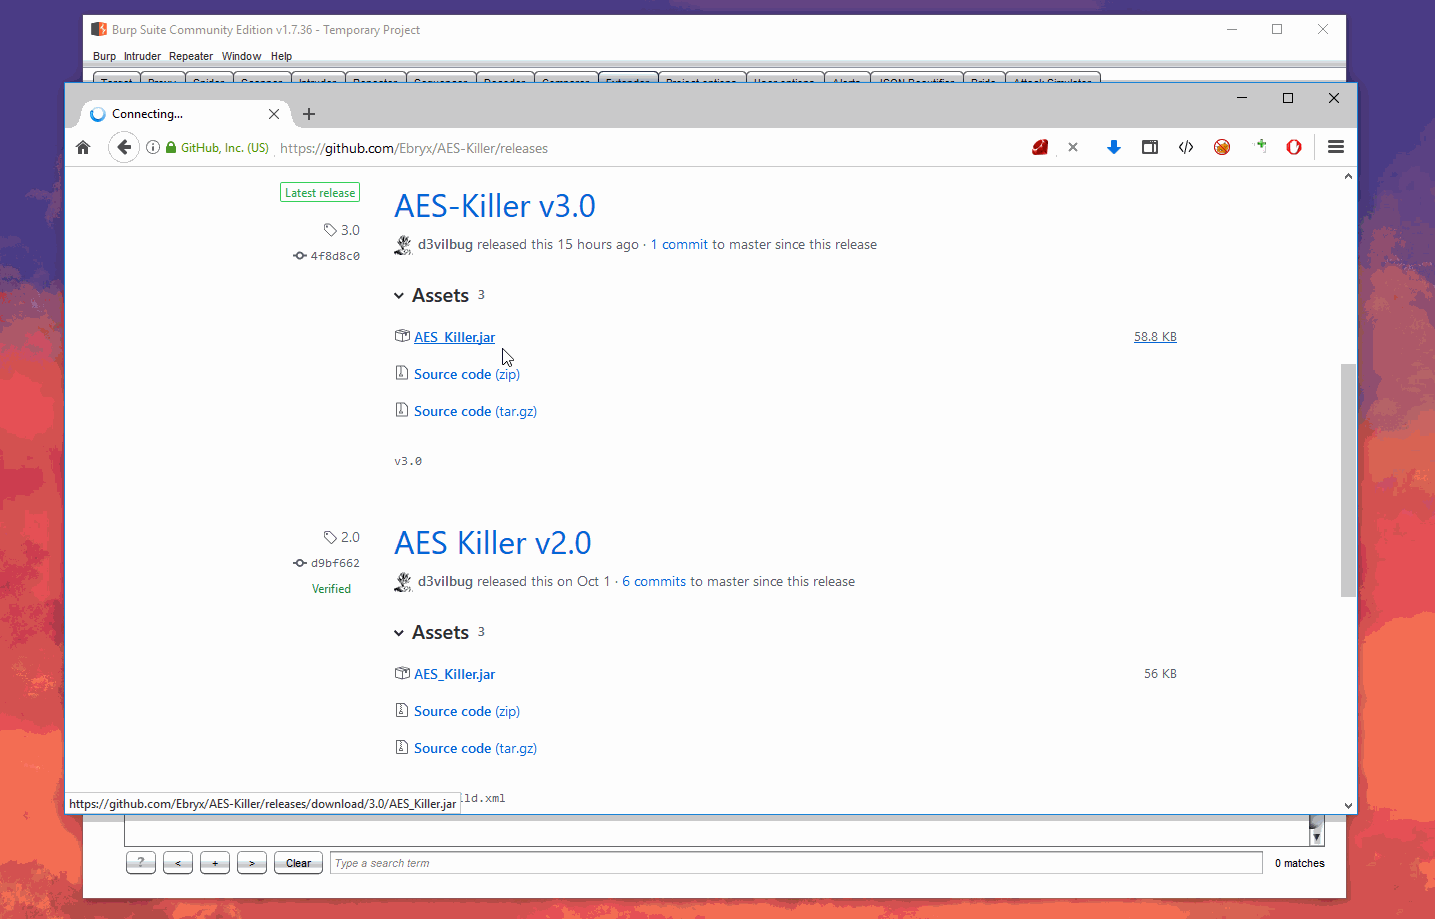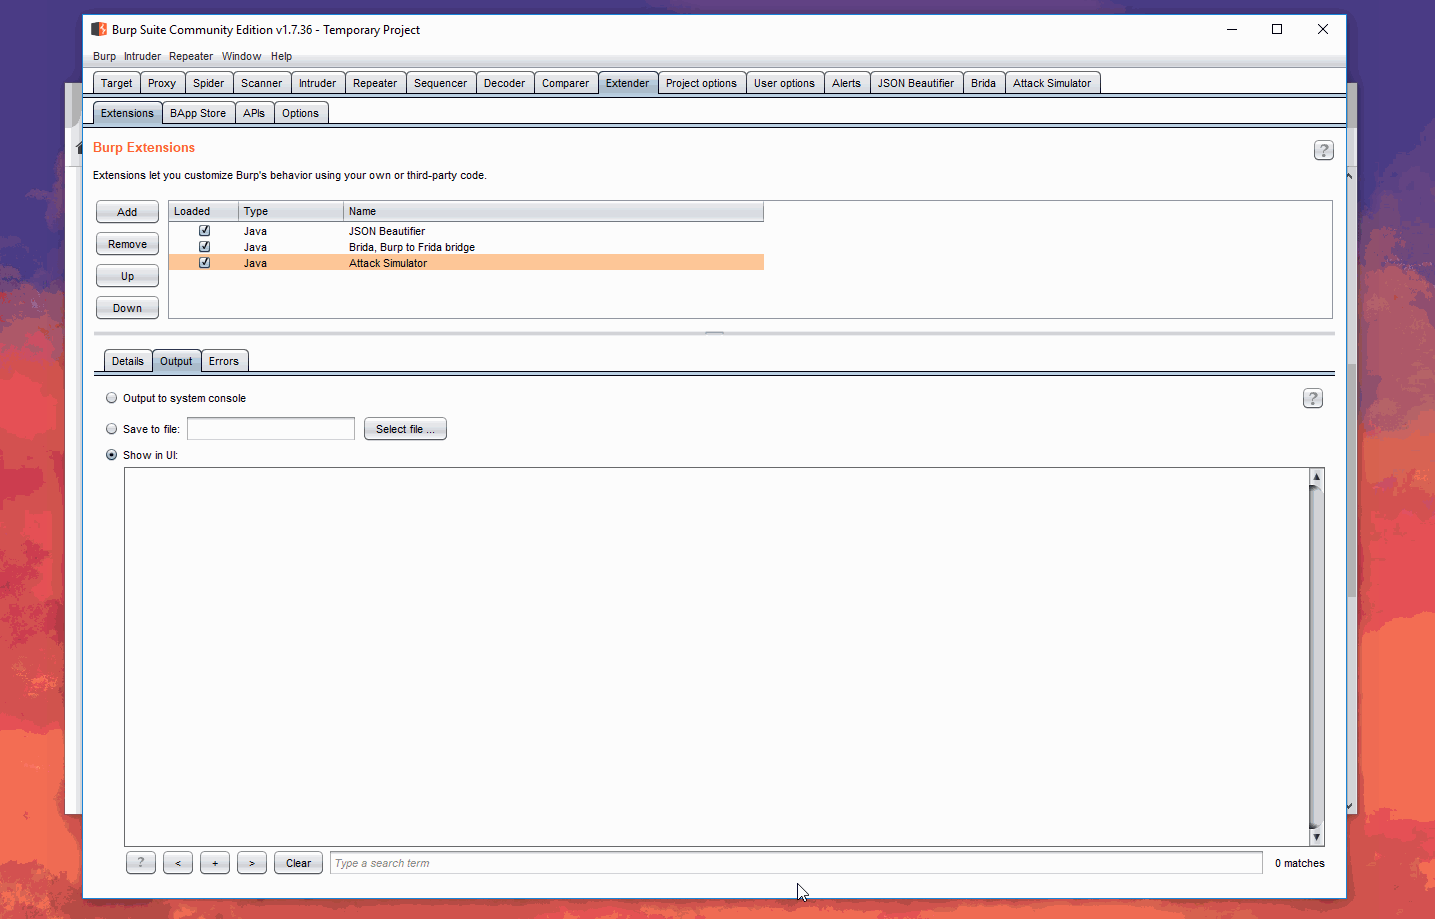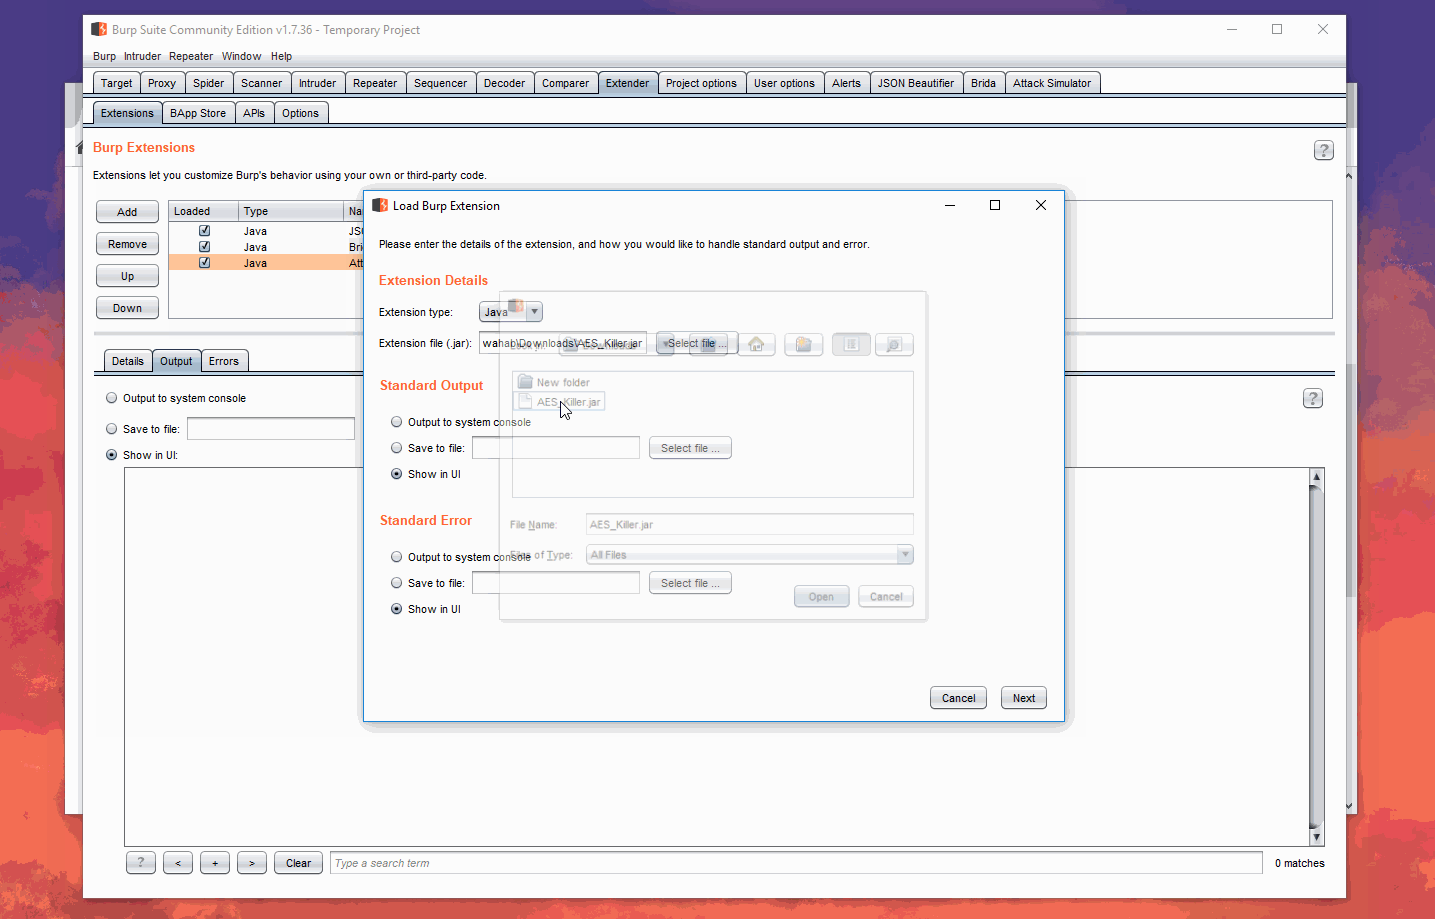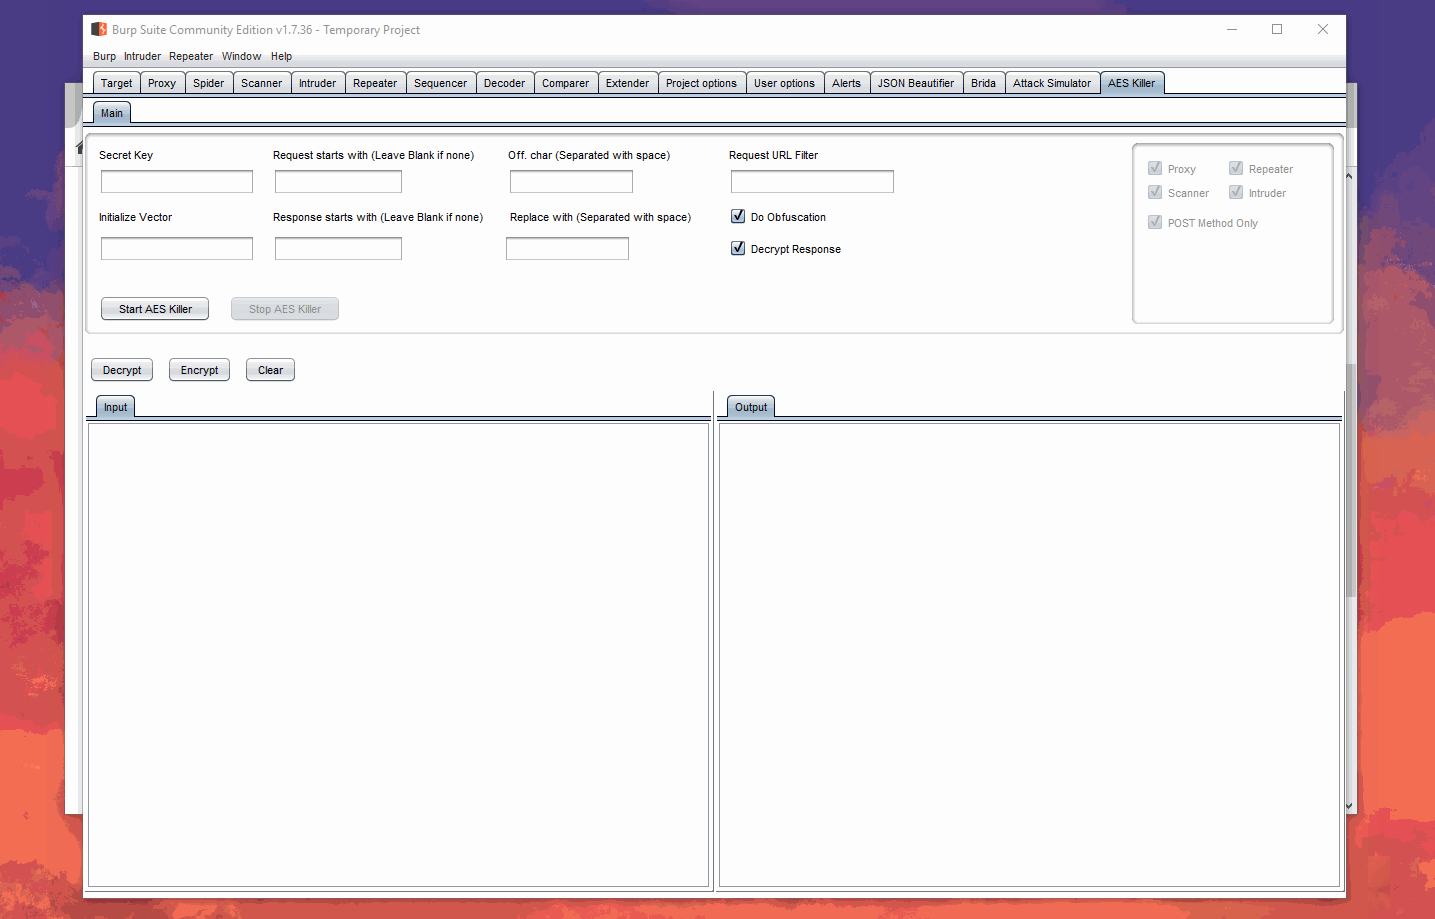 ebryx/aes-killer
Плагин Burp для расшифровки трафика, зашифрованного AES, на лету
 deepseasred/autonessus
Этот скрипт взаимодействует с Nessus API, чтобы помочь автоматизировать сканирования. В зависимости от переданного флага, скрипт позволяет вывести…
 dolevf/graphql-cop
Легковесная утилита на Python для автоматизированного аудита безопасности GraphQL API. Обнаруживает неправильные конфигурации, утечки информации и…
 lumoslab-innovation/openhunterai
Local-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
 portswigger/active-scan-plus-plus
Расширение Burp Suite, которое дополняет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, внедрение кода и известные…
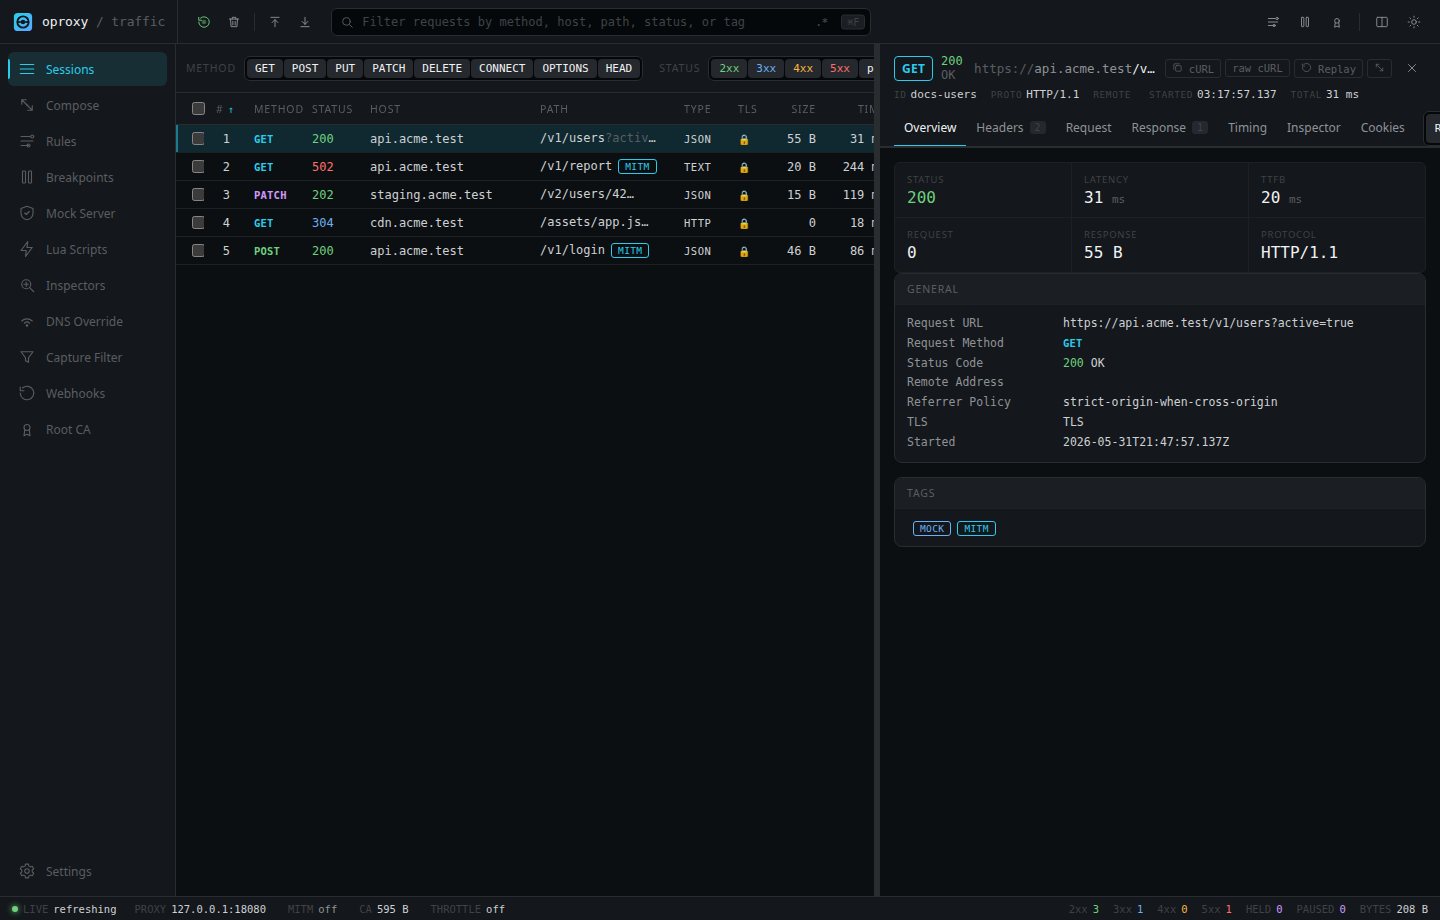 sauravrao637/oproxy
Открытый MITM-прокси для перехвата, анализа и имитации сетевого трафика.
 rogerorr/nttrace
Аналог strace для Windows 'native' API
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 kerlenton/mcpsnoop
Wireshark для MCP. Прозрачный прокси между вашим AI-клиентом и MCP-сервером. Наблюдайте за каждым вызовом в реальном времени в терминале,…
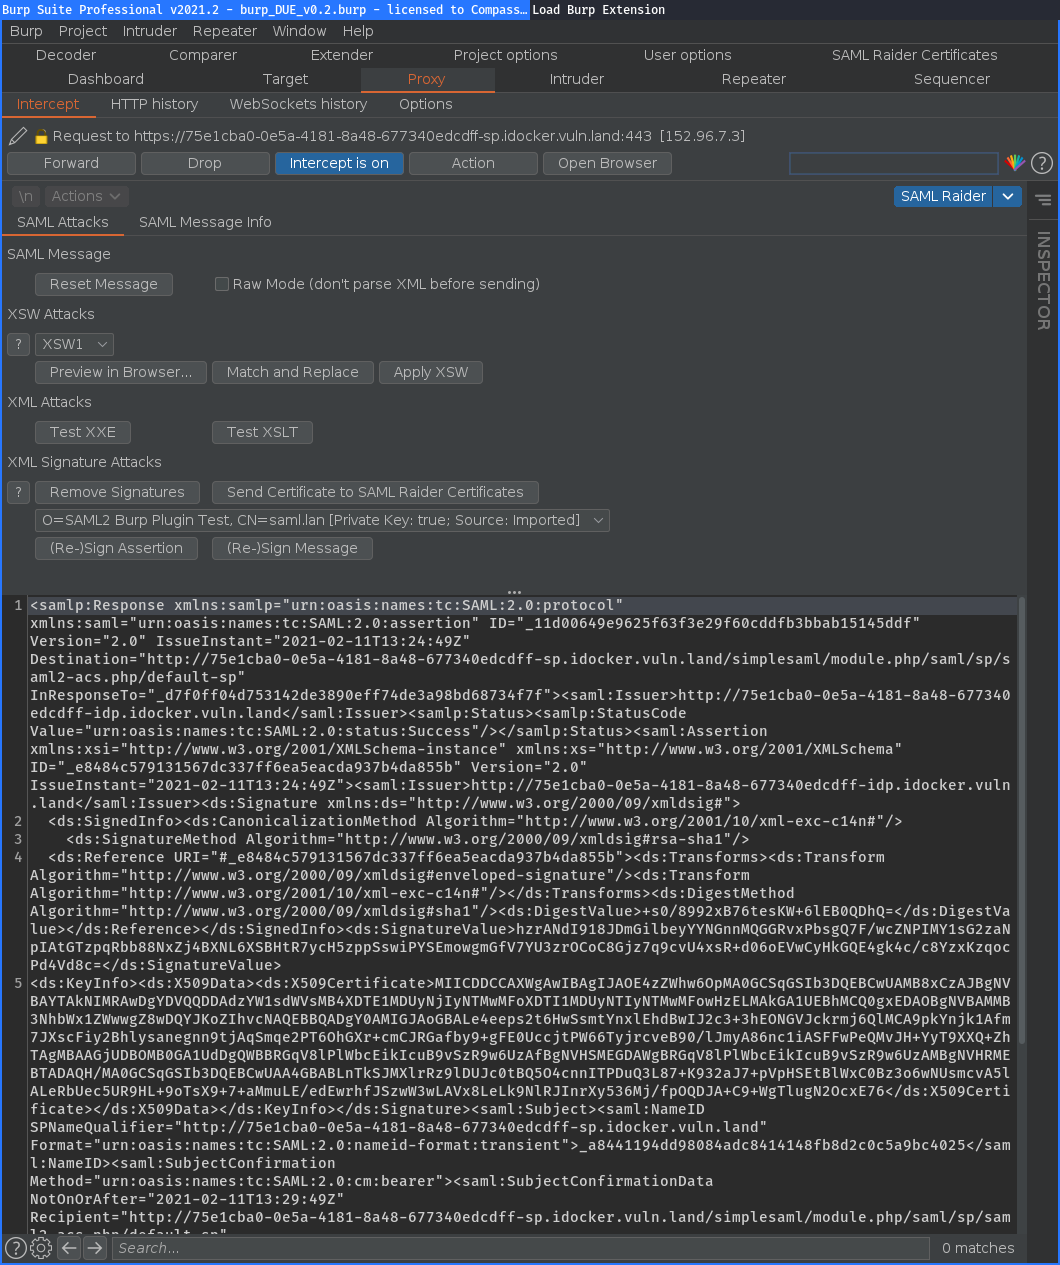 compasssecurity/samlraider
SAML2 Burp Extension
 assetnote/batchql
Сценарий аудита безопасности GraphQL с фокусом на выполнение пакетных GraphQL-запросов и мутаций.
 teycir/burpapisecuritysuite
Расширение Burp Suite для тестирования безопасности API с 15 типами атак, 108+ полезными нагрузками, интеллектуальным фаззингом, обнаружением…





