
 #1
Инструменты для оценки безопасности REST, SOAP и GraphQL API.
Рекомендация Kitploit

 opaxial/cve-2026-9830
CVE-2026-9830 Proof of Concept
 ethicalhackingplayground/ssrf-king
SSRF плагин для burp автоматизирует обнаружение SSRF во всех запросах
 codewatchorg/sqlipy
SQLiPy — это Python-плагин для Burp Suite, который интегрирует SQLMap с использованием SQLMap API.
 bbva/apicheck
Набор инструментов DevSecOps для REST API
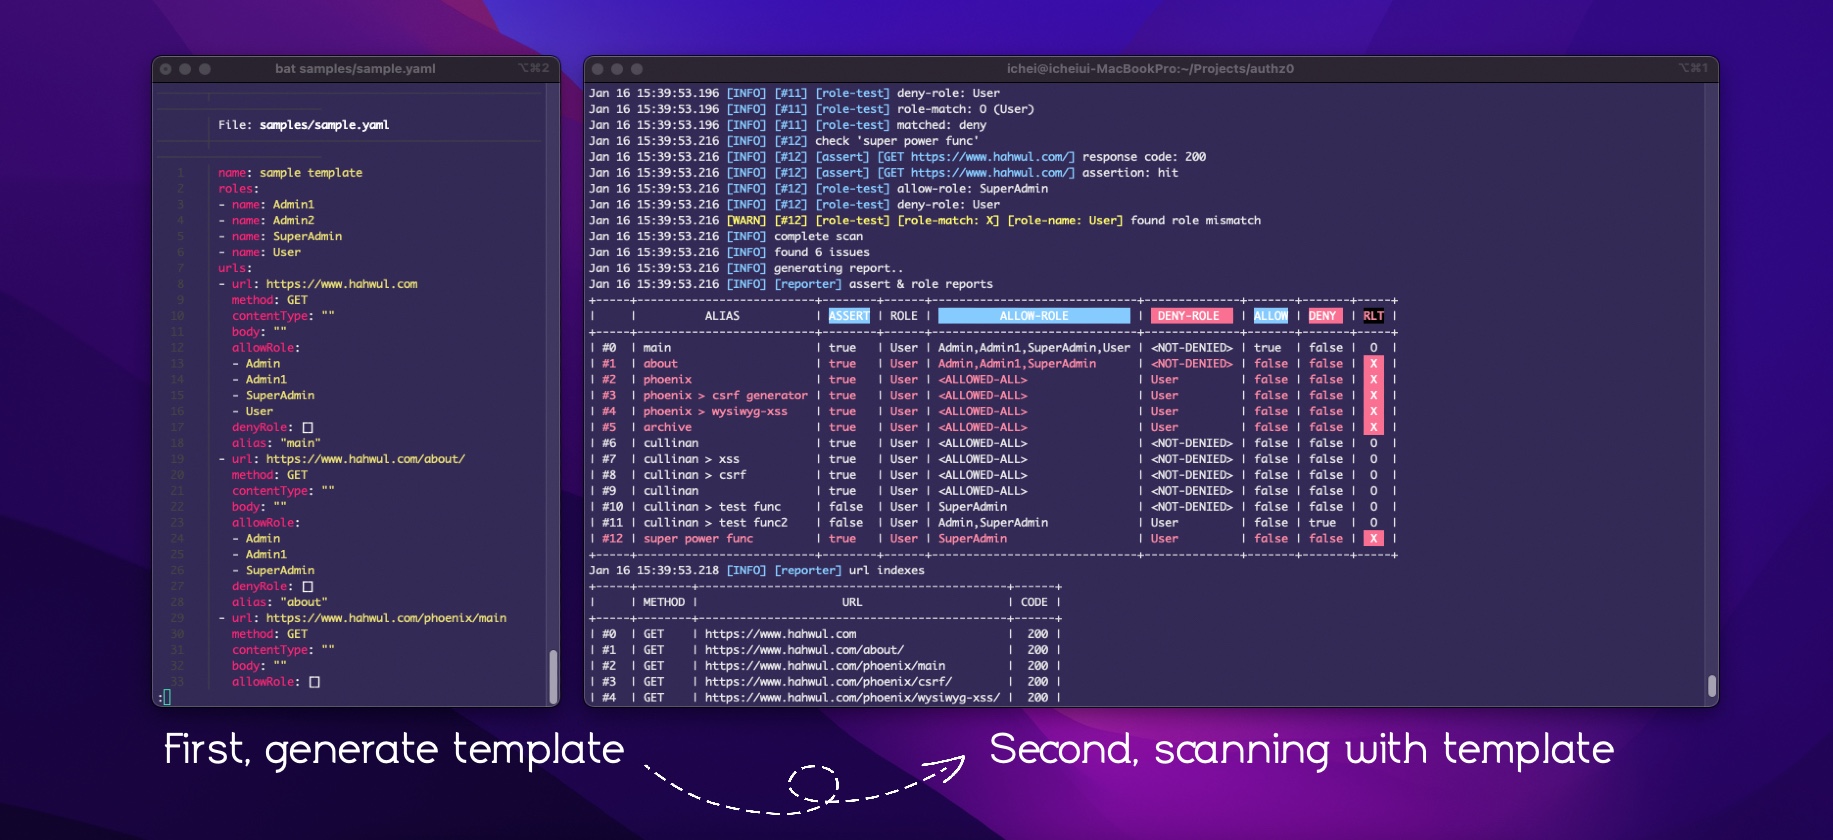 hahwul/authz0
Автоматизированный инструмент тестирования авторизации, который выявляет несанкционированный доступ путем сканирования URL-адресов с использованием…
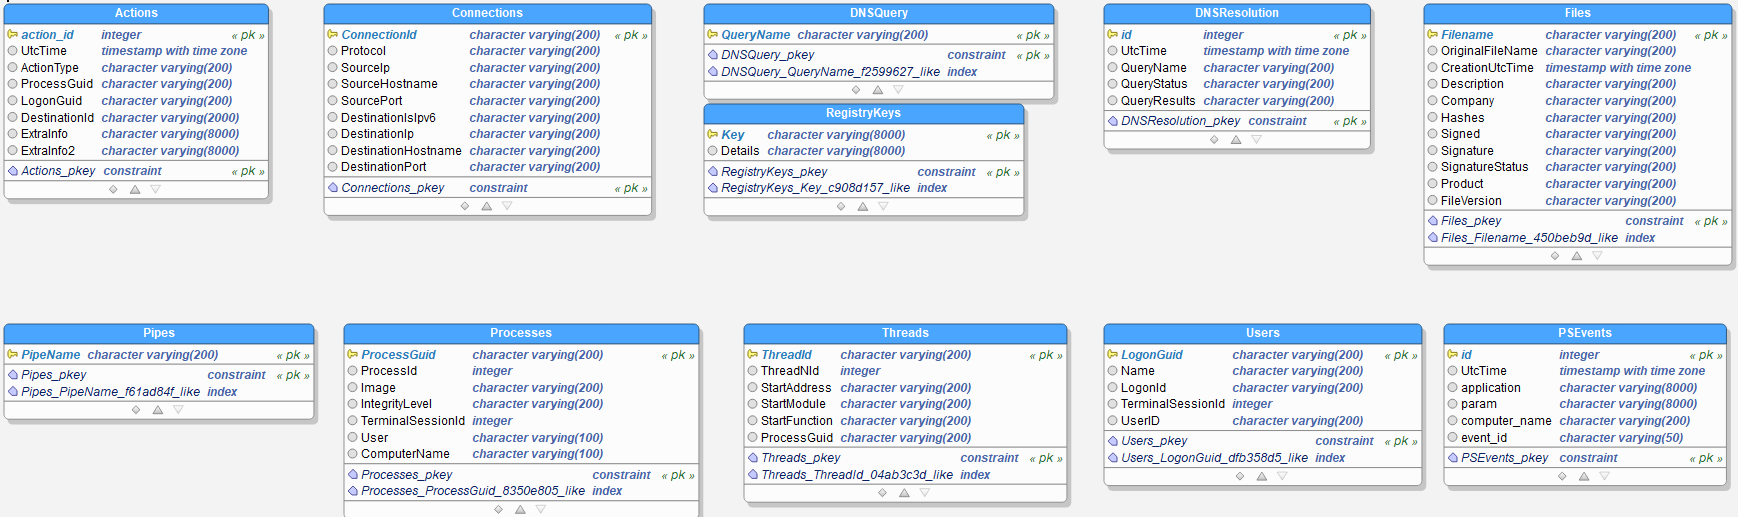 lucky-luk3/grafiki
Инструмент для Threat Hunting с использованием Sysmon и графов
 yalcinyolalan/wssat
ИНСТРУМЕНТ ОЦЕНКИ БЕЗОПАСНОСТИ ВЕБ-СЕРВИСОВ
 subgraph/vega
Subgraph Vega
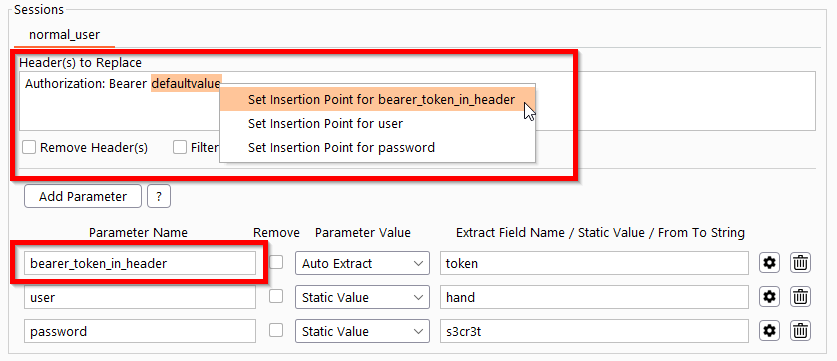 simioni87/auth_analyzer
Расширение Burp для тестирования проблем авторизации. Автоматическое повторение запросов и извлечение значений параметров на лету.
 aws/http-desync-guardian
Анализируйте HTTP-запросы для минимизации рисков атак HTTP Desync (предшественник HTTP request smuggling/splitting).
 tno-s3/wuppiefuzz
Управляемый покрытием фаззер REST API, разработанный на основе LibAFL
 brutelogic/unkover
Тестер обхода доступа Bash 403/401, который проверяет URL с помощью подмены заголовков, манипуляции методами, нормализации путей и методов…
 ngalongc/openapi_security_scanner
Автоматизированный сканер безопасности авторизации для API на основе OpenAPI. Тестирует конечные точки GET с несколькими наборами учетных данных для…
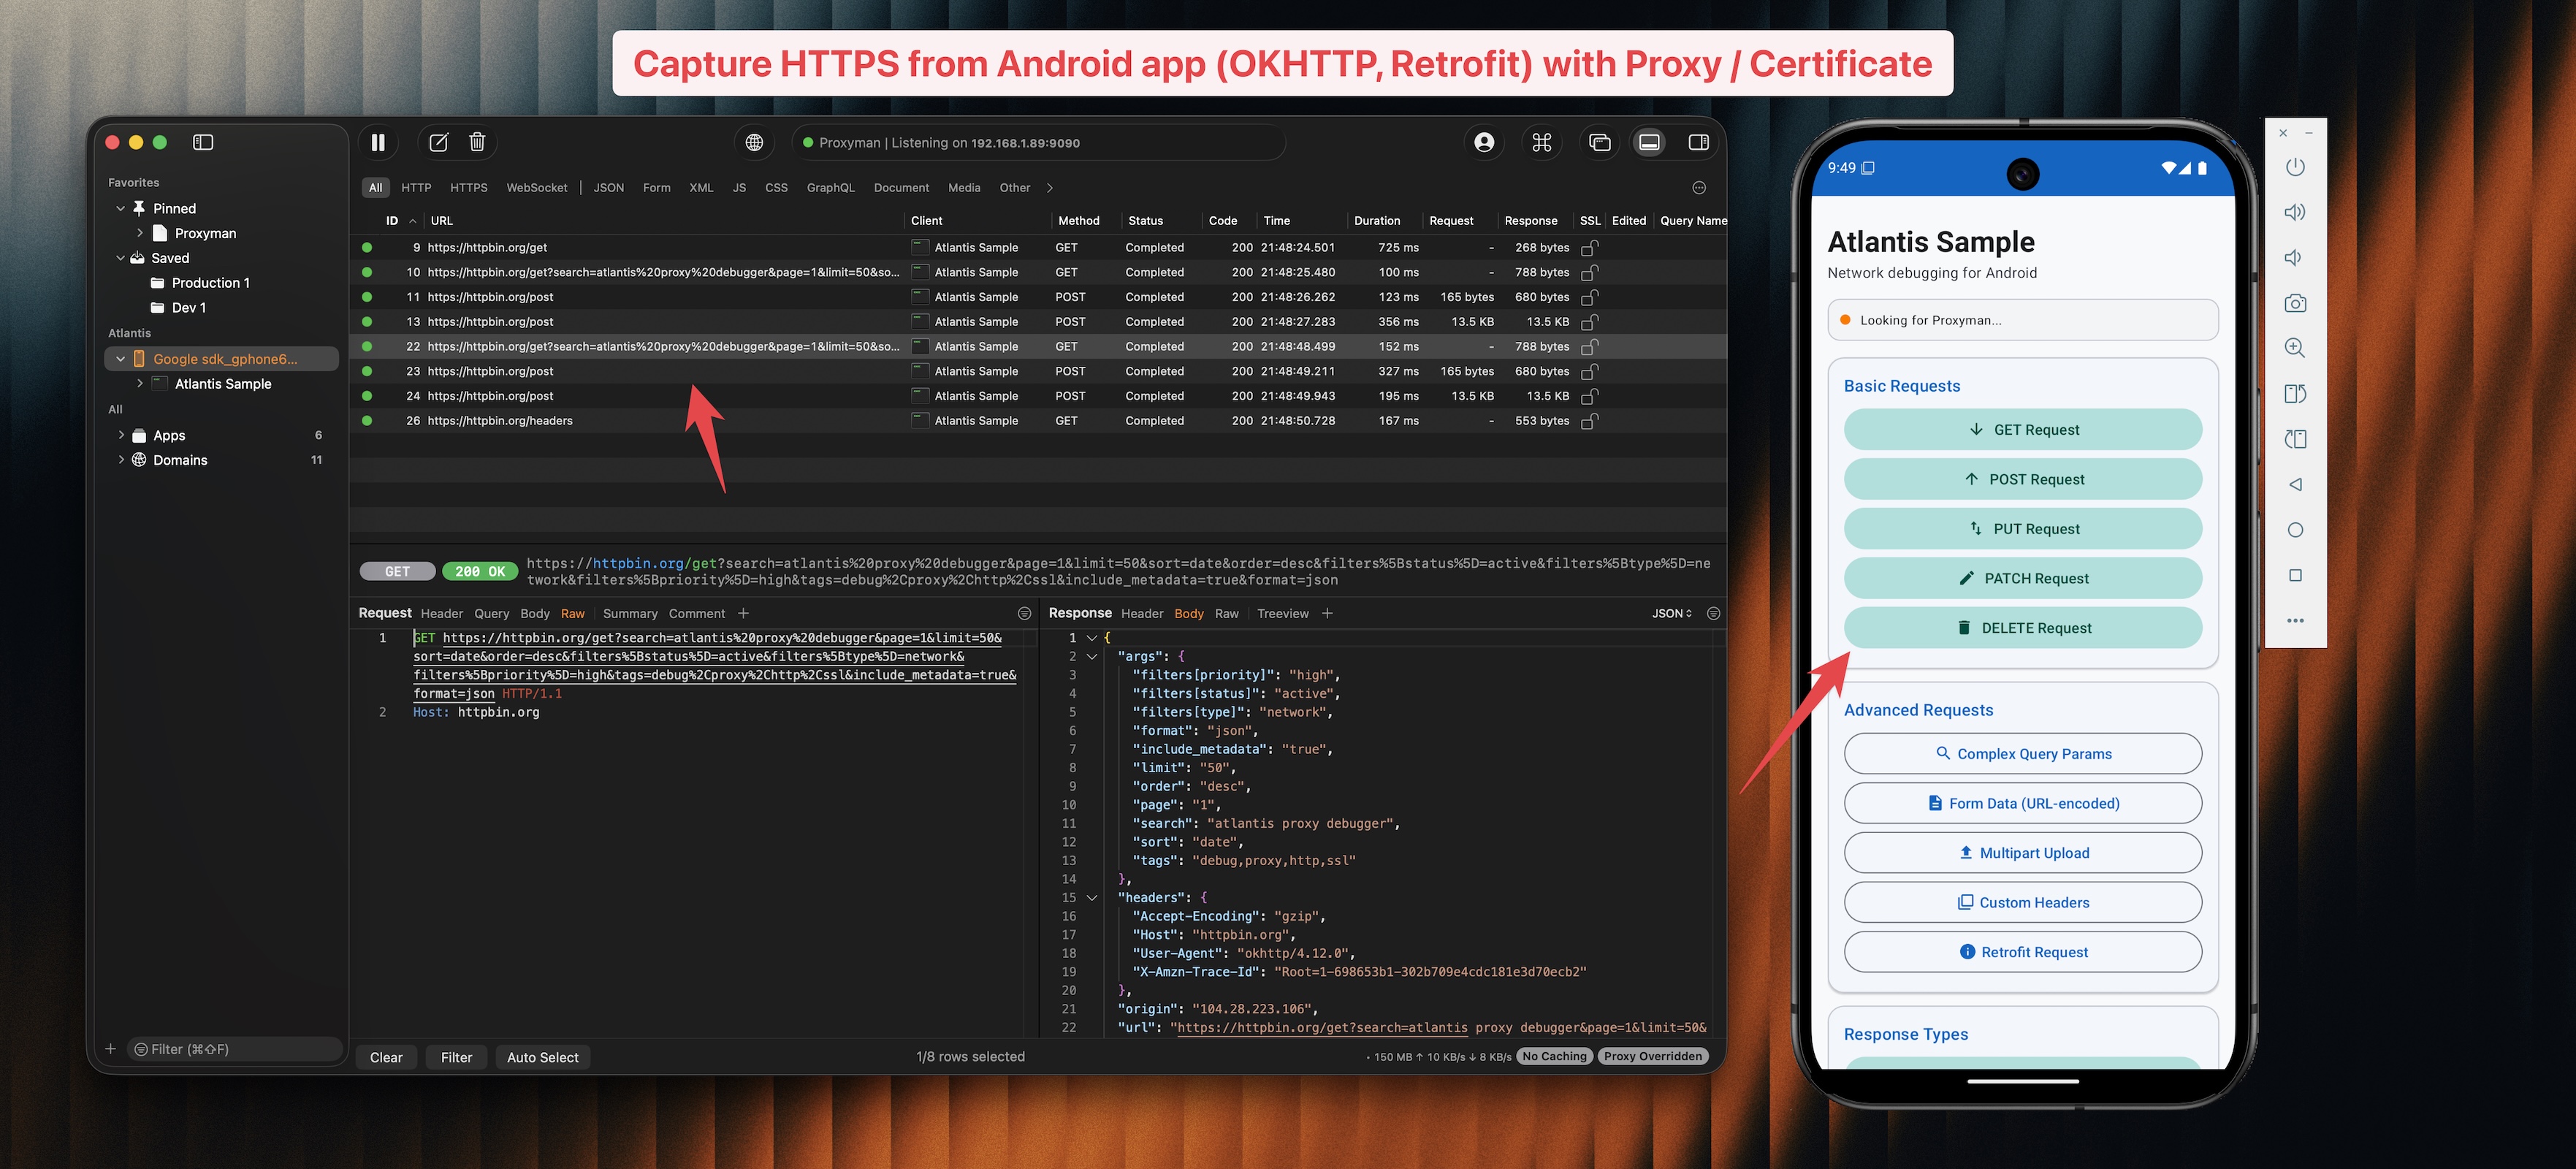 proxymanapp/atlantis-android
Захватывайте HTTP/HTTPS трафик из Android-приложений и отправляйте его в Proxyman для отладки.
 bifrost-proxy/bifrost
Высокопроизводительный MITM-прокси HTTP/HTTPS/SOCKS5 на Rust с перехватом TLS, перезаписью запросов на основе правил, захватом трафика, точками…
 dipjyotimetia/hybridtestframework
Сквозное тестирование веб-приложений, API, облачных сервисов, событий и безопасности
 aress31/openapi-parser
Парсинг документов OpenAPI в Burp Suite для автоматизации оценки безопасности API на основе OpenAPI (одобрено PortSwigger для включения в их…
 0x999-x/jsluicepp
jsluice++ — это расширение Burp Suite, предназначенное для пассивного и активного сканирования JavaScript-трафика с помощью CLI-инструмента jsluice.








