Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
AES-Killer — Плагин Burp для расшифровки трафика, зашифрованного AES, на лету | Kitploit

Инструменты/GitHubGitHub/ebryx/aes-killer
Инструменты шифрования/дешифрованияВеб-прокси и перехватТестирование безопасности APIМобильная безопасность
GitHubebryx/aes-killer

AES-Killer

Плагин Burp для расшифровки трафика, зашифрованного AES, на лету

Репозиторий
6511271045 лет назадПроверено Kitploit
Поделиться

AES Killer (Плагин для Burpsuite)

Open Source Love GitHub version Open Source Love

Плагин для Burpsuite для дешифровки AES-зашифрованного трафика на лету

Требования

  • Burpsuite

Протестировано на

  • Burpsuite 2021.4
  • Windows 10
  • Ubuntu и PopOS

Что делает

  • IProxyListener расшифровывает запросы и шифрует ответы, а IHttpListener шифрует запросы и расшифровывает ответы.
  • Burp видит расшифрованный трафик, включая Repeater, Intruder и Scanner, но клиент/мобильное приложение и сервер видят зашифрованную версию.

ПРИМЕЧАНИЕ: В настоящее время поддерживается шифрование/дешифрование AES/CBC/PKCS5Padding и AES/ECB/PKCS5Padding.

Как это работает

  • Требуется Секретный ключ и Вектор инициализации, которые можно получить с помощью aes-hook.js и frida-hook.py или путем реверс-инжиниринга приложения (Для iOS используйте Frida iOS Hook для получения секретного ключа AES и IV)
  • Подробное руководство по использованию можно найти по адресу AES Killer - Руководство по использованию
  • Эта статья поможет вам в Расшифровке трафика мобильного приложения с помощью AES Killer и Frida

Как собрать

$ git clone https://github.com/Ebryx/AES-Killer/
$ cd AES-Killer
$ ./gradlew clean build

Варианты

  • AES_Killer для JSON-запросов AES_Killer-JSON.java
  • AES_Killer для случайных/чередующихся параметров на разных конечных точках AES_Killer-Parameters.java

AES_Killer-Parameters.java: Допустим, если приложение применяет шифрование для некоторых параметров в запросе, и эти параметры будут меняться каждый раз в зависимости от конечной точки/запроса, то всё, что вам нужно сделать, это следующее:

- Добавьте конечные точки, добавив this.endpoints.add("abc"); в функцию registerExtenderCallbacks
- Добавьте параметры, которые будут зашифрованы, в `String[][] parameters`
- Добавьте остальные параметры в grant_type или оставьте пустую запись

и позвольте коду сделать всё волшебство за вас.

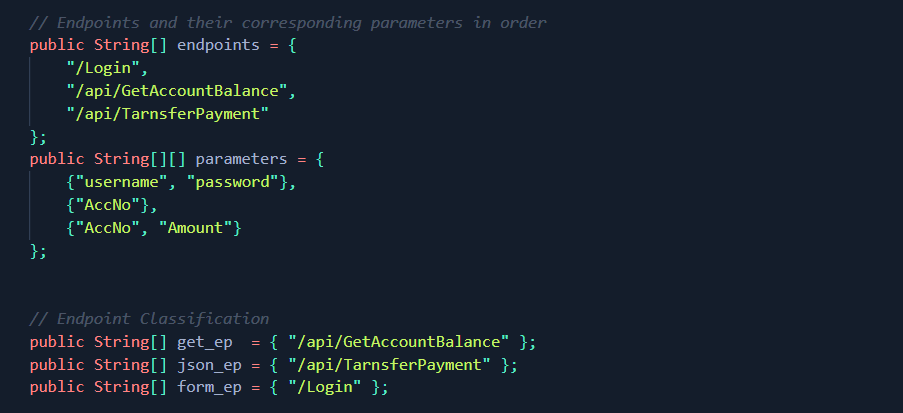
  • AES_Killer_v3.0 универсальный вариант для чередующихся параметров на разных конечных точках с поддержкой GET, POST (JSON, Form) AES_Killer_v3.0.java

AES_Killer_v3.0.java: Этот вариант является универсальным и может работать с любым типом формата запроса, т.е. GET, POST (Form, JSON) с чередующимися параметрами на разных конечных точках.

- Склонируйте проект и замените BurpExtender.java кодом из AES_Killer_v3.0.java
- Измените конечные точки и параметры каждого типа запроса в порядке, как показано ниже
- Обновите параметры SecretKey и IV, а также другие необходимые методы
- Соберите проект, и всё готово
  • AES_Killer_v4.0.java для многоуровневого шифрования запросов (Поддерживает форматы Form, JSON и XML)

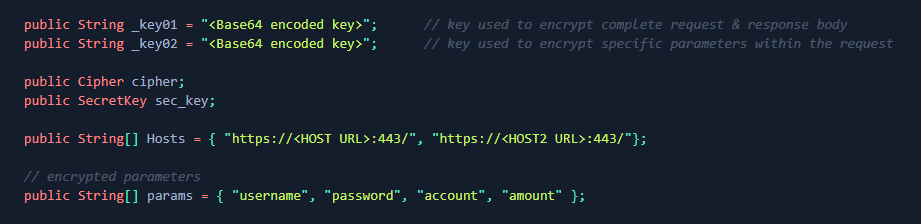
AES_Killer_v4.0.java: Этот вариант предназначен для многоуровневого шифрования, когда приложение шифрует несколько параметров запроса одним ключом, а затем шифрует всё тело запроса другим ключом.

- Склонируйте проект и замените BurpExtender.java кодом из AES_Killer_v4.0.java
- Измените конечные точки и параметры, как показано ниже
- Обновите секретные ключи и другие необходимые методы
- Соберите проект и добавьте jar-файл в ваш расширитель
ПРИМЕЧАНИЕ: Эти варианты не будут работать напрямую из-за особенностей вашего запроса, поэтому может потребоваться небольшая доработка.

Как установить

Скачайте jar-файл из релиза и добавьте в burpsuite

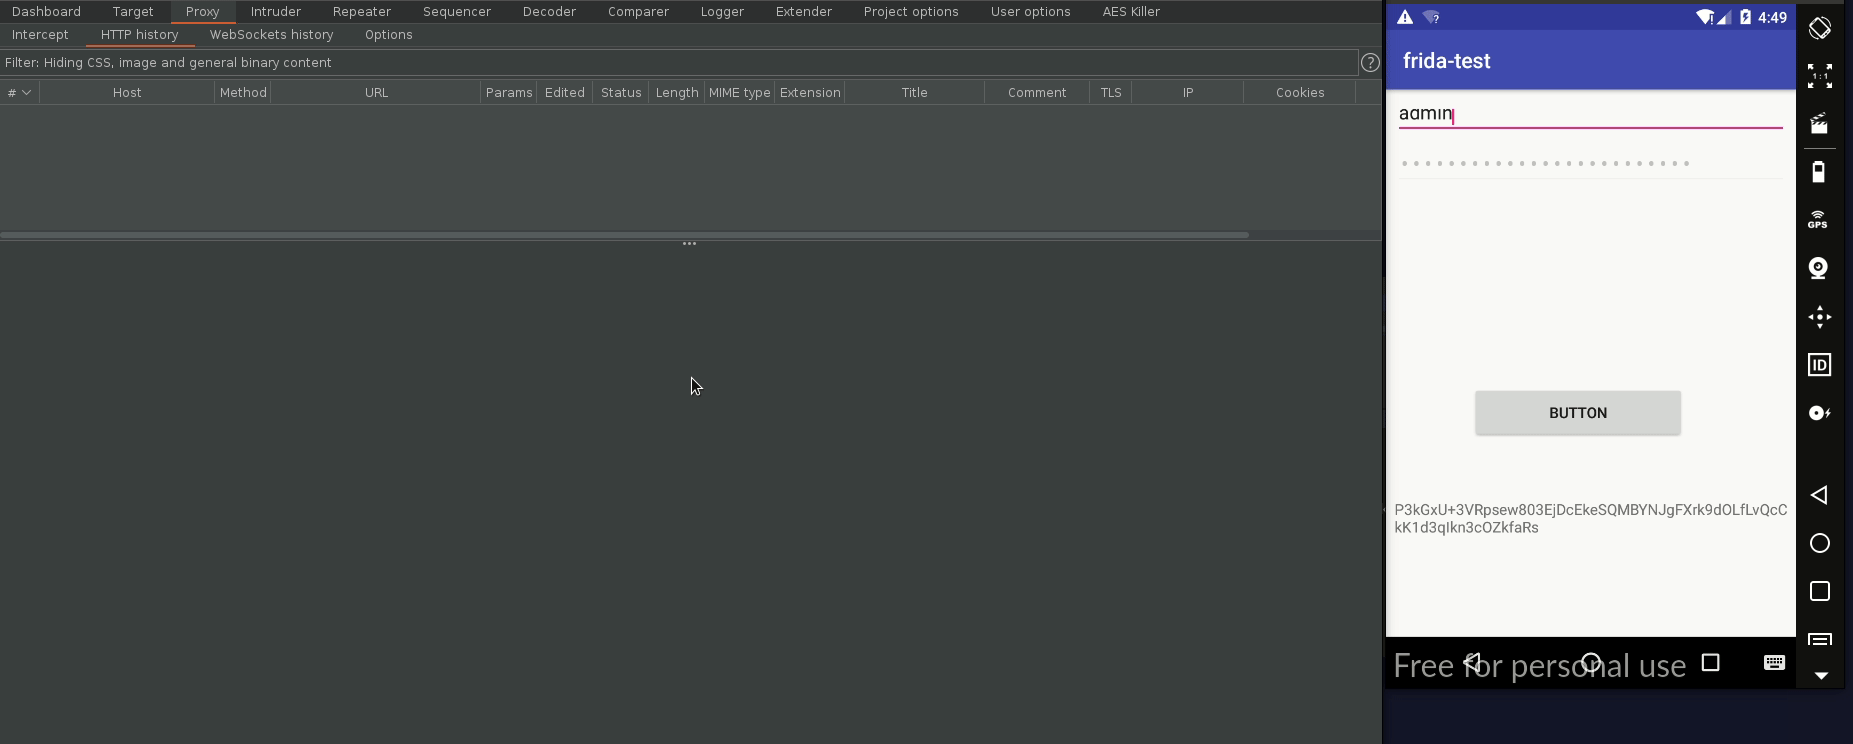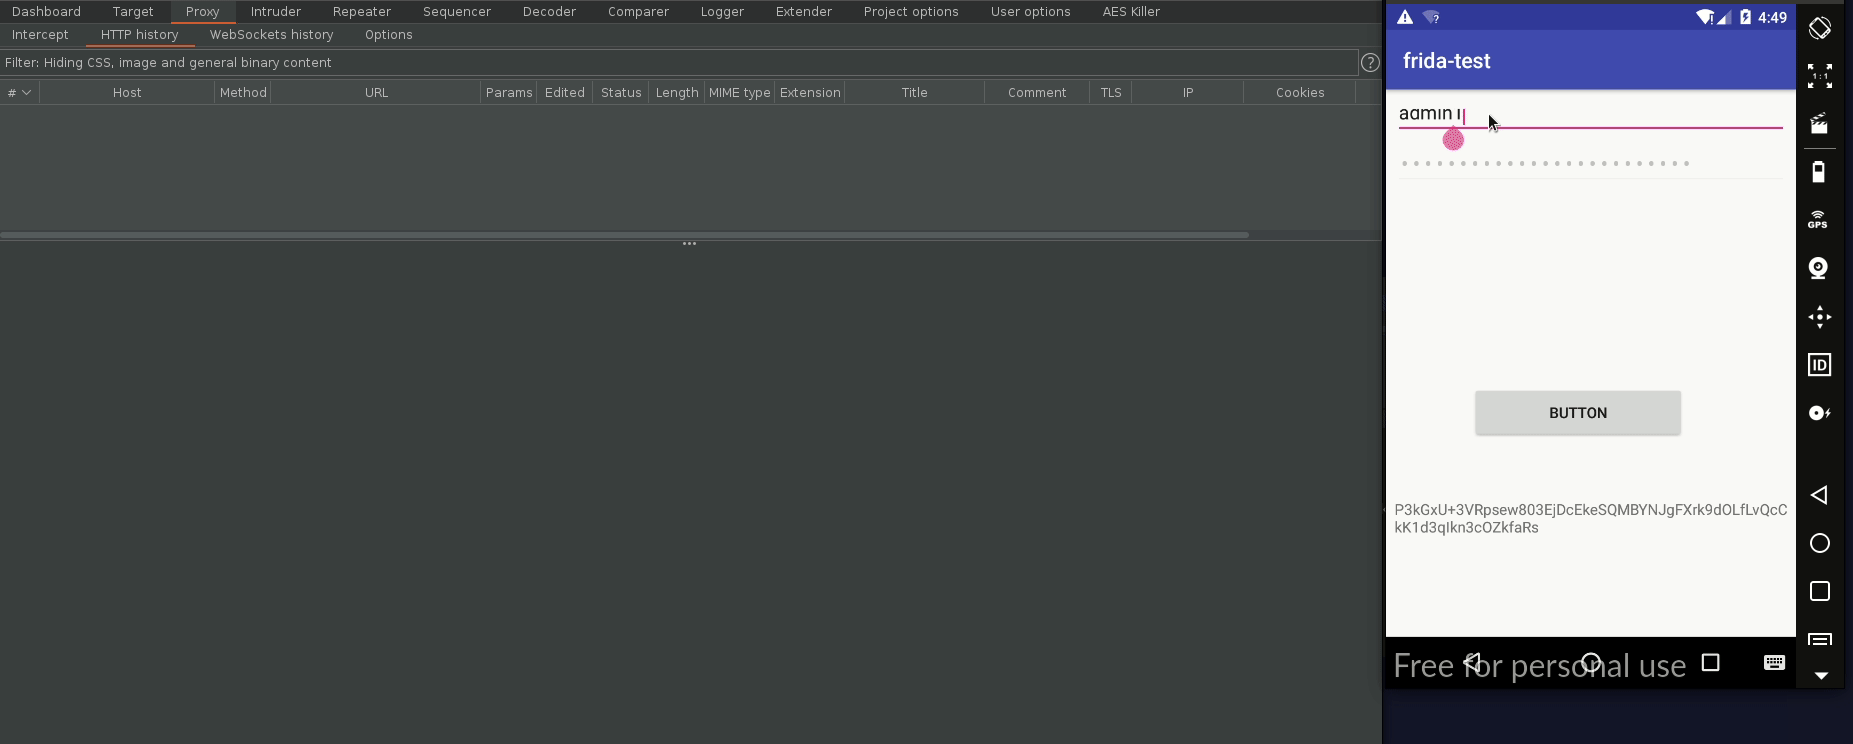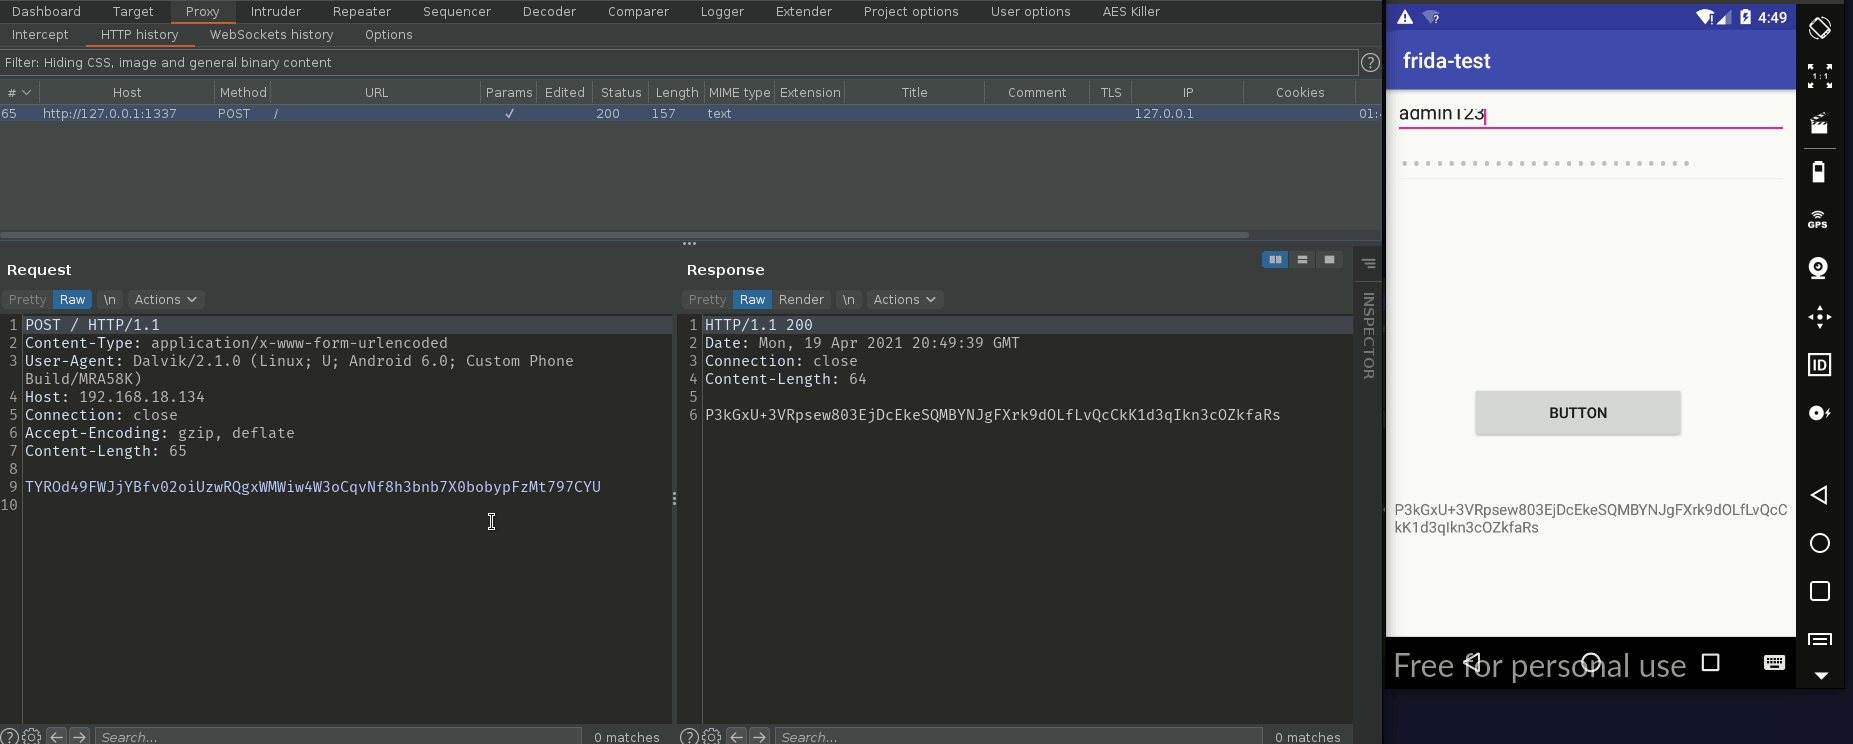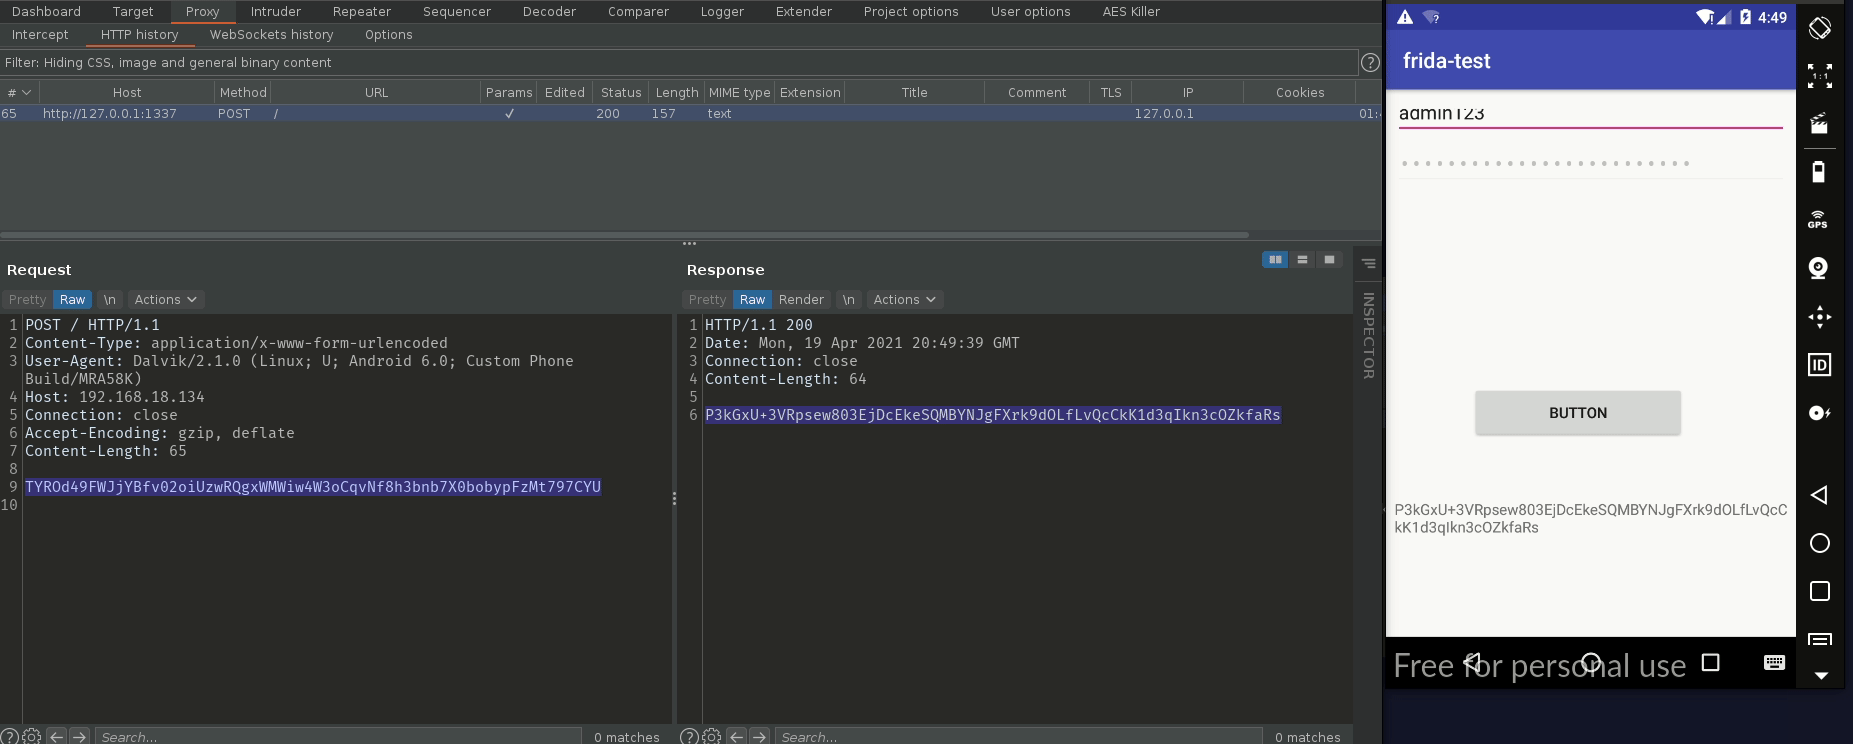
Исходный запрос/ответ

Получение ключа шифрования AES и IV

  • Сначала настройте сервер frida на устройстве iOS и Android.
  • Запустите приложение на мобильном устройстве.
  • Запустите aes-hook.js и frida-hook.py на вашем хост-компьютере, чтобы получить ключ шифрования AES и IV, как показано в этой статье.

Расшифровка запроса и ответа

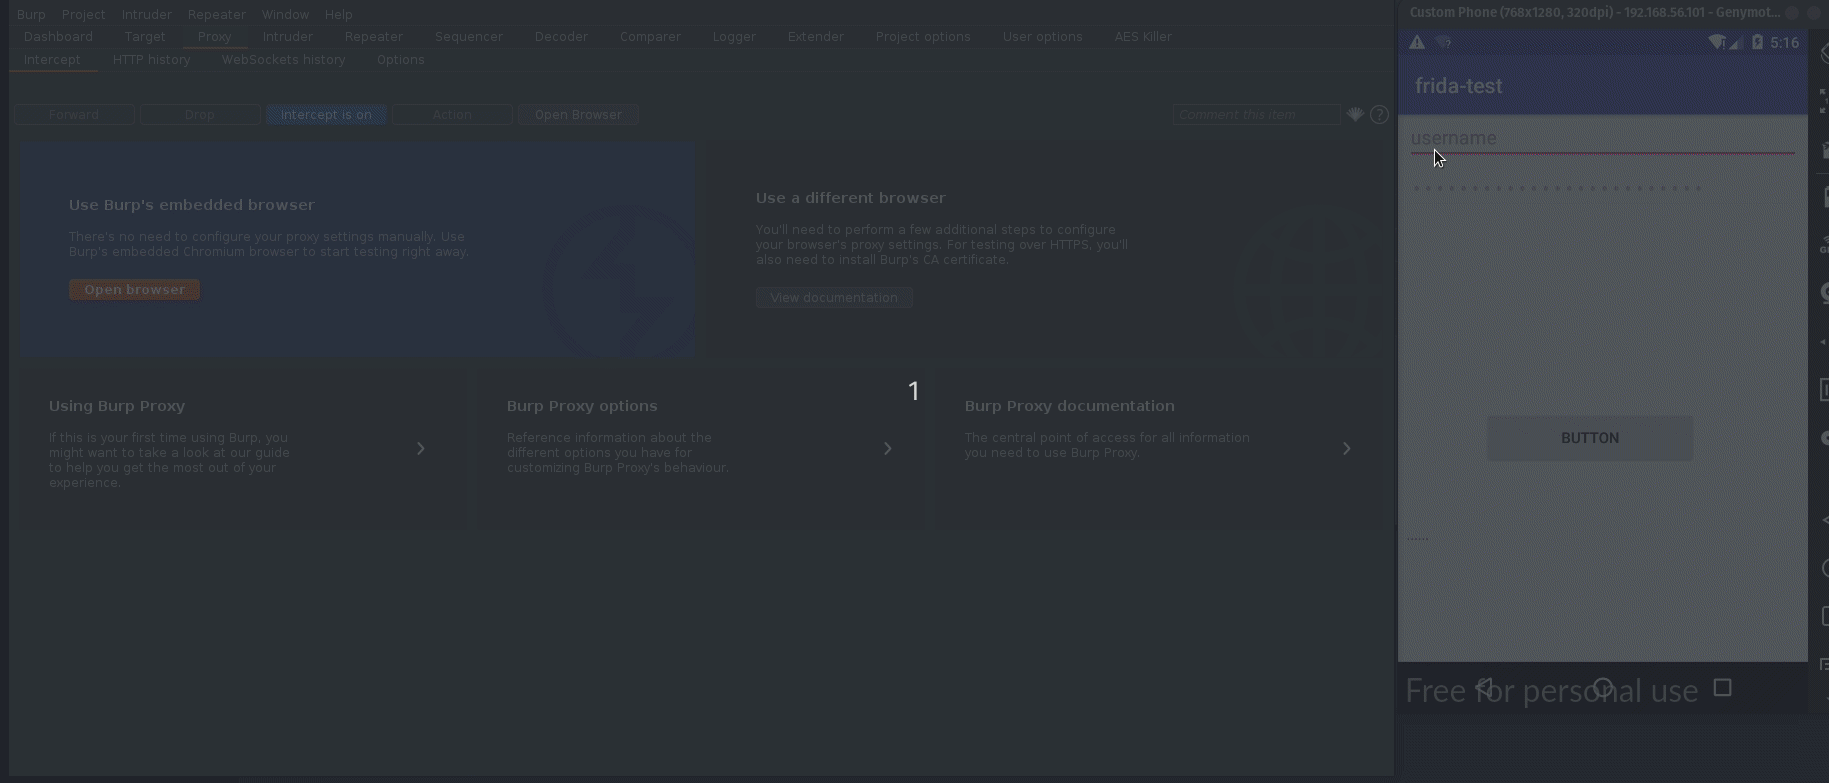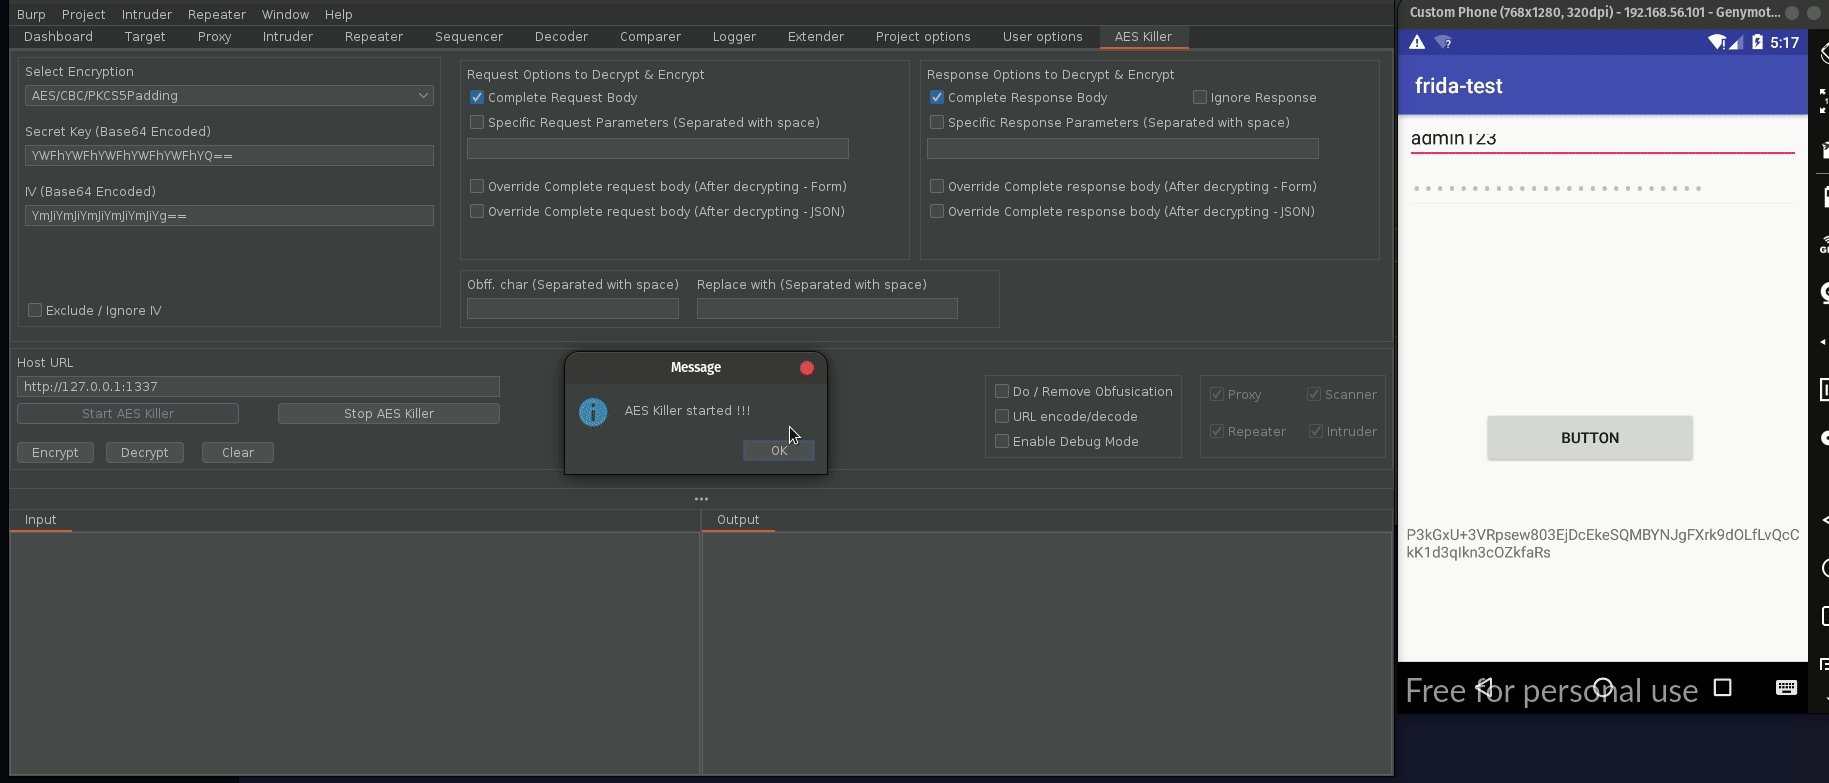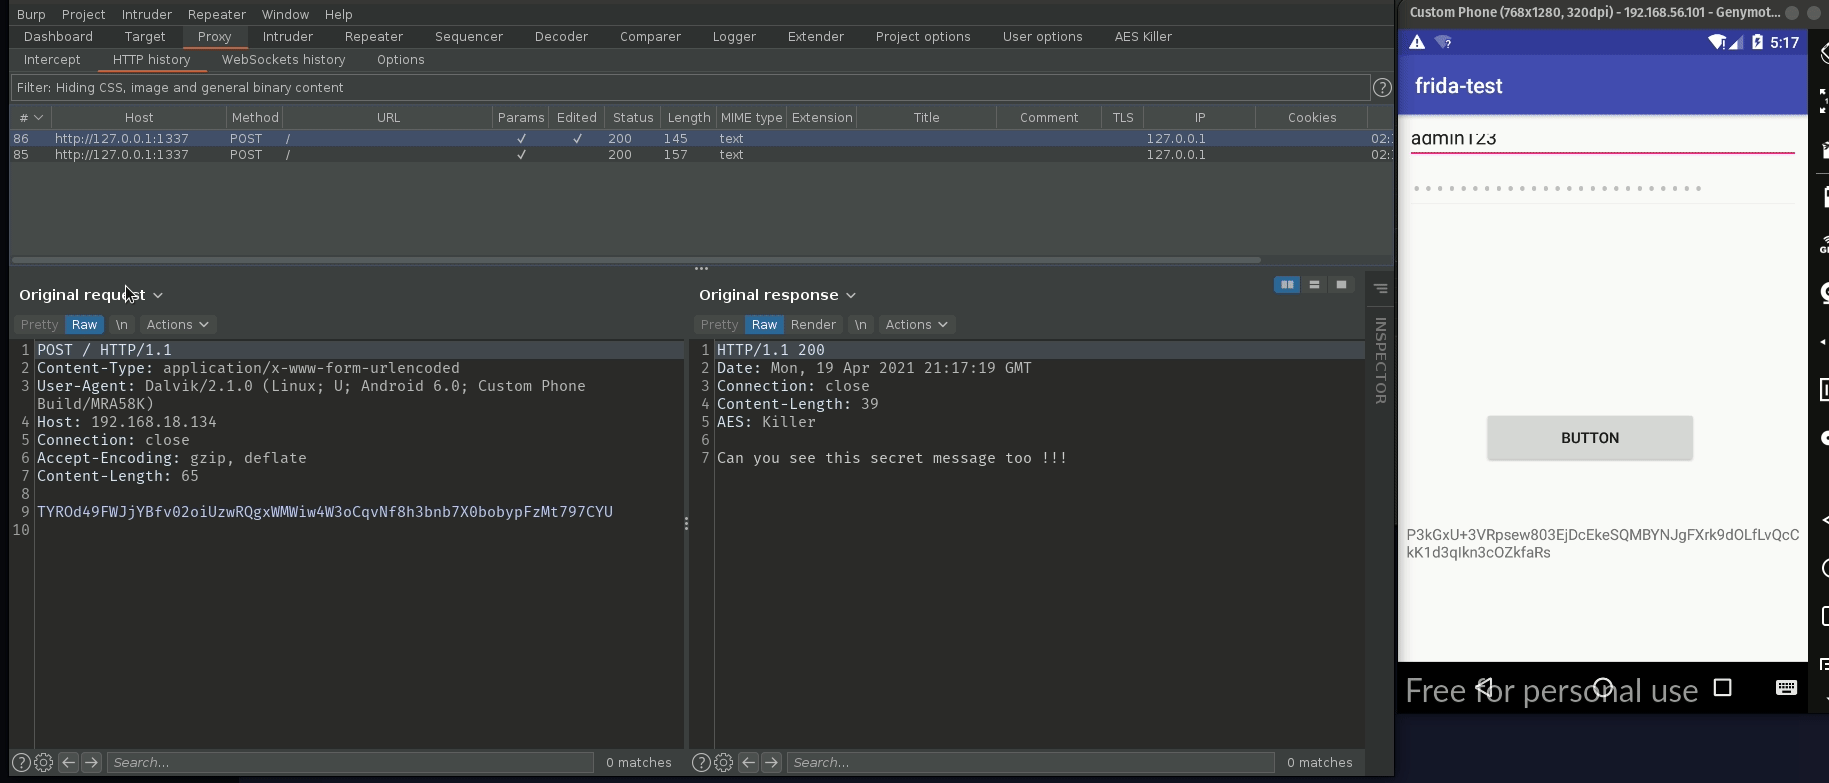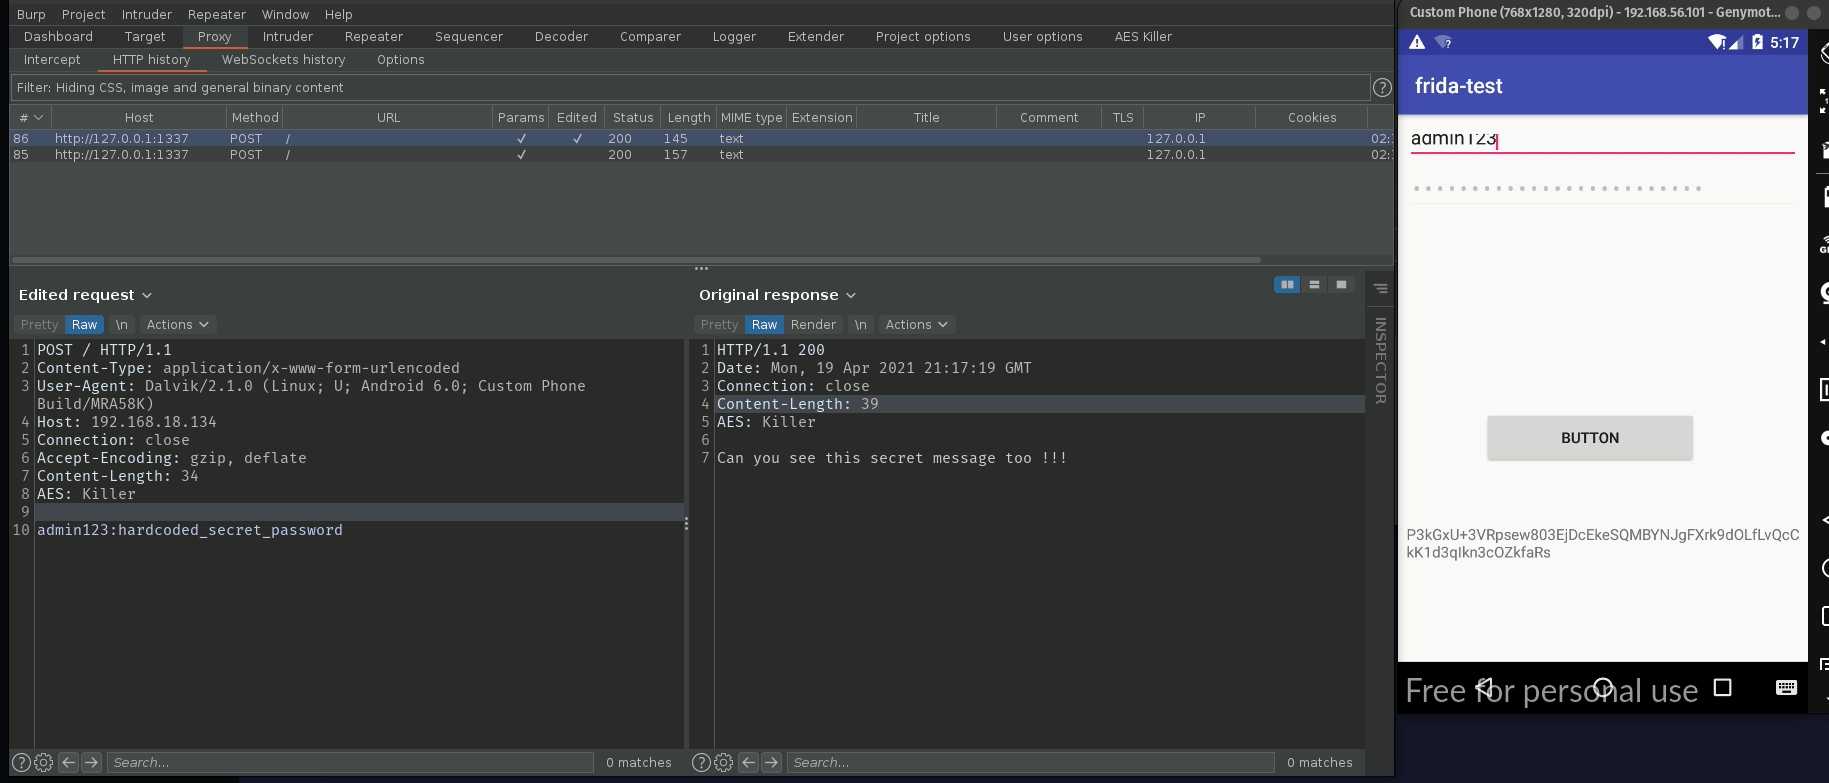
  • Укажите SecretSpecKey в поле Secret Key
  • Укажите IV в поле Initialize Vector
  • Укажите хост/URL для фильтрации запросов и ответов для шифрования и дешифрования
  • Выберите соответствующие опции запроса и ответа
  • Нажмите Start AES Killer

AES Killer с Repeater, Intruder и Scanner

Как только мы запустим AES Killer, он берёт под контроль Burp IHttpListener.processHttpMessage, который отвечает за обработку всего исходящего и входящего трафика, и AES Killer делает следующее:

  • Перед отправкой окончательного запроса на сервер ProcessHttpMessage шифрует запрос
  • При получении ответа ProcessHttpMessage сначала расшифровывает ответ, прежде чем показать его нам

Таким образом, мы будем получать только ответ в виде обычного текста и можем работать с запросом в виде обычного текста.

Ручное шифрование и дешифрование

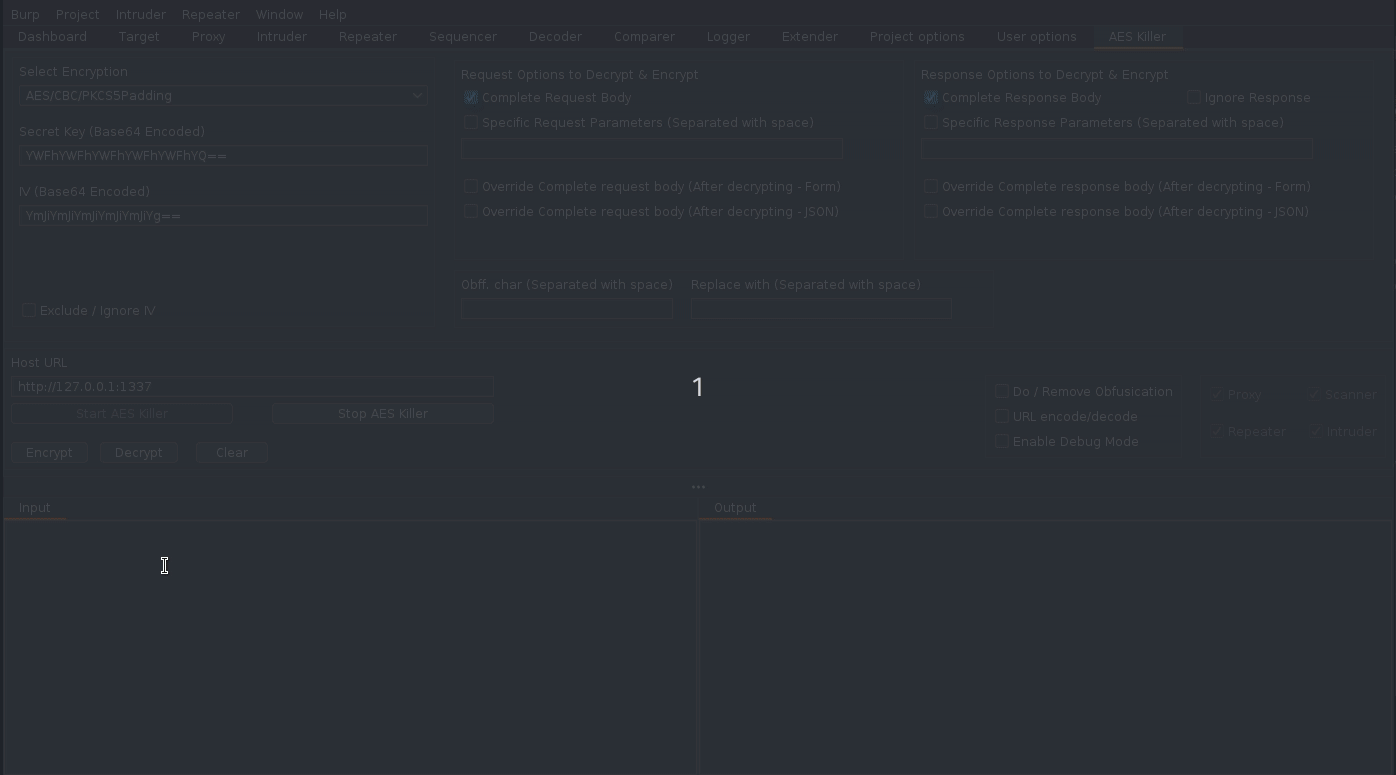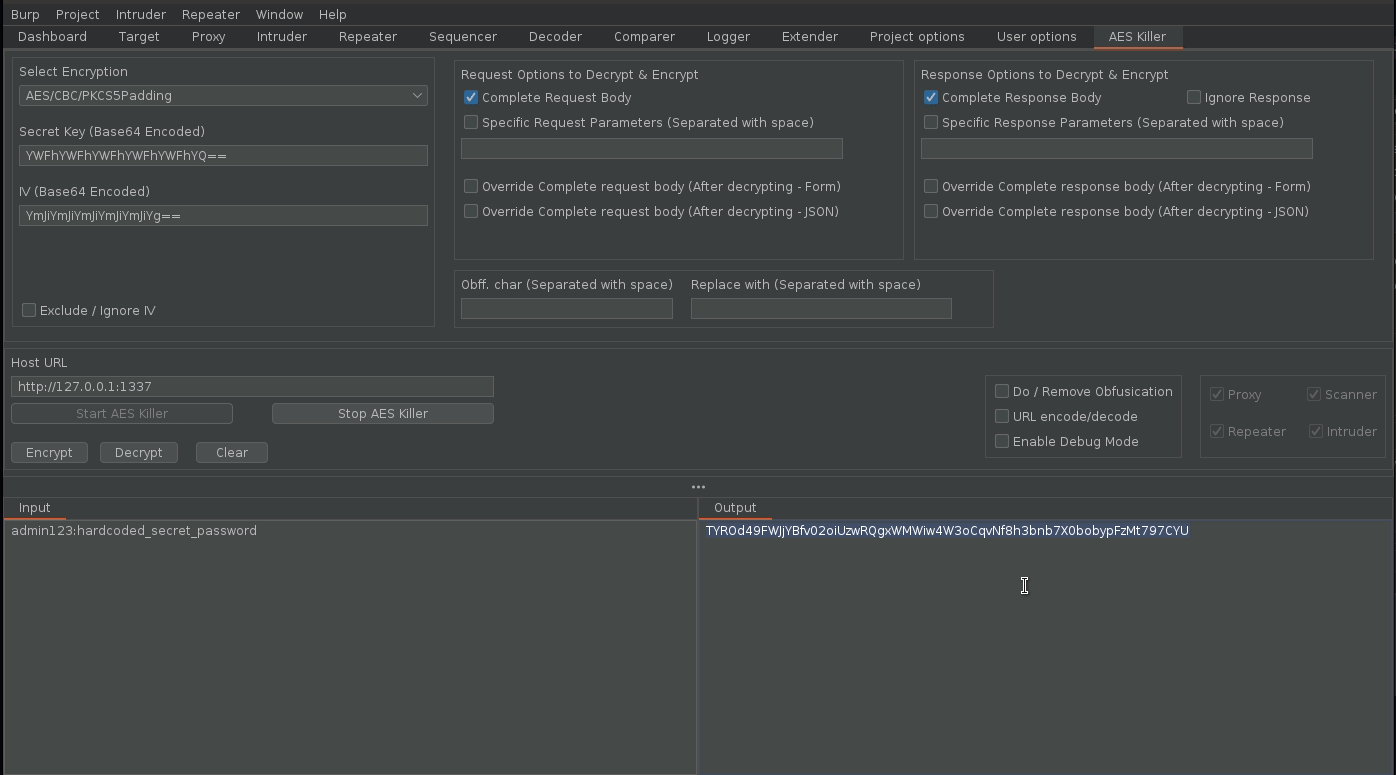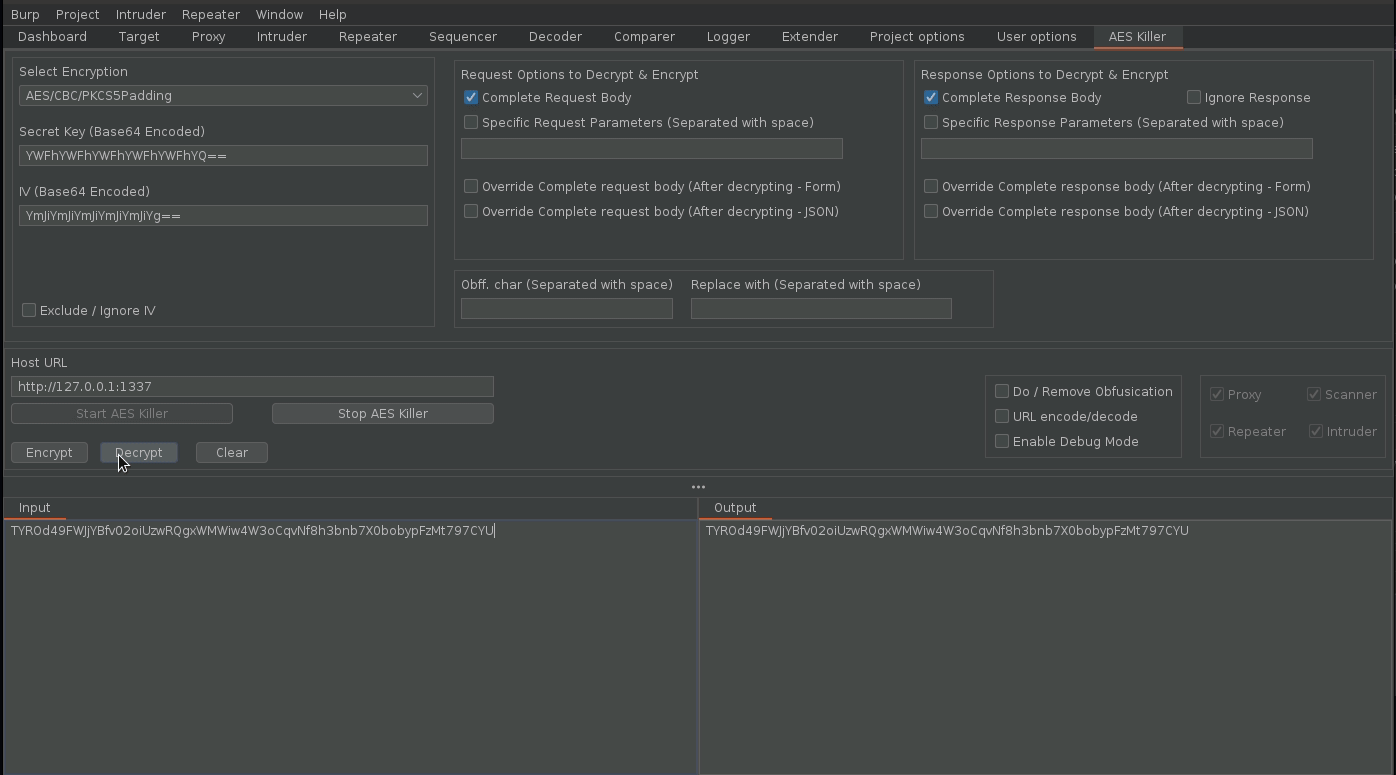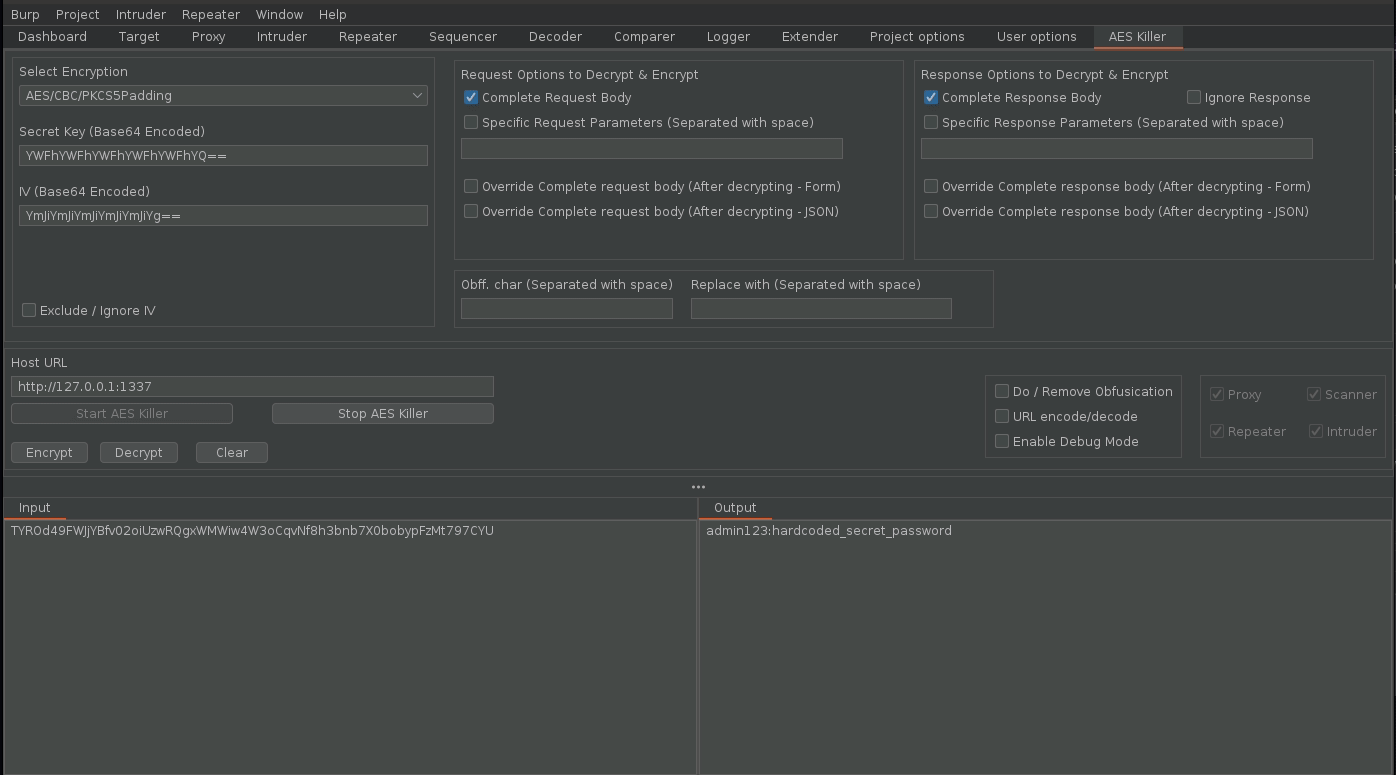
Мы также можем вручную шифровать и дешифровать строки с помощью AES Killer. Возьмём зашифрованную строку из запроса TYROd49FWJjYBfv02oiUzwRQgxWMWiw4W3oCqvNf8h3bnb7X0bobypFzMt797CYU и дешифруем её с помощью AES Killer. Аналогично можно выполнить и шифрование.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →