Примечание: Это Community Edition. Коммерческая и Professional редакции с расширенными возможностями доступны отдельно.
🌟 Обзор
SILENTCHAIN AI™ - Community Edition — это расширение для Burp Suite, которое привносит возможности искусственного интеллекта в тестирование безопасности веб-приложений. Используя передовые модели ИИ, SILENTCHAIN выполняет интеллектуальный пассивный анализ HTTP-трафика для выявления уязвимостей из OWASP Top 10, ошибок конфигурации безопасности и потенциальных векторов атак.
Почему SILENTCHAIN?
Традиционные сканеры безопасности полагаются на предопределённые сигнатуры и шаблоны. SILENTCHAIN AI™ идёт дальше благодаря:
- 🧠 Анализ на базе ИИ: использует современные языковые модели (Burp AI, Ollama, OpenAI, Claude, Gemini, Azure) для интеллектуального обнаружения уязвимостей
- 🎯 Контекстно-зависимое обнаружение: понимает логику приложения и бизнес-контекст, а не просто сопоставляет шаблоны
- ⚡ Сканирование в реальном времени: анализирует трафик по мере его прохождения через прокси Burp
- 📊 Профессиональная отчётность: формирует подробные результаты с привязкой к CWE, OWASP и рекомендациями по устранению
- 🔄 Ноль ложных срабатываний: валидация ИИ снижает шум и фокусируется на реальных уязвимостях
- 🆓 Community Edition: бесплатные возможности пассивного анализа
✨ Возможности
Основные возможности
🔍 Пассивный анализ на базе ИИ
- Автоматический анализ трафика в пределах области действия как пассивная проверка Burp Scanner (например, живой пассивный аудит прокси-трафика в Burp); пассивная проверка никогда не отправляет запросы к цели
- Анализ любого запроса по требованию из контекстного меню
- Обнаружение уязвимостей из OWASP Top 10
- Результаты безопасности с привязкой к CWE
- Интеллектуальная оценка достоверности
🎨 Профессиональный интерфейс
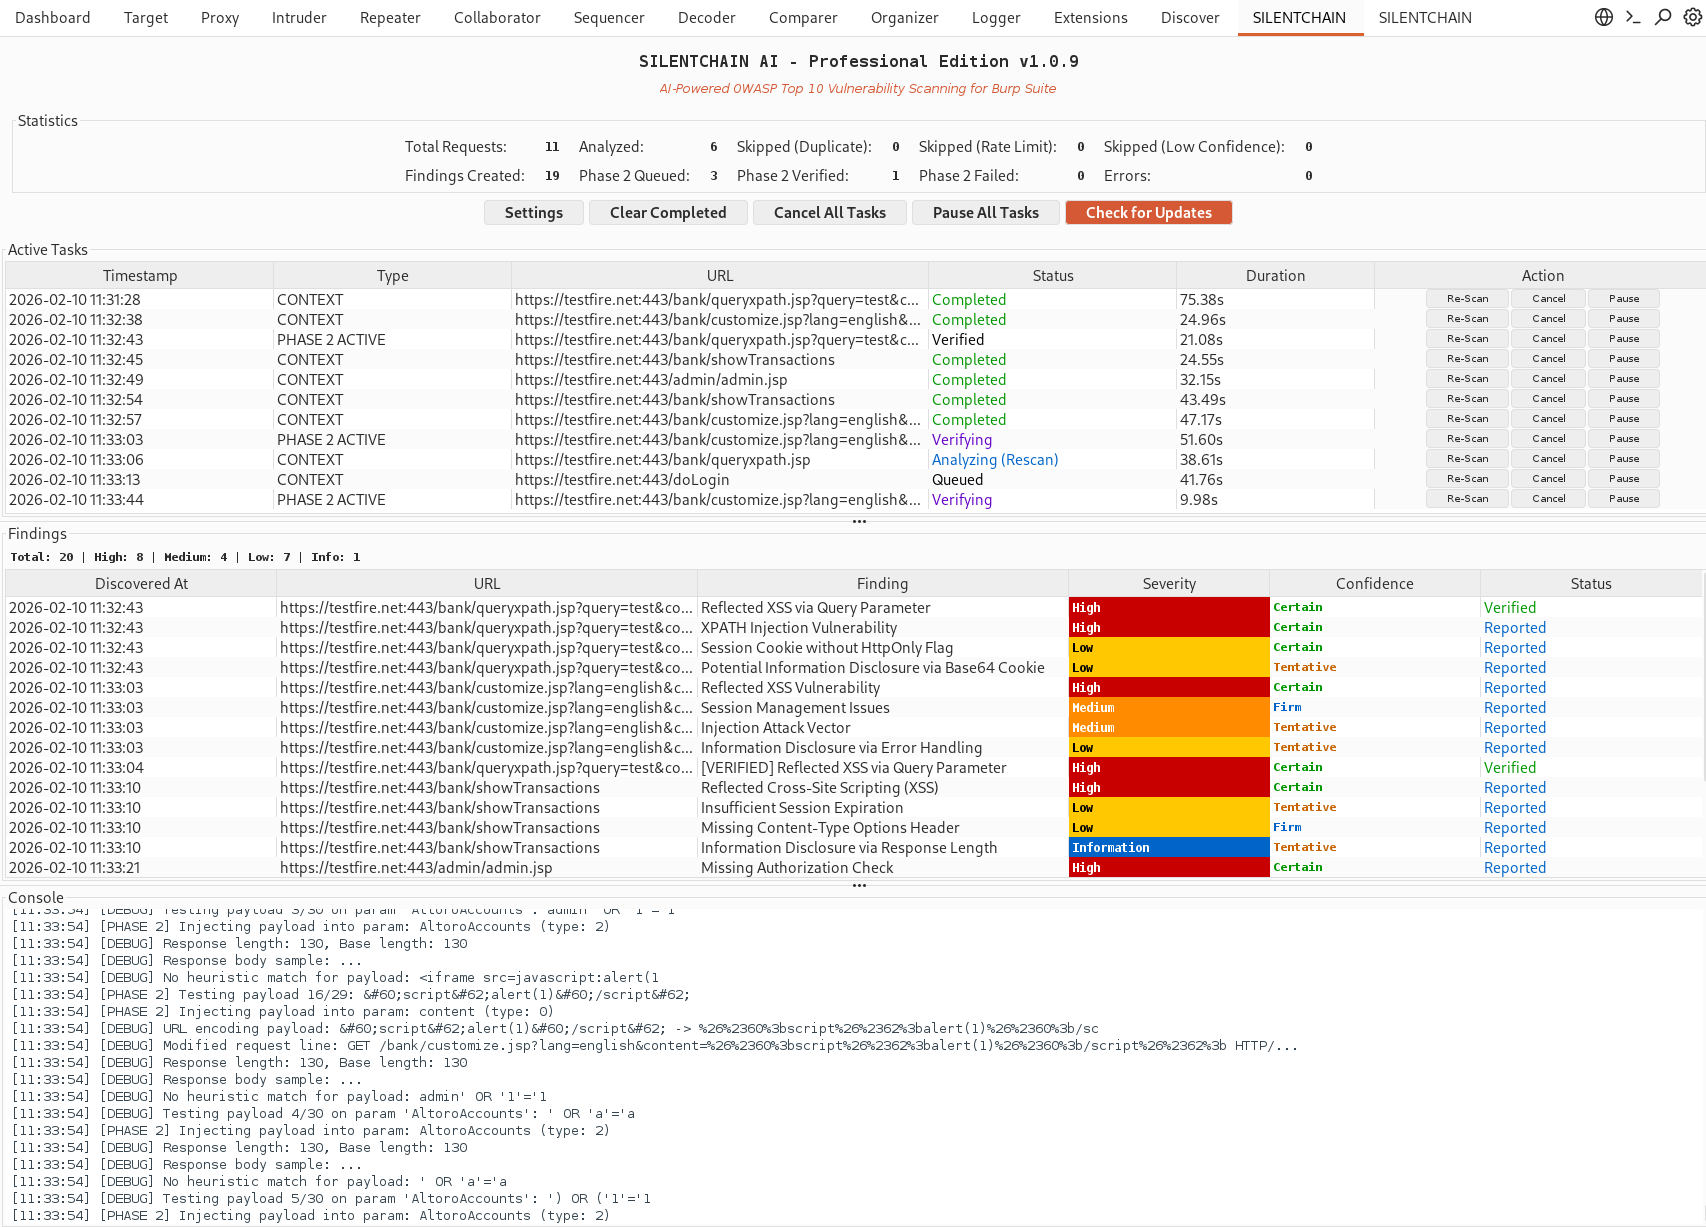
- Современная, интуитивная панель управления
- Панель результатов в реальном времени с цветовой кодировкой по уровню критичности
- Отслеживание и управление задачами
- Встроенное логирование в консоль
🤖 Поддержка нескольких ИИ
- Burp AI (по умолчанию; без настройки; промпты отправляются через Burp в сервис Burp AI от PortSwigger и расходуют кредиты Burp AI)
- Ollama (локально, бесплатно, с фокусом на приватность)
- OpenAI (GPT-4 / GPT-4o)
- Claude (Anthropic)
- Gemini (Google)
- Azure OpenAI / Foundry
📋 Умная отчётность
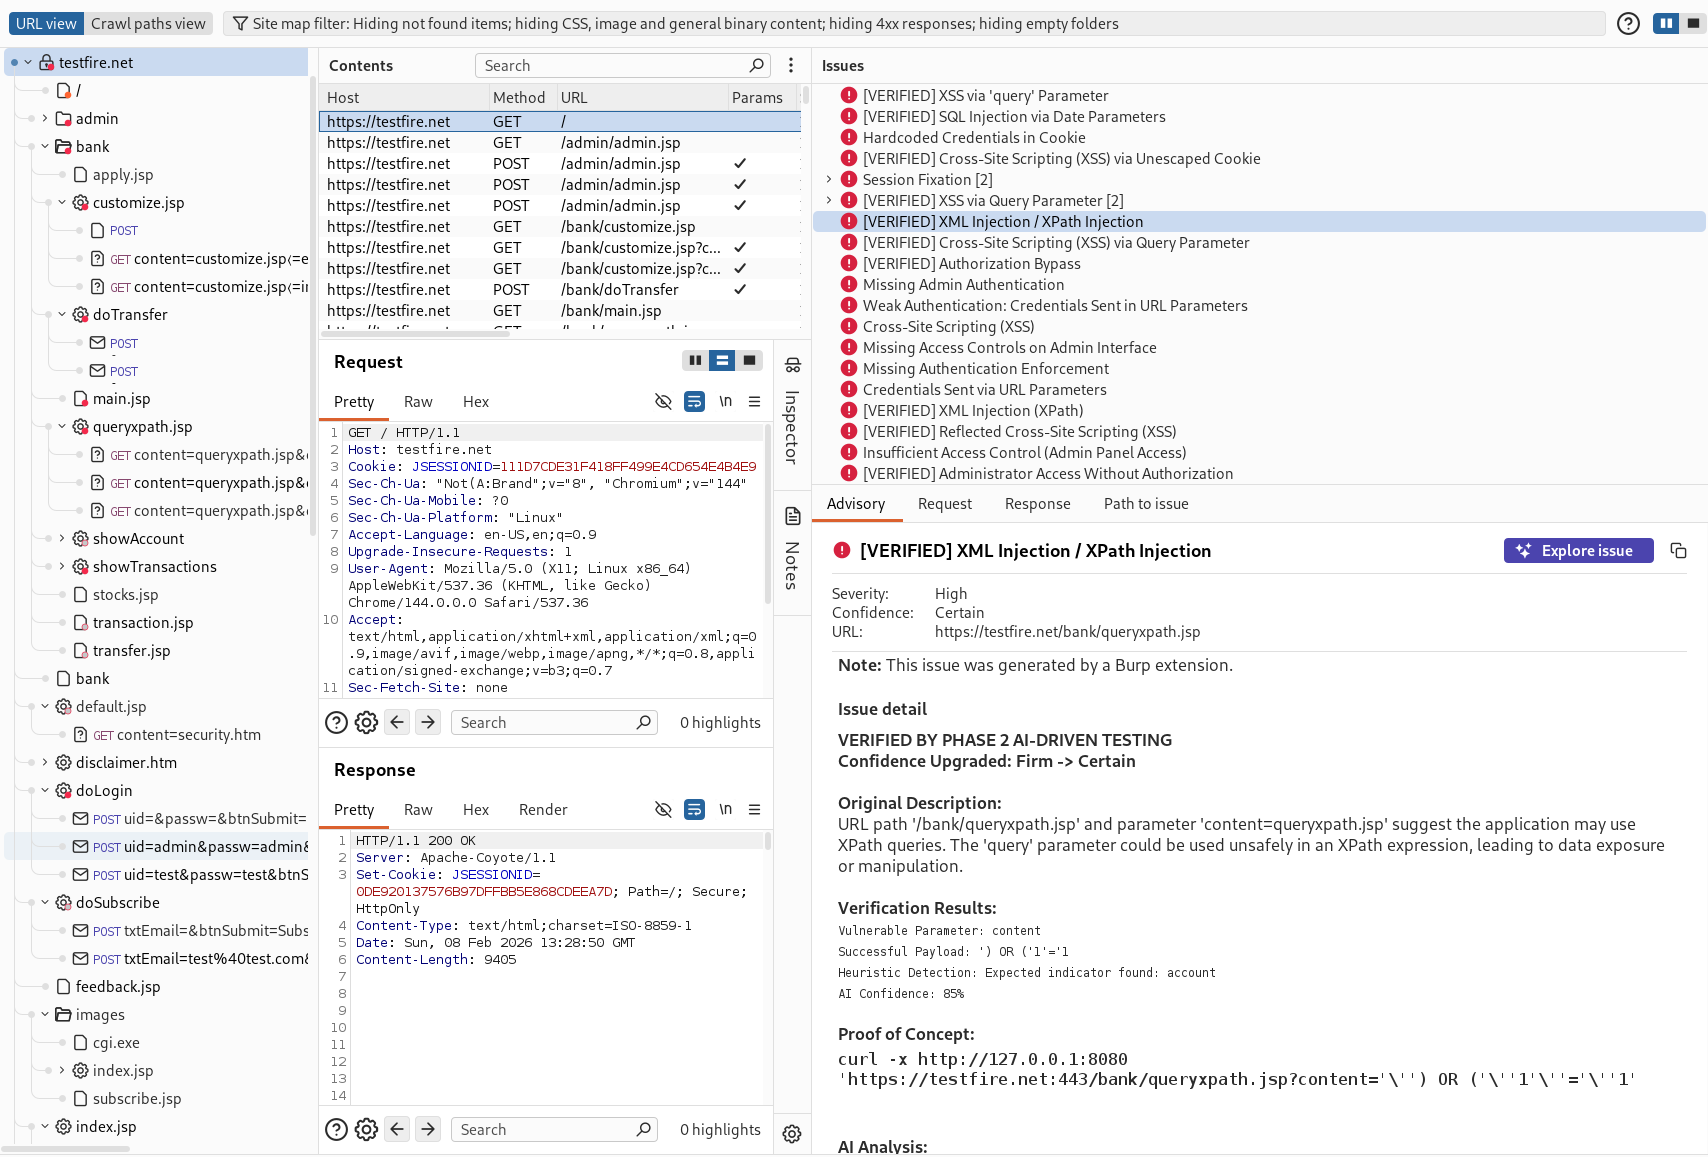
- Подробные описания уязвимостей
- Идентификация затронутых параметров
- Привязка к CWE и OWASP
- Рекомендации по устранению
- Прямые ссылки на ресурсы по безопасности
🛡️ Приватность данных (DataSanitizer)
- Всегда включено: учётные данные заменяются на
[REDACTED] перед любым запросом к ИИ, независимо от настройки санитайзера: значения cookie, значения заголовков Authorization и API-ключей/токенов, а также параметры / поля JSON с именами, похожими на учётные данные (password, token, api_key, session...) в URL, заголовках, содержащих URL (Referer, Location), образце параметра и телах запроса и ответа (form, JSON включая вложенные значения, multipart, XML, входные поля HTML-форм) (имена, атрибуты Set-Cookie и схема Authorization сохраняются)
- Санитайзер включён по умолчанию — дополнительно скрывает секреты и PII в остальной части обмена и нейтрализует шаблоны prompt-injection для каждого провайдера (Burp AI, Ollama и облачные провайдеры)
- Двунаправленное скрытие: конфиденциальные значения заменяются на плейсхолдеры
[REDACTED_*] перед отправкой провайдеру ИИ, затем восстанавливаются в ответе
- Обнаруживает и скрывает:
- API-ключи — OpenAI (
sk-), GitHub (ghp_), AWS (AKIA), GitLab (glpat-), Slack (xoxb-)
- Заголовки Authorization — Bearer-токены, Basic-аутентификация
- Учётные данные — поля password/secret/token, URI вида
user:pass@host
- Сессионные cookie — идентификаторы сессий, CSRF-токены, JWT, токены аутентификации
- Адреса электронной почты
- IP-адреса и имена хостов — сведения об инфраструктуре цели
- Санитайзер можно отключить в настройках для опытных пользователей (скрытие заголовков всё равно применяется)
- Вывод ИИ считается недоверенным: заголовки результатов санитизируются, а таблицы SILENTCHAIN никогда не рендерят HTML
Обнаружение уязвимостей
SILENTCHAIN AI™ обнаруживает широкий спектр проблем безопасности, включая:
| Категория | Уязвимости |
|---|
| Инъекции | SQL-инъекции, NoSQL-инъекции, инъекции команд, LDAP-инъекции, XPath-инъекции |
| Межсайтовый скриптинг | Отражённый XSS, хранимый XSS, DOM-based XSS |
| Аутентификация | Нарушенная аутентификация, проблемы управления сессиями, раскрытие учётных данных |
| Контроль доступа | IDOR, нарушенная авторизация, повышение привилегий |
| Криптография | Слабое шифрование, небезопасный SSL/TLS, раскрытие конфиденциальных данных |
| Конфигурация | Ошибки конфигурации безопасности, учётные данные по умолчанию, включённый режим отладки |
| XXE | Атаки с внешними XML-сущностями |
| Десериализация | Небезопасная десериализация |
| Компоненты | Уязвимые зависимости, устаревшие библиотеки |
🚀 Быстрый старт
Предварительные требования
- Burp Suite Professional 2025.8 или новее. Burp Suite Community Edition и Burp Suite DAST не поддерживаются: в Community Edition расширение загружается, логирует причину и остаётся неактивным.
- Включённый 'Use AI' для SILENTCHAIN в Extensions → Installed. По умолчанию он выключен для расширений, загруженных вручную (Burp спрашивает при установке из BApp Store). Это управляет всеми провайдерами, включая Ollama; если ИИ отключён глобально в настройках ИИ Burp, ничего не отправляется.
- Среда выполнения Java 21 (поставляется с текущими релизами Burp)
- Провайдер ИИ (один из следующих):
- Burp AI (по умолчанию; без настройки; использует кредиты Burp AI)
- Ollama (бесплатно, локально, с фокусом на приватность)
- API-ключ OpenAI
- API-ключ Claude (Anthropic)
- API-ключ Gemini (Google)
- Azure OpenAI / Foundry
Установка
 silentchainai/silentchain