
 #1
Инструменты безопасности LLM, инъекции промптов, извлечения моделей, состязательного ИИ и ред-тиминга ИИ.
Рекомендация Kitploit
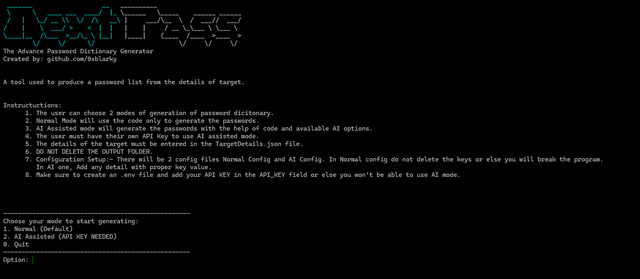
 0xblarky/nextpass
Инструмент, который можно использовать для генерации списка паролей или словаря на основе данных о цели.
 dwallener/entropicapublic
Публичная версия репозитория Entropica
 alixiacf/rep-openai-artifactory
Судебно-криминалистический анализ и локальная репликация инцидента с повышением привилегий OpenAI-Artifactory (CVE-2026-65616)
 vighnesh91/omnisec-hex
Локальный браузерный монорепозиторий безопасности с шестью модулями для мобильного анализа APK/IPA, клиентского DAST-фаззинга, OSINT-каталогов,…
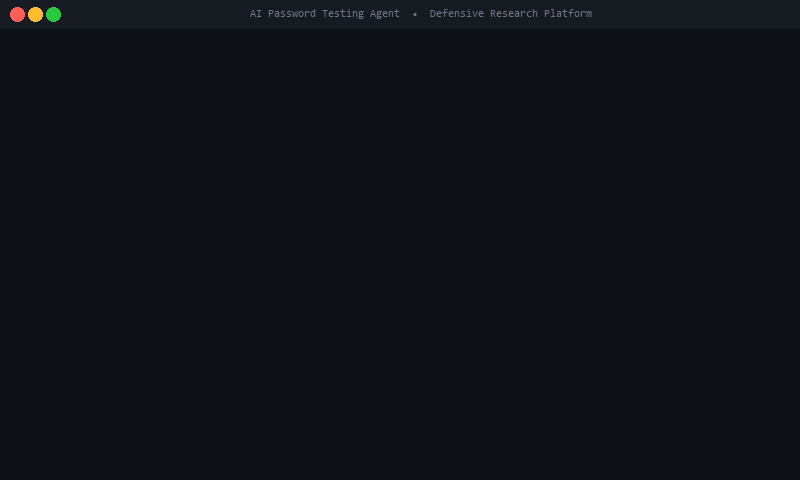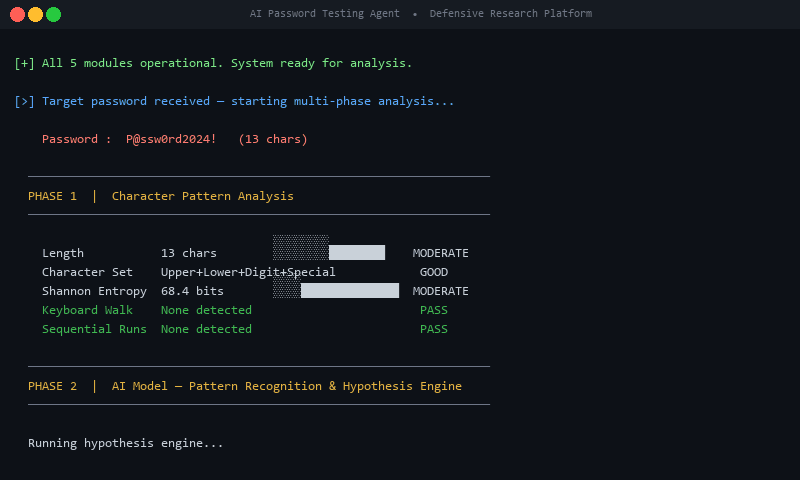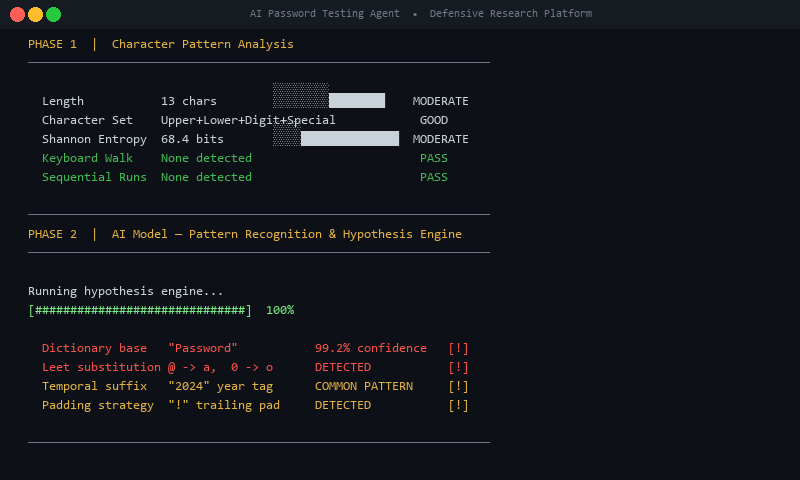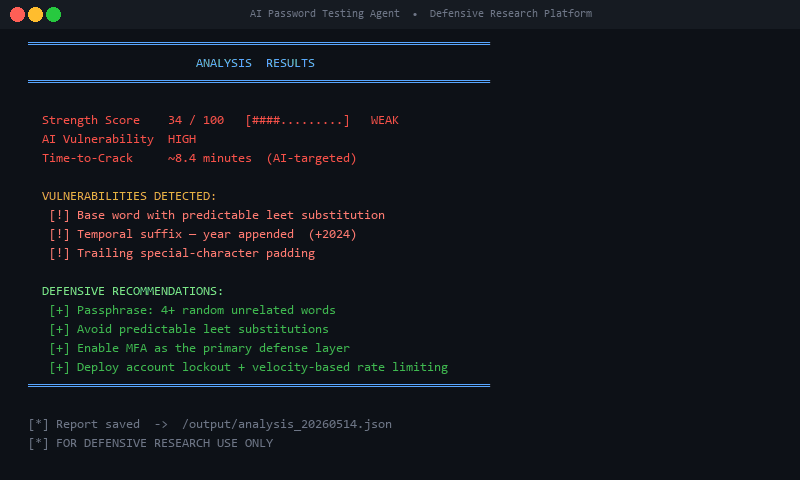 insider77circle/ai-password-testing-agent
Интеллектуальный агент для проверки надежности паролей, выявления уязвимостей и исследования шаблонов создания паролей.
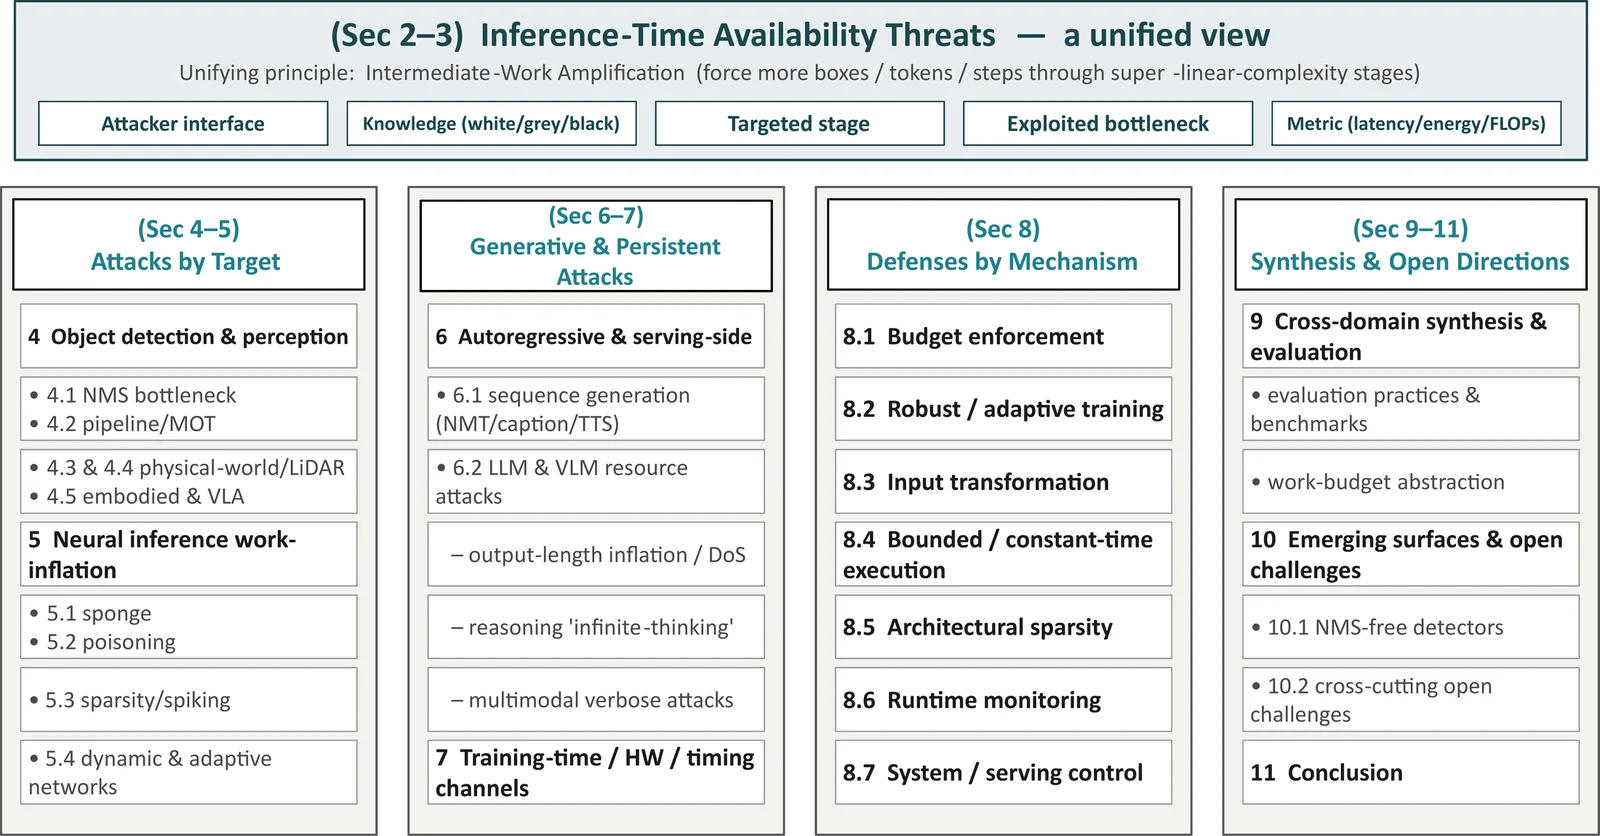 guzonghua/awesome-latency-attacks
Курируемый индекс атак и защит на основе глубокого обучения, направленных на задержку, энергопотребление-задержку и тайминги (доступность) —…
 uziii2208/cve-2026-88899
Knowns 0.30.0: неаутентифицированная инъекция заголовков предоставляет AI-агенту неограниченный доступ к файловой системе хоста
 hunt-benito/pgadmin-ai-assistant-sql-injection-cve-2026-17351-lexer-differential-bypass
Доказательство концепции, демонстрирующее обход SQL-инъекции CVE-2026-17351 в ИИ-ассистенте pgAdmin 4 через расхождение лексеров sqlparse/PostgreSQL,…
 s1ko/cve-2026-47630
Технический анализ уязвимости и proof-of-concept для CVE-2026-47630: произвольный dlopen через TRITON_BATCH_STRATEGY_PATH в NVIDIA Triton Inference…
 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro: отключена проверка TLS-сертификата в AI-ассистенте (MITM → кража API-ключа). CWE-295, CVSS 9.1. Сообщил @IlhomjonR.
 s1ko/cve-2026-52618
Документирует CVE-2026-52618 с PoC для инъекции команд ОС в @webfer/mcp-ansible-drupal через extraVars в executeDeployment, а также рекомендации по…
 george0papasotiriou/cve-2026-23001-hugging-face-transformers-model-deserialization-arbitrary-code-via-pickle-
Концепт-эксплойт для CVE-2026-23001: демонстрирует удалённое выполнение кода (RCE) через небезопасную десериализацию pickle в Hugging Face…
 jisung-pacific/hdi-graphrag-attack
Исследовательская реализация Hop-Decayed Influence (HDI) и фреймворка атаки 3S, выявляющая уязвимости структурного вспомогательного индексирования в…
 theopaid/cve-2026-66421-openclaw-dashboard-stored-xss-via-lastmessage-session-field
Уведомление о безопасности: хранимый межсайтовый скриптинг через сообщения агента, приводящий к краже токена сессии (openclaw-dashboard)
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
Инъекция в промпт в боте проверки кода, который выполняет созданные ИИ исправления в песочнице. Песочница использует чёрный список для блокировки…
 grassplatypus/cve-2026-45033-class
PoC для CVE-2026-45033 для Claude Code, а не для Github Copilot. Работает на Haiku 4.5.
 amnsecurity/litellm-command-injection-security-assessment
Профессиональный отчет об оценке уязвимостей для риска внедрения команд в LiteLLM, включающий краткое изложение для руководства, техническое…
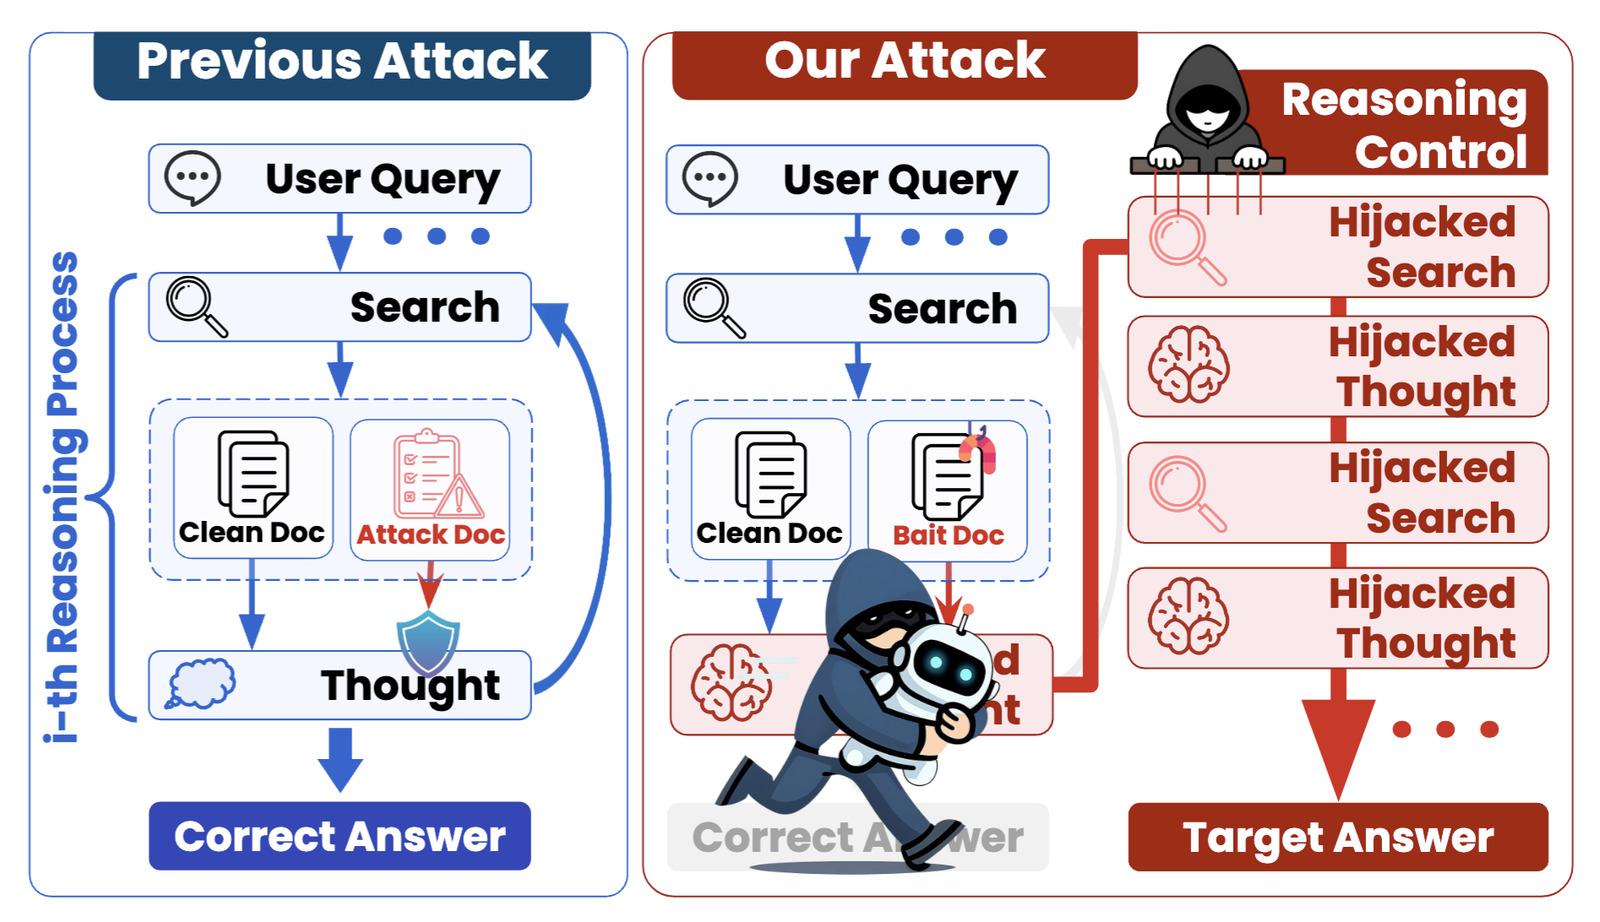 chanwoochoi316/kidnaprag
Black-box фреймворк для атак, который перехватывает процесс рассуждения в агентных системах генерации с дополненной выборкой (retrieval-augmented…








