
 #1
Инструменты безопасности LLM, инъекции промптов, извлечения моделей, состязательного ИИ и ред-тиминга ИИ.
Рекомендация Kitploit

 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
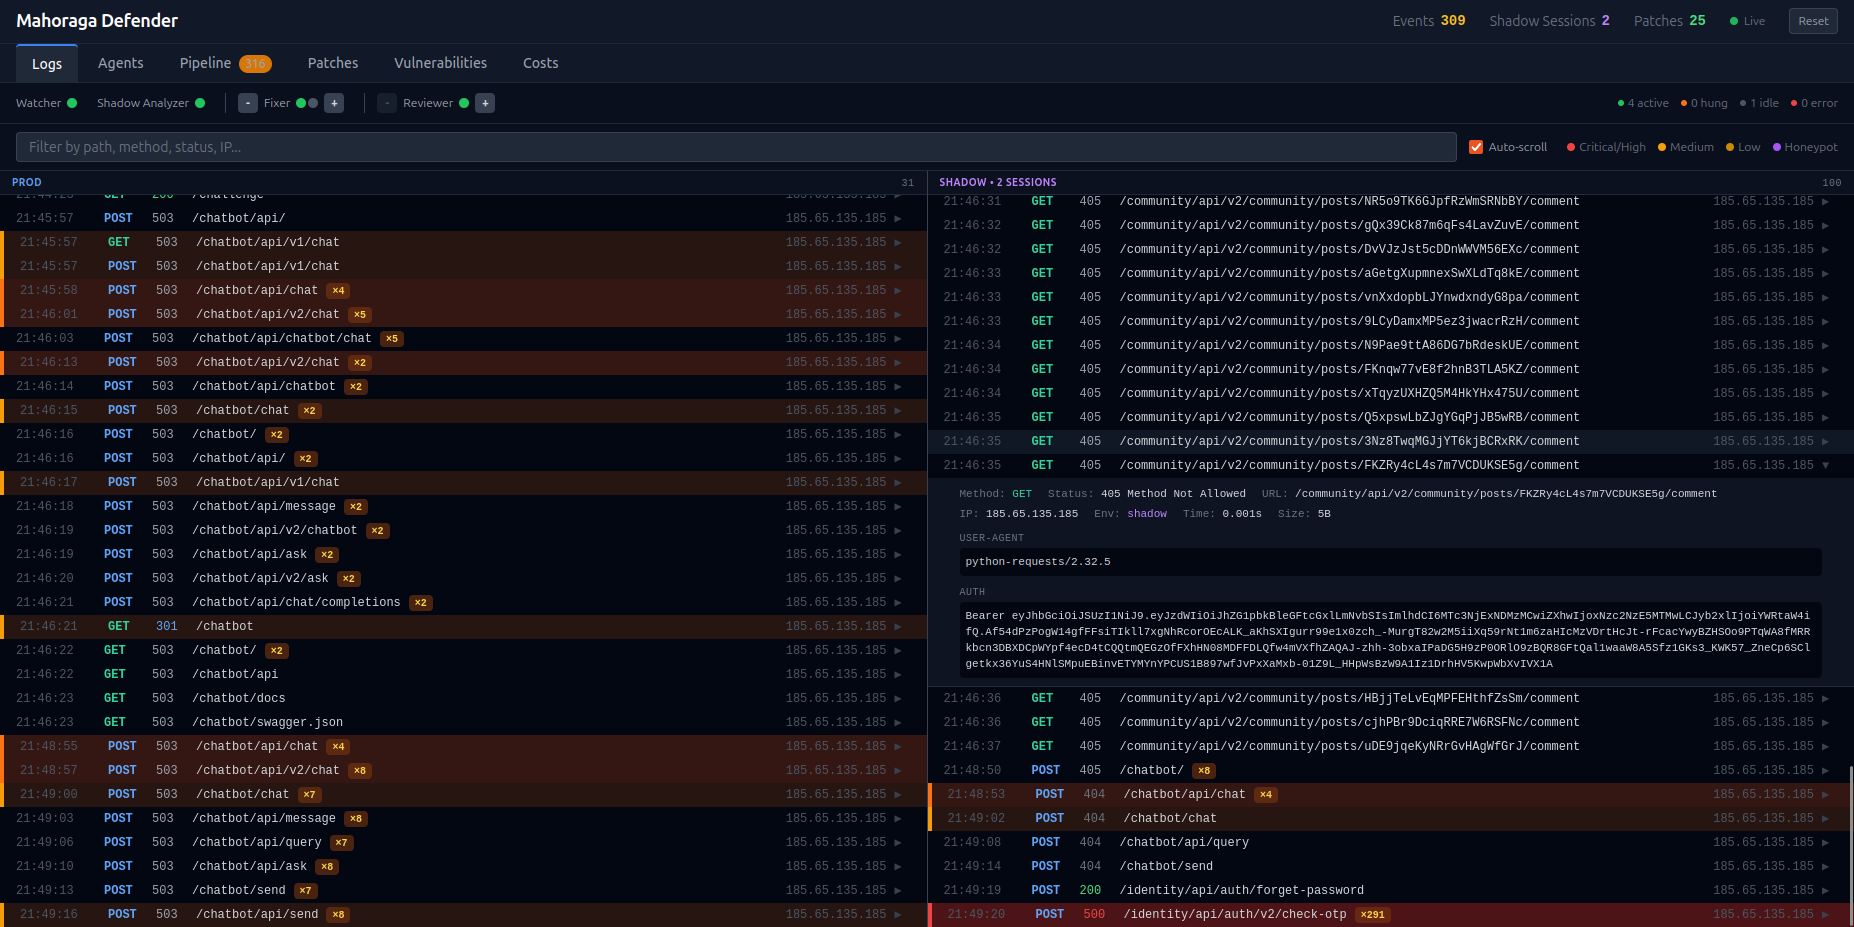 ageofalgorithms/mahoraga-webapp-defender
Система защиты веб-сайтов с реактивным управлением на основе ИИ, которая обнаруживает атаки, анализирует их и автономно исправляет исходный код в…
 alixiacf/hpim-training-lab
Trained to Escalate: Forensic Analysis and Local Replication of RLHF-Induced Privilege Escalation in AI Agents (CVE-2026-65616)
 phil-fan/fs-attack
Реализация статьи «Rethinking Latency Denial-of-Service: Attack the LLM Serving Framework, Not the Model»
 ak-cybe/cve-2025-68664-langgrinch-poc
Тестовая среда для выявления и демонстрации уязвимостей десериализации в LangChain Core (версии <0.3.81). Только для образовательных целей.
 yxf203/defense-as-skill
Runtime guard skill that detects and blocks malicious skill-induced attacks in skill-augmented agents, with an MCTS loop that evolves the guard…
 euph00/zoneclaw-code
Бенчмарк и код защиты от атак на постоянную память для компьютерных агентов в стиле OpenClaw, с митигацией зонирования памяти, сценариями атак и…
 bytespulse-oe/wp2shell-hestia-scanner
Сканер безопасности WordPress в режиме только для чтения для серверов HestiaCP. Обнаруживает индикаторы компрометации wp2shell (CVE-2026-63030 /…
 uiuc-kang-lab/persistbd
Research code for training adapters that make LLM agent backdoors survive benign fine-tuning, with trigger-rate scoring, SWE-bench evaluation, and…
 hondamunigeprasannasilva/attack-attention
[CVPR 2025-ADVML] Официальный репозиторий для `Attacking Attention of Foundation Models Effectively Disrupts Downstream Tasks`
 usama1002/deleting-the-trace
Эксперименты по подавлению цепочки рассуждений с помощью управляющих токенов и атакам на снисходительность парсера в LLM-агентах, использующих…
 jacobideji/aiiroverlay
AI IR Overlay™ — практическая структура реагирования на инциденты для AI-агентов в производственной среде. Построена на основе NIST SP 800-61 r3,…
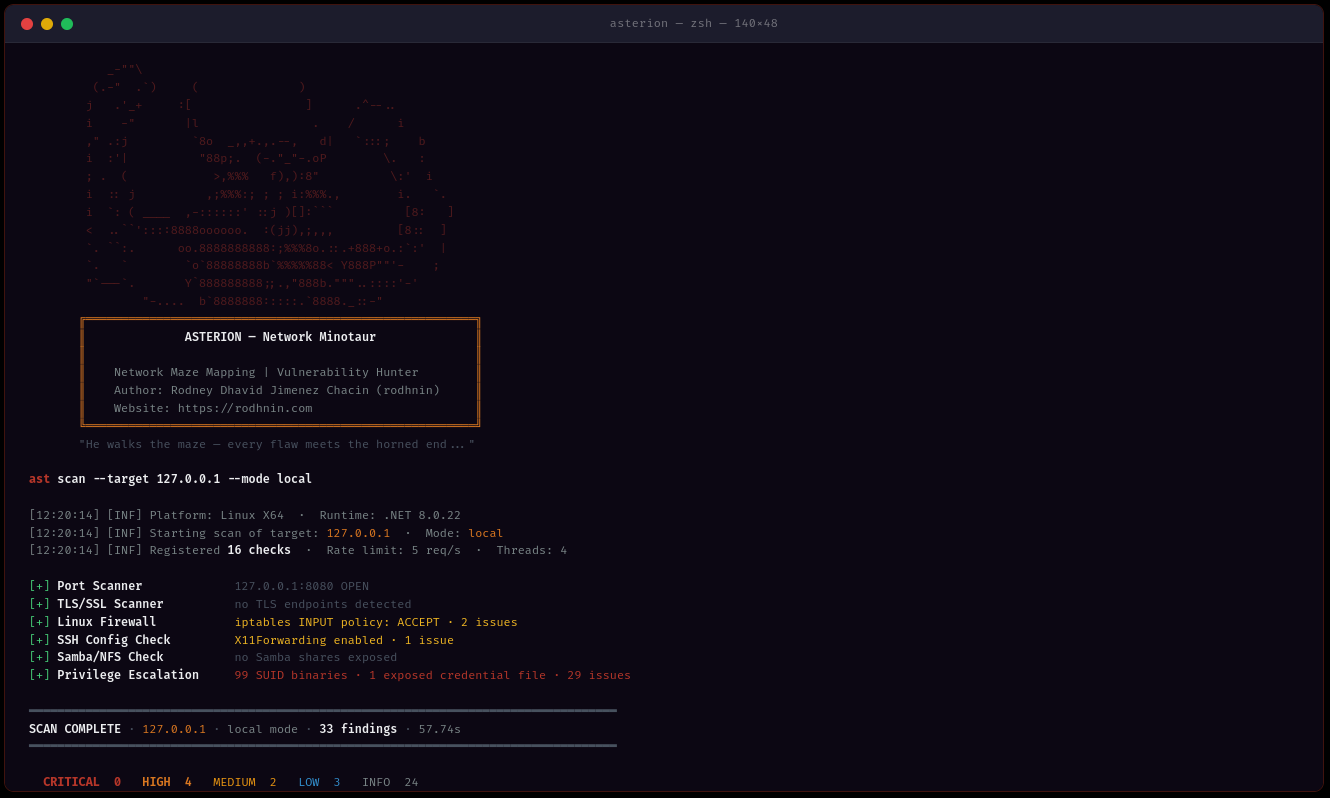 rodhnin/asterion-network-minotaur
Аудитор безопасности сети и домена, сканирующий Windows Active Directory, системы Linux и сетевую инфраструктуру, с руководствами по усилению защиты…
 js-lee-ai/refusal-relocates
Refusal localizes, the damage relocates, safety layers under few-sample fine-tuning
 sydsec1/syd
Офлайн-помощник по кибербезопасности для специалистов по безопасности. Полностью автономный инструмент анализа на базе ИИ для Nmap, Volatility,…
 moontea0416/webmirage
Состязательные атаки с использованием изображений на визуально-языковых веб-агентов: от визуальной привязки до выполнения в браузере
 boreas37/cve-2025-62593-poc
PoC для CVE-2025-62593: неаутентифицированный RCE в Ray (CISA KEV). Только стандартная библиотека Python.








