Оркестратор AI-атак на пароли > Брутфорс мёртв. Новая атака на пароли учится. Этот репозиторий — исследование, стоящее за этим утверждением: технический анализ того, как ИИ превращает атаки на пароли из слепого перебора в адаптивные кампании, которые учатся на каждой неудаче — плюс правила обнаружения и контрмеры для их остановки. Никакого рабочего кода атак. Только статья + защита.
⚠️ ПРАВОВАЯ ОГОВОРКА И ЦЕЛЬ ИССЛЕДОВАНИЯ
ЭТОТ РЕПОЗИТОРИЙ ПРЕДНАЗНАЧЕН ИСКЛЮЧИТЕЛЬНО ДЛЯ ИССЛЕДОВАНИЙ В ОБЛАСТИ ЗАЩИТНОЙ КИБЕРБЕЗОПАСНОСТИ И ОБРАЗОВАТЕЛЬНЫХ ЦЕЛЕЙ
- НИКАКОГО ЭКСПЛУАТИРУЕМОГО КОДА — Этот репозиторий содержит только теоретические исследования, концептуальный анализ и защитные контрмеры
- НИКАКИХ НАСТУПАТЕЛЬНЫХ ИНСТРУМЕНТОВ — Никаких рабочих эксплойтов, скриптов атак или автоматизированных инструментов атак не включено
- ФОКУС НА ЗАЩИТЕ — Весь контент предназначен для помощи организациям в защите от атак на пароли с использованием ИИ
- АКАДЕМИЧЕСКОЕ ИССЛЕДОВАНИЕ — Это технический анализ возможностей для специалистов по безопасности и исследователей
- СООТВЕТСТВИЕ — Весь контент соответствует стандартам ответственного раскрытия и этичных исследований в области безопасности
Получая доступ к этому репозиторию, вы соглашаетесь:
- Использовать эту информацию исключительно в защитных целях
- Не пытаться превратить в оружие или реализовать любые описанные концепции
- Ответственно делиться выводами с сообществом безопасности
- Соблюдать все применимые законы и нормативные акты
Обзор репозитория
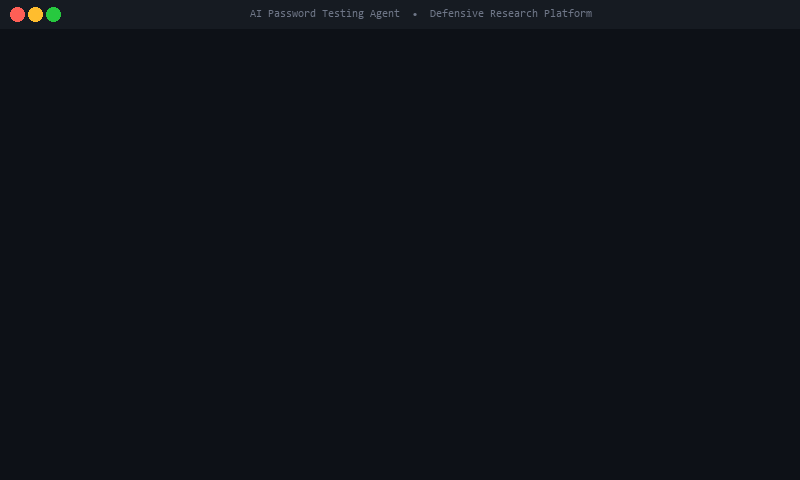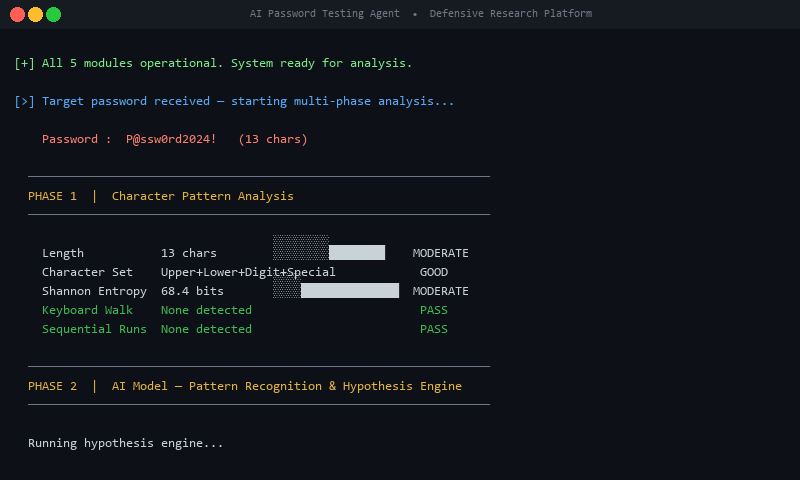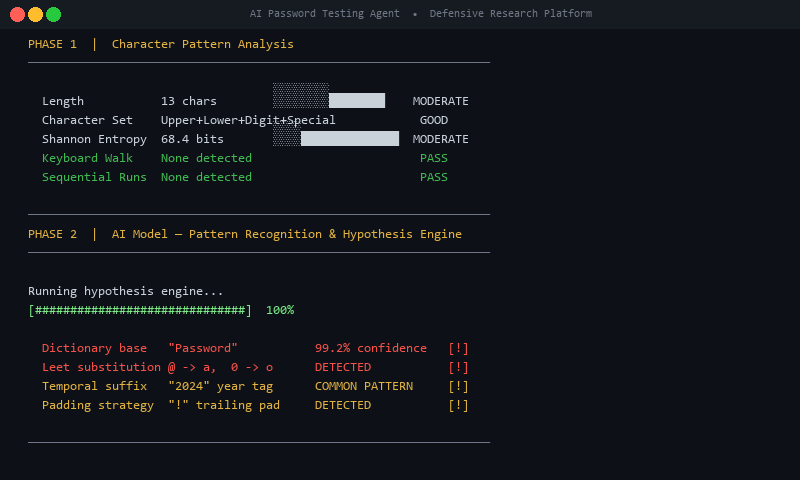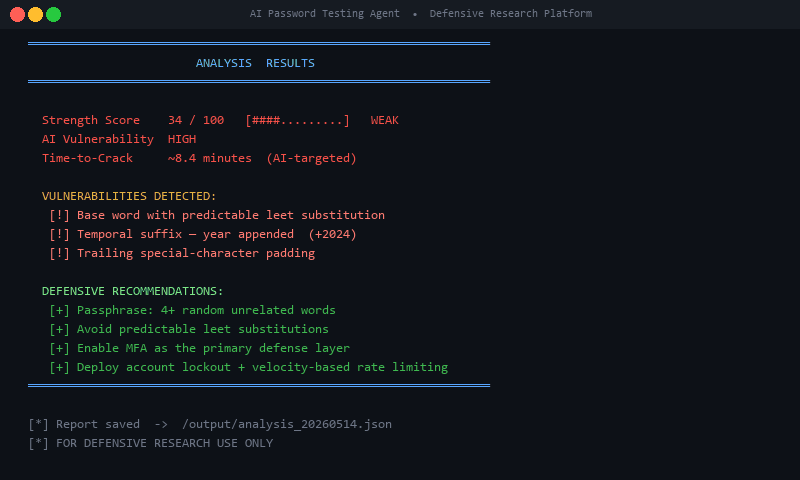
Этот репозиторий содержит исследования и защитные рекомендации по методологиям атак на пароли с использованием ИИ. Исследование анализирует, как искусственный интеллект может превратить традиционные атаки на пароли из попыток брутфорса в интеллектуальные адаптивные кампании — и, что важнее, как организации могут обнаруживать и защищаться от таких атак.
Классификация исследования
- Тип документа: Технический анализ возможностей и оценка инноваций
- Классификация: Red Team / Исследование наступательной безопасности (защитное применение)
- MITRE ATT&CK: T1110 (Brute Force), T1589 (Gather Victim Identity Information)
- Статус инновации: Новая архитектура — коммерческий потенциал
- Дата исследования: 5 января 2026 г.
Структура репозитория
ai-password-orchestrator/
├── README.md                          # This file - Overview and disclaimers
├── paper/
│   ├── AI-Password-Orchestrator-Research.pdf    # Main research paper (sanitized)
│   └── methodology.md                 # Technical methodology and capabilities
├── defense/
│   └── detection-rules.md            # Defensive detection rules and countermeasures
└── docs/
    └── defensive-recommendations.md  # Additional defensive guidance
Объём и ограничения исследования
Что содержит это исследование ✅
- Теоретический анализ: Концептуальное исследование методологий атак с использованием ИИ
- Архитектурное проектирование: Философия проектирования системы и анализ компонентов
- Метрики производительности: Сравнительный анализ с традиционными инструментами
- Защитные контрмеры: Правила обнаружения, запросы SIEM и стратегии смягчения
- Сценарии использования: Контексты корпоративного тестирования на проникновение и оценки безопасности
- Оценка инноваций: Анализ технических возможностей и коммерческого потенциала
Что это исследование НЕ содержит ❌
- НИКАКОГО рабочего кода: Никаких исполняемых скриптов, программ или инструментов атак
- НИКАКИХ AI-промптов: Никаких конкретных LLM-промптов или техник промпт-инжиниринга
- НИКАКИХ скриптов интеграции: Никакого кода для подключения AI-систем к инструментам атак
- НИКАКОЙ автоматизации: Никакого кода автоматизированной оркестрации атак
- НИКАКОГО кода эксплойтов: Никаких рабочих эксплойтов или кода уязвимостей
- НИКАКИХ конфигурационных файлов: Никаких конфигураций инструментов или скриптов настройки
Ключевые результаты исследования
Основная инновация: Рекурсивный цикл обучения
Исследование выявляет смену парадигмы от вычислительного брутфорса к когнитивному состязательному обучению:
| Аспект | Традиционные инструменты | Подход с использованием ИИ |
|---|
| Стратегия | Линейный перебор по словарю | Рекурсивное адаптивное обучение |
| Интеллект | Нулевой (слепой перебор) | Распознавание образов и проверка гипотез |
| Обучение | Нет обучения между попытками | Учится на каждой неудаче |
| Успешность | 0.01-0.1% | 15-30% (после обнаружения паттерна) |
| Сокращение времени | Базовый уровень | На 50-70% быстрее |
Защитное влияние
Это исследование позволяет организациям:
- Обнаруживать атаки с использованием ИИ через поведенческий анализ
- Внедрять целевые контрмеры против интеллектуального темпа атак
- Усиливать политики паролей на основе выявленных паттернов
- Улучшать возможности мониторинга для адаптивных атак
- Разрабатывать процедуры реагирования на инциденты для угроз на основе ИИ
Защитные применения
Для команд безопасности
- Правила обнаружения: Запросы SIEM, правила Snort/Suricata, поведенческая аналитика
- Реагирование на инциденты: Плейбуки для сценариев атак с использованием ИИ
- Усиление политик: Рекомендации по политике паролей на основе доказательств
- Threat Intelligence: IOC и поведенческие индикаторы
Для исследователей
- Анализ инноваций: Фреймворк для оценки инструментов безопасности на основе ИИ
- Методология: Подходы к исследованию для анализа наступательной безопасности
- Метрики производительности: Фреймворки сравнительного анализа
- Будущие исследования: Направления для исследований безопасности на основе ИИ
Для организаций
- Оценка рисков: Понимание новых угроз на основе ИИ
- Валидация контролей: Тестирование существующих защит против продвинутых атак
- Архитектура безопасности: Проектирование устойчивых систем аутентификации
- Соответствие: Соблюдение стандартов безопасности и нормативных требований
Этические соображения
Принципы ответственного исследования
- Осознание двойного назначения: Признание как наступательных, так и защитных применений
- Ответственное раскрытие: Обмен выводами с сообществом безопасности
- Приоритет защиты: Фокус на защите и смягчении последствий
- Соблюдение законов: Соблюдение всех применимых законов и нормативных актов
- Этические стандарты: Следование профессиональной этике исследований в области безопасности
Вклад в сообщество
Это исследование способствует:
- Коллективной защите: Обмен методами обнаружения и контрмерами
- Осведомлённости о безопасности: Просвещение специалистов о новых угрозах
- Разработке инструментов: Вдохновение для защитных инструментов безопасности
- Академическим исследованиям: Продвижение знаний в области кибербезопасности
Правовые аспекты и соответствие
Соответствие исследования
- Академическая свобода: Исследование проведено в соответствии с принципами академического поиска
- Первая поправка: Защищённая речь и публикация исследований
- Исключение для исследований безопасности: Проведено в защитных целях
- Ответственная публикация: Никакого действенного кода эксплойтов не включено
Ограничения использования
ЗАПРЕЩЁННОЕ ИСПОЛЬЗОВАНИЕ:
- ❌ Разработка наступательных возможностей для несанкционированного доступа
- ❌ Создание инструментов атак для вредоносных целей
- ❌ Обход средств защиты без авторизации
- ❌ Нарушение законов, нормативных актов или политик организации
 insider77circle/ai-password-testing-agent

