

secator
 freelabz/secator
secator - o canivete suíço do pentester
osintpenetration-testing-frameworksreconnaissance+8
freelabz/secatorsecator - o canivete suíço do pentester
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
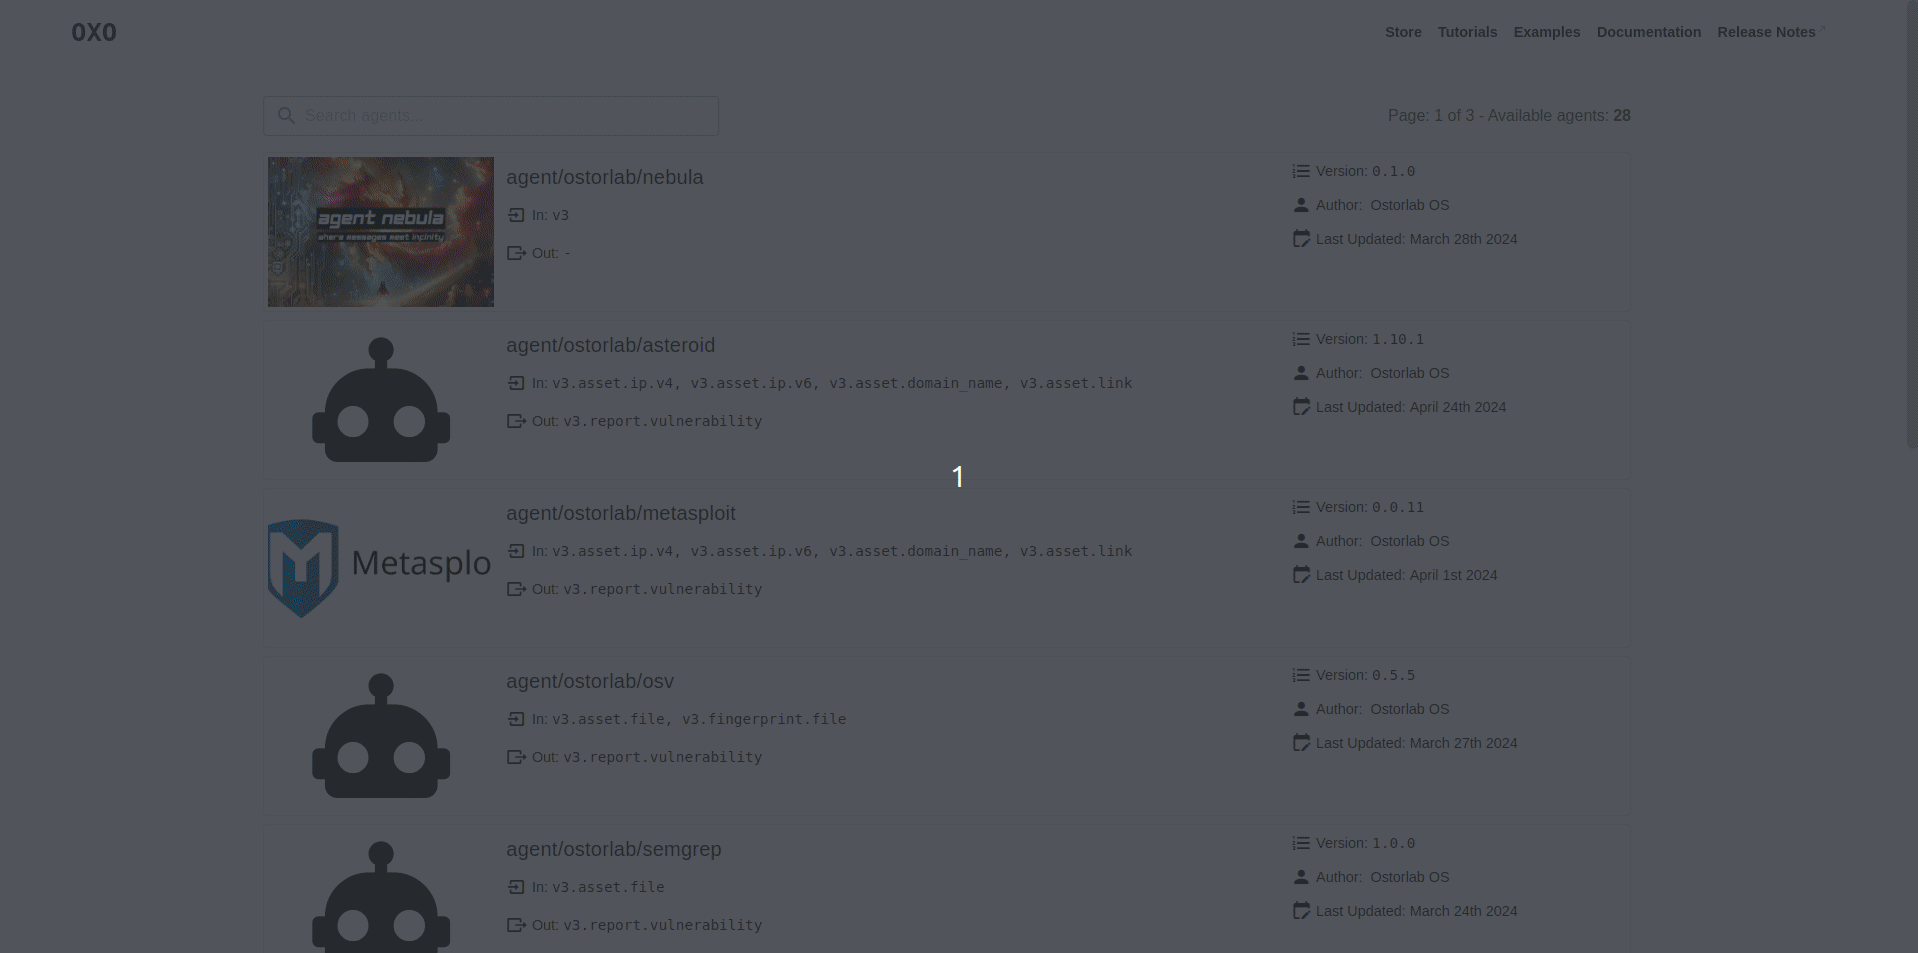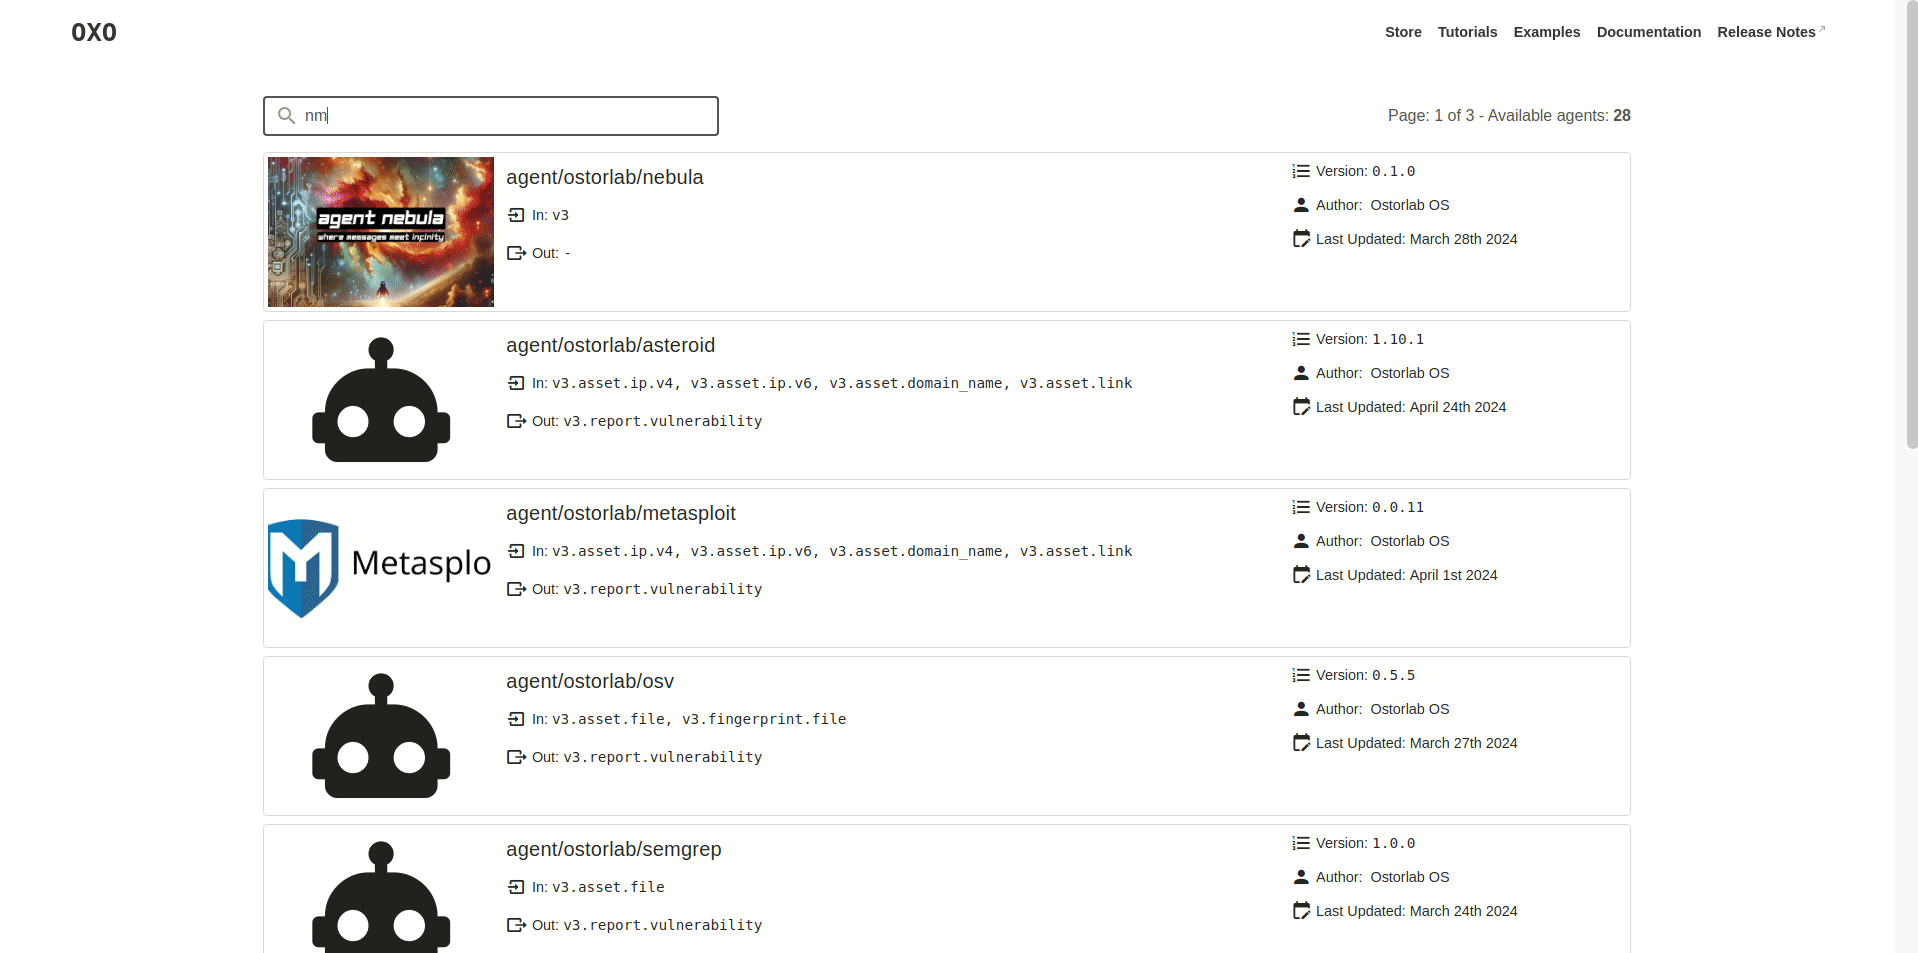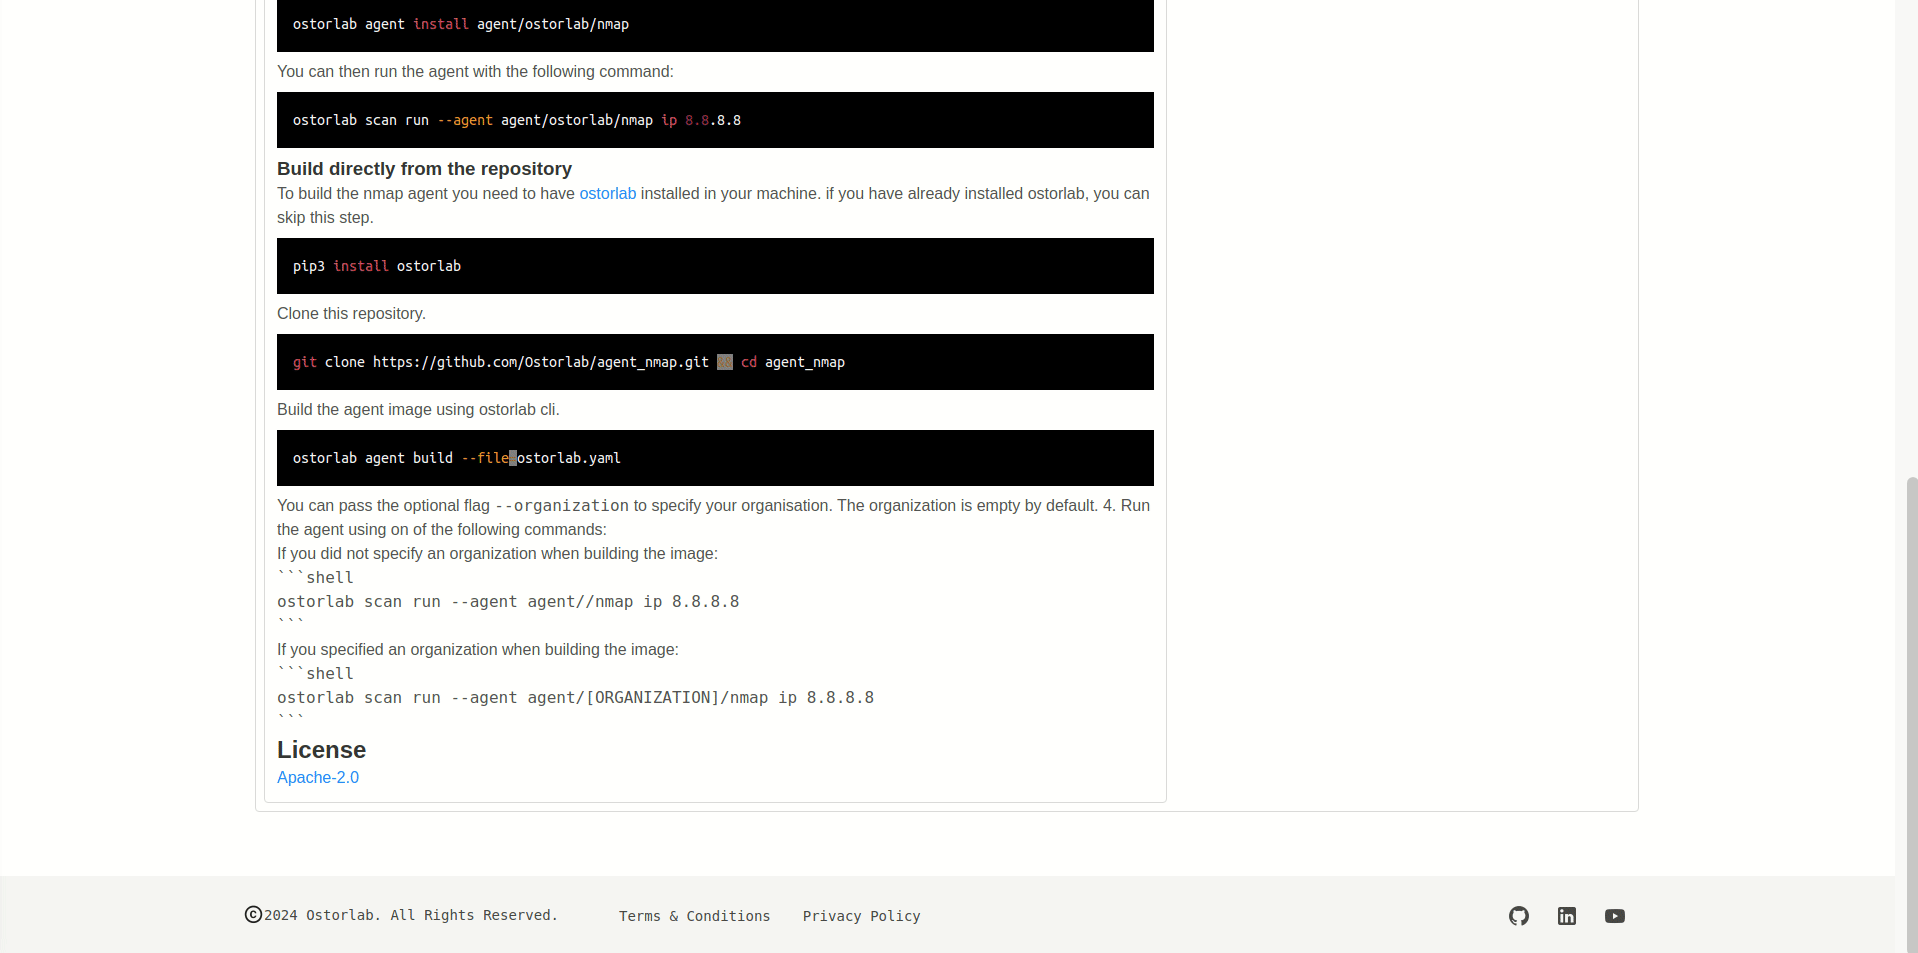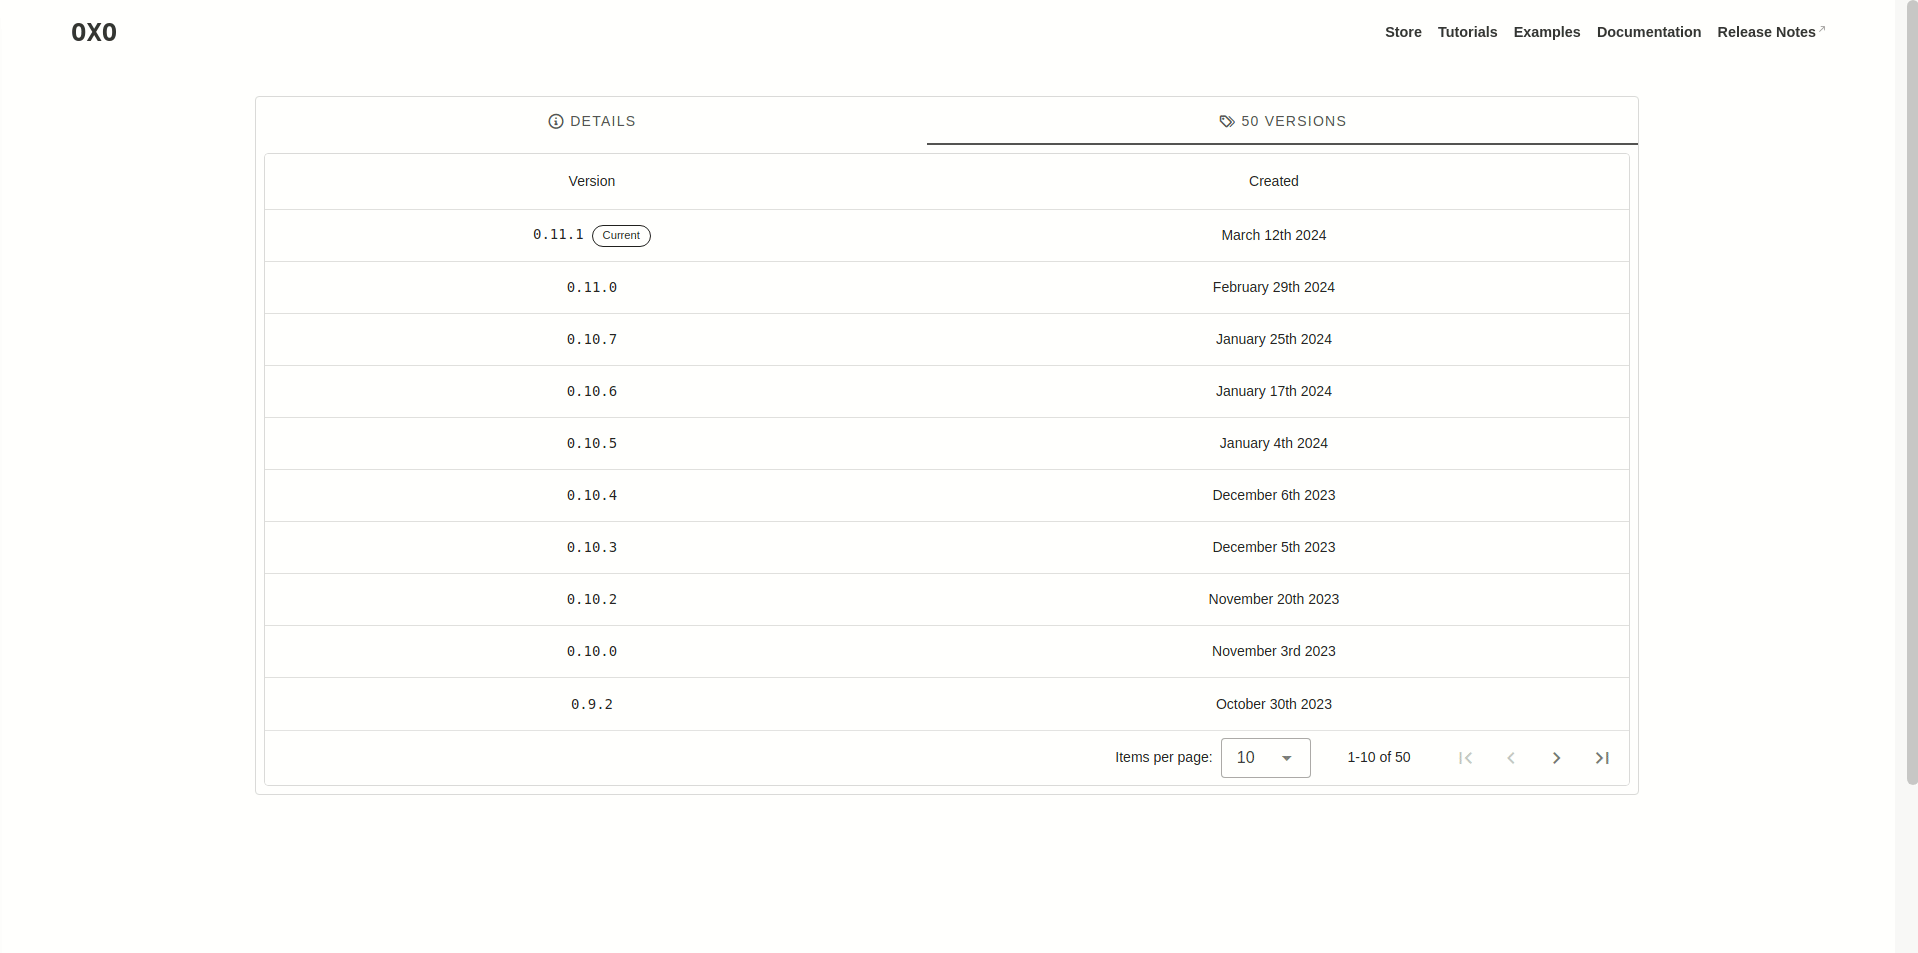 ostorlab/oxo
Orquestrador modular de varredura de segurança que combina agentes especializados para detecção de vulnerabilidades, reconhecimento e fingerprinting…
 yaklang/yakit
Plataforma de teste de penetração tudo-em-um com proxy MITM, fuzzer web, manipulador de conexão reversa e sistema de plugins para testes de segurança…
 sqlmapproject/sqlmap
Ferramenta automática de injeção SQL e tomada de controle de banco de dados
 mrwadams/stride-gpt
Uma ferramenta de modelagem de ameaças alimentada por IA que utiliza os modelos GPT da OpenAI para gerar modelos de ameaça para uma determinada…
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 bishopfox/sliver
Framework de Emulação de Adversários
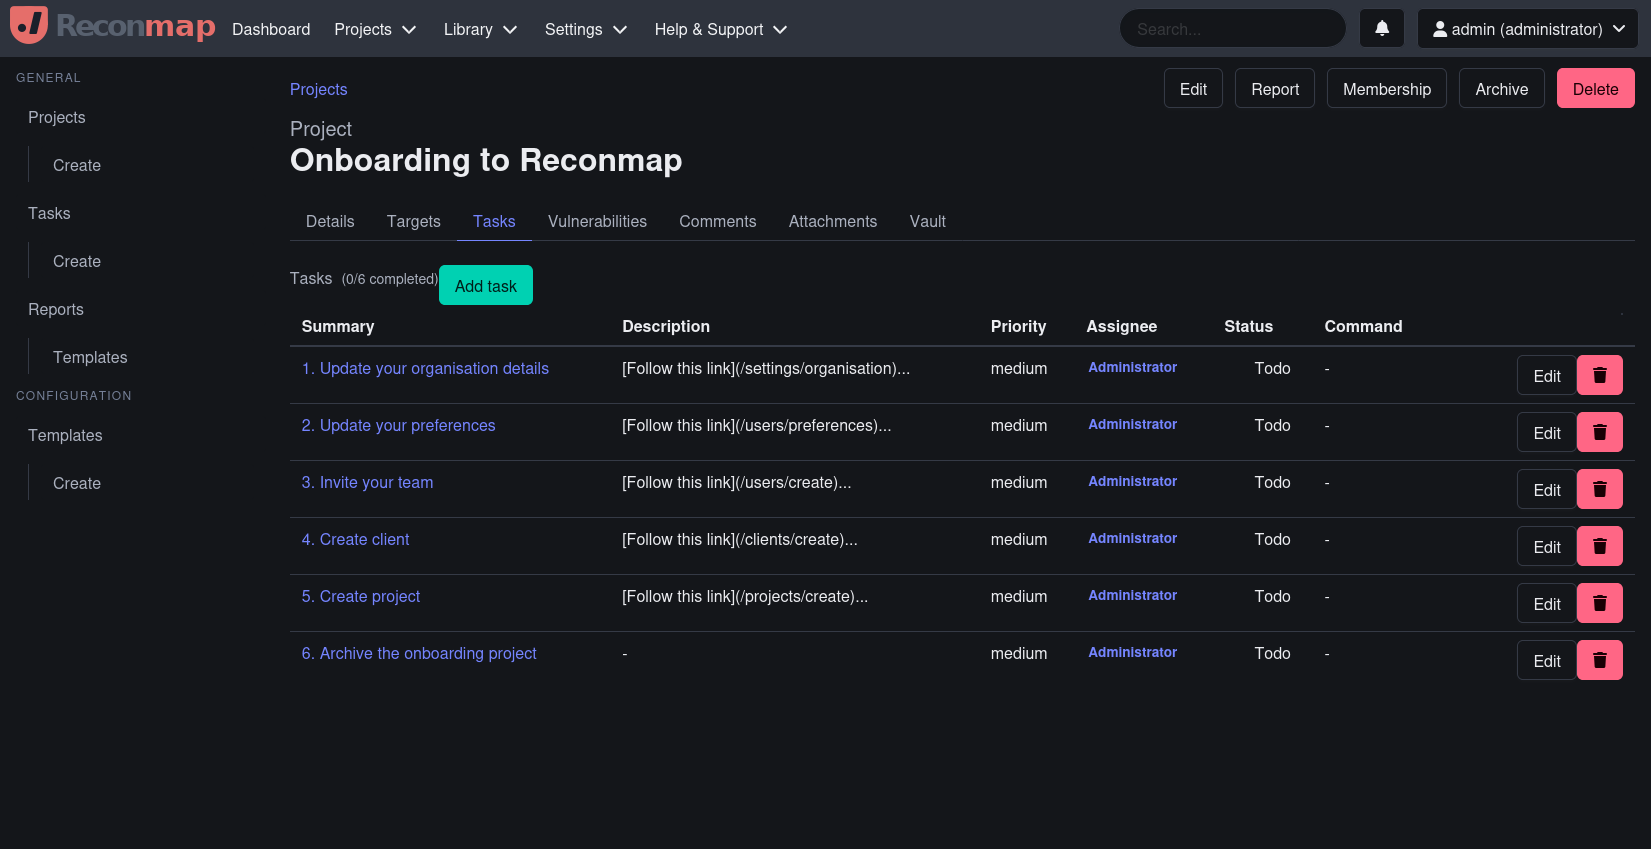 reconmap/reconmap
Reconmap is a collaboration-first security operations platform for infosec teams and MSSPs, enabling end‑to‑end engagement management, from…
 stillbigjosh/adaptix-serverless-c2
Serverless C2 transport plugin for AdaptixC2 v1.2 using AWS Lambda + DynamoDB as the relay infrastructure.
 aflplusplus/libafl
Biblioteca Avançada de Fuzzing - Monte seu Fuzzer em Rust! Escala em núcleos e máquinas. Para Windows, Android, MacOS, Linux, no_std, ...
 fortra/impacket
Biblioteca Python para manipulação de protocolos de rede de baixo nível, com implementações de SMB, MSRPC, Kerberos e WMI, além de ferramentas para…
 peass-ng/peass-ng
PEASS - Suíte de Scripts Incríveis para Escalada de Privilégios (com cores)
 rapid7/metasploit-framework
Framework de exploração de código aberto com sistema modular de payload, codificador e auxiliar para testes de penetração, validação de…
 dradis/dradis-ce
Dradis Framework: Colaboração e relatórios para equipes de segurança de TI
 cervantessec/cervantes
Plataforma colaborativa de código aberto para pentesters e equipes vermelhas gerenciarem projetos, clientes, vulnerabilidades e gerarem relatórios…