Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
TChopper — realizar ataque de movimento lateral aproveitando o nome de exibição de serviços não filtrados para contrabandear binários em partes para a máquina alvo | Kitploit
Ferramentas/GitHubGitHub/zux0x3a/tchopper
Movimento LateralTestes de PenetraçãoRed Teaming
GitHubzux0x3a/tchopper

TChopper

realizar ataque de movimento lateral aproveitando o nome de exibição de serviços não filtrados para contrabandear binários em partes para a máquina alvo

Ver RepositórioSite
56735há 5 anosRevisado pelo Kitploit
Compartilhar

TChopper

Nova técnica que descobri recentemente e apelidei de (Chop chop) para realizar movimento lateral usando nomes de exibição de serviços do Windows e WMI, contrabandeando o binário malicioso como chunks base64 e automatizando o processo com a ferramenta TChopper.
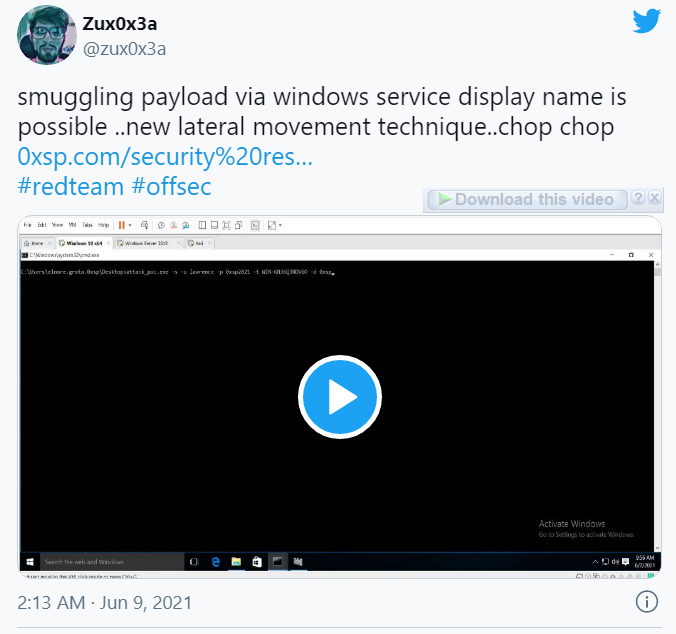
image

image

Como funciona

  • a ferramenta irá pegar o arquivo que você deseja contrabandear e codificar o arquivo como base64 em um stream de memória
  • dividir o comprimento de cada linha para caber em 150-250 caracteres (250 é o espaço máximo permitido para o parâmetro lpDisplayname do serviço https://docs.microsoft.com/en-us/windows/win32/api/winsvc/nf-winsvc-createservicea).
  • para o ataque chop chop, ele criará um serviço único para cada chunk segmentado => iniciará o serviço => depois o excluirá para evitar duplicatas, ou você pode escolher apenas modificar o modo de ataque do serviço para ser mais rápido e estável selecionando a opção de modo de ataque (-m)
  • posteriormente, ele modificará o parâmetro lpbinarypath do serviço com a linha de comando necessária para capturar o nome de exibição do serviço e redirecionar o resultado para tmp_payload.txt
  • finalmente, após entregar todos os chunks do arquivo como base64, a ferramenta criará outro serviço para decodificar o conteúdo em um executável válido e executá-lo

enquanto se você estiver realizando movimento lateral usando a técnica WMI, também pode usar o Chopper para fazer isso

  • Tchopper autenticará sua sessão usando WMI
  • criação de múltiplos processos e uso de comando único do powershell para redirecionar cada segmento para c:\users\public\chop.enc
  • criar processo final para usar o certutil para decodificar o conteúdo em binário e executá-lo

image

Uso

# modo chop chop 
chopper.exe -s -u USUARIO -p SENHA -d DOMINIO -f CAMINHOBINARIO LOCAL

# chop chop feito 
chopper.exe -m -u USUARIO -p SENHA -d DOMINIO -f CAMINHOBINARIO LOCAL

# usar WMI para contrabandear 
chopper.exe -w -u DOMINIO\USUARIO -p SENHA -t MAQUINA -f CAMINHOBINARIOLOCAL

https://youtu.be/xbvhzHul7w0

Pesquisa detalhada

http://0xsp.com/security%20research%20&%20development%20(SRD)/smuggling-via-windows-services-display-name-lateral-movement

Mostre seu apoio

Eu crio ferramentas ofensivas para a comunidade de código aberto, mostre seu apoio https://paypal.me/0xsp


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







