Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cpra — CPRA é um sistema de monitoramento de infraestrutura de alto desempenho projetado para equipes de plataforma que gerenciam arquiteturas de microsserviços em grande escala. Construído sobre arquitetura Entity-Component-System (ECS) e princípios de teoria de filas, o CPRA lida com mais de 1.000.000 de verificações de saúde concorrentes com escalonamento automático do pool de workers para atingir metas de SLO. | Kitploit
Ferramentas/GitHubGitHub/ziad-hsn/cpra
Segurança de Infraestrutura em NuvemUtilitários de Propósito GeralSegurança de ContêineresAuditoria de ConfiguraçãoSegurança de RedeDevSecOpsResposta a IncidentesDetecção de AnomaliasAnálise de Logs
GitHubziad-hsn/cpra

cpra

144há 17 diasAinda não revisado
Ver RepositórioSite

Sobre

CPRA é um sistema de monitoramento de infraestrutura de alto desempenho projetado para equipes de plataforma que gerenciam arquiteturas de microsserviços em grande escala. Construído sobre arquitetura Entity-Component-System (ECS) e princípios de teoria de filas, o CPRA lida com mais de 1.000.000 de verificações de saúde concorrentes com escalonamento automático do pool de workers para atingir metas de SLO.
Compartilhar

CPRa

Continuous Pulse and Recovery Agent
Verifica serviços, envia alertas e executa as ações de recuperação que você configurar.

CI MIT license Go 1.26.10+ Documentation

O CPRa monitora serviços e executa as ações de recuperação que você configurar. Um único processo Go agenda verificações, acompanha incidentes, envia notificações e expõe um dashboard React, uma API HTTP e o cliente de linha de comando cpractl. Use arquivos para operação somente leitura ou acesso de gerenciamento nomeado para editar monitores, receptores de notificação, grupos e segredos por meio do dashboard, da API ou do SDK Go.

Disponibilidade

O CPRa está em desenvolvimento; a primeira versão qualificada ainda não foi publicada. Compile este checkout usando as instruções abaixo. Versões e disponibilidade lista as interfaces de código-fonte suportadas, os ambientes testados e o status de distribuição.

Documentação · Início rápido · Configuração · Drivers · Regras de intervenção · API · SDK Go

O site publicado é atualizado separadamente; use a documentação do mesmo checkout do seu executável.
O que o CPRa faz

  • Executa verificações de integridade em uma cadência configurada, com limites de não saudável e saudável. Eventos de linha do tempo de incidentes e ações são retidos por 30 dias; registros comuns de ações concluídas permanecem por 90 dias quando nada depende deles. Resultados desconhecidos e evidências de revisão são protegidos. Verificações brutas não são retidas.
  • Confirma o estado do incidente e a intenção da ação no Raft de nó único antes do despacho. Reinicializações retêm resultados confirmados e mantêm intervenções ambíguas para revisão. As observações de integridade continuam enquanto uma intervenção conflitante está retida.
  • Envia notificações para destinos configurados e pode reiniciar contêineres, chamar um webhook, operar cargas de trabalho Kubernetes designadas, reiniciar instâncias EC2, reiniciar unidades systemd ou solicitar que um agente A2A investigue.
  • Suporta reconhecer, dispensar, adiar, desativar e Ignorar como controles distintos. Ignorar continua as verificações enquanto suprime alertas e intervenções comuns; a recuperação verificada de uma indisponibilidade qualificada o remove. Ignorar aplicado enquanto saudável aguarda uma indisponibilidade posterior ou um Unignore explícito. O Ignorar automático opcional usa uma contagem explícita de indisponibilidades e uma janela móvel. Avisos cinza descrevem mudanças reais de ativação/desativação; avisos azuis configurados solicitam revisão de uma ação de recuperação incerta sem tratar a recuperação de integridade como prova de seu resultado.
  • Permite que operadores apliquem coleções a partir de arquivos, diretórios ou URLs solicitadas explicitamente. A validação precede a ativação; os recibos de operação preservam o progresso e as falhas de itens. A aplicação interrompida exige continuação explícita.
  • Relata a integridade observada, os resultados das ações, as filas, a saturação dos workers e o cumprimento medido do SLO. O dimensionamento de workers começa com Erlang C/Allen–Cunneen e se ajusta dentro dos limites configurados. Percentis e metas são medições, não um SLA.

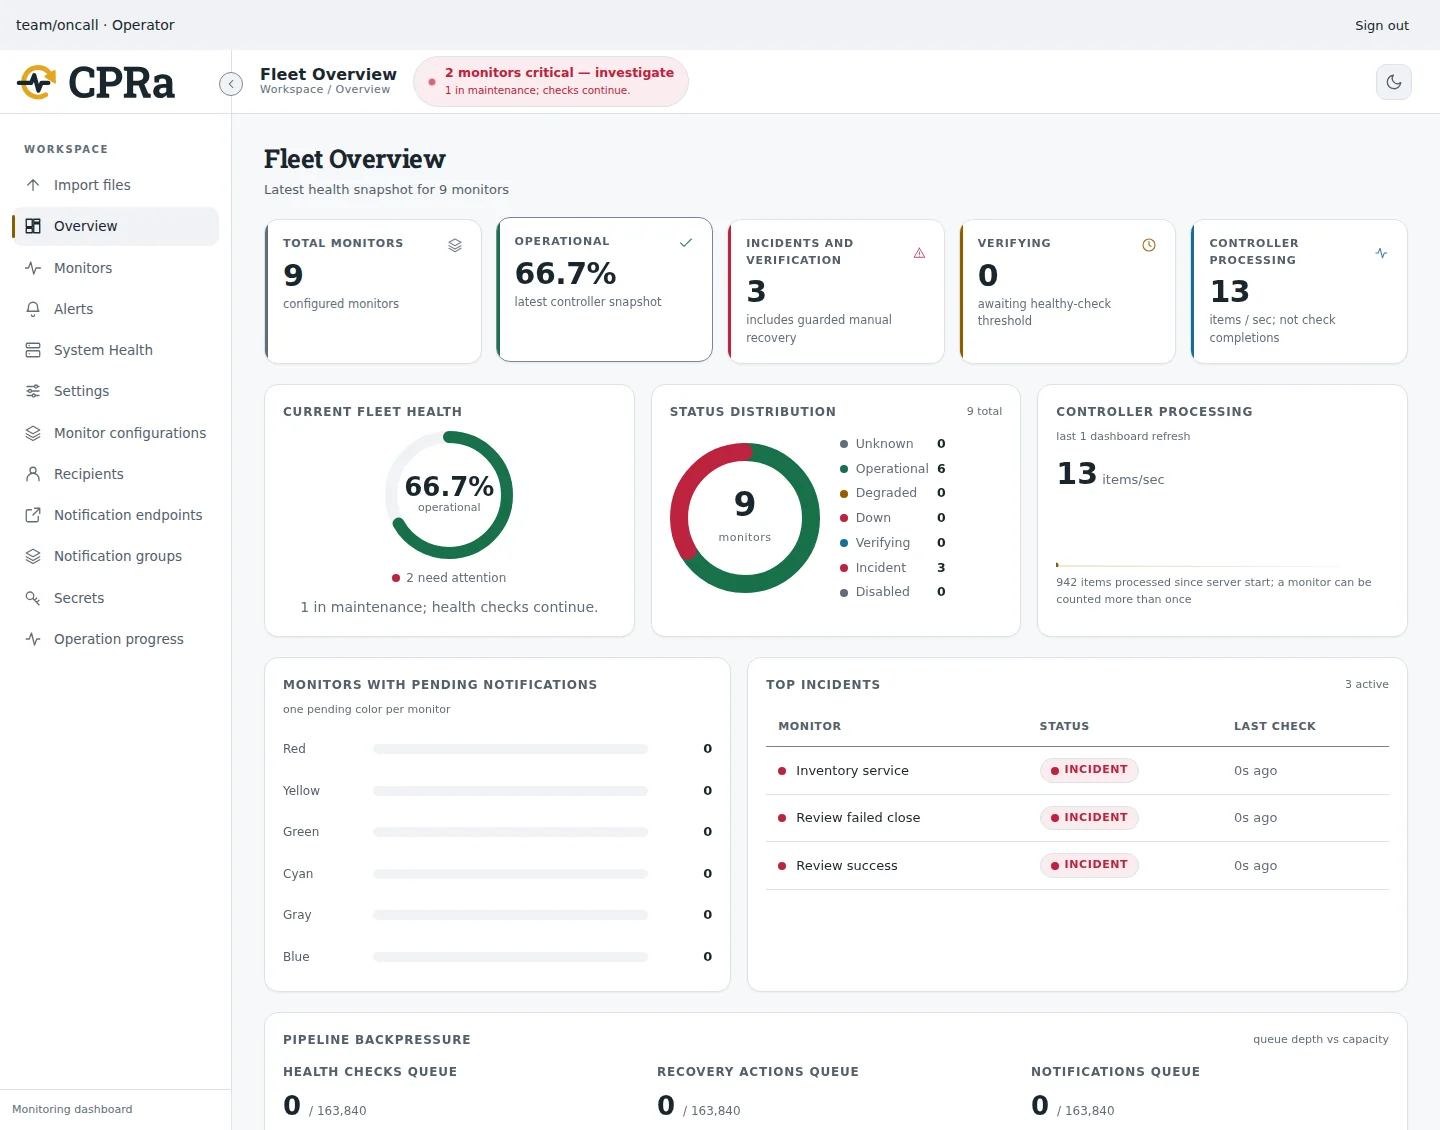
Dashboard do CPRa mostrando o estado dos monitores, as filas de notificação e a navegação de gerenciamento

Demonstração do dashboard com dados de monitoramento sintéticos. Consulte o guia de início rápido para criar seus próprios monitores e destinos de notificação.

Compilar e executar localmente

Instale o Go 1.26.10 ou Go 1.27.3 (ou uma versão suportada mais recente e com patches), Make e Python 3. O Go 1.27.0–1.27.2 continua afetado por GO-2026-6809, apesar de satisfazer a comparação de versão mínima do módulo. O checkout inclui o dashboard embutido; Node e pnpm são necessários apenas quando suas entradas de build mudam.

make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443

Make gera um bin/cpra-sdk.work ignorado contendo os módulos da aplicação, do SDK e do worker. Ele respeita um GOWORK explicitamente selecionado, incluindo off. Não publique tags de módulo nem edite versões de dependências para contornar a configuração do workspace de desenvolvimento. Consulte configuração do contribuidor para comandos Go diretos e editores.

A inicialização cria um manifesto vazio, um token de operador nomeado e política de hash, uma chave de encapsulamento, certificados TLS de localhost e configurações de runtime em locais padrão da plataforma. Ela configura um diretório de log de notificações, que o servidor cria com permissões privadas na inicialização. Ela imprime os comandos exatos de inicialização e de cliente, nunca o valor do bearer. Ela recusa arquivos existentes e não inicia nenhum serviço. A instalação no sistema exige uma saída de token de operador protegida fora da configuração e do estado pertencentes ao serviço.

Use o comando de servidor impresso. Confie explicitamente na CA local gerada no seu navegador, abra a URL do navegador impressa (https://localhost:8060 por padrão) e faça login com o token do seu arquivo protegido. A CLI usa --server, --ca-file e --token-file; as variáveis correspondentes CPRA_SERVER, CPRA_CA_FILE e CPRA_AUTH_TOKEN_FILE tornam as conexões repetíveis. Mantenha os valores de token fora de URLs e argumentos de comando.

Siga o quickstart para executar um alvo HTTP local, validar e aplicar examples/monitors.yaml, inspecionar monitor/example-service e reiniciar contra o mesmo estado. O gerenciamento importa a configuração de bootstrap uma vez; edições posteriores exigem apply explícito. O SIGHUP informa que o recarregamento não é suportado; SIGINT e SIGTERM iniciam o encerramento gracioso.


Drivers e configuração

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →