
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
krakenhashes — Plataforma distribuída de cracking de senhas que coordena agentes GPU/CPU via Hashcat para recuperação de hashes em alta velocidade, com gerenciamento de tarefas em tempo real, checkpointing e análises para testadores de penetração e red teams. | Kitploit
Ferramentas/GitHubGitHub/zerkereod/krakenhashes
Quebra de SenhasExploraçãoAnálise de HashAnálise ForenseTestes de PenetraçãoAprendizado e EducaçãoRed Teaming
GitHubzerkereod/krakenhashes

krakenhashes

Plataforma distribuída de cracking de senhas que coordena agentes GPU/CPU via Hashcat para recuperação de hashes em alta velocidade, com gerenciamento de tarefas em tempo real, checkpointing e análises para testadores de penetração e red teams.

Ver Repositório
4024545há 2 diasRevisado pelo Kitploit
Compartilhar

KrakenHashes

KrakenHashes é um sistema distribuído de quebra de senhas projetado para profissionais de segurança e red teams. A plataforma coordena recursos de GPU/CPU entre múltiplos agentes para realizar quebra de hashes em alta velocidade usando ferramentas como o Hashcat por meio de uma interface web segura. Pense no KrakenHashes como um sistema completo de gerenciamento de hashes durante, depois e antes (no caso de um cliente recorrente). Idealmente, enquanto também verificamos hashes em busca de quebras conhecidas, atualizamos um potfile com cada hash, e isso pode ser usado como uma primeira tentativa contra outros tipos de hashes para uma possível vitória rápida.
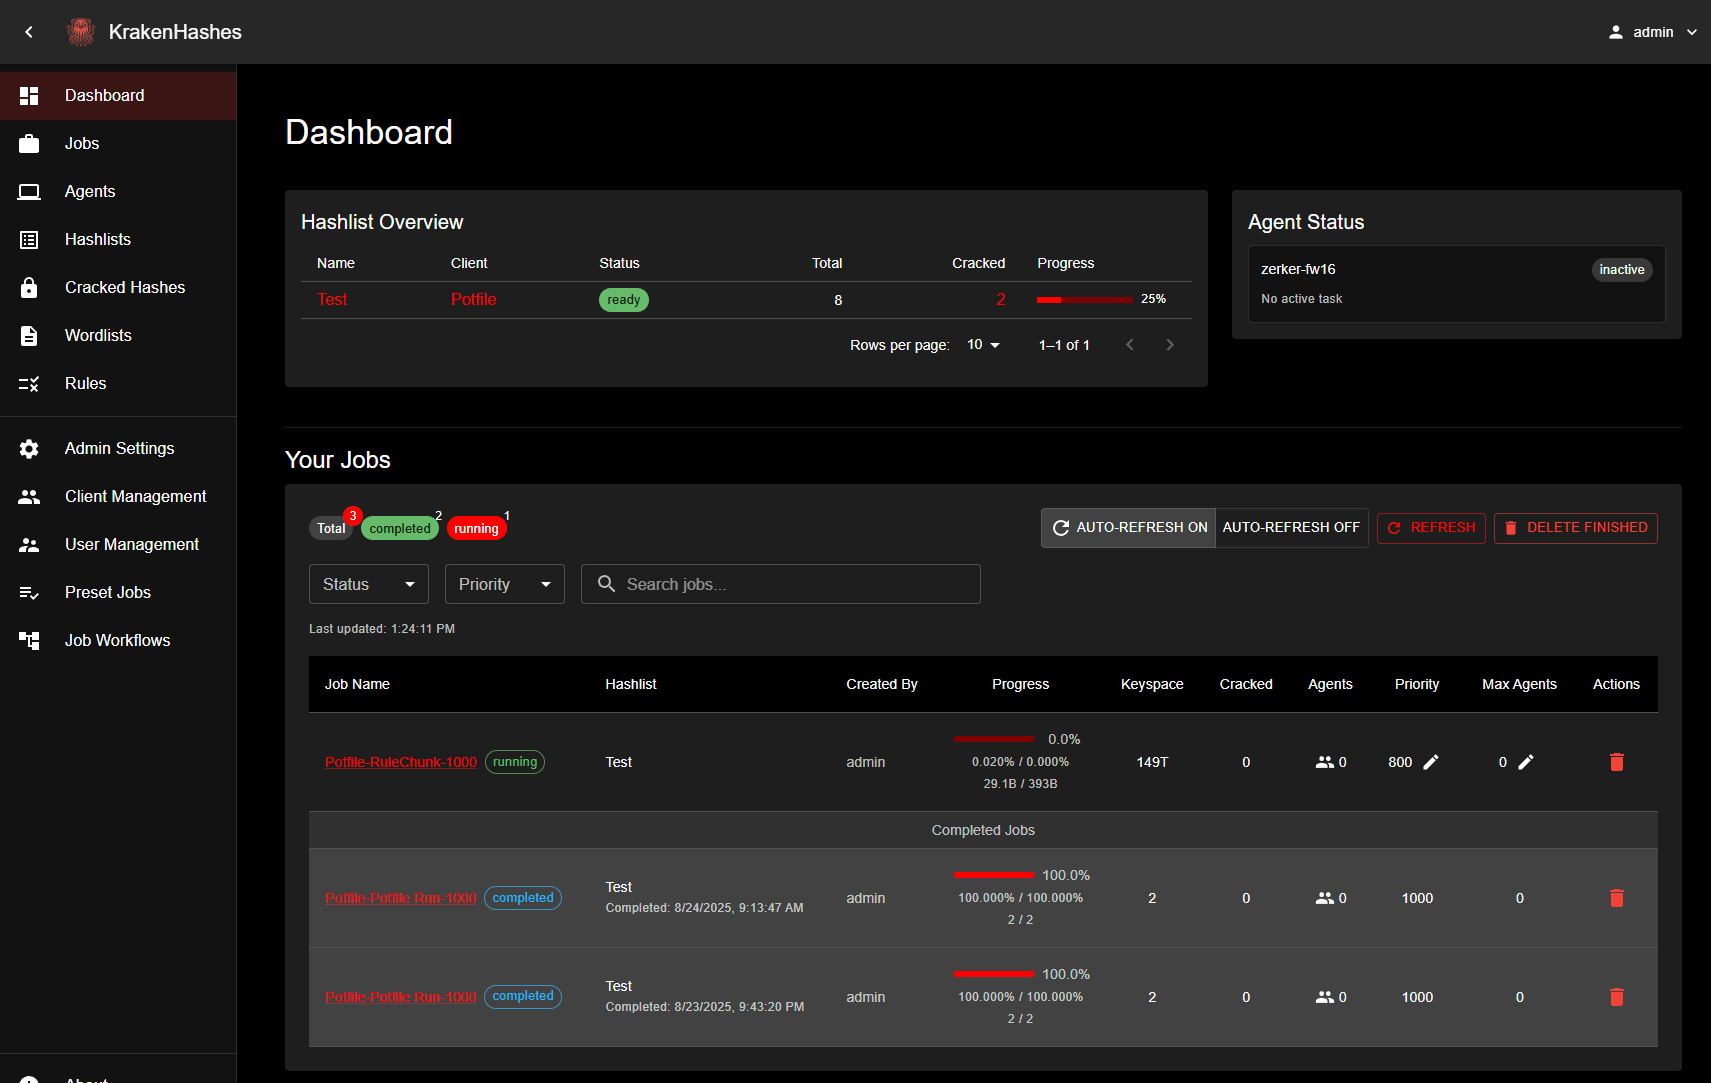
KrakenHashes Dashboard

Aviso Legal

⚠️ Aviso de Desenvolvimento Ativo
Este projeto está atualmente lançado e em uso em ambientes de produção. Considerações importantes:

Use por sua conta e risco - Este software pode comer seus dados, pegar fogo ou invocar um Kraken digital. Você foi avisado.

Com o lançamento da versão 3.0.0, ele deve funcionar para os usos a que se destina. Embora possa ter bugs, peço que você abra uma issue (o rodapé do frontend tem um link). Esta ferramenta é destinada a profissionais legítimos com permissão dos clientes para executar hashes em seus testes. Não me responsabilizo por como você usa a ferramenta ou por qualquer coisa que faça com ela. Além disso, embora a documentação deva ser útil, avise-me se identificar quaisquer problemas.

Detalhes dos Componentes

Serviço de Backend (Go)

  • Agendador de tarefas com balanceamento de carga adaptativo
  • Endpoints de API REST com autenticação JWT
  • Interface PostgreSQL para armazenamento de tarefas/resultados

Sistema de Agentes (Go)

  • Gerenciador de recursos de hardware (alocação de GPU/CPU)
  • Wrapper do Hashcat com checkpointing automático
  • Gerenciamento distribuído de unidades de trabalho
  • Sistema de healthcheck com capacidades de autocorreção

Interface Web (React)

  • Visualização do progresso das tarefas em tempo real
  • Detecção de tipo de hash e assistente de configuração
  • Configuração de MFA e fluxo de recuperação
  • Relatórios e análises interativos

Casos de Uso

  • Equipes de teste de penetração coordenando ataques
  • Investigadores forenses recuperando evidências protegidas
  • Red teams validando a higiene de credenciais e a política de senhas
  • Pesquisa analisando vulnerabilidades de hashes
  • Ambientes de treinamento em segurança

Licença: AGPLv3 (Consulte LICENSE.md)
Status: Em desenvolvimento ativo, haverá bugs, mas eles estão diminuindo a cada dia. O projeto é estável e pode ser usado em ambientes de produção.

Documentação

A documentação abrangente está disponível no diretório docs/:

  • Início Rápido - Guia de início rápido para instalação
  • Índice da Documentação - Visão geral completa da documentação
  • Guia do Usuário - Entendendo tarefas e fluxos de trabalho
  • Guia do Administrador - Criando e gerenciando estratégias de ataque
  • Configuração do Docker - Primeiros passos com Docker

Comunidade

Junte-se à nossa comunidade no Discord para suporte, discussões e atualizações:

  • Servidor Discord - Conecte-se com outros usuários do KrakenHashes

Desenvolvimento

As instruções para configurar e executar cada componente podem ser encontradas em seus respectivos diretórios.

Novidades na 3.0

Consulte o CHANGELOG para a entrada completa da 3.0.0 e a página de lançamento para binários e notas de atualização. Atualizando da 2.x? Leia primeiro as notas de atualização da 3.0.0.

Roadmap

O trabalho planejado é acompanhado como issues do GitHub. Abra uma issue antes de iniciar uma contribuição para que ela possa ser discutida e reivindicada (consulte CONTRIBUTING).


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




