

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Sharepoint-cve-2023-29375-incident-response — Análise de incidentes de SOC de ponta a ponta e playbook de caça a ameaças direcionado à escalada de privilégios no Microsoft SharePoint (CVE-2023-29357) usando logs de SIEM, dados de firewall e threat intel. Cenário de laboratório LetsDefend (SOC227). | Kitploit
Ferramentas/GitHubGitHub/zedocun/sharepoint-cve-2023-29375-incident-response
Análise de VulnerabilidadesForensia DigitalInteligência de AmeaçasAprendizado e EducaçãoResposta a IncidentesAnálise de Logs
GitHubzedocun/sharepoint-cve-2023-29375-incident-response

Sharepoint-cve-2023-29375-incident-response

Análise de incidentes de SOC de ponta a ponta e playbook de caça a ameaças direcionado à escalada de privilégios no Microsoft SharePoint (CVE-2023-29357) usando logs de SIEM, dados de firewall e threat intel. Cenário de laboratório LetsDefend (SOC227).

Ver Repositório
136há 1 mêsAinda não revisado
Compartilhar

Read on Medium

Análise de Incidente SOC: Elevação de Privilégio no Microsoft SharePoint Server (CVE-2023-29375)

Uma investigação de segurança aprofundada sobre uma tentativa crítica de exploração e enumeração direcionada a um servidor Microsoft SharePoint.

Visão Geral do Incidente

  • Nome do Alerta: SOC227 - Elevação de Privilégio no Microsoft SharePoint Server - Possível Exploração de CVE-2023-29375
  • Severidade: Crítica
  • Data/Hora: 6 de outubro de 2023, 20:05
  • Hostname de Destino: MS-SharePointServer
  • IP / Porta de Destino: 172.16.17.233:443 (HTTPS)
  • IP de Origem (Atacante): 39.91.166.222
  • User-Agent: python-requests/2.28.1
  • Ação do Dispositivo: Permitido / Autorizado

Alert Overview


Investigação Técnica e Descobertas

  1. Detecção Inicial e Automação: O SIEM acionou um alerta crítico (SOC227) identificando tentativas automatizadas de enumeração e escalada de privilégios contra endpoints da API do SharePoint utilizando um script baseado em Python (python-requests/2.28.1).
  2. Sondagem de Endpoints de API e Análise de Respostas:
    • A requisição para /_api/web/siteusers/web/siteusers resultou em uma resposta HTTP 404 (Não Encontrado) (Tamanho da Resposta: 1453 bytes).
    • A requisição subsequente para /_api/web/currentuser resultou em uma resposta HTTP 200 (OK) (Tamanho da Resposta: 1071 bytes), indicando que o atacante obteve com sucesso o contexto da sessão.

Firewall Traffic

  1. Correlação de Inteligência de Ameaças: O cruzamento do IP do atacante (39.91.166.222) no VirusTotal confirmou que ele é sinalizado por vários fornecedores de segurança como malicioso (Associado ao ASN 4837, China Unicom).
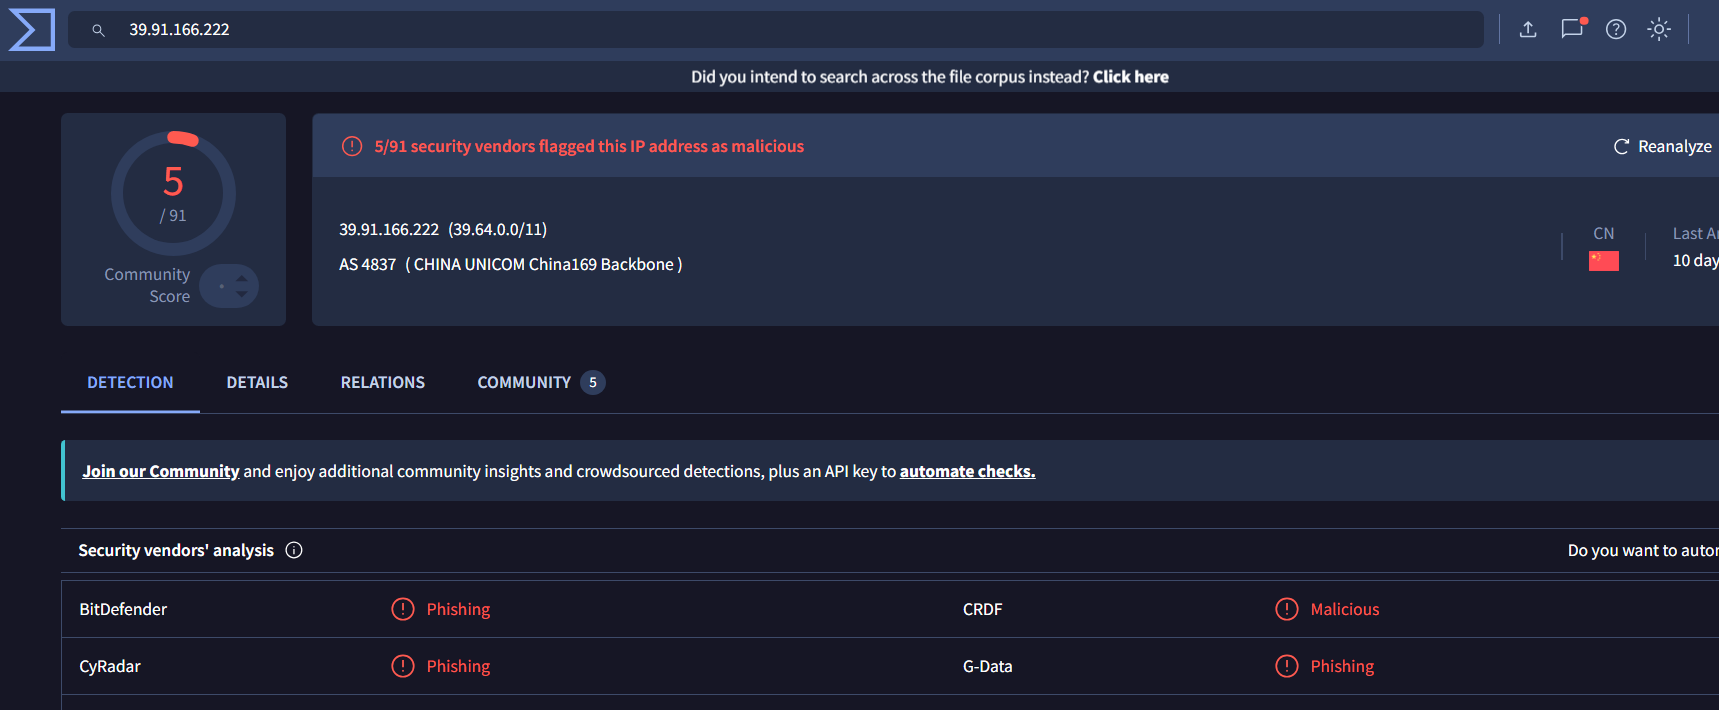

VirusTotal Analysis

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





