

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-77812 — Prova de conceito que captura passivamente tráfego BLE DUML em texto claro de drones DJI para recuperar a PSK de Wi-Fi e UUIDs de sessão confiáveis, demonstrando o CVE-2026-77812. | Kitploit
Ferramentas/GitHubGitHub/wh02m1/cve-2026-77812
Sniffing e Análise de PacotesSegurança BluetoothAnálise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança Sem FioSegurança de Hardware e IoT
GitHubwh02m1/cve-2026-77812

CVE-2026-77812

Prova de conceito que captura passivamente tráfego BLE DUML em texto claro de drones DJI para recuperar a PSK de Wi-Fi e UUIDs de sessão confiáveis, demonstrando o CVE-2026-77812.

Ver Repositório
750há 10 diasAinda não revisado
Compartilhar

CVE-2026-77812 — Transmissão BLE em texto claro de PSK de Wi-Fi e UUID de sessão por drones DJI POC

CVE-2026-77812

Registro CVE: https://www.cve.org/CVERecord?id=CVE-2026-77812

NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-77812

image

Descrição

Os drones DJI expõem um canal de controle DUML via Bluetooth. Todas as mensagens nesse canal — em ambas as direções, entre o aplicativo DJI Fly e o drone — são enviadas em texto claro. Não há criptografia na camada de enlace BLE nem criptografia na camada de aplicação.

Um atacante passivo dentro do alcance de rádio pode ler o conteúdo completo de cada comando e resposta, incluindo:

  • o SSID de Wi-Fi do ponto de acesso do drone,
  • a PSK de Wi-Fi, retornada pelo drone em resposta ao comando GET Password,
  • o UUID de sessão confiável que o aplicativo registra no drone.

Não é necessário pareamento, interação com o drone nem qualquer relação de confiança prévia. Recuperar a PSK permite ao atacante ingressar na rede Wi-Fi do drone; recuperar o UUID permite que ele se apresente como um cliente já confiável.
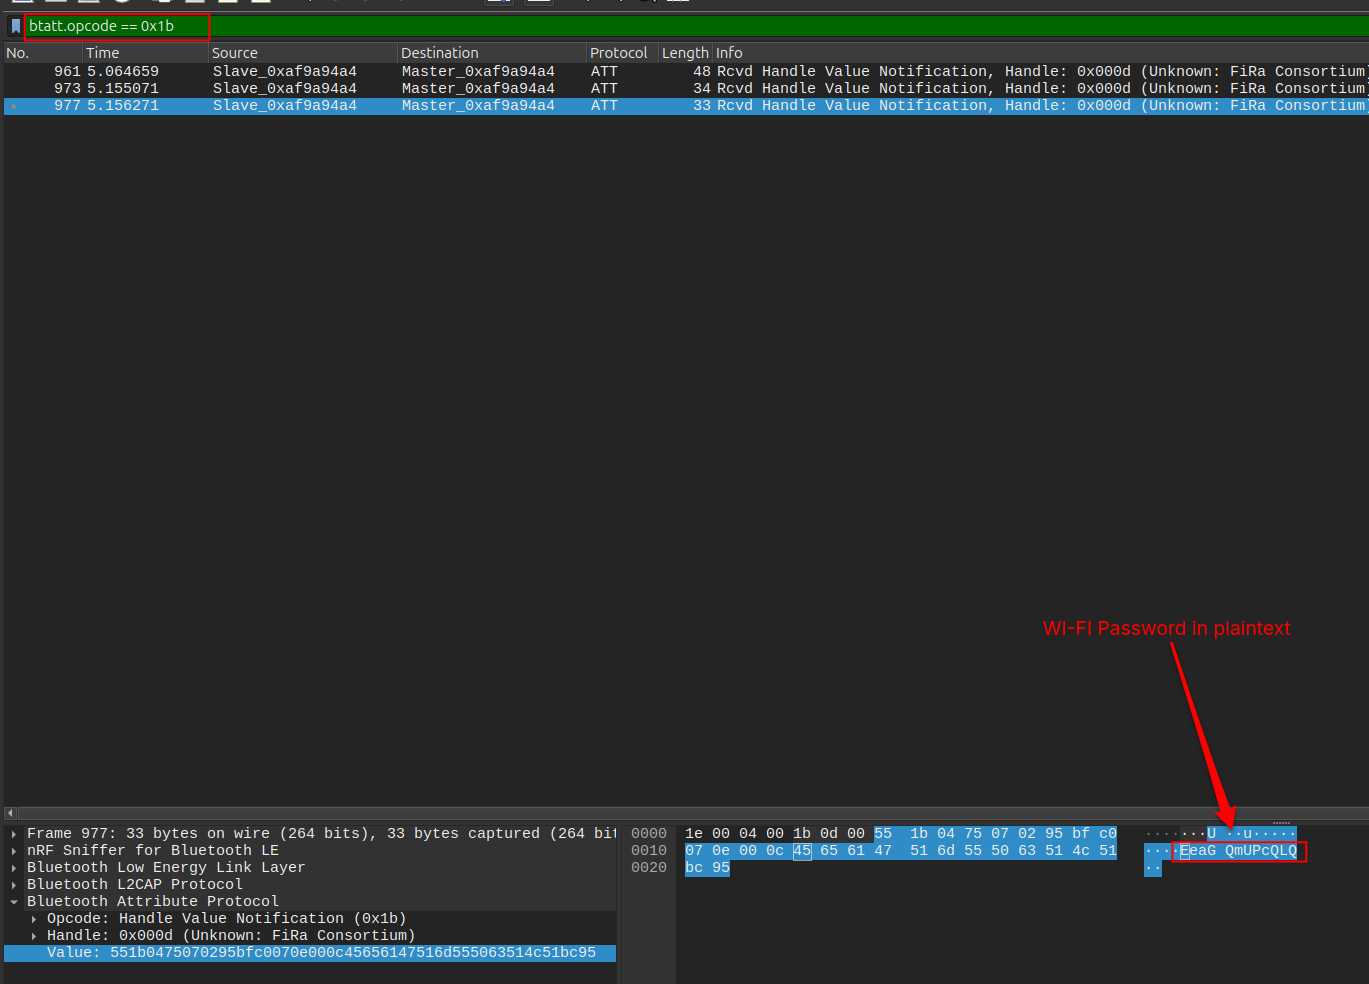
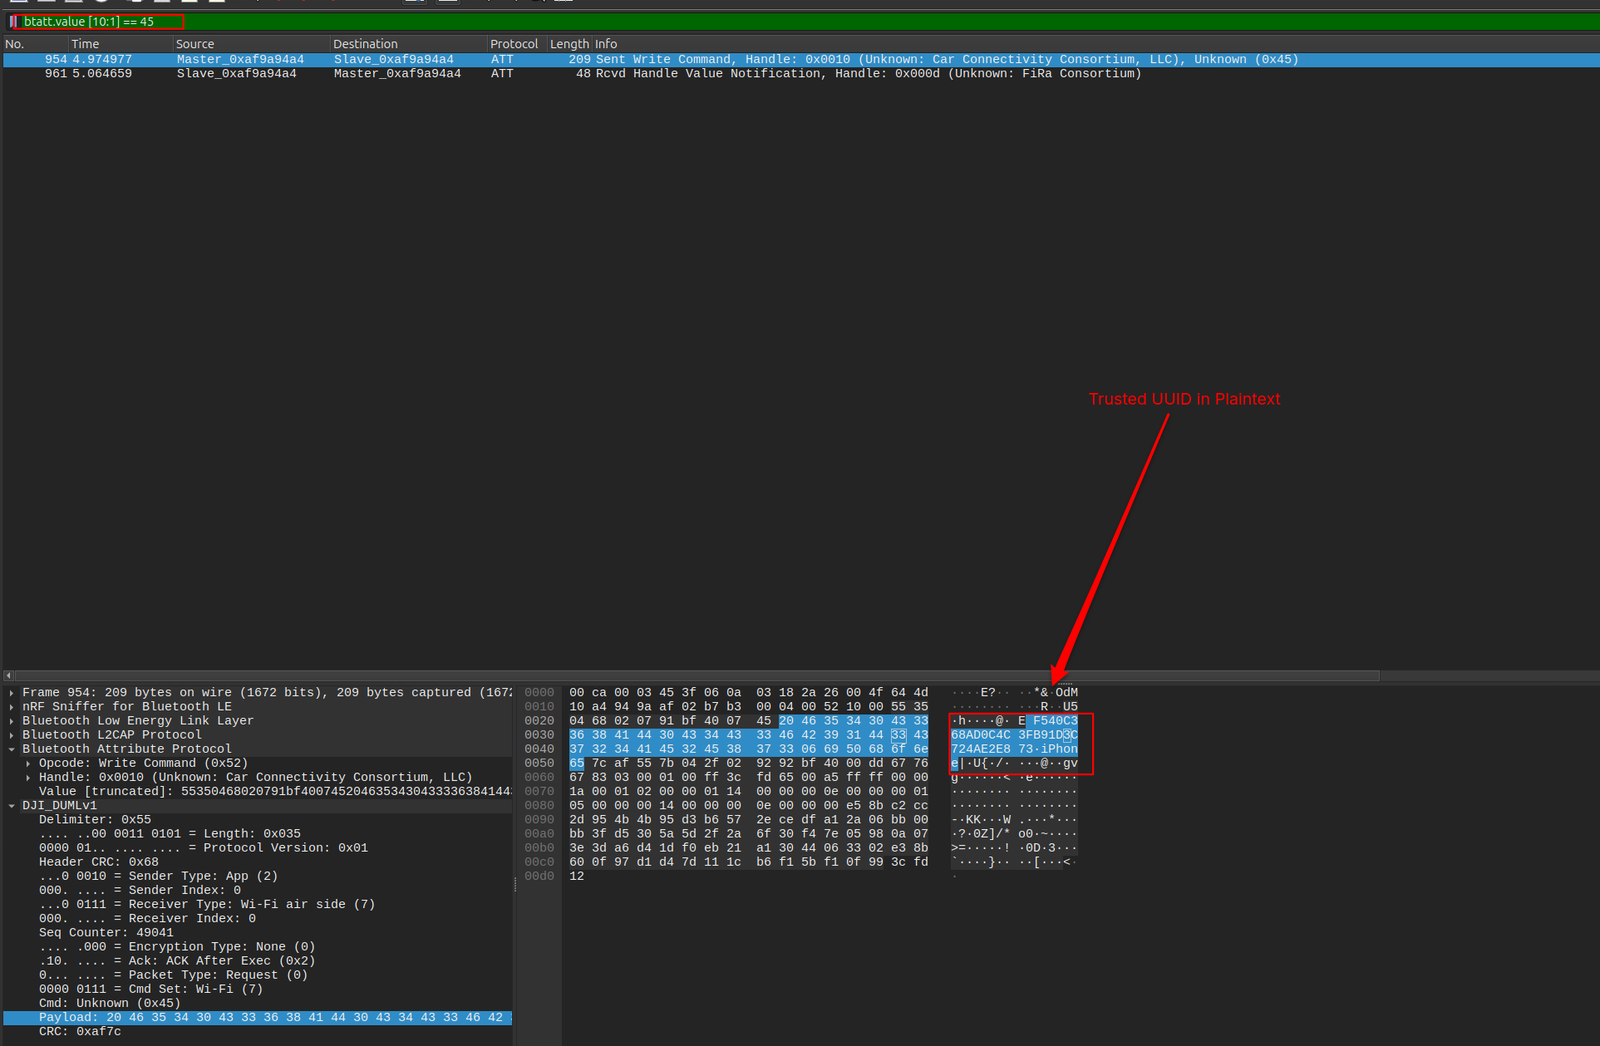
PSK recuperada em texto claro UUID de sessão confiável recuperado em texto claro

Produtos Afetados

ProdutoVersão Afetada
DJI Neo0 – 01.00.0400
DJI Neo 20 – 01.00.0500
DJI Flip0 – 01.00.1200
DJI Air 30 – 01.00.1600
DJI Air 3S0 – 01.00.1400
DJI Avata 20 – 01.00.0400
DJI Avata 3600 – 01.00.0300
DJI Mavic 30 – 01.00.1400
DJI Mavic 3 Classic0 – 01.00.0800
DJI Mavic 3 Pro0 – 01.01.0700
DJI Mavic 4 Pro0 – 01.00.0500
DJI Mini 20 – 01.07.0200
DJI Mini 30 – 01.00.0500
DJI Mini 3 Pro0 – 01.00.0900
DJI Mini 4 Pro0 – 01.00.1100
DJI Mini 5 Pro0 – 01.00.0600

Reprodução

Configuração

A captura é feita com um Nordic nRF52840 Dongle executando o firmware nRF Sniffer for Bluetooth LE. Programado com esse firmware, o dongle atua como um sniffer passivo: ele segue os canais de advertising e de dados e encaminha cada pacote recebido ao host via porta serial USB, onde o Wireshark o decodifica.

  1. Grave o firmware nRF Sniffer for BLE no dongle nRF52840.
  2. Instale o plugin extcap do nRF Sniffer para o Wireshark.
  3. Inicie o Wireshark, selecione a interface do sniffer e fixe-se no endereço BLE do drone.
  4. Ligue o drone e execute uma sessão normal do DJI Fly (conecte e deixe o aplicativo buscar as credenciais de Wi-Fi).
  5. Salve o arquivo pcap capturado no Wireshark e forneça-o ao poc.py.

⚠️ Aviso Legal

⚠️ AVISO: Esta prova de conceito destina-se estritamente a fins educacionais, de pesquisa em segurança e de testes de penetração autorizados.

⚠️ NÃO use este POC contra qualquer aeronave, dispositivo, rede ou sistema que você não possua ou para o qual não tenha autorização explícita de teste.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





