
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
iOSRestrictionBruteForce — Quebre códigos de restrição do iOS com Python | Kitploit

Ferramentas/GitHubGitHub/thehappydinoa/iosrestrictionbruteforce
Segurança iOSAtaques de SenhaAnálise ForenseSegurança Móvel
GitHubthehappydinoa/iosrestrictionbruteforce

iOSRestrictionBruteForce

Quebre códigos de restrição do iOS com Python

Ver Repositório
Compartilhar
3777368há 2 anosRevisado pelo Kitploit

Força Bruta de Senha de Restrição do iOS Version

Python OS iOS PRs Welcome Code Climate

Visão Geral

Esta versão da aplicação é escrita em Python, que é usada para quebrar a senha de restrição de um iPhone/iPad. Ela aproveita uma falha em backups não criptografados, permitindo que o hash e o salt sejam descobertos.
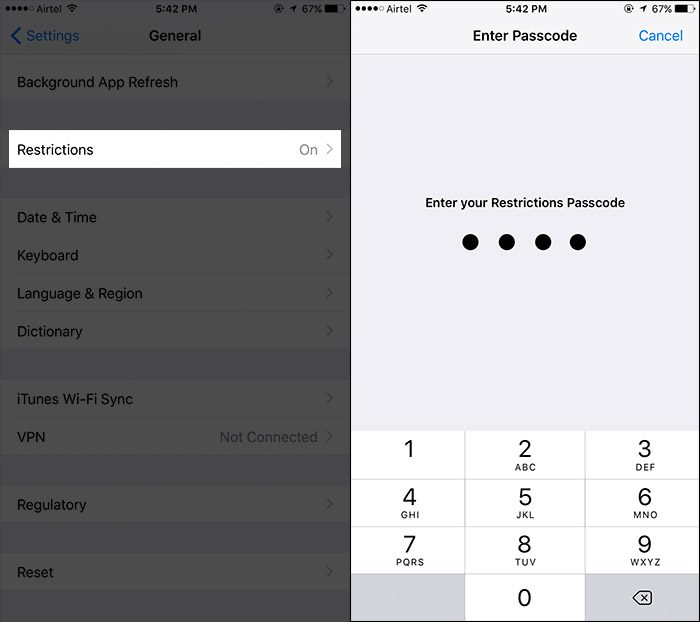
Restriction Passcode

DEPENDÊNCIAS

Isso foi testado com Python 2.7 e Python 3.7

Requer requests Instale com pip install requests

Uso

usage: ioscrack.py [-h] [-c] [--mojave] [-b folder]

a script to crack the restriction passcode of an iDevice

optional arguments:
-h, --help            show this help message and exit
-c, --cli             prompts user for input
-m, --mojave              helps user run script on macOS mojave
-b folder, --backup folder
                    where backups are located

Como Usar

  1. Clone o repositório

    git clone https://github.com/thehappydinoa/iOSRestrictionBruteForce && cd iOSRestrictionBruteForce
    
  2. Certifique-se de usar iTunes ou libimobiledevice para fazer backup do dispositivo iOS no computador

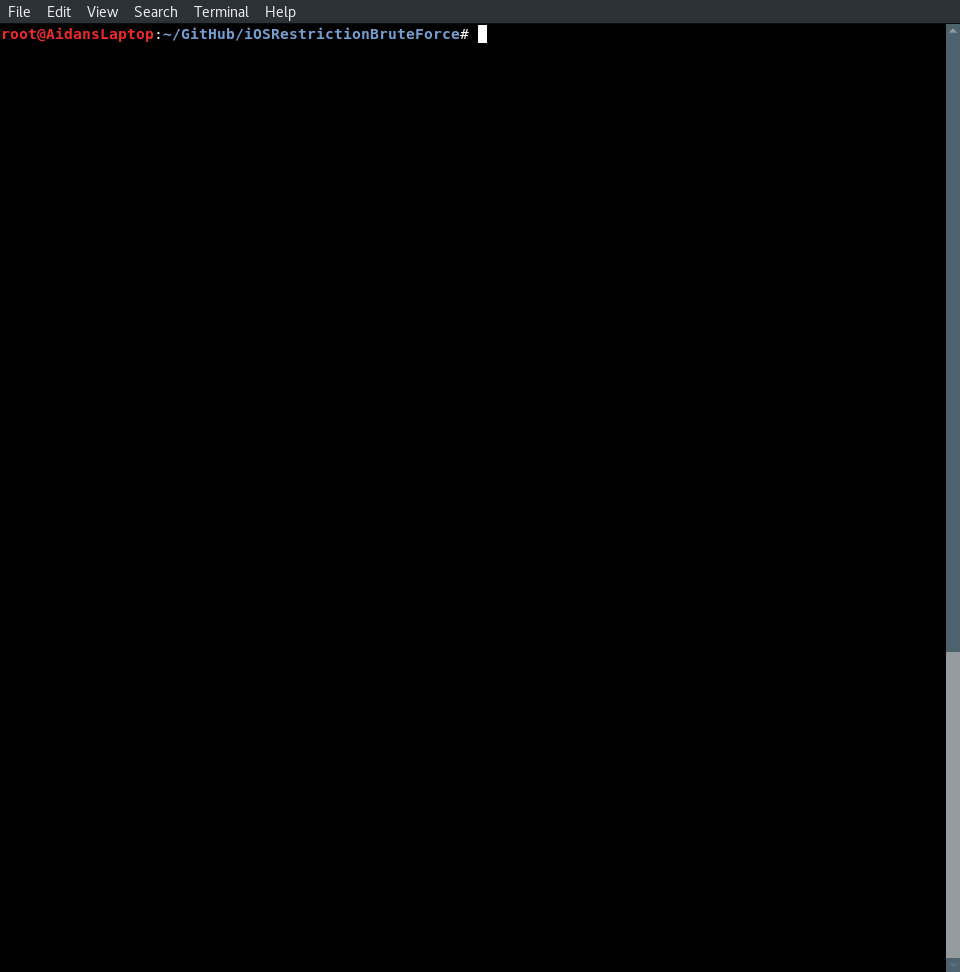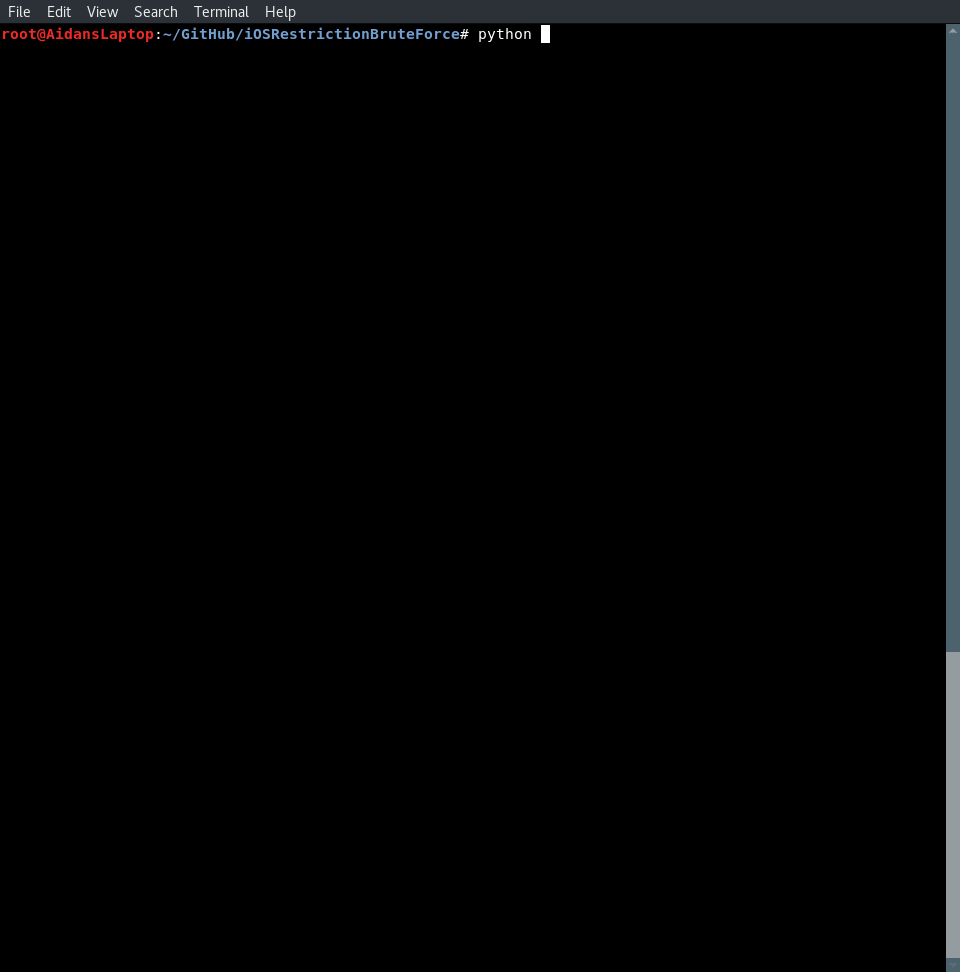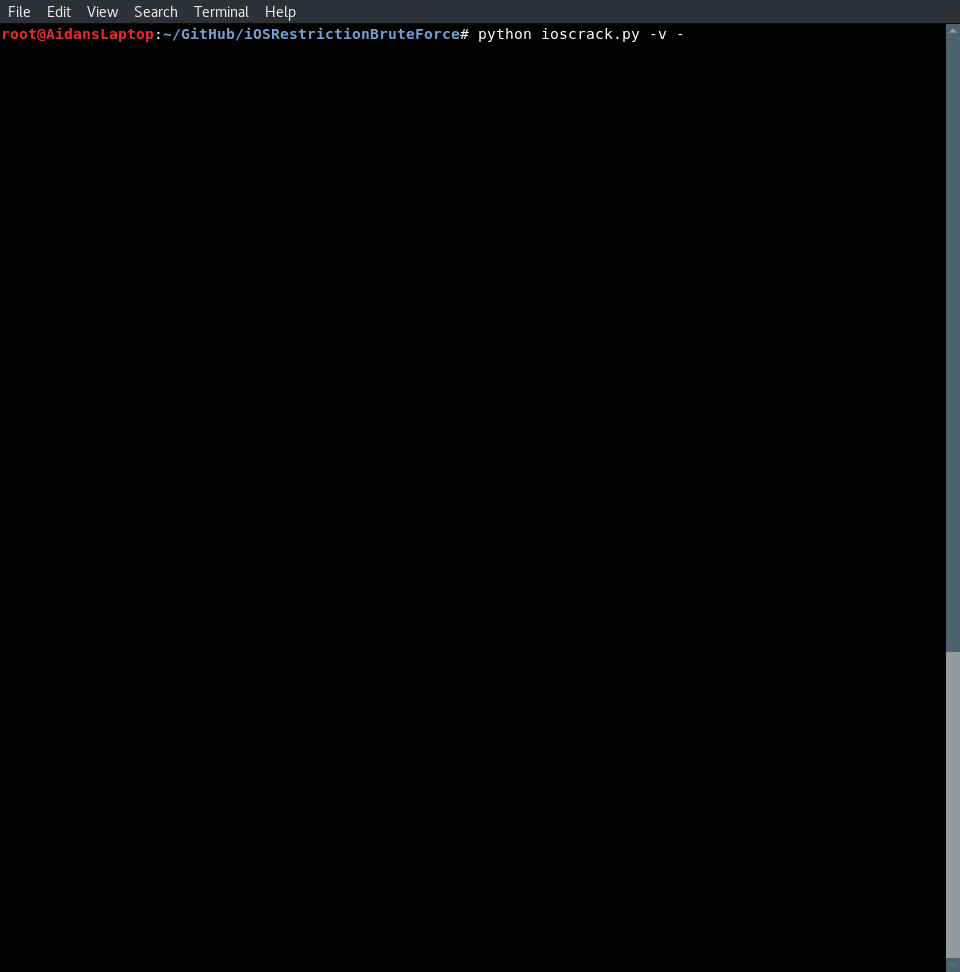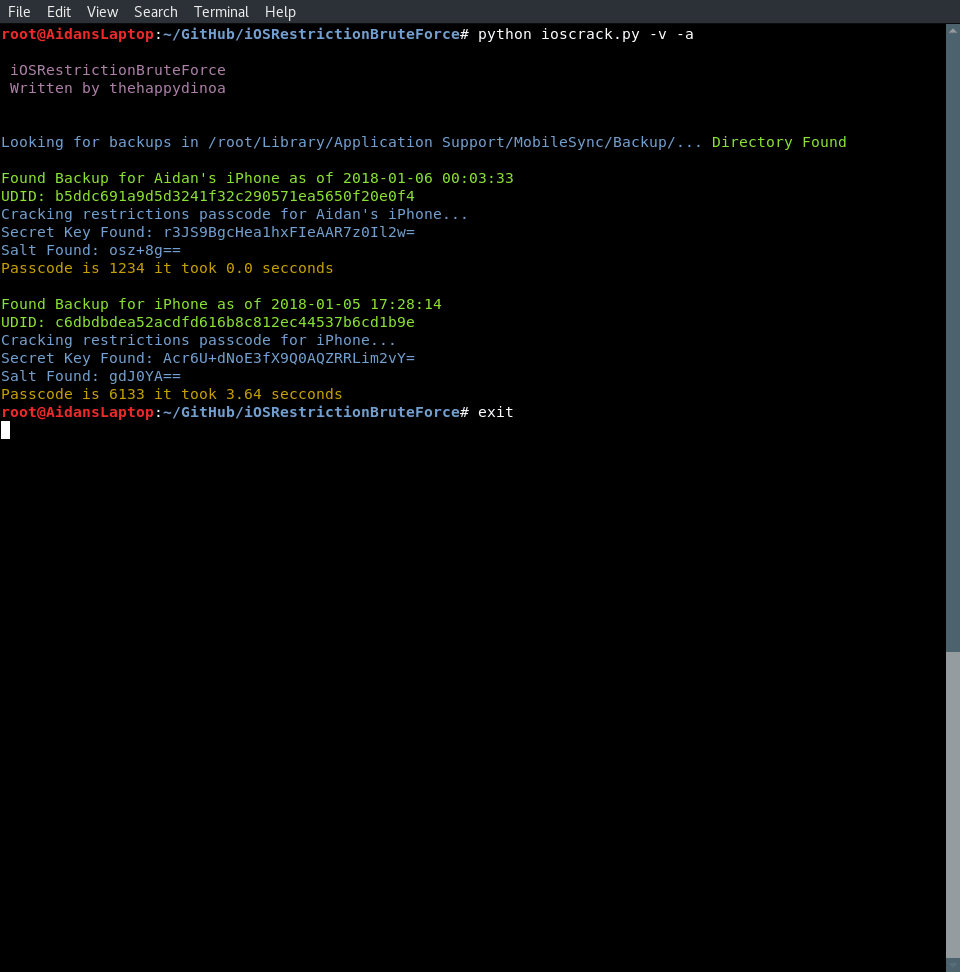
  3. Execute ioscrack.py

    python ioscrack.py
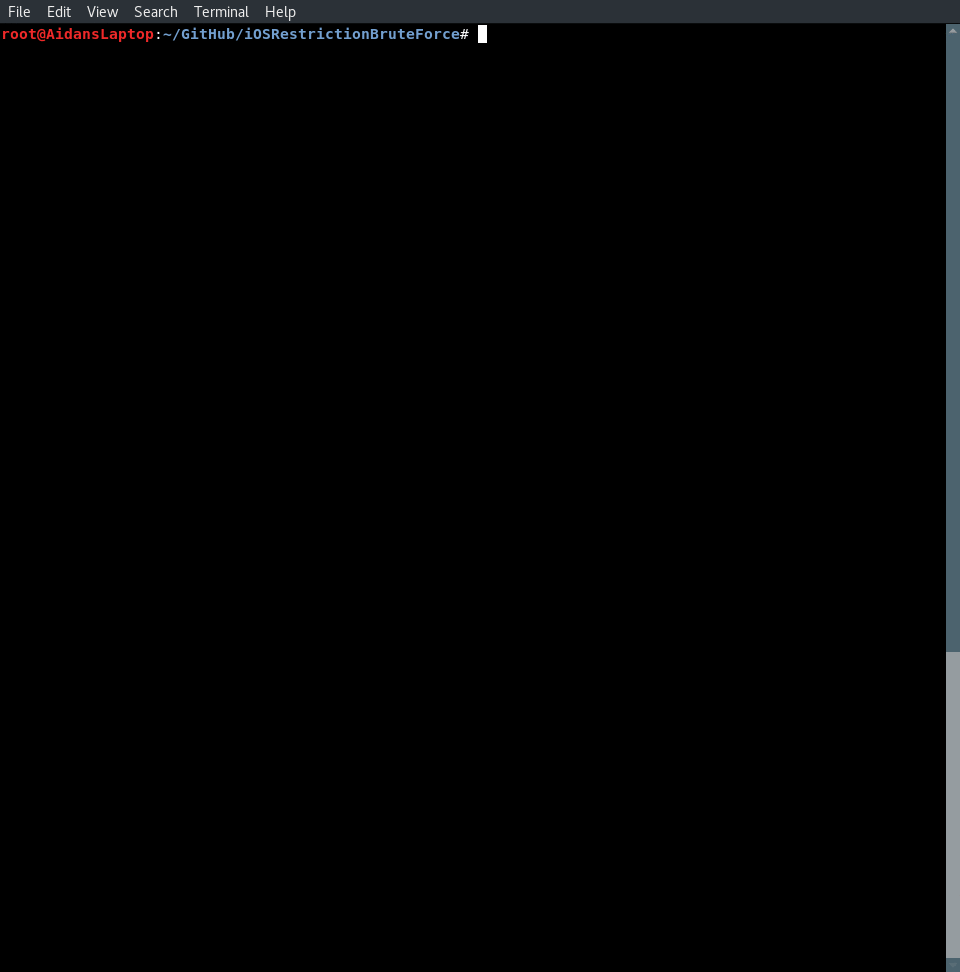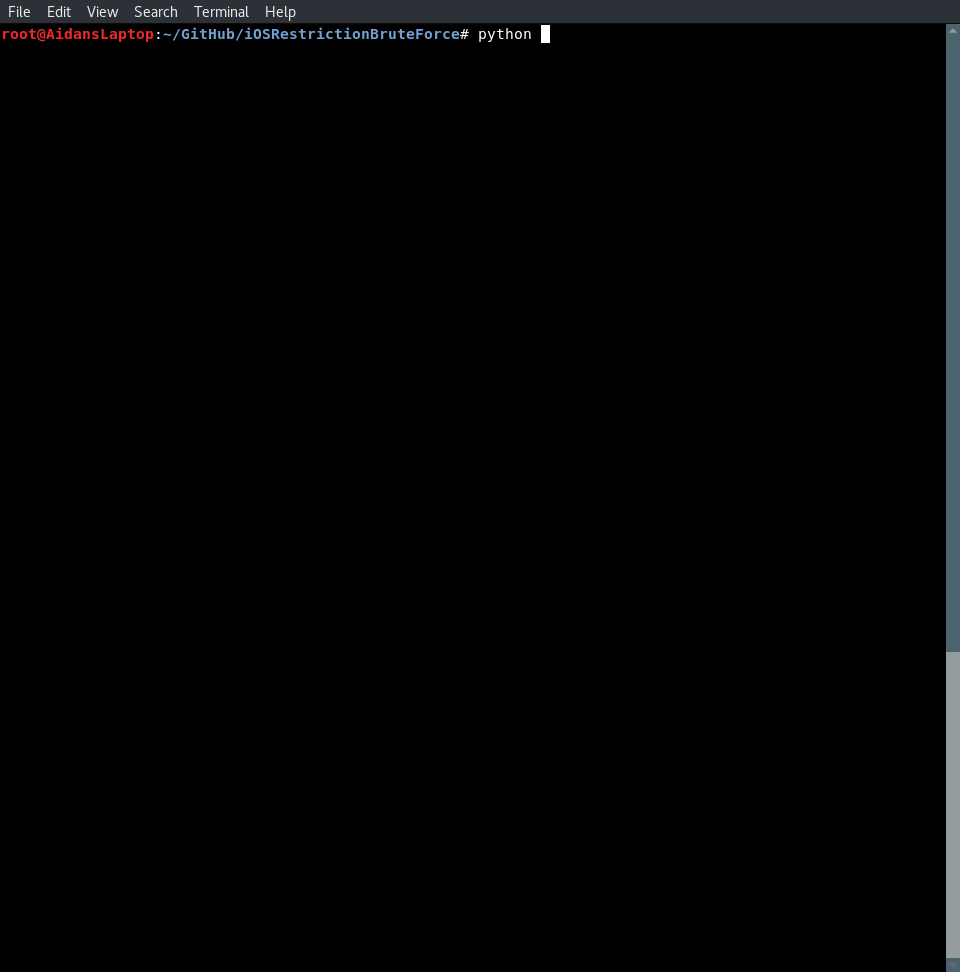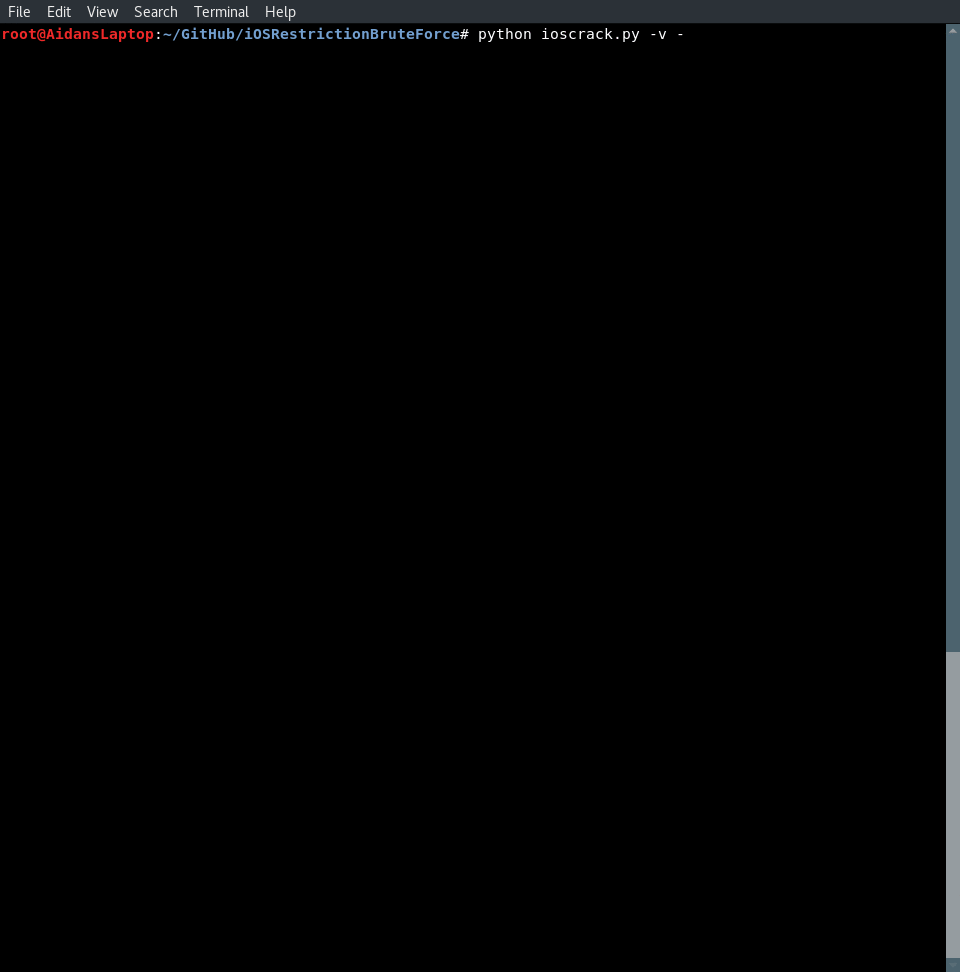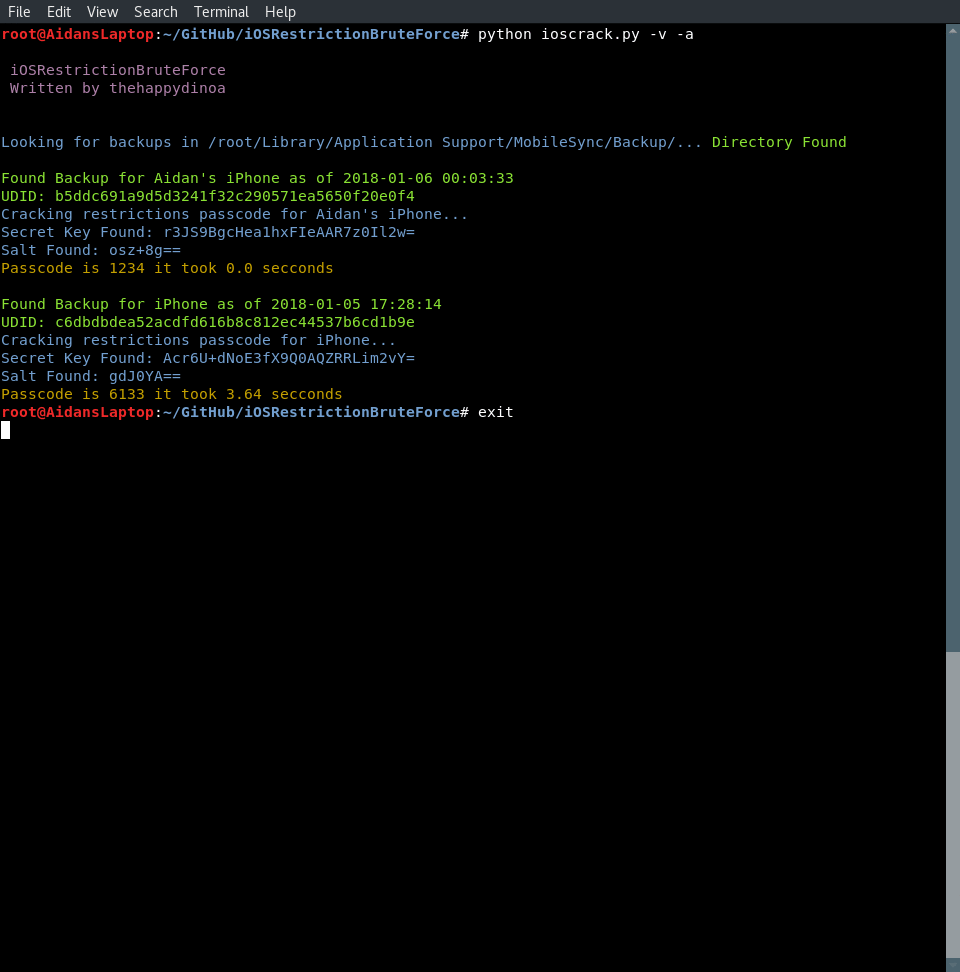
    

GIF

Como Funciona

Feito quebrando o hash pbkdf2 com minha função lambda usando Passlib

  1. Tenta os 20 pins de quatro dígitos mais comuns

  2. Tenta aniversários entre 1000 e (50 anos no futuro)

  3. Força bruta de pins de 1 a 9999

  4. Adiciona pins bem-sucedidos ao banco de dados local

Como se Proteger Contra

  1. Criptografe backups

  2. Faça backup apenas em computadores confiáveis

Notas

Você pode ter problemas para acessar ~/Library/Application\ Support/MobileSync/Backup/ no macOS Mojave e superior, pois o SIP (System Integrity Protection) impede o acesso programático a essa pasta. A solução é copiar a pasta Backup do caminho acima para a pasta iOSRestrictionBruteForce e então executar python ioscrack.py -b Backup. Ou execute python ioscrack.py --mojave

Contribuindo

Melhores formas de contribuir

  • Dar estrela no GitHub - se você usa e gosta, por favor, pelo menos dê uma estrela :)
  • Promova
  • Abra issues
  • Envie correções e/ou melhorias através de Pull Requests
  • Adicione à wiki

Promoção

Gostou do projeto? Por favor, apoie para garantir o desenvolvimento contínuo:

  • Dê uma estrela neste repositório no GitHub

  • Siga-me

    • Twitter
    • GitHub

Agradecimentos

  • yuejd

LICENÇA

MIT License

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





