Nota: Esta é a Community Edition. As edições Commercial e Professional, com recursos avançados, estão disponíveis separadamente.
🌟 Visão Geral
SILENTCHAIN AI™ - Community Edition é uma extensão do Burp Suite que traz o poder da inteligência artificial para testes de segurança de aplicações web. Usando modelos avançados de IA, o SILENTCHAIN realiza análise passiva inteligente do tráfego HTTP para identificar vulnerabilidades do OWASP Top 10, configurações incorretas de segurança e potenciais vetores de ataque.
Por que o SILENTCHAIN?
Scanners de segurança tradicionais dependem de assinaturas e padrões predefinidos. O SILENTCHAIN AI™ vai além com:
- 🧠 Análise com IA: Aproveita modelos de linguagem de última geração (Burp AI, Ollama, OpenAI, Claude, Gemini, Azure) para detecção inteligente de vulnerabilidades
- 🎯 Detecção Sensível ao Contexto: Compreende a lógica da aplicação e o contexto de negócio, não apenas correspondência de padrões
- ⚡ Varredura em Tempo Real: Analisa o tráfego conforme ele flui pelo proxy do Burp
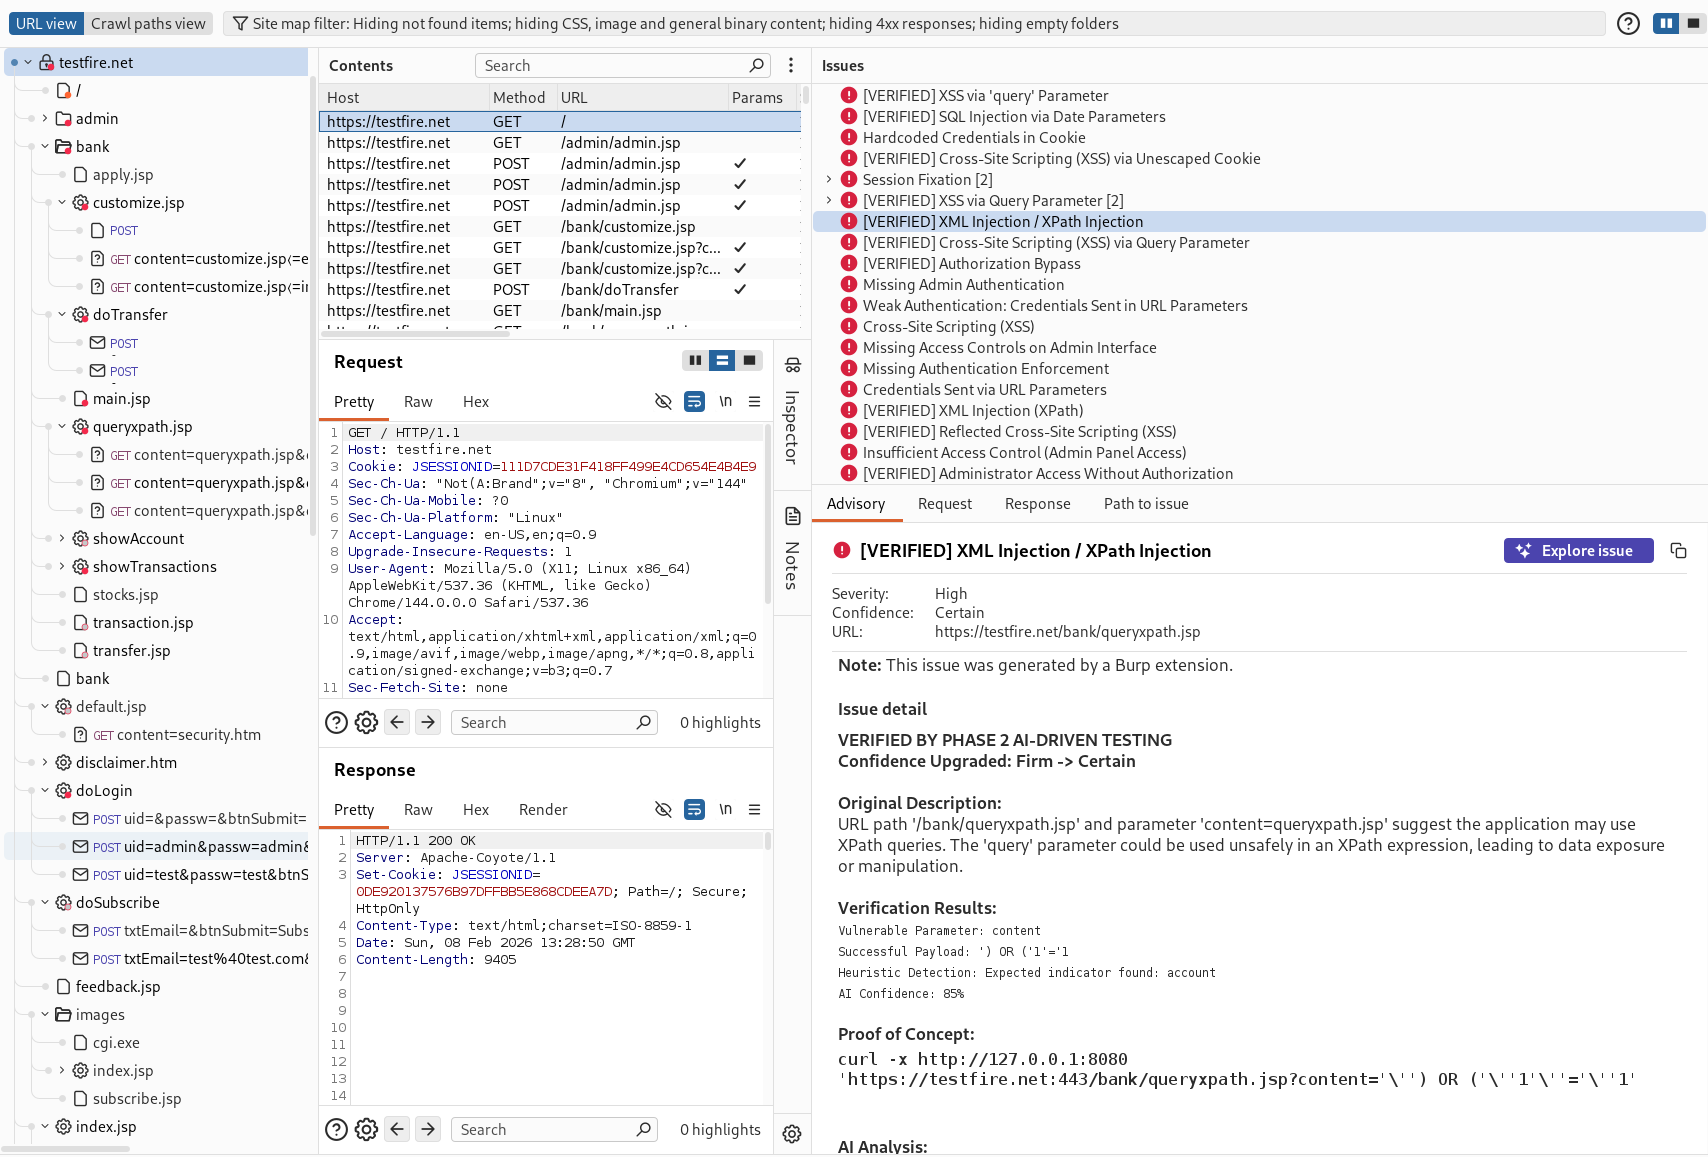
- 📊 Relatórios Profissionais: Gera achados detalhados com mapeamentos CWE, OWASP e orientações de remediação
- 🔄 Zero Falsos Positivos: A validação por IA reduz o ruído e concentra-se em vulnerabilidades reais
- 🆓 Community Edition: Recursos gratuitos de análise passiva
✨ Recursos
Capacidades Principais
- Análise automática do tráfego no escopo como uma verificação de varredura passiva do Burp Scanner (por exemplo, a auditoria passiva ao vivo do Burp sobre o tráfego do Proxy); a verificação passiva nunca envia requisições ao alvo
- Análise sob demanda de qualquer requisição pelo menu de clique com o botão direito
- Detecção de vulnerabilidades do OWASP Top 10
- Achados de segurança mapeados ao CWE
- Pontuação de confiança inteligente
🎨 Interface Profissional
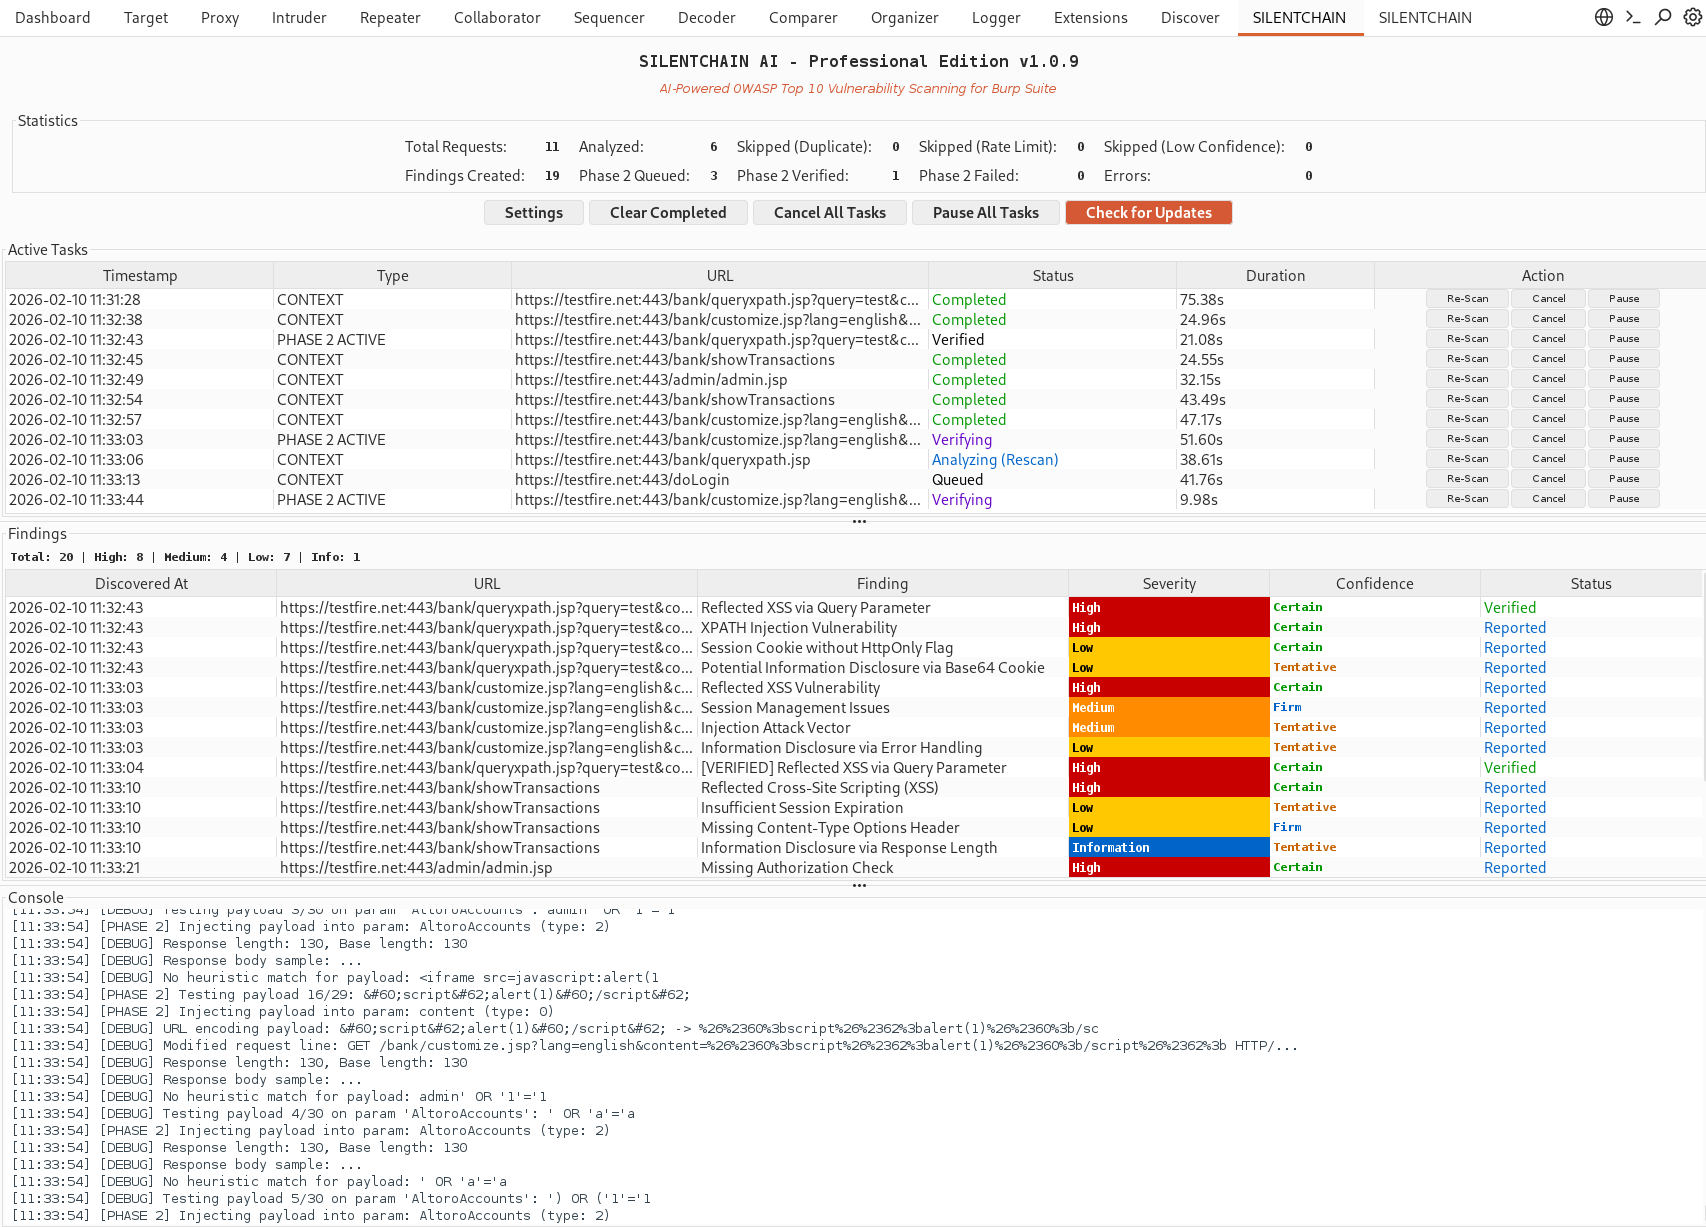
- Painel moderno e intuitivo
- Painel de achados ao vivo com codificação de cores por severidade
- Acompanhamento e gerenciamento de tarefas
- Registro de logs no console integrado
🤖 Suporte a Múltiplas IAs
- Burp AI (padrão; zero configuração; os prompts são enviados pelo Burp ao serviço Burp AI da PortSwigger e consomem créditos do Burp AI)
- Ollama (local, gratuito, focado em privacidade)
- OpenAI (GPT-4 / GPT-4o)
- Claude (Anthropic)
- Gemini (Google)
- Azure OpenAI / Foundry
📋 Relatórios Inteligentes
- Descrições detalhadas de vulnerabilidades
- Identificação de parâmetros afetados
- Mapeamentos CWE e OWASP
- Recomendações de remediação
- Links diretos para recursos de segurança
🛡️ Privacidade de Dados (DataSanitizer)
- Sempre ativo: as credenciais são substituídas por
[REDACTED] antes de qualquer requisição à IA, independentemente da configuração do sanitizador: valores de cookie, valores de cabeçalhos Authorization e de chave de API/token, e parâmetros / campos JSON com nomes semelhantes a credenciais (password, token, api_key, session...) na URL, cabeçalhos que contêm URL (Referer, Location), a amostra de parâmetros e os corpos de requisição e resposta (form, JSON incluindo valores aninhados, multipart, XML, entradas de formulário HTML) (nomes, atributos de Set-Cookie e o esquema de Authorization são mantidos)
- Sanitizador habilitado por padrão - adicionalmente oculta segredos e PII no restante da troca e neutraliza padrões de prompt-injection, para todos os provedores (Burp AI, Ollama e os provedores de nuvem)
- Redação bidirecional: valores sensíveis são substituídos por placeholders
[REDACTED_*] antes do envio ao provedor de IA, e depois restaurados na resposta
- Detecta e oculta:
- Chaves de API - OpenAI (
sk-), GitHub (ghp_), AWS (AKIA), GitLab (glpat-), Slack (xoxb-)
- Cabeçalhos de autorização - tokens Bearer, autenticação Basic
- Credenciais - campos password/secret/token, URIs
user:pass@host
- Cookies de sessão - IDs de sessão, tokens CSRF, JWTs, tokens de autenticação
- Endereços de e-mail
- Endereços IP e hostnames - detalhes da infraestrutura do alvo
- O sanitizador pode ser desativado nas Configurações por usuários avançados (a redação de cabeçalhos continua sendo aplicada)
- A saída da IA é tratada como não confiável: os títulos dos achados são sanitizados e as tabelas do SILENTCHAIN nunca renderizam HTML
Detecção de Vulnerabilidades
O SILENTCHAIN AI™ detecta uma ampla variedade de problemas de segurança, incluindo:
| Categoria | Vulnerabilidades |
|---|
| Injeção | SQL Injection, NoSQL Injection, Command Injection, LDAP Injection, XPath Injection |
| Cross-Site Scripting | XSS Refletido, XSS Armazenado, XSS baseado em DOM |
| Autenticação | Autenticação Quebrada, Problemas de Gerenciamento de Sessão, Exposição de Credenciais |
| Controle de Acesso | IDOR, Autorização Quebrada, Escalação de Privilégios |
| Criptografia | Criptografia Fraca, SSL/TLS Inseguro, Exposição de Dados Sensíveis |
| Configuração | Configurações Incorretas de Segurança, Credenciais Padrão, Debug Habilitado |
| XXE | Ataques de Entidade Externa XML |
| Desserialização | Desserialização Insegura |
| Componentes | Dependências Vulneráveis, Bibliotecas Desatualizadas |
🚀 Início Rápido
Pré-requisitos
- Burp Suite Professional 2025.8 ou posterior. Burp Suite Community Edition e Burp Suite DAST não são suportados: na Community Edition a extensão carrega, registra o motivo e permanece inativa.
- 'Use AI' habilitado para o SILENTCHAIN em Extensions → Installed. Ele fica desativado por padrão para extensões carregadas manualmente (o Burp pergunta quando você instala pela BApp Store). Isso controla todos os provedores, incluindo o Ollama; se a IA estiver desativada globalmente nas configurações de IA do Burp, nada é enviado.
- Runtime Java 21 (incluído nas versões atuais do Burp)
- Um provedor de IA (um dos seguintes):
- Burp AI (padrão; zero configuração; usa créditos do Burp AI)
- Ollama (gratuito, local, focado em privacidade)
- Chave de API da OpenAI
- Chave de API do Claude (Anthropic)
- Chave de API do Gemini (Google)
- Azure OpenAI / Foundry
Instalação
 silentchainai/silentchain