 safedep/gryph
Camada de segurança para agentes de codificação com IA. Funciona com Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent e mais.

Todos usam o modo YOLO. A Gryph aplica proteções e mantém o registo de auditoria.
Início Rápido · Demonstração · Agentes Suportados · Casos de Uso · Política de Segurança



Os agentes de codificação com IA (Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode) podem ler qualquer ficheiro, escrever em qualquer lugar e executar comandos arbitrários na máquina de um programador. Executam dezenas de chamadas de ferramentas por sessão. Não existem limites para o que podem fazer e não há registo de auditoria quando algo corre mal.
A Gryph resolve isso. Liga-se aos agentes, aplica regras de política YAML que block, warn ou guide ações em tempo real, e registra cada evento numa base de dados SQLite local para revisão e auditoria. Todos os dados permanecem locais. Sem nuvem, sem telemetria.
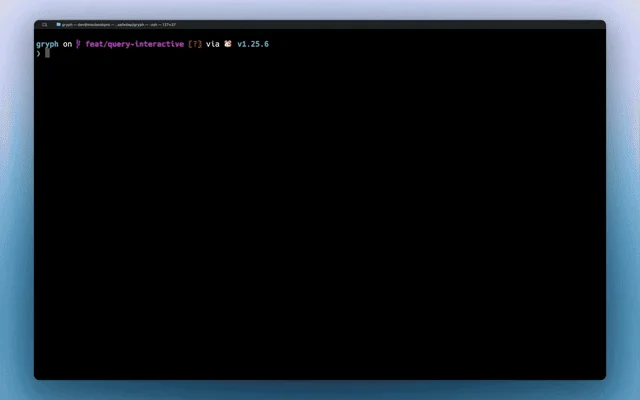
Um programador pede ao Claude Code para refatorar um módulo. Ele executa 47 chamadas de ferramentas em 90 segundos. Depois os testes falham.
Sem a Gryph, os programadores ficam a adivinhar. Com a Gryph, gryph logs mostra tudo.
# Install Gryph with one command
curl -fsSL https://raw.githubusercontent.com/safedep/gryph/main/install.sh | sh

# Setup gryph for available agents
gryph install                    # hooks into all detected agents
gryph status                     # verify setup

# ... use your AI agent normally ...
gryph logs                       # see what happened
# Homebrew (macOS/Linux)
brew install safedep/tap/gryph

# npm
npm install -g @safedep/gryph

# Go
go install github.com/safedep/gryph/cmd/gryph@latest
Binários pré-compilados para macOS, Linux e Windows estão disponíveis na página de GitHub Releases.
Dica: Defina
logging.levelcomofullpara ver diffs de arquivos e eventos brutos:gryph config set logging.level full. Consulte Configuration para mais detalhes.
| Agente | Suporte a Hooks |
|---|---|
| Claude Code | Completo (PreToolUse, PostToolUse, Notification) |
| Codex | Completo (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop) |
| Command Code | Completo (PreToolUse, PostToolUse, Stop, SessionStart) |
| Cursor | Completo (leitura/escrita de arquivos, execução de shell, ferramentas MCP) |
| Devin CLI | Completo (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop, SessionEnd) |
| Gemini CLI | Completo (BeforeTool, AfterTool, Notification) |
| OpenCode | Completo (tool.execute, eventos de sessão) |
| Pi Agent | Completo (tool_call, tool_result, eventos de sessão) |
| Windsurf | Completo (leitura/escrita de arquivos, comandos, ferramentas MCP) |
Nota: Os hooks do Codex exigem a ativação da feature flag
codex_hooksna sua configuração do Codex (~/.codex/config.toml):[features] codex_hooks = true
Nota: O Devin CLI também carrega hooks do Claude Code a partir de
~/.claude/settings.jsonpor padrão (read_config_from.claude). Quando os hooks do gryph estão instalados para ambos os agentes, uma sessão do Devin emite eventos devin e eventos claude-code. Desativeread_config_from.claudena configuração do usuário do Devin para manter um único fluxo.
Um único comando instala os hooks para todos os agentes detectados. Nenhuma configuração por agente é necessária.
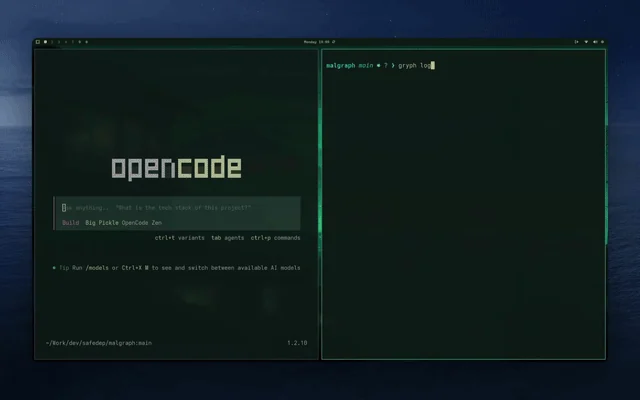
Transmissão ao vivo das ações do agente conforme acontecem com gryph logs --live:
| Cenário | Como o Gryph Ajuda |
|---|---|
| Reproduzir a sessão completa | git diff mostra as alterações finais. O Gryph mostra a sequência completa: o que o agente leu, o que executou, o que escreveu e reverteu, e em que ordem. |
| Detectar efeitos colaterais invisíveis | Agentes executam comandos de shell que não deixam rastro no git (npm install, curl, rm). gryph query --action exec revela todos eles. |
| Acesso a arquivos sensíveis | O Gryph sinaliza automaticamente o acesso a .env, *.pem, *.key e arquivos semelhantes. As ações são registradas, mas o conteúdo nunca é armazenado. |
| Bloquear ações arriscadas do agente | Escreva regras YAML para bloquear comandos destrutivos, recusar gravações que vazem credenciais ou delimitar o comportamento por agente ou projeto. Consulte Security Policy. |
| Revisão de segurança | Exporte eventos para o seu SIEM ou use o exemplo de observabilidade OpenSearch para dashboards centralizados e alertas de detecção de ameaças. |
| Rastreamento de custos e tokens | Acompanhe o uso de tokens por sessão e os custos estimados entre modelos e agentes. Consulte a documentação |
| Comparar agentes | Filtre por --agent para ver como agentes diferentes abordam a mesma tarefa: qual lê mais, qual executa mais comandos, qual custa mais. |