

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/oblivionsage/elfpeek
Análise EstáticaEngenharia ReversaDepuradoresAnálise de BináriosAprendizado e Educação
GitHuboblivionsage/elfpeek

elfpeek

Inspetor ELF mínimo escrito em C para inspeção rápida do layout binário

Ver Repositório
29146há 10 mesesRevisado pelo Kitploit
Compartilhar

elfpeek

C Linux ELF32 | ELF64 Licença Estrelas

Sem dependências Mínimo Ferramenta de RE

Inspetor ELF minimalista com REPL interativo para análise rápida de binários
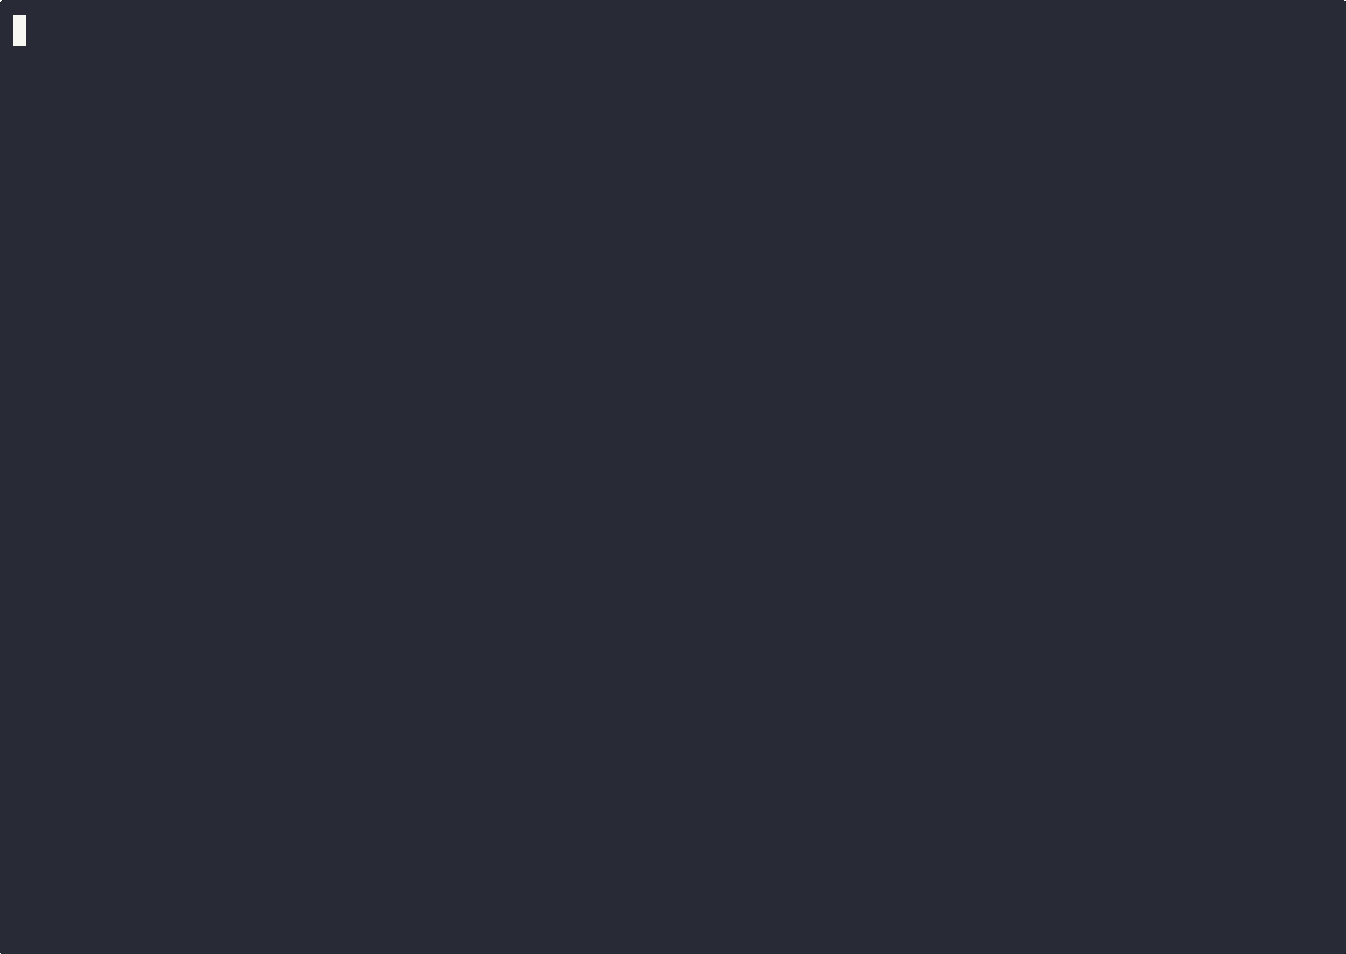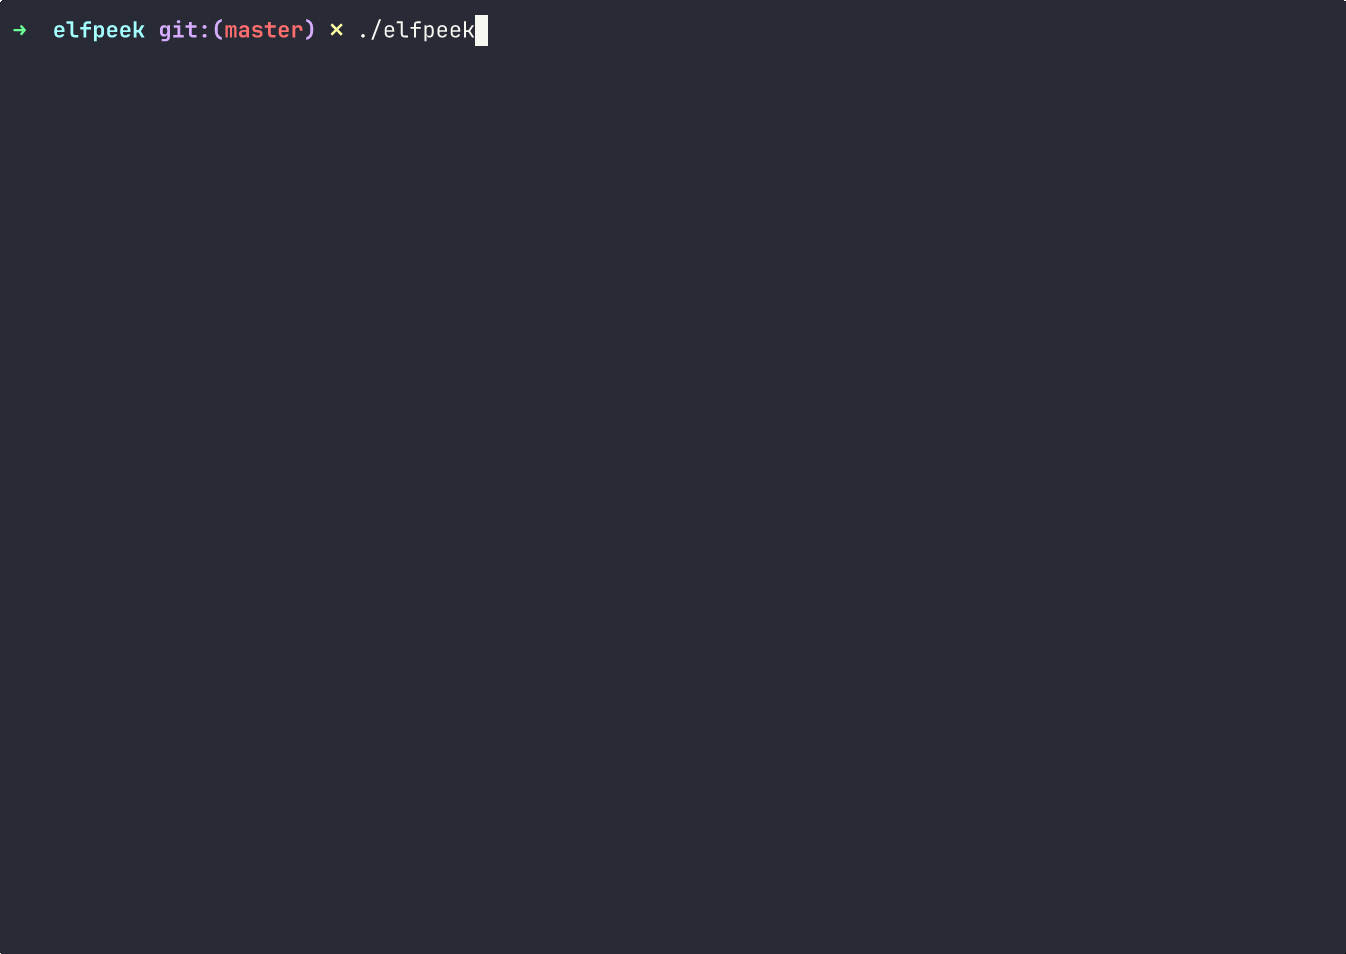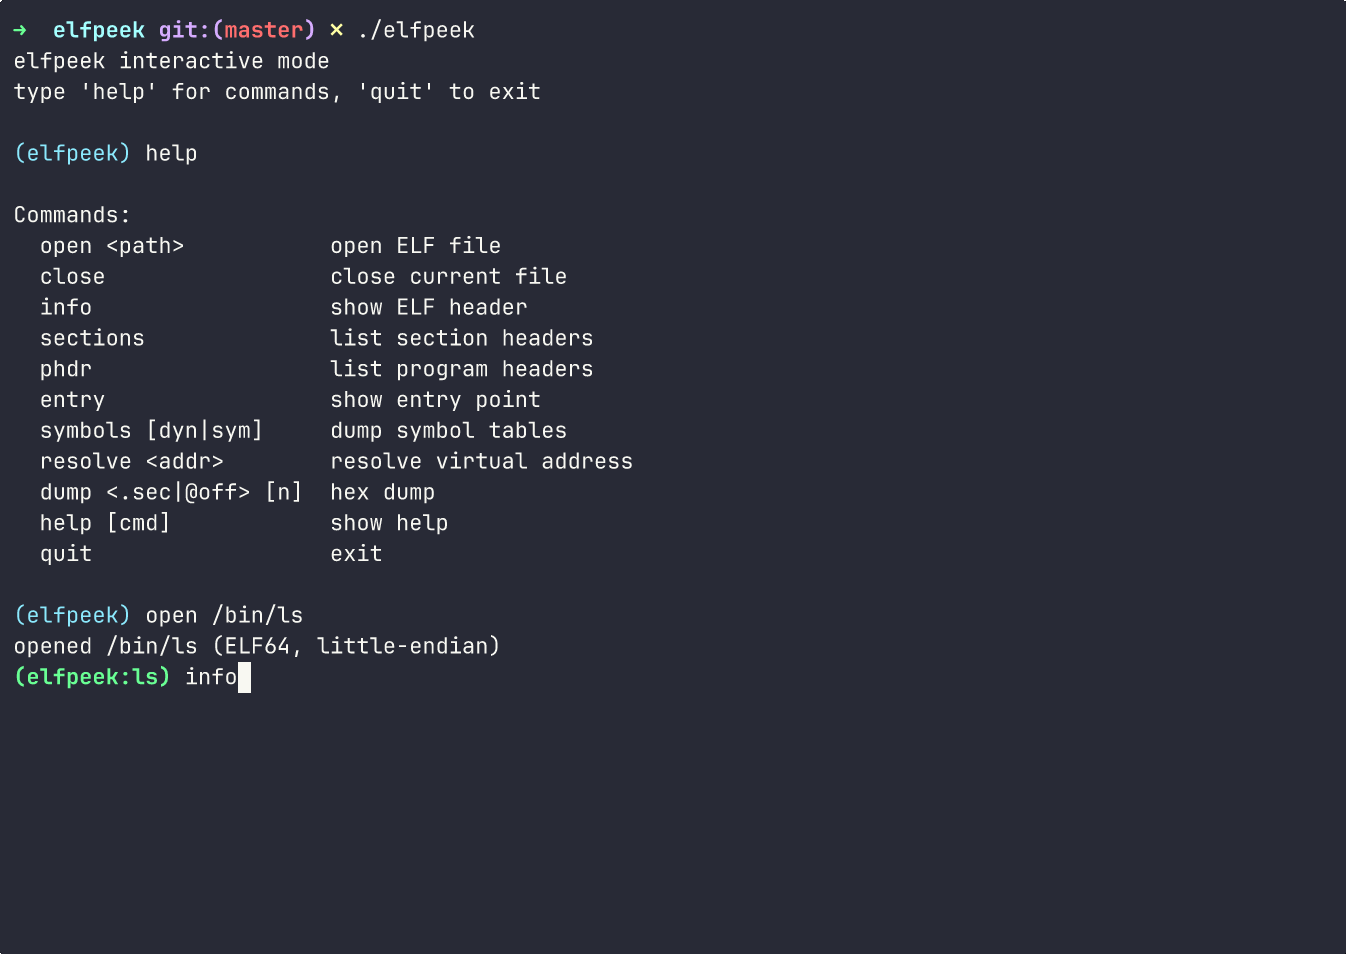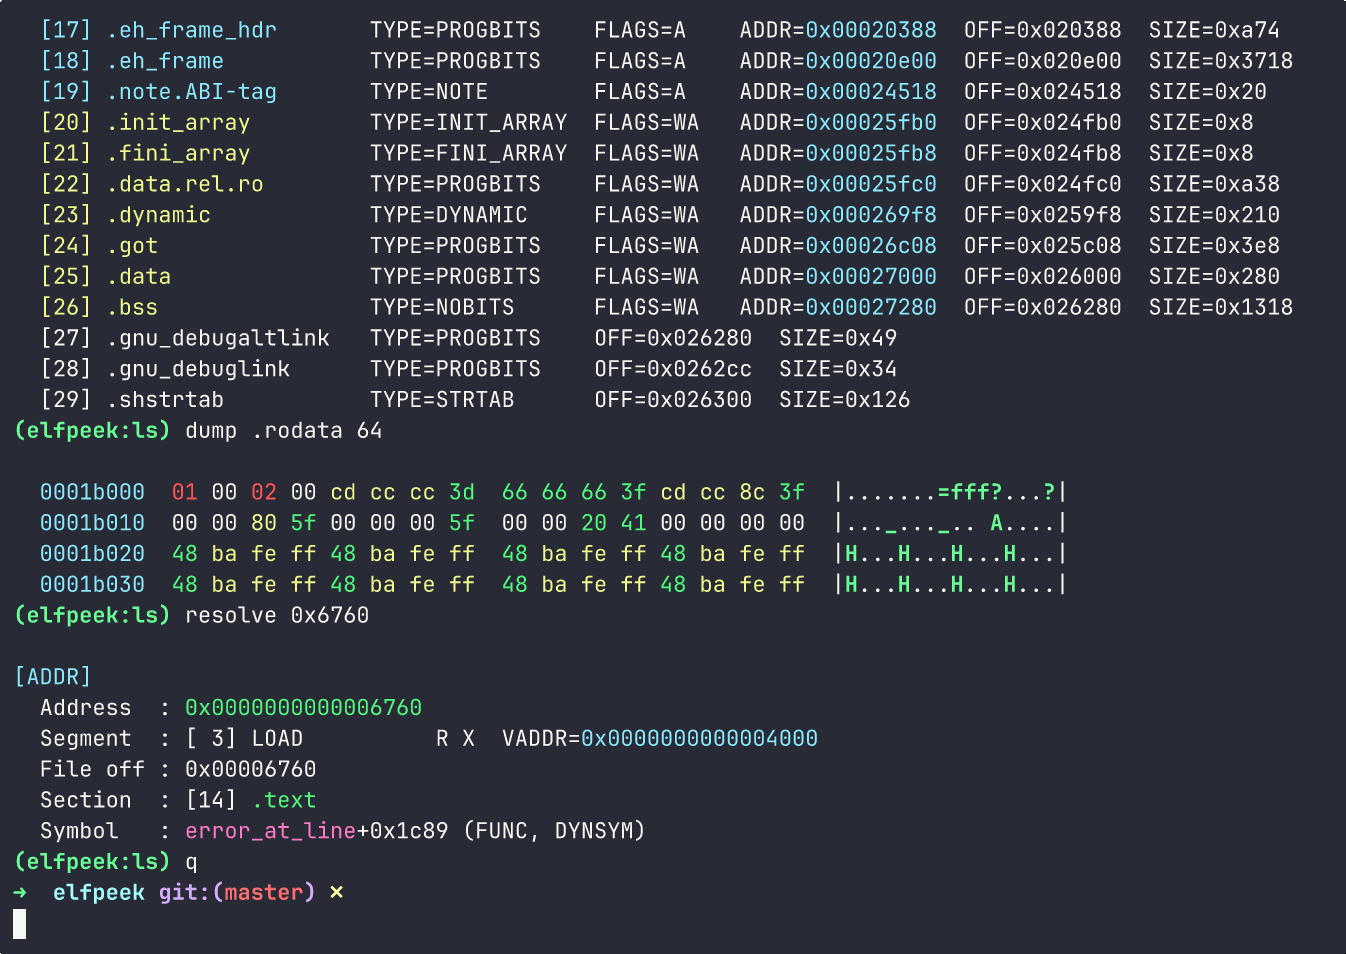

demonstração do elfpeek


Porquê?

Não substitui readelf ou objdump. Apenas uma ferramenta rápida e focada para perguntas comuns de RE:

  • Qual é o layout do binário?
  • Qual segmento/seção contém este endereço?
  • Qual é o offset no arquivo para este VA?
  • Quais bytes estão nesta localização?
  • Qual função é dona deste endereço?

Também serve como exemplo legível de análise de ELF em C. Lida graciosamente com binários stripped e apenas com segmentos.

Funcionalidades

  • REPL interativo com suporte a readline (histórico, edição de linha)
  • Prompt colorido dinâmico - mostra o arquivo atual: (elfpeek:ls)
  • Hexdump colorido - nulos (cinza), imprimíveis (verde), controle (vermelho), bytes altos (amarelo)
  • Seções coloridas - executável (verde), gravável (amarelo), somente leitura (ciano)
  • Suporte a ELF32/ELF64 com little/big endian
  • Resolvedor de endereços - mapeia VA para segmento, seção, offset no arquivo, símbolo mais próximo
  • Tabelas de símbolos - tanto .dynsym quanto .symtab
  • Sem dependências - apenas glibc e <elf.h>

Compilação

make

Opcional: Instale libreadline-dev para histórico de comandos no REPL.

Uso

Modo Interativo

./elfpeek

Modo Rápido

./elfpeek /bin/ls           # mostra cabeçalhos, seções, símbolos
./elfpeek /bin/ls 0x6760    # resolve endereço

Comandos

ComandoAliasDescrição
open <path>oAbrir arquivo ELF
closeFechar arquivo atual
infoiMostrar cabeçalho ELF
sectionssListar cabeçalhos de seção
phdrpListar cabeçalhos de programa
entryeMostrar ponto de entrada
symbols [dyn|sym]symDespejar tabelas de símbolos
resolve <addr>rResolver endereço virtual
dump <.sec|@off> [n]dHexdump (seção ou offset)
help?Mostrar ajuda
quitqSair

Codificação de Cores

Seções:

  • Verde = executável (.text, .plt)
  • Amarelo = gravável (.data, .bss)
  • Ciano = somente leitura (.rodata)

Hexdump:

  • Cinza = bytes nulos (00)
  • Verde = ASCII imprimível (20-7E)
  • Vermelho = caracteres de controle (01-1F)
  • Amarelo = bytes altos (80-FF)

Binários de Teste

tests/ contém arquivos ELF de exemplo:

ArquivoDescrição
elf32_le.bin32-bit little-endian (i386)
elf32_be.bin32-bit big-endian (PowerPC)
elf64_be.bin64-bit big-endian (PowerPC64)
elf64_le_pie.binExecutável PIE
elf64_le_static.binLinkado estaticamente
elf64_le_dynsym_only.binStripped, apenas dynsym
elf64_le_so.binObjeto compartilhado
elf64_le_segments_only.binSem cabeçalhos de seção

A FAZER

  • comando relocs - mostrar realocações
  • análise got/plt
  • Desmontagem com capstone

Licença

MIT

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






