Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Fenrir — Scanner de IOC simples em Bash | Kitploit
Ferramentas/GitHubGitHub/neo23x0/fenrir
Gerenciamento de Indicadores de Comprometimento (IOC)Análise de VulnerabilidadesAnálise ForenseInteligência de AmeaçasResposta a Incidentes
GitHubneo23x0/fenrir

Fenrir

Scanner de IOC simples em Bash

Ver Repositório
77611440há 4 anosRevisado pelo Kitploit
Compartilhar

Active Development

Fenrir

Scanner Simples de IOC em Bash

Fenrir é um script Bash simples para varredura de IOC. Permite verificar sistemas Linux/Unix/OSX para os seguintes Indicadores de Compromisso (IOCs):

  • Hashes

    MD5, SHA1 e SHA256 (usando md5sum, sha1sum, sha -a 256)

  • Nomes de Arquivos

    string - verifica por substring do caminho completo, ex.: "temp/p.exe" em "/var/temp/p.exe"

  • Strings

    grep em arquivos

  • Servidor C2

    verifica por strings de servidor C2 na saída de 'lsof -i' e 'lsof -i -n'

  • Intervalo de Tempo Crítico

    usando stat em diferentes modos - define timestamp mínimo e máximo em epoch e obtém todos os arquivos criados entre eles

Características básicas:

  • Script Bash
  • Nenhuma instalação ou agente necessários
  • Usa ferramentas comuns para extrair atributos (ex.: md5sum, grep, stat em diferentes modos)
  • Projetado para executar em qualquer Linux / Unix / OS X com Bash
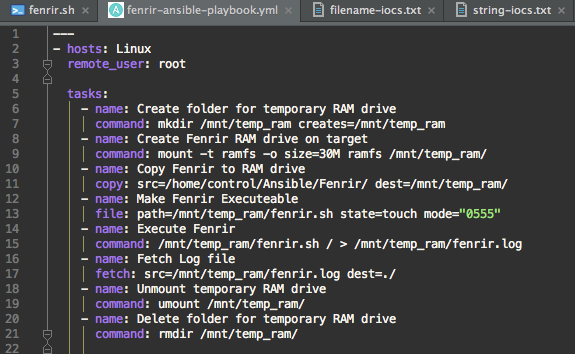
  • Baixa pegada - playbook Ansible com solução de drive RAM
  • Exclusões inteligentes (tamanho de arquivo, extensão, diretórios específicos) aceleram o processo de varredura

Por que Fenrir?

FENRIR é a 3ª ferramenta após THOR e LOKI. THOR é nosso scanner APT completo com muitos módulos e tipos de exportação para clientes corporativos. LOKI é um scanner IOC gratuito e aberto que usa YARA como formato de assinatura.

O problema com ambos os antecessores é que ambos têm certos requisitos na plataforma Linux. Construímos THOR para uma versão específica do Linux para corresponder à libc correta exigida pelo módulo YARA. LOKI requer Python e YARA instalados no Linux para executar.

Enfrentamos o problema de verificar mais de 100 sistemas Linux diferentes para certos Indicadores de Compromisso (IOCs) sem instalar um agente ou pacotes de software. Já tínhamos um playbook Ansible para a distribuição de THOR em um conjunto definido de sistemas Linux remotos. Esse playbook cria um drive RAM no sistema remoto, copia o binário do programa local para o sistema remoto, executa e depois recupera os logs. Isso garante que a pegada do programa no sistema remoto seja mínima. Adaptei o playbook Ansible para o Fenrir. (ainda não testado)

Fenrir ainda está em 'teste'. Por favor, reporte erros (e soluções) através da seção "Issues" aqui no github.

Se você encontrar uma solução melhor / mais robusta / com menos erros para as avaliações no script, por favor, reporte-as. Não sou um programador Bash em tempo integral, então espero que haja espaço para melhorias.

Uso

Usage: ./fenrir.sh DIRECTORY
 
DIRECTORY - Ponto inicial da varredura recursiva

Todas as configurações podem ser definidas no cabeçalho do script.
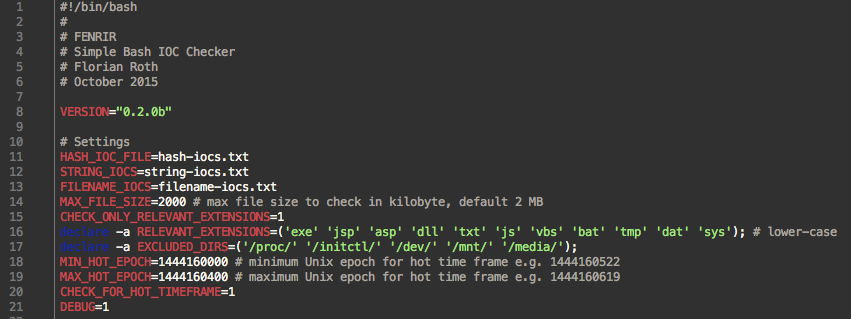
Configurações

Passo a Passo

O que Fenrir faz é:

  • Lê os arquivos IOC
  • Recebe um parâmetro como diretório inicial para a varredura recursiva
  • Verifica servidores C2 na saída do lsof
  • Verifica exclusões de diretórios (configurável no cabeçalho do script)
  • Verifica extensões de arquivo específicas para análise (configurável no cabeçalho do script)
  • Verifica o nome do arquivo (caminho completo) por correspondências nos arquivos IOC
  • Verifica exclusões de tamanho de arquivo (configurável no cabeçalho do script)
  • Verifica strings específicas no arquivo (via grep)
  • Verifica valores de hash específicos
  • Verifica timestamp de alteração/criação

Capturas de Tela

Execução da varredura mostrando os diferentes tipos de correspondência em um diretório demo.

Execução da Varredura

Detectar conexões C2

Playbook Ansible

Detectar strings em arquivos de log compactados com GZIP
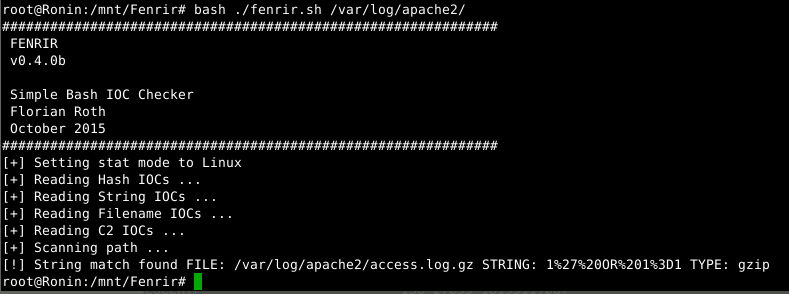
Strings em Logs GZIP

Configuração

Configuração

Playbook Ansible

Playbook Ansible

Problema com stat (em relação ao timestamp de CRIAÇÃO em sistemas de arquivos Linux)

Problema com stat

Problemas Conhecidos

Contato

via Twitter @Cyb3rOps

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →