CredsHunter - Scripts de caça a credenciais para Windows e Linux
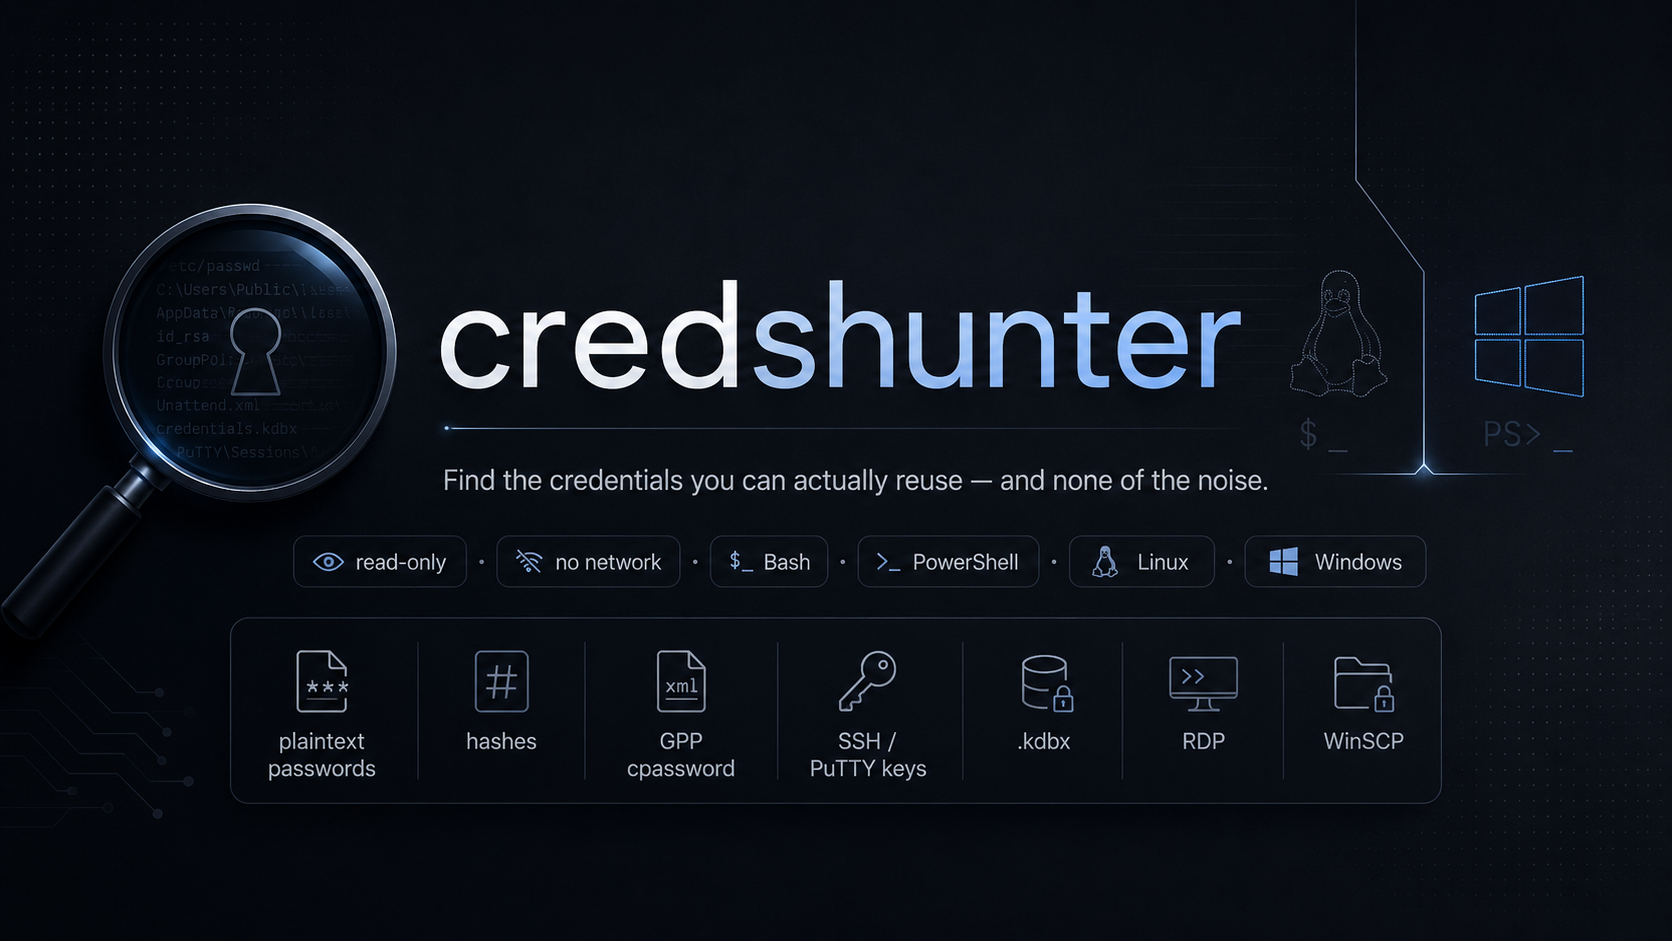


credshunter é um localizador de credenciais somente leitura para pós-exploração autorizada. Ele percorre o host uma única vez e traz à tona os segredos que você pode realmente reutilizar — senhas, chaves, hashes e arquivos de credenciais — permanecendo discreto em relação aos tokens de nuvem / SaaS que apenas adicionam ruído.
Dois irmãos, um comportamento: credshunter.sh para Linux, credshunter.ps1 para Windows.
Um funil de cinco estágios, estreitando de onde as credenciais vivem até o que existe dentro dos arquivos. Cada estágio imprime seus resultados no momento em que termina.
 Stage 1   OS credential stores     registry · GPP · histories · vaults · keys · other
 Stage 2   Confirmed containers     .kdbx · .ppk · .pfx · .keytab · other
 Stage 3   High-value file types    keys · .env · backups · DBs · captures · other
 Stage 4   Suspicious filenames     *password* · *secret* · *credential*
 Stage 5   Content scan             70+ tuned regexes, one pass per file
Os estágios 1 e 5 fazem o trabalho pesado; 2–4 são passagens rápidas por nomes de arquivo / extensões. Cada resultado passa por um filtro de falsos positivos antes de chegar até você.
# Linux — full sweep, log to file
./credshunter.sh -p / -o loot.txt

# Targeted, skip the slow content scan
./credshunter.sh -p /var/www -p /home --no-stage5
# Windows — elevated sweep of C:\
.\credshunter.ps1 -Path C:\ -OutputFile loot.txt

# Web / DB box: also scan SQL & CSV dumps
.\credshunter.ps1 -Path D:\ -IncludeData
Amigável a pipes — adicione --no-color / -NoColor e use grep para filtrar por um nível.
Os resultados são agrupados em cinco níveis, do mais chamativo ao mais discreto.
| Tag | Significado |
|---|---|
[CRITICAL] | Contêiner de credenciais confirmado |
[HIGH] | Senha reutilizável · hash · cpassword de GPP |
[KEY] | Chave privada ou hive SAM / SYSTEM legível |
[INTEREST] | Arquivo de alto valor que vale a pena examinar |
[NAME] | Nome de arquivo suspeito — dica para revisão |
O código de saída é 1 sempre que algo cair em CRITICAL / HIGH / KEY — prático para CI:
./credshunter.sh -p /etc && echo clean.
| Quer… | Faça isto |
|---|---|
| Limitar o escopo | -p / -Path para incluir, -x / -ExcludePath para pular |
| Escanear todos os arquivos | -a / -All |
| Adicionar dumps SQL / CSV | -IncludeData (PowerShell) |
| Alterar o limite de tamanho | -m N / -MaxFileSizeMB N, ou --no-size-limit / -NoSizeLimit |
| Pular um estágio | --no-stageN / -NoStageN |
Os padrões e as listas de tipos de arquivo ficam em arrays claramente rotulados perto do topo de cada script — edite um único lugar, nada mais é necessário.
Ele altera algo no host? Não. Ele grava apenas no arquivo de log que você escolher, nunca toca na rede e encerra de forma limpa ao pressionar Ctrl-C.
Por que ignorar tokens da AWS / GitHub / Slack? Por design — eles raramente ajudam na movimentação dentro da rede e são a principal fonte de falsos positivos. Os arquivos locais de credenciais de CLIs de nuvem ainda são listados.
O estágio 5 parece lento, ou uma senha passou despercebida.
Logs detalhados são o custo usual — eles são contidos pelo limite de tamanho. Reduza o escopo com -p, pule a varredura de conteúdo com --no-stage5 e confirme que o alvo não está acima do limite de tamanho, em um caminho excluído, ou com uma extensão fora do conjunto do Estágio 5 (use -All para ter certeza).
Confira o Documento Wiki para mais informações sobre o projeto.
Sinta-se à vontade para contribuir com o projeto!