
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PurpleSharp — PurpleSharp é uma ferramenta de simulação de adversários em C# que executa técnicas adversárias com o propósito de gerar telemetria de ataques em ambientes Windows monitorados. | Kitploit
Ferramentas/GitHubGitHub/mvelazc0/purplesharp
Escalada de PrivilégiosMecanismos de PersistênciaMovimento LateralTestes de PenetraçãoAprendizado e EducaçãoRed TeamingAtaque Adversário
GitHubmvelazc0/purplesharp

PurpleSharp

PurpleSharp é uma ferramenta de simulação de adversários em C# que executa técnicas adversárias com o propósito de gerar telemetria de ataques em ambientes Windows monitorados.

Ver Repositório
84711557há 1 anoRevisado pelo Kitploit
Compartilhar

PurpleSharp

Open_Threat_Research Community BlackHat Arsenal 2021 BlackHat Arsenal 2023

PurpleSharp Logo

Defender redes empresariais contra invasores continua sendo um desafio difícil para as equipes azuis. A prevenção tem se mostrado insuficiente; melhorar as capacidades de detecção e resposta provou ser um passo na direção certa. No entanto, sem a telemetria produzida pelo comportamento dos adversários, a construção de novas capacidades de detecção e o teste das existentes será limitado.

PurpleSharp é uma ferramenta de simulação de adversários de código aberto escrita em C# que executa técnicas de adversários em ambientes Windows Active Directory. A telemetria resultante pode ser aproveitada para medir e melhorar a eficácia de um programa de engenharia de detecção. PurpleSharp utiliza a estrutura MITRE ATT&CK e executa diferentes técnicas ao longo do ciclo de vida do ataque: execução, persistência, escalonamento de privilégios, acesso a credenciais, movimentação lateral, etc. Atualmente suporta 47 técnicas únicas do ATT&CK.
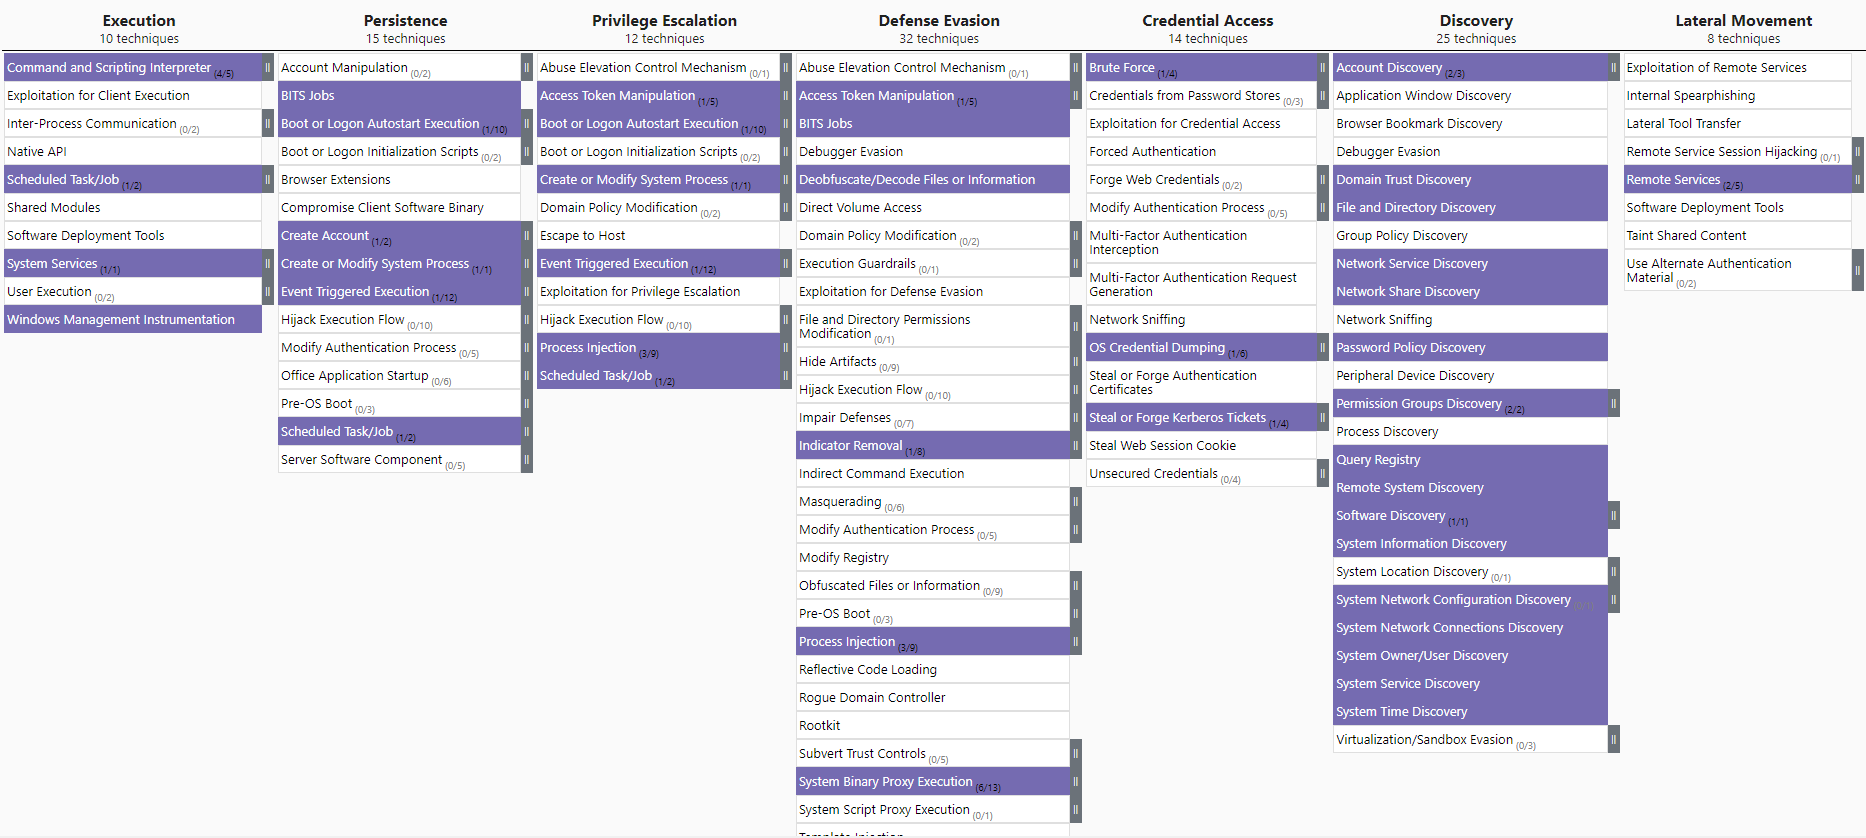
PurpleSharp foi apresentado pela primeira vez no Derbycon IX em setembro de 2019.

Uma versão atualizada foi lançada em 6 de agosto de 2020 como parte do BlackHat Arsenal 2020. A versão mais recente foi lançada em agosto de 2021 como parte do BlackHat Arsenal 2021

Visite a seção Demonstrações para ver o PurpleSharp em ação.

Metas / Casos de Uso

A telemetria de ataque produzida pela simulação de técnicas com PurpleSharp auxilia as equipes de pesquisa e detecção a:

  • Construir novas análises de detecção
  • Testar análises de detecção existentes
  • Validar a resiliência da detecção
  • Identificar lacunas na visibilidade
  • Identificar problemas no pipeline de registro de eventos

Guia de Início Rápido

Compilar a partir do Código Fonte

PurpleSharp pode ser compilado com Visual Studio Community 2019 ou 2020.

Baixar a Última Versão

Baixar o binário da última versão pronto para ser usado na execução de simulações TTP.

O .NET Framework 4.5 é necessário.

Simular

O assembly PurpleSharp é tudo que você precisa para começar a simular ataques.

Para ideias de simulação, confira o Active Directory Purple Team Playbook, um repositório de playbooks JSON prontos para uso com PurpleSharp.

Documentação

https://www.purplesharp.com/

Autores

  • Mauricio Velazco - @mvelazco

Agradecimentos

A comunidade é uma grande fonte de ideias e feedback. Obrigado a todos.

  • Olaf Hartong
  • Roberto Rodriguez
  • Matt Graeber
  • Jonny Johnson
  • Keith McCammon
  • Andrew Schwartz

Licença

Este projeto está licenciado sob a Licença BSD 3-Clause - consulte o arquivo LICENSE para mais detalhes.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




