

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mouna23/ai-driven-mitre-attack
Inteligência de AmeaçasAprendizado de MáquinaDetecção de IntrusãoAprendizado e EducaçãoDetecção de AnomaliasAnálise de Logs
GitHubmouna23/ai-driven-mitre-attack

AI-driven-MITRE-Attack

Este repositório demonstra um pipeline de aprendizado de máquina para detectar técnicas do MITRE ATT&CK a partir de logs e enriquecer a saída usando um LLM local.

Compartilhar
Ver RepositórioSite
8346há 1 anoAinda não revisado

POC : Detecção de Ataques MITRE e Enriquecimento de Alertas com IA

Este repositório demonstra um pipeline de aprendizado de máquina para detectar técnicas MITRE ATT&CK a partir de logs e enriquecer a saída usando um LLM local.


Visão Geral

O projeto é dividido em dois componentes principais:

  1. Modelo de Aprendizado de Máquina (ML) – classifica logs em técnicas MITRE ATT&CK
  2. Enriquecimento com LLM – enriquece a previsão do ML com explicações amigáveis para analistas e insights acionáveis

Modelo de Aprendizado de Máquina

Objetivo

O modelo de ML é treinado para prever uma técnica MITRE (ou BENIGN) a partir de eventos de log.
Isso permite automatizar a detecção e a categorização de comportamento potencialmente malicioso.

Abordagem

  • Característica: campo commandline dos logs
  • Vetorização: TF-IDF (Frequência do Termo – Frequência Inversa do Documento)
  • Modelo: RandomForestClassifier (robusto, interpretável, eficiente em CPU)
  • Alvo: mitre_label (por exemplo, T1059.001, T1105, BENIGN)

Treinamento

python scripts/train_mitre_model.py

Este script:

  • Carrega o dataset dataset_full_160k.csv

  • Divide os dados em conjuntos de treino/teste

  • Converte linhas de comando em vetores TF-IDF

  • Treina o modelo Random Forest

  • Avalia o desempenho (precisão, recall, F1-score, matriz de confusão)

  • Salva o modelo treinado e o vetorizador:

    • models/mitre_ml_model.pkl

    • models/tfidf_vectorizer.pkl

Logotipo do Projeto

Enriquecimento com LLM

Objetivo

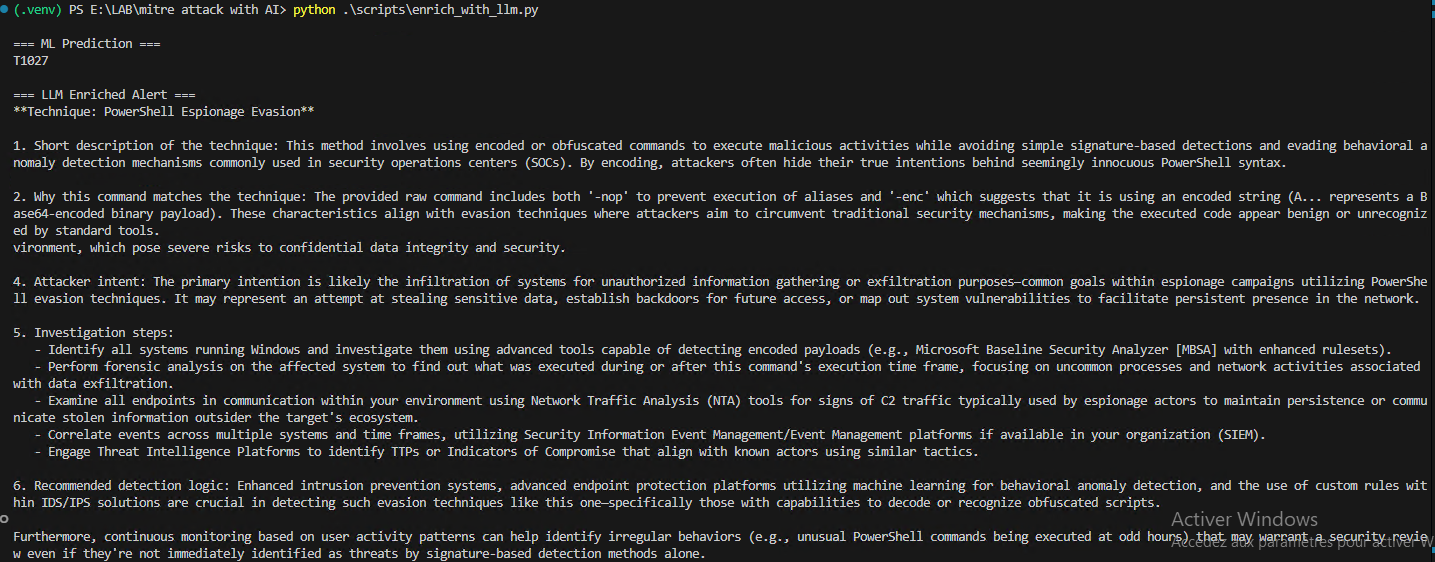
Quando o modelo de ML prevê uma técnica MITRE, o LLM enriquece o resultado fornecendo:

  • Explicação da técnica

  • Por que o comando corresponde à técnica

  • Intenção do atacante

  • Etapas de investigação recomendadas

  • Regras de detecção sugeridas

Esta etapa conecta a previsão bruta do ML a insights acionáveis para o analista de SOC.

Uso

O LLM local (ex.: Phi-3 via Ollama) é chamado com um prompt contendo:

  • Previsão do ML

  • Linha de comando bruta

python scripts/enrich_with_llm.py
Logotipo do Projeto

Dependências Python

pip3 install -r requirements.txt

Bibliotecas

  • pandas
  • scikit-learn
  • requests

Notas

  • O test_model.py é usado para testar seu modelo, é opcional.
  • Os scripts são projetados para serem executados localmente, em um ambiente Python 3.13+ com as dependências listadas.
  • Instale o Ollama em sua máquina e adicione o modelo Phi-3 mini.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





