Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
LOLDrivers — Base de dados curada de drivers Windows vulneráveis e maliciosos com regras de detecção YARA, Sigma, ClamAV e Sysmon para caça proativa a ameaças e resposta a incidentes. | Kitploit
Ferramentas/GitHubGitHub/magicsword-io/loldrivers
Gerenciamento de Indicadores de Comprometimento (IOC)Análise de VulnerabilidadesAnálise ForenseAnálise de MalwareInteligência de AmeaçasAprendizado e EducaçãoResposta a IncidentesRecursos Curados
GitHubmagicsword-io/loldrivers

LOLDrivers

Base de dados curada de drivers Windows vulneráveis e maliciosos com regras de detecção YARA, Sigma, ClamAV e Sysmon para caça proativa a ameaças e resposta a incidentes.

1.7k22080há 22 diasRevisado pelo Kitploit
Compartilhar
Ver RepositórioSite

LOLDrivers - Living Off The Land Drivers 🚗💨

CI build Driver Entries Known Samples

Bem-vindo ao LOLDrivers (Living Off The Land Drivers), um empolgante projeto de código aberto que reúne drivers do Windows vulneráveis, maliciosos e conhecidos como maliciosos em um único repositório abrangente. Nossa missão é capacitar organizações de todos os tamanhos com o conhecimento e as ferramentas para compreender e lidar com riscos de segurança relacionados a drivers, tornando seus sistemas mais seguros e confiáveis.

Catálogo em Resumo

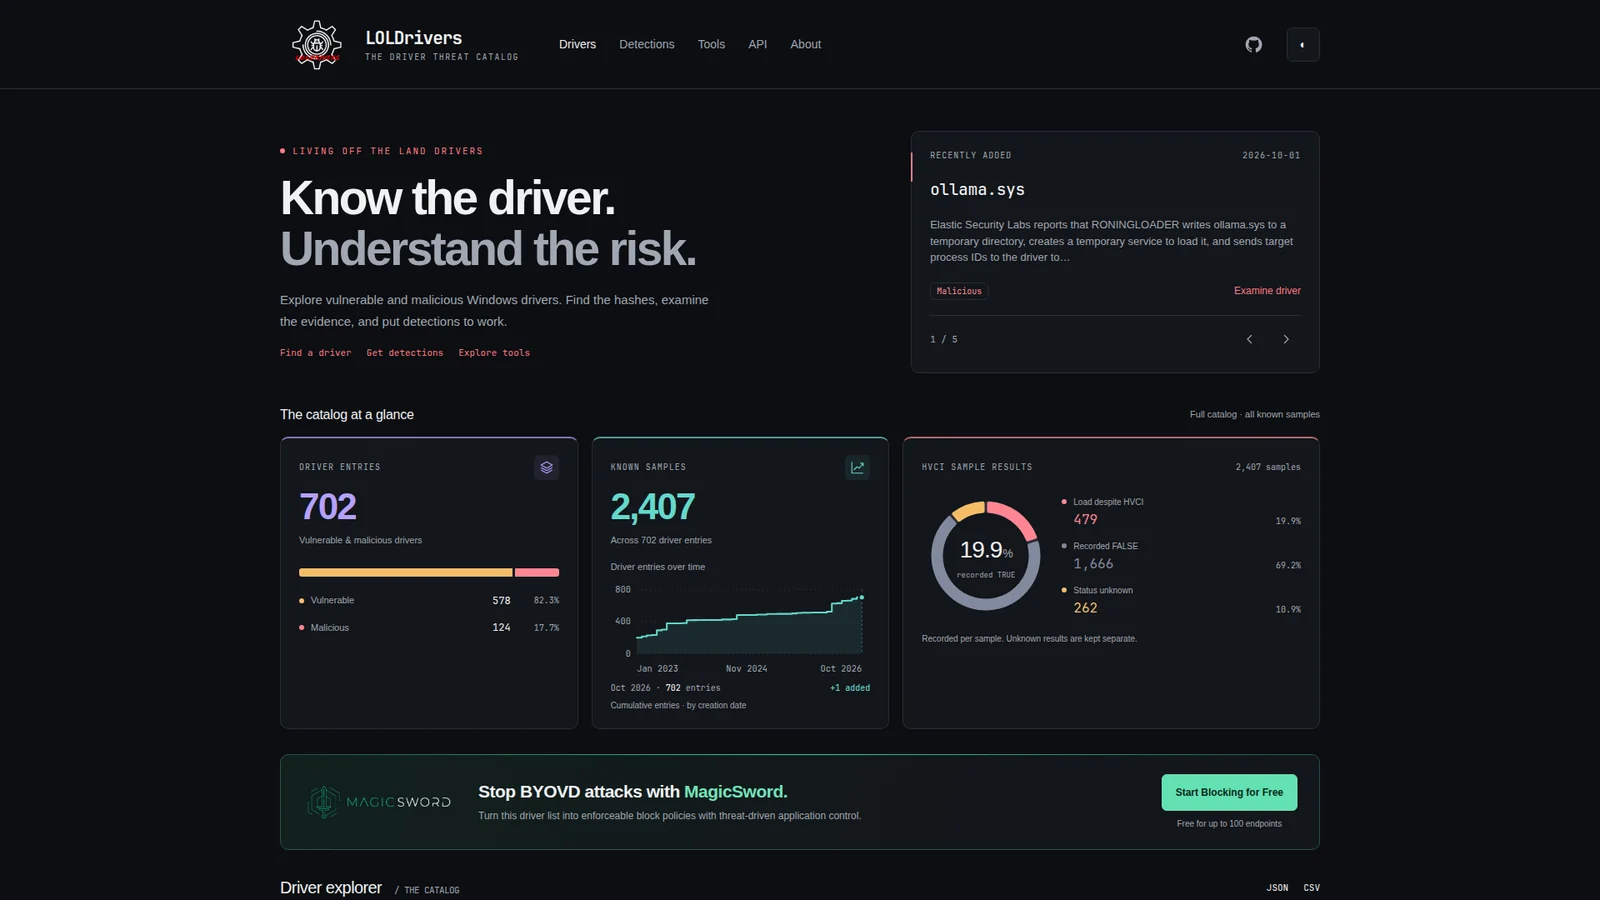
O catálogo do LOLDrivers atualmente rastreia 702 entradas de drivers (578 vulneráveis, 124 maliciosos) com evidências de 2.407 amostras conhecidas. Cada entrada de driver pode ter várias amostras conhecidas com hashes, assinaturas e resultados de HVCI diferentes. O site ao vivo exibe métricas em tempo real, crescimento cumulativo ao longo do tempo e um explorador de drivers pesquisável.

Principais Recursos

  • Catálogo abrangente de drivers: 702 entradas de drivers cobrindo drivers do Windows vulneráveis e maliciosos, com metadados detalhados para 2.407 amostras conhecidas
  • Site com tecnologia Astro: Site rápido e moderno com explorador de drivers pesquisável, gráficos de crescimento e métricas do catálogo em loldrivers.io
  • Insights de HVCI: Evidências em nível de amostra do comportamento de carregamento apesar do HVCI, ajudando a avaliar o impacto dos drivers na integridade de código protegida por hipervisor
  • Feeds de API estruturados: Acesso programático via endpoints JSON e CSV em /api/drivers.json e /api/drivers.csv — consulte a documentação da API
  • Recursos de detecção: Políticas Sigma, YARA, ClamAV (.hdb), Sysmon e WDAC para bloqueio e hunting proativos
  • Compatível com LLM: Descobrível via /llms.txt com orientações para pesquisa, verificação de amostras e integração defensiva
  • Atualizado continuamente: Mantido pela comunidade com as mais recentes vulnerabilidades de drivers, amostras maliciosas e referências de pesquisa

Como o LOLDrivers Pode Ajudar Sua Organização

  • Aumente a visibilidade sobre drivers vulneráveis em sua infraestrutura, promovendo uma postura de segurança mais forte
  • Mantenha-se à frente acompanhando as mais recentes ameaças e vulnerabilidades relacionadas a drivers
  • Identifique e resolva rapidamente riscos associados a vulnerabilidades de drivers, minimizando danos potenciais
  • Aproveite a compatibilidade com Sigma para bloquear proativamente drivers maliciosos conhecidos por hash

Primeiros Passos

Para começar sua jornada com o LOLDrivers, basta conferir o site LOLDrivers.io ou clonar o repositório e explorar a riqueza de informações disponíveis nos diretórios categorizados. Projetamos o site para ajudá-lo a encontrar facilmente os insights necessários para proteger seus sistemas contra drivers vulneráveis.

Para ajudar a acelerar a criação de um arquivo yaml, confira loldrivers.streamlit.app

Suporte 📞

Use o rastreador de issues do GitHub para enviar bugs ou solicitar recursos.

🤝 Contribuindo e Fazendo PRs

Mantenha-se engajado com a comunidade LOLDrivers verificando regularmente as atualizações e contribuindo para o projeto. Seu envolvimento ajudará a garantir que o projeto permaneça atualizado e ainda mais valioso para os outros.

Junte-se a nós em nossa missão de criar um ambiente digital mais seguro e protegido para organizações em todo o mundo. Com o LOLDrivers ao seu lado, você estará bem equipado para enfrentar riscos de segurança relacionados a drivers e navegar com confiança pelo cenário cibernético em constante evolução.

Se você deseja contribuir, siga estas etapas:

  1. Faça um fork do repositório
  2. Crie um novo branch para suas alterações
  3. Faça suas alterações e faça commit delas em seu branch
  4. Envie suas alterações para o seu fork
  5. Abra um Pull Request (PR) contra o repositório upstream

Para obter instruções mais detalhadas, consulte o ficheiro CONTRIBUTING.md. Para criar um novo ficheiro YAML para um driver, utilize o YML-Template fornecido.
🚨 Deteção Sigma, Yara, ClamAV e Sysmon

Página inicial do LOLDrivers com métricas do catálogo e gráfico de crescimento

O LOLDrivers disponibiliza regras de deteção Sigma, Yara, ClamAV e Sysmon abrangentes para o ajudar a detetar potenciais ameaças de forma eficaz. Para explorar estas regras em detalhe, navegue pelos diretórios sigma, yara, av e sysmon dentro da pasta detections. Existe também uma política WDAC graças a Florian Stosse e HotCakeX.

Consulte segurança de indicadores e semântica de políticas antes de consumir os feeds. O bloqueio de artefactos utiliza hashes exatos de ficheiros ou Authenticode; as regras baseadas em nomes de ficheiros são pistas de caça que também podem identificar versões corrigidas. As evidências de investigação da API pública estão explicitamente separadas dos indicadores ativos. As políticas históricas contribuídas permanecem disponíveis como evidência apenas contextual em evidence/policies.

Boas caçadas! 🕵️‍♂️

🔎 Análise de Pastas do Windows

A comunidade também criou um scanner PowerShell de LOLDriver, cortesia de @Oddvarmoe, @M_haggis e IISResetMe, que o pode ajudar a identificar drivers potencialmente maliciosos. O script, disponível aqui, permite-lhe analisar uma pasta do Windows especificada em busca de quaisquer ficheiros suspeitos. Recomendamos executar o script em diretórios como:

C:\WINDOWS\inf
C:\WINDOWS\System32\drivers
C:\WINDOWS\System32\DriverStore\FileRepository

🏗️ Compilação e Testes Localmente

O site principal usa Astro em website/. Consulte esse guia para configuração do Node 24 / Python 3.11, geração de API pública, pré-visualizações locais e verificações no navegador. Hugo e Go não são mais necessários para compilar ou implantar o site.

O fluxo de trabalho Deploy Site valida artefatos de produção em pull requests e publica o artefato Astro testado no GitHub Pages após um push para main. O fluxo de trabalho de pré-visualização separado mantém a análise desativada. As versões marcadas empacotam downloads de drivers sem implantar um site.

Consulte o guia de migração e reversão de produção para o contrato de URL e o trabalho de manutenção restante.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →